En solo dos años, el número de dispositivos en un hogar medio se ha más que duplicado, pasando de apenas diez en 2019 a la friolera de 25 en 2021, según una encuesta de Deloitte.
Confieso haber contribuido a este crecimiento explosivo, dada la amplia definición de «dispositivos conectados», que incluye las consolas de videojuegos. Me declaro culpable.
Esto incluye un grupo cada vez mayor de personas que confían en diversos dispositivos «inteligentes» diseñados para reforzar la seguridad del hogar, como sensores de movimiento, cerraduras, cámaras de seguridad y dispositivos de prevención de riesgos, como sensores de agua o humo. En 2021, alrededor del 12,17 % de los hogares de todo el mundo eran «inteligentes». Según una previsión de Statista sobre el tema, se prevé que esta cifra aumente hasta el 21,09 % en 2025.
Esta convergencia entre la seguridad física y la digital refleja la tendencia tecnológica más amplia de convergencia entre las TI y las TO. Aunque solemos pensar en las TO (tecnologías operativas) como máquinas industriales vinculadas a la fabricación o como generadores eléctricos críticos del sector energético, lo cierto es que es probable que todas las empresas utilicen sistemas de control digital para dispositivos físicos.
Cuando preguntamos al mercado qué tendencia tecnológica le entusiasmaba más en 2021, la respuesta fue, para nuestra sorpresa, la convergencia entre TI y TO.
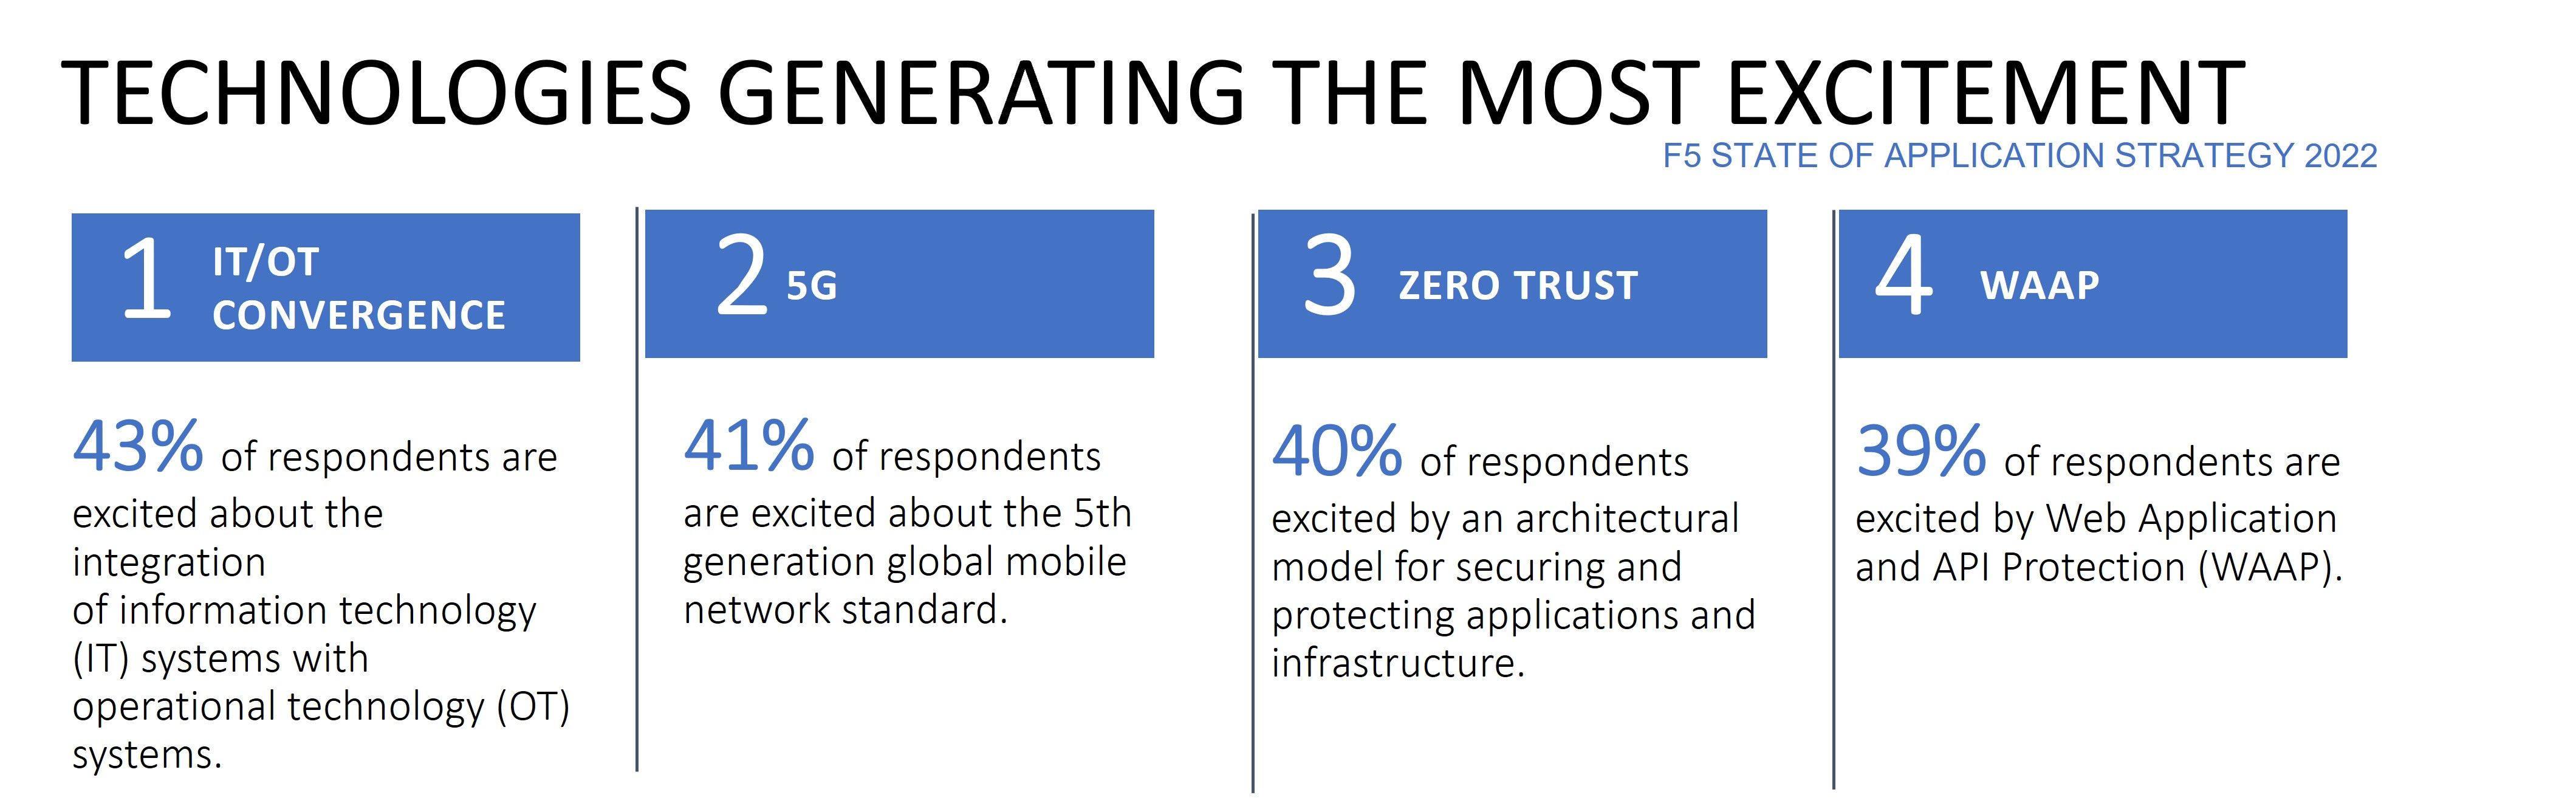
Lo que quizá no resulte sorprendente es cuáles son los sectores más entusiasmados con esta convergencia entre las TI y las TO. Como era de esperar, tanto el sector energético y de servicios públicos como el manufacturero mostraron un gran entusiasmo por la convergencia de las TI y las TO. Pero también lo hicieron el sector sanitario y, curiosamente, las empresas tecnológicas.
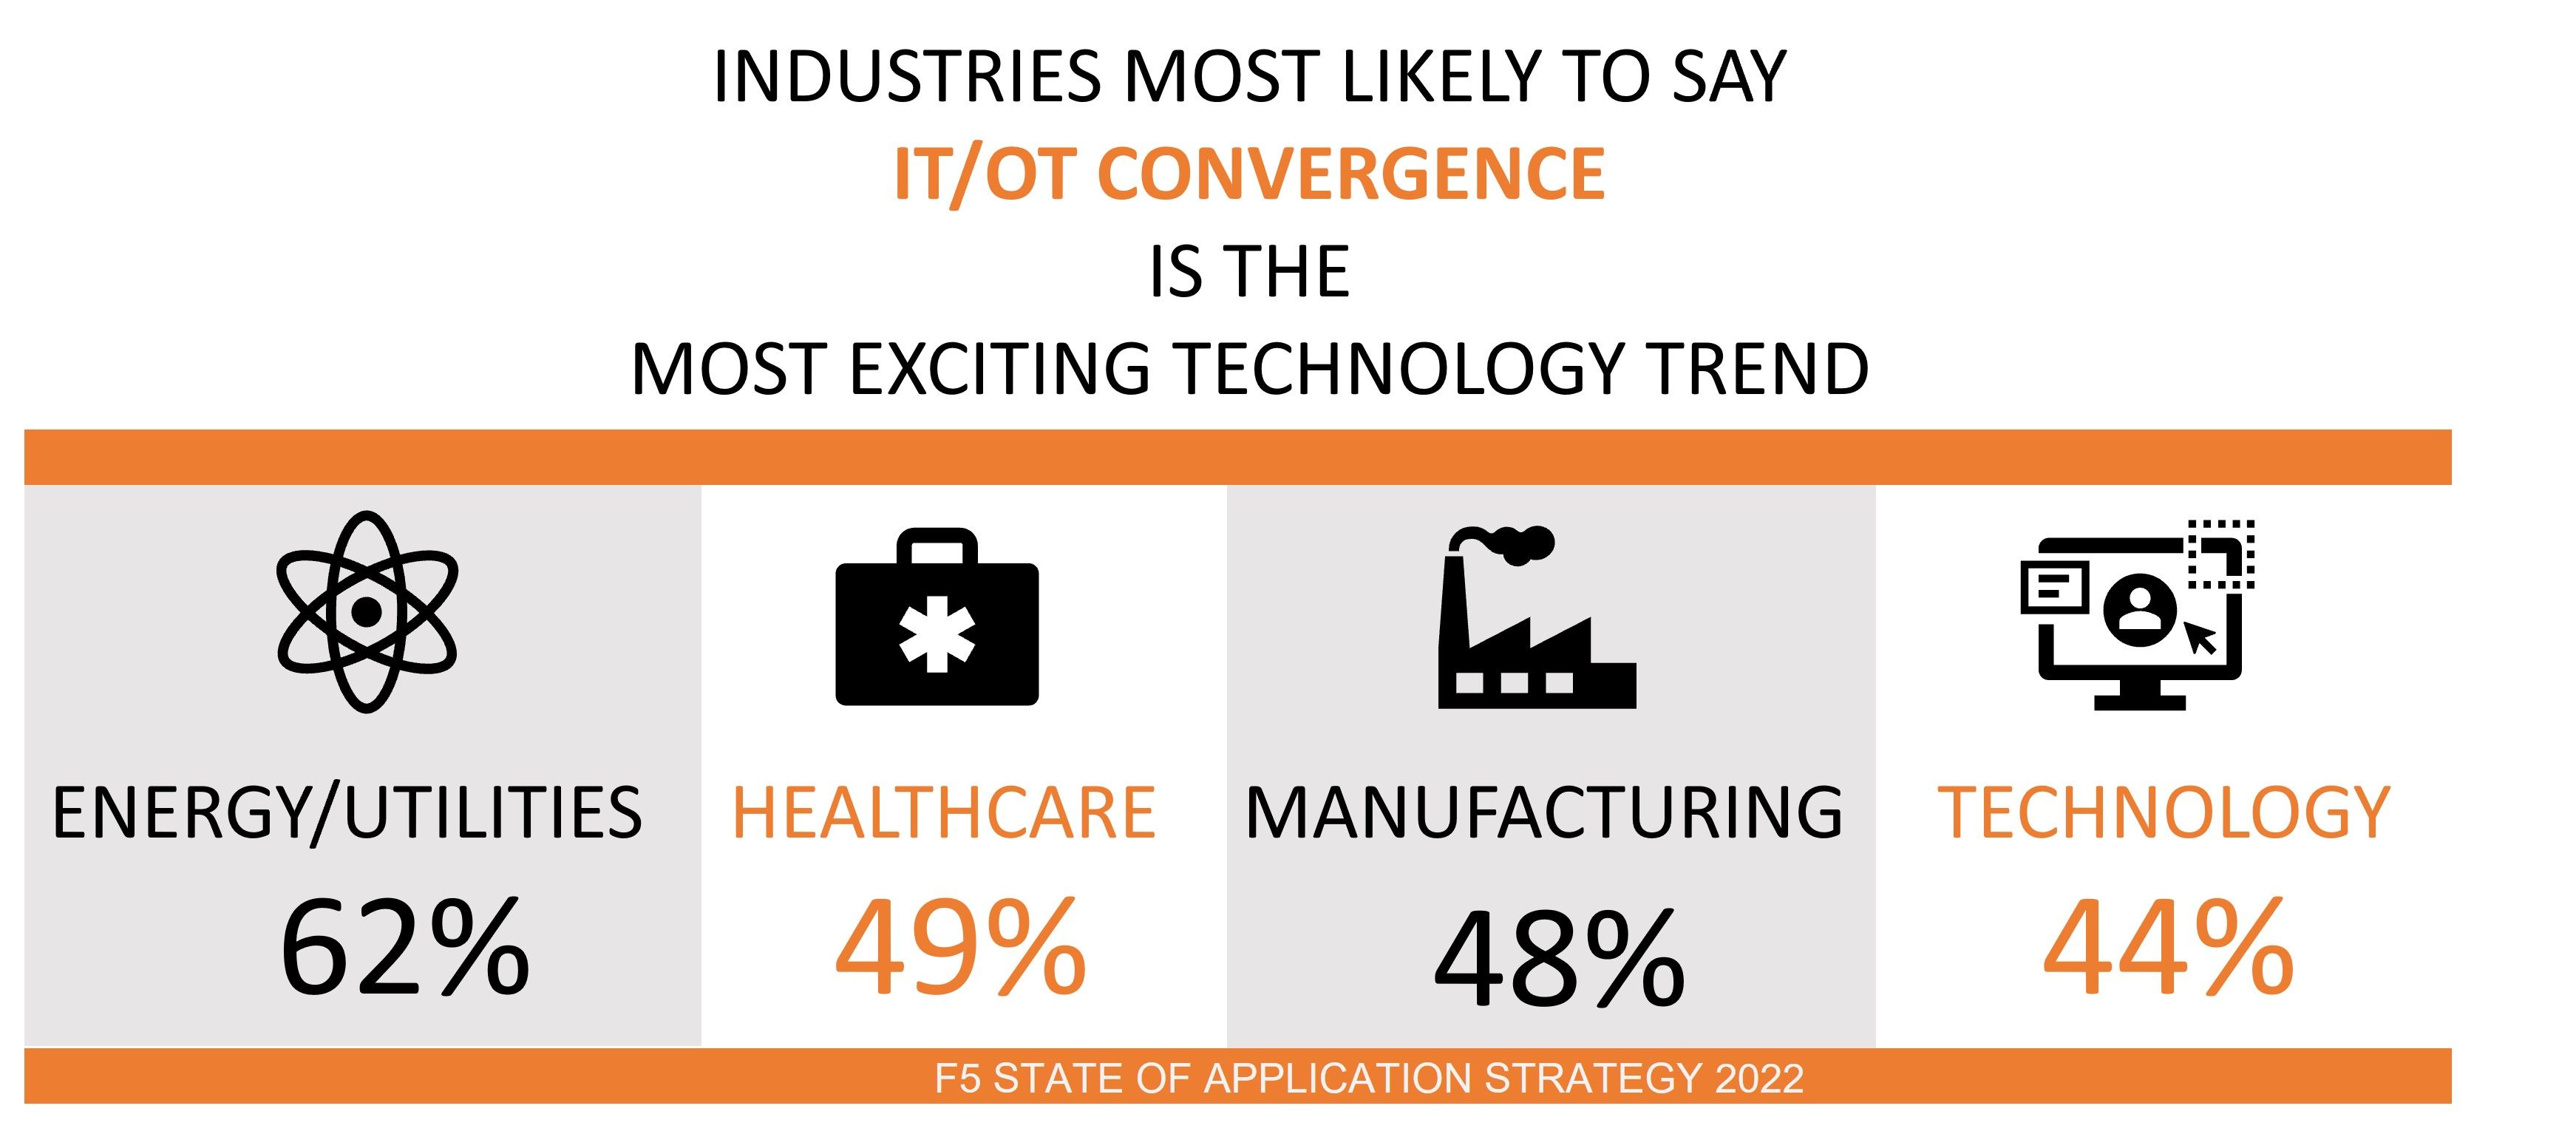
Dado que la convergencia de TI/TO consiste en fusionar los sistemas que gestionan y controlan el entorno físico con aquellos que gestionan y controlan el entorno digital, estos resultados no deberían resultar tan sorprendentes como lo fueron. Al fin y al cabo, la mayoría de las organizaciones cuentan con una sólida cartera de ambos tipos de activos, seamos o no capaces de reconocerlo de inmediato.
Los sistemas de climatización, por ejemplo, son TO. También lo son las cerraduras digitales de las puertas y los ascensores de la sede corporativa de F5. Cuando voy a la oficina, no hay botones que pulsar. El sistema está controlado íntegramente por mecanismos digitales estrechamente vinculados a las mismas políticas que rigen mi acceso a los recursos digitales. La convergencia une ambos mundos, para bien y para mal.
Pensemos en las informaciones según las cuales, durante la caída de Facebook de 2021, que tuvo una amplia cobertura mediática, los empleados no pudieron acceder a las salas de reuniones ni a los edificios. Esto resulta totalmente creíble. La mayoría de las empresas tecnológicas confirmarían que, en un entorno de TI/TO altamente integrado, los sistemas que controlan el acceso a todo tipo de instalaciones, desde ascensores hasta puertas, podrían verse afectados negativamente por las interrupciones de la red y de los sistemas.
Los profesionales que trabajan en el ámbito de la OT ya son conscientes de la naturaleza sensible de la tecnología operativa y de la mayor necesidad de proteger muchos de los sistemas y dispositivos bajo su responsabilidad. No es de extrañar que los profesionales del sector de la seguridad estén a la vanguardia en la comprensión de las implicaciones a largo plazo de la convergencia entre IT y OT para la seguridad general, no solo de los sistemas informáticos y la empresa, sino también de los consumidores y clientes. Cabe recordar que, en 2014, unos atacantes lograron vulnerar los sistemas de Target a través de un sistema de climatización conectado.
Por eso, el entusiasmo que también suscita el modelo de confianza cero es una buena señal. A medida que converjan las TI y las TO y sus sistemas y datos se vuelvan inseparables, nuestra capacidad para controlar el acceso tanto a los recursos físicos como a los digitales será cada vez más importante.
Las consecuencias de la creciente convergencia entre TI y TO se hacen patentes en nuestro estudio anual con el auge de la seguridad centrada en la identidad y la creciente importancia que se concede al control de acceso a todo tipo de recursos, especialmente a las API. Por ello, el entusiasmo suscitado por la protección de aplicaciones web y API (WAAP) es un resultado previsible.
A medida que la convergencia entre TI y TO integre ambos ámbitos, será necesario contar con un método más completo —y probablemente unificado— para proteger el acceso, ya sea mediante consola o CLI, a través de una aplicación o una API. En última instancia, esto implica proteger las aplicaciones frente a ataques, abusos y usos indebidos, independientemente del lado de la barrera entre TI y TO en el que se encontraran anteriormente.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.