NetOps debe adoptar las metodologías y los principios de DevOps para restablecer el equilibrio entre estabilidad y velocidad, y así dar soporte al creciente número de aplicaciones implementadas en la nube pública.
En este lado de la barrera (el de las redes), existe la creencia de que los equipos que adoptan cualquier práctica de DevOps han sacrificado la estabilidad y la seguridad en favor de la velocidad.
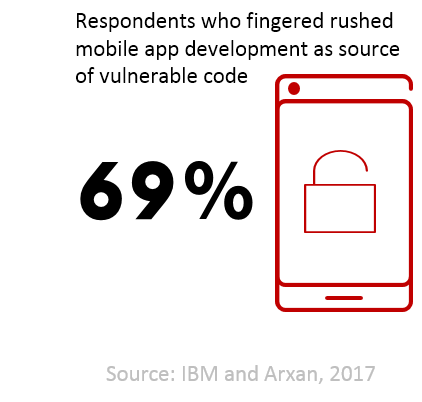
En muchos casos, esto es totalmente cierto. ¿Recuerdas esta joya de Arxan e IBM sobre la seguridad del IoT y las aplicaciones móviles? En ella descubrimos que la mayoría de los encuestados señaló las «prisas por lanzar» como el principal motivo por el que se publican aplicaciones con código vulnerable. La velocidad se impone a la seguridad y a la estabilidad.
En cuanto a la estabilidad, hay menos datos cuantificables, pero abundan las pruebas anecdóticas. Destaca especialmente la respuesta frenética de los socios de servicios en la nube cuando «la nube» cambia de la noche a la mañana.
No se informa a nadie. Simplemente, alguien se da cuenta de que algo ha dejado de funcionar. Se investiga y, sin excepción, la causa es un cambio en la infraestructura subyacente. Un cambio que, sin duda, resultó beneficioso para el proveedor y quizá incluso para los clientes, pero que acabó inutilizando un gran número de soluciones que dependen de esa infraestructura.
NO TIENES NINGÚN CONTROL SOBRE LA NUBE PÚBLICA.
Quizá debería empezar una lista de «reglas de la nube» y establecer esa como la Regla Cero, porque es fundamental para conservar la cordura y para la forma en que abordas la adopción de la nube.
La infraestructura en la nube no es tuya. No la controlas ni puedes cambiarla, pero el proveedor desde luego que sí puede (y lo hace). Si abordas la nube con la misma mentalidad que aplicas a la infraestructura del centro de datos de tu empresa, lo vas a pasar muy mal.
Lo único que puedes hacer es reaccionar ante esos cambios. Y una de las metodologías de DevOps que puede ayudarte a reaccionar a tiempo es la infraestructura como código. Recuerda que «infraestructura como código» es un símil: significa tratar las configuraciones, plantillas y scripts que despliegan, aprovisionan y gestionan la infraestructura como si fueran código.
La clave para ello es adoptar un modelo declarativo de despliegue, es decir, utilizar plantillas siempre que sea posible para describir qué se quiere que haga la infraestructura, no cómo debe hacerlo.
El uso de un modelo declarativo permite una mayor agilidad (velocidad de reacción) ante cambios inesperados (aunque no sorprendentes) en la infraestructura en la nube. Sí, se producirán fallos. Pero podrá adaptarse más rápidamente, ya que solo tendrá que reflejar los cambios en una plantilla central (compartida) para subsanarlos.
No tendrás que modificar el código como tal, ni revisar y cambiar las configuraciones existentes (como aplicar parches, pero más aterrador). Puedes modificar, probar y volver a desplegar una plantilla mucho más rápido que modificar el código, los instaladores o la obsoleta «guía de instalación» en PDF.
La nube va a cambiar, y tendrás que reaccionar. Tendrás que ser ágil y seguir sus principios para responder rápidamente a los cambios que no puedes controlar.
Un enfoque ágil, combinado con un modelo declarativo para la infraestructura en la nube pública, es la mejor forma de recuperar la estabilidad de las aplicaciones sin sacrificar la velocidad.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.