Empecemos desviándonos ligeramente del tema para hablar del servicio de vídeo bajo demanda favorito del mundo: Netflix. Entre 2009 y 2016, Netflix experimentó un asombroso aumento de suscriptores, pasando de 12 millones a algo más de 48 millones y sumando 1,43 millones de nuevos clientes tan solo en los últimos tres meses de 2016. Si tuvo la suerte de ser uno de los principales accionistas de Netflix durante ese periodo, probablemente se estuviera haciendo de oro; pero si formaba parte del equipo de TI encargado de proporcionar la infraestructura necesaria para sostener este crecimiento explosivo, quizá no supiera por dónde empezar.
Ampliar su propio centro de datos para hacer frente al aumento de la demanda sencillamente no era viable debido a los gastos de capital y operativos asociados, por no hablar de los problemas de gestión que habrían surgido. Así que, por aquella misma época, se aventuraron en terreno desconocido y emprendieron un proyecto de siete años para trasladar todas sus operaciones a la nube de AWS, lo que les permitiría aprovechar la escalabilidad aparentemente ilimitada que ofrecía el proveedor de servicios en la nube. Y, como quizá ya sepa, recientemente culminaron esta hazaña.
«Trabajo terminado» podrían pensar algunos… pero se equivocarían. Una cosa es poder ampliar la capacidad para responder a un aumento de la demanda a largo plazo, pero ¿qué ocurre cuando esa demanda fluctúa considerablemente a corto plazo? Una encuesta reciente reveló que, durante las horas punta de uso de Internet (de 19:00 a 23:00), Netflix generaba el 35,2 % de todo el tráfico descendente en EE. UU.; sin embargo, como era de esperar, fuera de ese horario representaba una proporción mucho menor, lo que provocaba oscilaciones cíclicas de la demanda, como se muestra a continuación en la Figura 1, tomada de esta publicación.
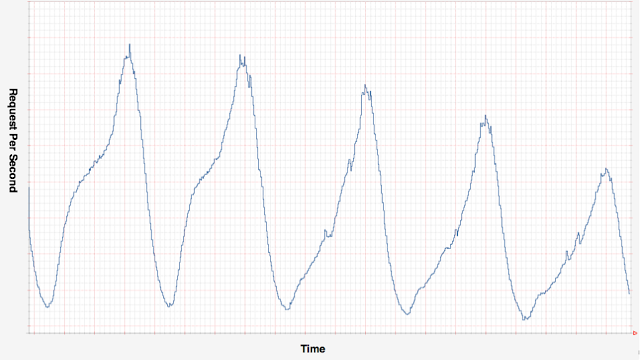
Para hacer frente a esta enorme variación de la demanda, Netflix implementó su propio algoritmo de escalado automático, Scryer, que le permitió aprovisionar suficientes instancias de AWS EC2 para atender la demanda de las horas punta y, al mismo tiempo, retirar aquellas que se consideraban innecesarias. De este modo, garantizaba a sus usuarios una calidad de servicio excelente durante las horas punta, a la vez que minimizaba la carga computacional durante las horas de menor demanda.
Aunque esto no es más que un ejemplo y no guarda ninguna relación específica con las soluciones de F5, permite comprender la necesidad de contar con soluciones de escalado automático en la actualidad y nos lleva al tema central de esta publicación: la nueva solución de firewall de aplicaciones web (WAF) con escalado automático de F5.
En relación con esto, ¿sabía que aproximadamente el 40 % de las filtraciones de datos de 2016 se debieron a ataques en la capa de aplicación? Aunque la demanda de una aplicación puede variar de un día para otro y de una hora para otra, hay algo que permanece constante: la necesidad de garantizar su protección. ¿De qué sirve una solución que se escala para admitir distintos volúmenes de tráfico si, durante el proceso, se ponen en riesgo la seguridad de la aplicación y sus datos? La nueva solución WAF con escalado automático de F5 para AWS proporciona la seguridad de nivel empresarial que necesitan las aplicaciones, independientemente de los niveles de tráfico, y garantiza que solo aprovisione y pague los recursos de nube pública que necesite.
En esencia, la solución WAF se basa en BIG-IP ASM, una tecnología de eficacia probada en el sector y con certificación ICSA, y en BIG-IP LTM, que, al combinarse, ofrecen una protección integral frente a vectores de ataque sofisticados, incluidos los ataques DDoS de capa 7, las 10 principales amenazas de OWASP y los ataques de bots maliciosos. Gracias a sus capacidades de aprendizaje automatizado, la creación dinámica de perfiles y las políticas basadas en riesgos, BIG-IP ASM también puede aplicar medidas de seguridad adicionales para impedir que incluso los ataques más complejos lleguen a los servidores de aplicaciones.
Pero ¿qué ocurre con el componente de escalado automático? Todo lo necesario para ejecutar la solución se ha agrupado en una plantilla de CloudFormation de AWS, desde las ediciones virtuales de BIG-IP y los buckets de S3 hasta los grupos de escalado automático y las alarmas de CloudWatch, de modo que estos servicios interactúan entre sí de forma automática para ofrecer una solución completamente autónoma. Antes de la puesta en marcha, la plantilla requiere que el usuario introduzca algunos parámetros, como el número mínimo de instancias de VE que deben estar operativas en todo momento o los umbrales de rendimiento que, al superarse, indican al grupo de escalado automático que inicie o retire instancias (normalmente, el 80 % y el 20 % del rendimiento máximo de la instancia). Las instancias de VE que se ponen en marcha se distribuyen entre las zonas de disponibilidad de AWS, como se muestra en la Figura 2, para aumentar aún más la disponibilidad.
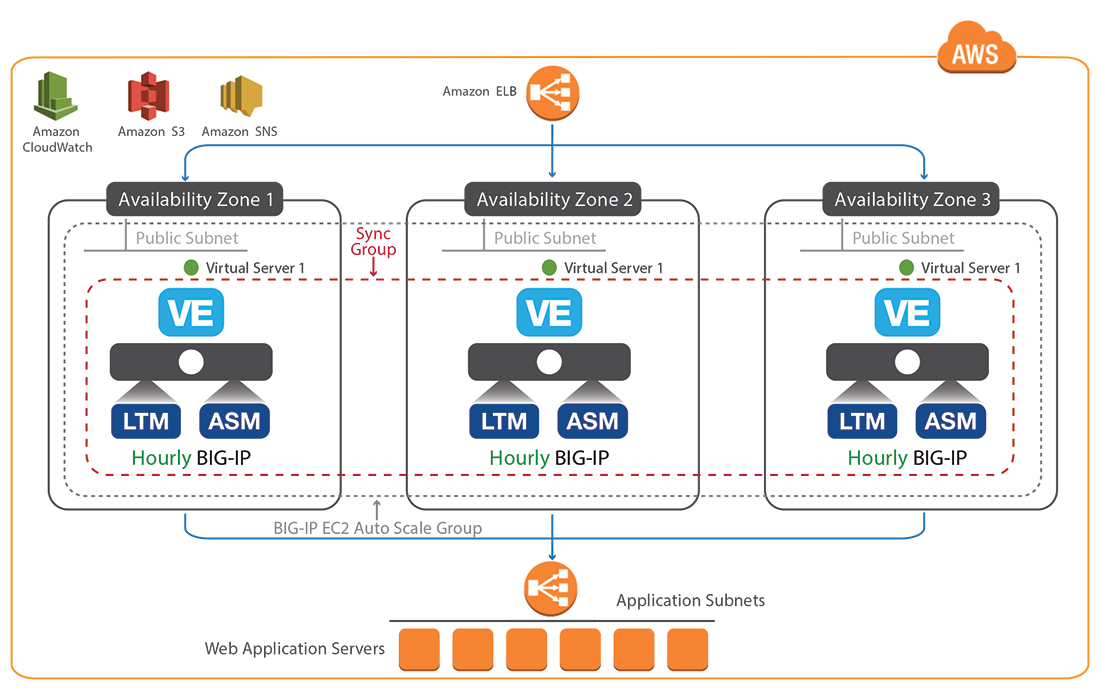
La solución ha sido diseñada y probada exhaustivamente por expertos de F5 siguiendo las prácticas recomendadas de BIG-IP y AWS, con el fin de simplificar la experiencia de implementación y permitir que los usuarios implementen sus plataformas F5 con confianza. Las instancias de BIG-IP ASM de la solución se implementan con políticas de seguridad preconfiguradas creadas por F5 o con políticas personalizadas específicas para cada aplicación.
Y eso es todo: una solución WAF completa que se adapta a la demanda de las aplicaciones para garantizar su protección continua frente a los ataques de capa 7 más complejos. Se puede implementar directamente desde AWS Marketplace con unos pocos clics, y toda la configuración puede quedar desplegada y operativa en una VPC de AWS en menos de una hora.
Llegados a este punto, añadiré que, aunque aquí nos centramos principalmente en la solución WAF con escalado automático, a través de la misma oferta de AWS Marketplace también se pueden implementar imágenes WAF independientes para proteger aplicaciones con flujos de tráfico más predecibles y constantes. Tanto la solución con escalado automático como la independiente utilizan instancias VE de pago por uso (PAYG), con opciones flexibles de rendimiento de 25 Mbps, 200 Mbps o 1 Gbps por instancia.
Para obtener más información, puede consultar el repositorio de WAF con escalado automático en GitHub, donde encontrará información técnica más detallada sobre el funcionamiento de la plantilla de CloudFormation, o visitar la página de AWS Marketplace aquí.
Recursos relacionados
AWS Marketplace – Solución WAF de F5
Azure Marketplace – Solución WAF de F5
Plantillas de soluciones en la nube – Artículo de DevCentral
Sobre el autor

Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.