Let’s Encrypt se lanzó el 12 de abril de 2016 con el objetivo de apoyar y animar a los sitios web a habilitar HTTPS en todas partes (a veces denominado SSL en todas partes, aunque la web avanza de forma constante hacia TLS como protocolo preferido). A finales de febrero de 2017, la EFF (que puso en marcha la iniciativa) estimaba que la mitad de la web ya estaba cifrada. Ahora bien, no todo ello puede atribuirse a la EFF y Let’s Encrypt. Al fin y al cabo, dispongo de datos muy anteriores a esa fecha que indican que la mayoría de los clientes de F5, en torno al 70 %, habilitaban HTTPS en los servicios orientados al cliente. Por tanto, está claro que ya se utilizaba HTTPS antes de que la EFF pusiera en marcha su iniciativa, pero, dado el considerable número de certificados* que ha emitido, no cabe duda de que la iniciativa ha logrado un éxito cuantificable.
El 11 de septiembre de 2006, la ICANN «ratificó una política global para la asignación de direcciones IPv6 por parte de la Autoridad de Números Asignados de Internet (IANA)». Aunque el estándar en sí se había ratificado muchos años antes (como una década), sin una política que regulara la asignación de esas direcciones, en realidad no tenía demasiada relevancia. Pero en 2006 ya nos tomábamos en serio la transición a IPv6. Al fin y al cabo, la web estaba creciendo, el uso de dispositivos móviles se disparaba y las direcciones IPv4 disponibles estaban a punto de agotarse.
Necesitábamos needed IPv6, si no por su seguridad mejorada, sí por su espacio de direcciones ampliado, que nos permitiría admitir miles de millones de dispositivos y objetos conectados.
Y, sin embargo, la tasa de adopción es pésima. Pensemos que «la nube» nació en una época en la que IPv6 ya estaba disponible. Aun así, hubo que esperar hasta finales de 2016 para que Amazon AWS y Microsoft Azure activaran IPv6 en sus servicios en la nube para instancias de computación.
Esto ha llevado a algunos a lamentarse de que, si hemos conseguido implantar HTTPS casi en todas partes en tan poco tiempo, ¿por qué seguimos viendo un porcentaje tan bajo de sitios web compatibles con IPv6? Google estima que el 16,06 % de los usuarios tiene IPv6 habilitado (un dato interesante si se compara con la compatibilidad ofrecida por los proveedores de servicios, según el seguimiento de World IPv6 Launch); sin embargo, solo el 10 % de los sitios web (según W3C Techs) son compatibles con IPv6.
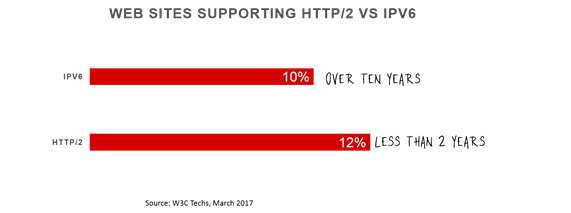
Para ser justos, HTTPS no era algo nuevo. La EFF se limitaba a animar y facilitar a la gente la activación de algo que ya tenía a su alcance. HTTPS cuenta con un amplio soporte, se conoce bien y está plenamente consolidado. Así que quizá sería más justo compararlo con un estándar más reciente que presente inconvenientes similares, como la incompatibilidad con estándares anteriores, por ejemplo HTTP/2.
En mayo de 2015 se ratificó una nueva versión de un estándar web consolidado: HTTP/2. Al igual que IPv6, es incompatible con las versiones anteriores. A diferencia de «SSL Everywhere», admitir IPv6 o HTTP/2 no consiste simplemente en obtener un certificado y habilitar HTTPS en los servidores web o la infraestructura. Si bien es cierto que pasar de HTTP a HTTPS puede resultar problemático —puede afectar a la infraestructura de red—, el nivel de disrupción no es el mismo que el provocado por IPv6 o HTTP/2.
La migración a nuevos protocolos fundamentales requiere un enfoque de transición que permita utilizar simultáneamente tanto los antiguos como los nuevos hasta algún momento futuro. Esto implica disponer de «pilas duales» en todos los dispositivos por los que pueda circular el tráfico. Para algunas organizaciones, supone un esfuerzo hercúleo; para otras, una pesadilla arquitectónica. Al igual que el software acumula deuda técnica, las redes acumulan deuda arquitectónica, y es probable que los «intereses» de esa deuda arquitectónica dificulten la justificación de la adopción de IPv6. Al fin y al cabo, tampoco es que sea un requisito. La actividad empresarial continuará aunque no se admita IPv6.
¿O quizá no?
Recordemos que, en un principio, HTTP/2 iba a exigir TLS/SSL. Hubo algunas protestas y finalmente se hizo opcional. Los desarrolladores de navegadores hicieron caso omiso y solo ofrecieron compatibilidad con HTTP/2 a través de TLS/SSL, lo que en la práctica impuso este requisito a todo el mundo. A finales de 2015, Google empezó a dar prioridad en los resultados de búsqueda a los sitios con HTTPS habilitado. Y en 2016, Apple tomó medidas similares al exigir que todas las aplicaciones nativas utilizaran App Transport Security, lo que, una vez más, obligó en la práctica a adoptar HTTPS.
Básicamente, quienes están del lado del cliente han impuesto la compatibilidad con HTTPS.
En el caso de IPv6, ahora mismo no existe un requisito similar. Todos vimos cómo se agotaban las direcciones IPv4, pero esto tuvo un impacto relativamente pequeño o nulo. Por eso, nadie siente (todavía) una necesidad real de dar un paso que podría resultar problemático y costoso. Sin embargo, a medida que surjan más cosas es muy posible que, con el tiempo, vengan de fábrica únicamente con compatibilidad con IPv6. Las cosas tienen formatos reducidos y una capacidad de procesamiento limitada. Menos es más en el Internet de las cosas. Esa es una de las razones por las que muchos dispositivos IoT prescinden de HTTP en favor de MQTT: es más ligero, rápido y eficiente que su pesado pariente de la web. Algo parecido ocurre con la compatibilidad simultánea con IPv4 e IPv6. Como son incompatibles, la mayoría de los dispositivos admiten uno u otro. Y, tarde o temprano, elegirán uno y todo el mundo tendrá que apresurarse para ofrecer compatibilidad con él.
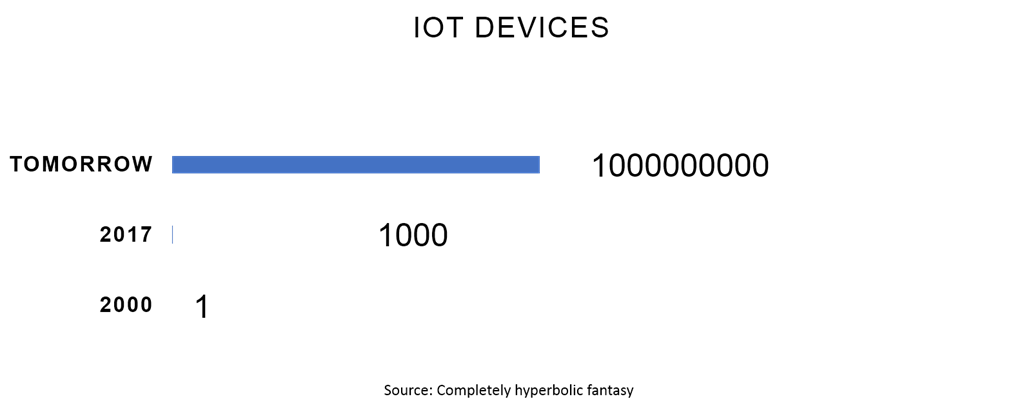
Aunque no lo hagan, las direcciones IPv4 disponibles actualmente pueden dar cabida a menos del 20 % de los 20.000 millones de dispositivos que, según las previsiones, estarían en uso en 2020 (Gartner). IPv6 admite muchísimos más dispositivos incluso que los 50.000 millones de las previsiones más ambiciosas de Cisco. Y eso es solo el IoT.
La nube también plantea problemas, ya que no puede adquirir suficientes direcciones IPv4 para dar servicio a su creciente base de clientes. Si el IaaS va a crecer según lo previsto, los proveedores de servicios en la nube deben migrar a IPv6. Sin duda, este es uno de los motivos por los que Amazon y Microsoft han decidido hacerlo.
Todo esto significa que, tarde o temprano, surgirá un factor que obligará a admitir IPv6. Puede que sea el IoT o puede que sea la propia nube. También puede que sea la fuerza combinada y tremendamente disruptiva de ambos sobre su empresa. En cualquier caso, en algún momento tendremos que realizar la transición, y siempre es mejor no tener que hacerla con prisas. Hemos tenido mucho tiempo para resolver los problemas de IPv6 y, hoy en día, hay soluciones más que suficientes en el mercado que permiten adoptar un enfoque de doble pila para poner en marcha la transición. Así que, si aún no lo ha hecho, es hora de plantearse seriamente habilitar IPv6 antes de que le obliguen a hacerlo las cosas que su empresa necesita para seguir creciendo.
* Sí, podríamos profundizar en la cantidad de certificados aparentemente fraudulentos y en que repartirlos a ciegas como si fueran caramelos entraña riesgos, pero ese es otro tema para otro día.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.