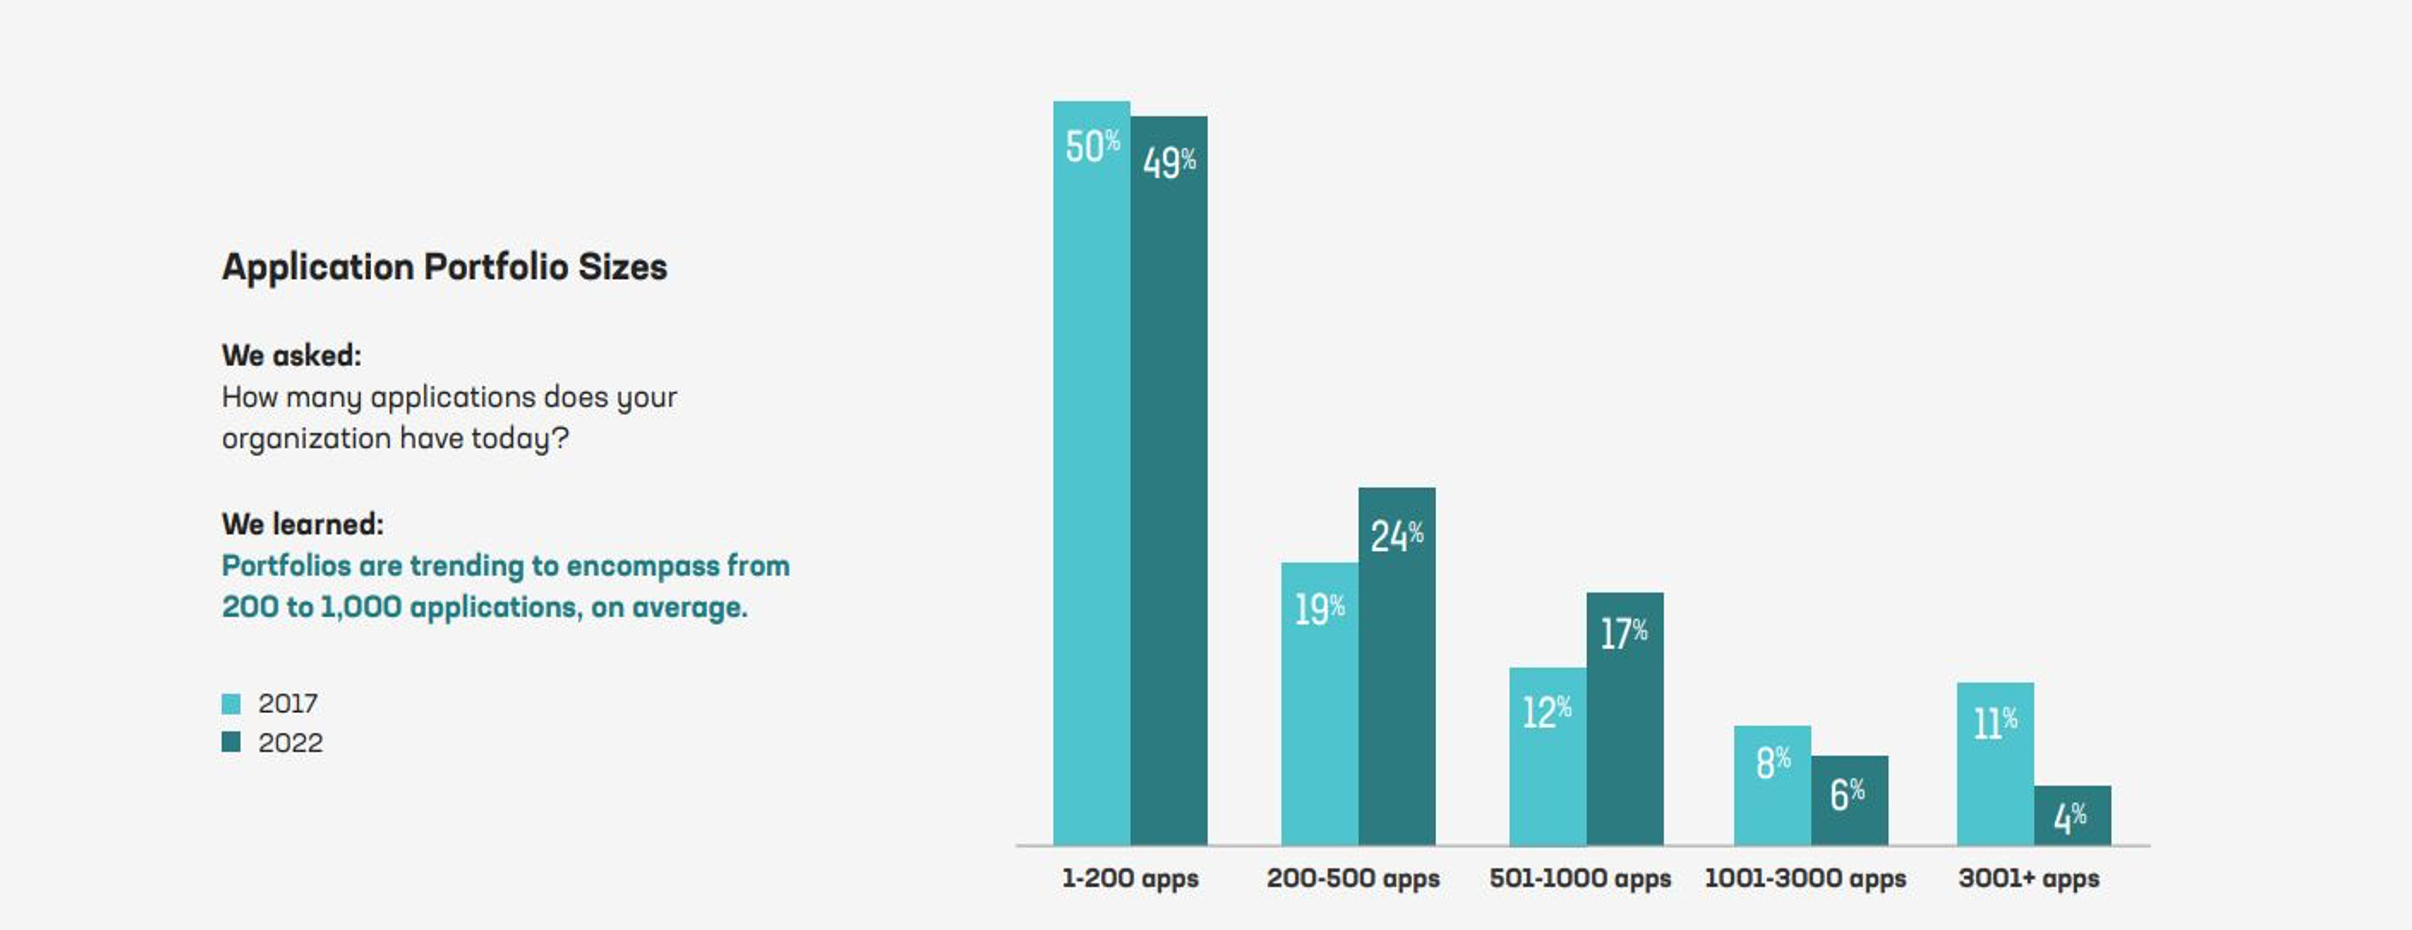
Actualmente, la mayoría de las organizaciones empresariales utilizan una media de entre 200 y 1.000 aplicaciones, tal como se señala en el Informe de F5 sobre el estado de la estrategia de aplicaciones (figura 1, más abajo). Es probable que estas aplicaciones estén distribuidas entre varias nubes públicas y privadas y centros de datos, lo que dificulta garantizar su disponibilidad y seguridad.
Solo en el último año, hemos sufrido vulnerabilidades generalizadas y ampliamente explotadas como Log4j y Spring4Shell. Los equipos de seguridad han trabajado día y noche, los siete días de la semana, tan solo para localizar y subsanar las vulnerabilidades de sus aplicaciones existentes, mientras intentaban desesperadamente protegerse frente a posibles ataques y mitigar cualquier daño. Y, por desgracia, solo tenemos noticia de las vulnerabilidades más importantes, porque no todas se notifican y clasifican: NIST.gov señaló que aproximadamente el 28 % de las vulnerabilidades de 2021 sencillamente no se notificaron, de un total de 25.646 vulnerabilidades registradas ese año.
Muchas organizaciones cuentan con programas consolidados de gestión de vulnerabilidades en los que es habitual aplicar parches a los sistemas de producción al menos una vez al mes. Sin embargo, el gran problema es que se publican vulnerabilidades críticas cada 9-12 horas, según un estudio de F5 Labs que también señala que cada día se publican casi tres vulnerabilidades críticas. El riesgo de que se explote código vulnerable se aborda incluso en el OWASP Top 10, el recurso de referencia para la concienciación de los profesionales de DevOps y SecOps; «Componentes vulnerables y obsoletos» aparece en la última lista OWASP Top 10 (2021) y ha subido incluso en la clasificación de gravedad con respecto a la lista anterior (2017).
A menudo, las campañas de amenazas dirigidas aprovechan vulnerabilidades conocidas y utilizadas para lanzar exploits y campañas de amenazas coordinadas. Estas campañas son sofisticadas y pueden resultar extremadamente difíciles de detectar. En algunos de estos casos, una organización puede reaccionar de forma desproporcionada y aplicar políticas de seguridad muy restrictivas para intentar bloquear los ataques y las campañas de amenazas, con el riesgo de impedir incluso a los usuarios legítimos el acceso a los recursos que necesitan para realizar su trabajo diario. Esto puede convertirse en un problema muy acuciante, especialmente para los equipos de seguridad pequeños o con poco personal.
Sin embargo, hay alternativas. Un enfoque excelente para mitigar la explotación coordinada de aplicaciones y API mediante código vulnerable consiste en implementar un cortafuegos de aplicaciones web (WAF). Aunque su organización tarde en aplicar un parche para una vulnerabilidad conocida, un WAF puede proteger sus aplicaciones más críticas y sus API esenciales frente a los ataques y las vulnerabilidades aprovechadas por campañas de amenazas coordinadas. Pero, por supuesto, los delincuentes que lanzan estas campañas son especialmente astutos y hábiles, y disponen de métodos para ocultarlas incluso de los WAF mejor configurados. Entonces, ¿cómo puede un WAF hacer frente de la mejor manera posible a los ataques dirigidos de estas amenazas avanzadas sin bloquear a los usuarios legítimos ni perjudicar su experiencia de trabajo?
F5 ofrece servicios inteligentes de protección frente a amenazas, entre ellos F5 Threat Campaigns. F5 Threat Campaigns es un complemento de suscripción para F5 BIG-IP Advanced WAF, y está incluido con F5 Distributed Cloud WAF y NGINX App Protect WAF. F5 Threat Campaigns utiliza análisis de seguridad con aprendizaje automático avanzado y honeypots para proteger a las organizaciones frente a amenazas y exploits habituales. F5 Threat Campaigns proporciona información sobre la naturaleza y el propósito de una campaña de amenazas activa. Hoy en día, las organizaciones necesitan inteligencia sobre amenazas en tiempo real y procesable que pueda mejorar la eficacia de los controles de seguridad existentes, incluidos los WAF, mediante controles que detecten y bloqueen automáticamente las campañas de amenazas activas. Y eso es exactamente lo que hace F5 Threat Campaigns.
Con F5 Threat Campaigns y una solución WAF de F5, su equipo de SecOps puede establecer políticas de seguridad con un control granular para proteger su organización, sus aplicaciones y sus API. El servicio ayuda a proteger las aplicaciones y la infraestructura de TI frente a campañas de amenazas sofisticadas mediante la detección y el bloqueo preventivos de los ataques. Gracias al aprendizaje automático, F5 Threat Campaigns puede tomar fuentes de inteligencia sobre amenazas que inicialmente pueden parecer inconexas y correlacionarlas, identificando elementos comunes entre los distintos ataques y exploits hasta revelar con claridad una red de campañas de amenazas coordinadas. Esto ayuda a los equipos de seguridad a identificar y mitigar los ataques y exploits que aprovechan vulnerabilidades existentes.
La última incorporación al arsenal de F5 Threat Campaigns, el mapa mundial de F5 Threat Campaigns (figura 2, más abajo), se lanzó hace apenas unos días. Está disponible públicamente en F5.com para que cualquiera pueda consultarlo y utilizarlo, lo que permite obtener una mayor visibilidad de las campañas de ciberataques al presentar conjuntamente información y datos de telemetría. Este mapa puede visualizarse a distintas escalas, lo que permite examinar con gran detalle las campañas de amenazas en curso.
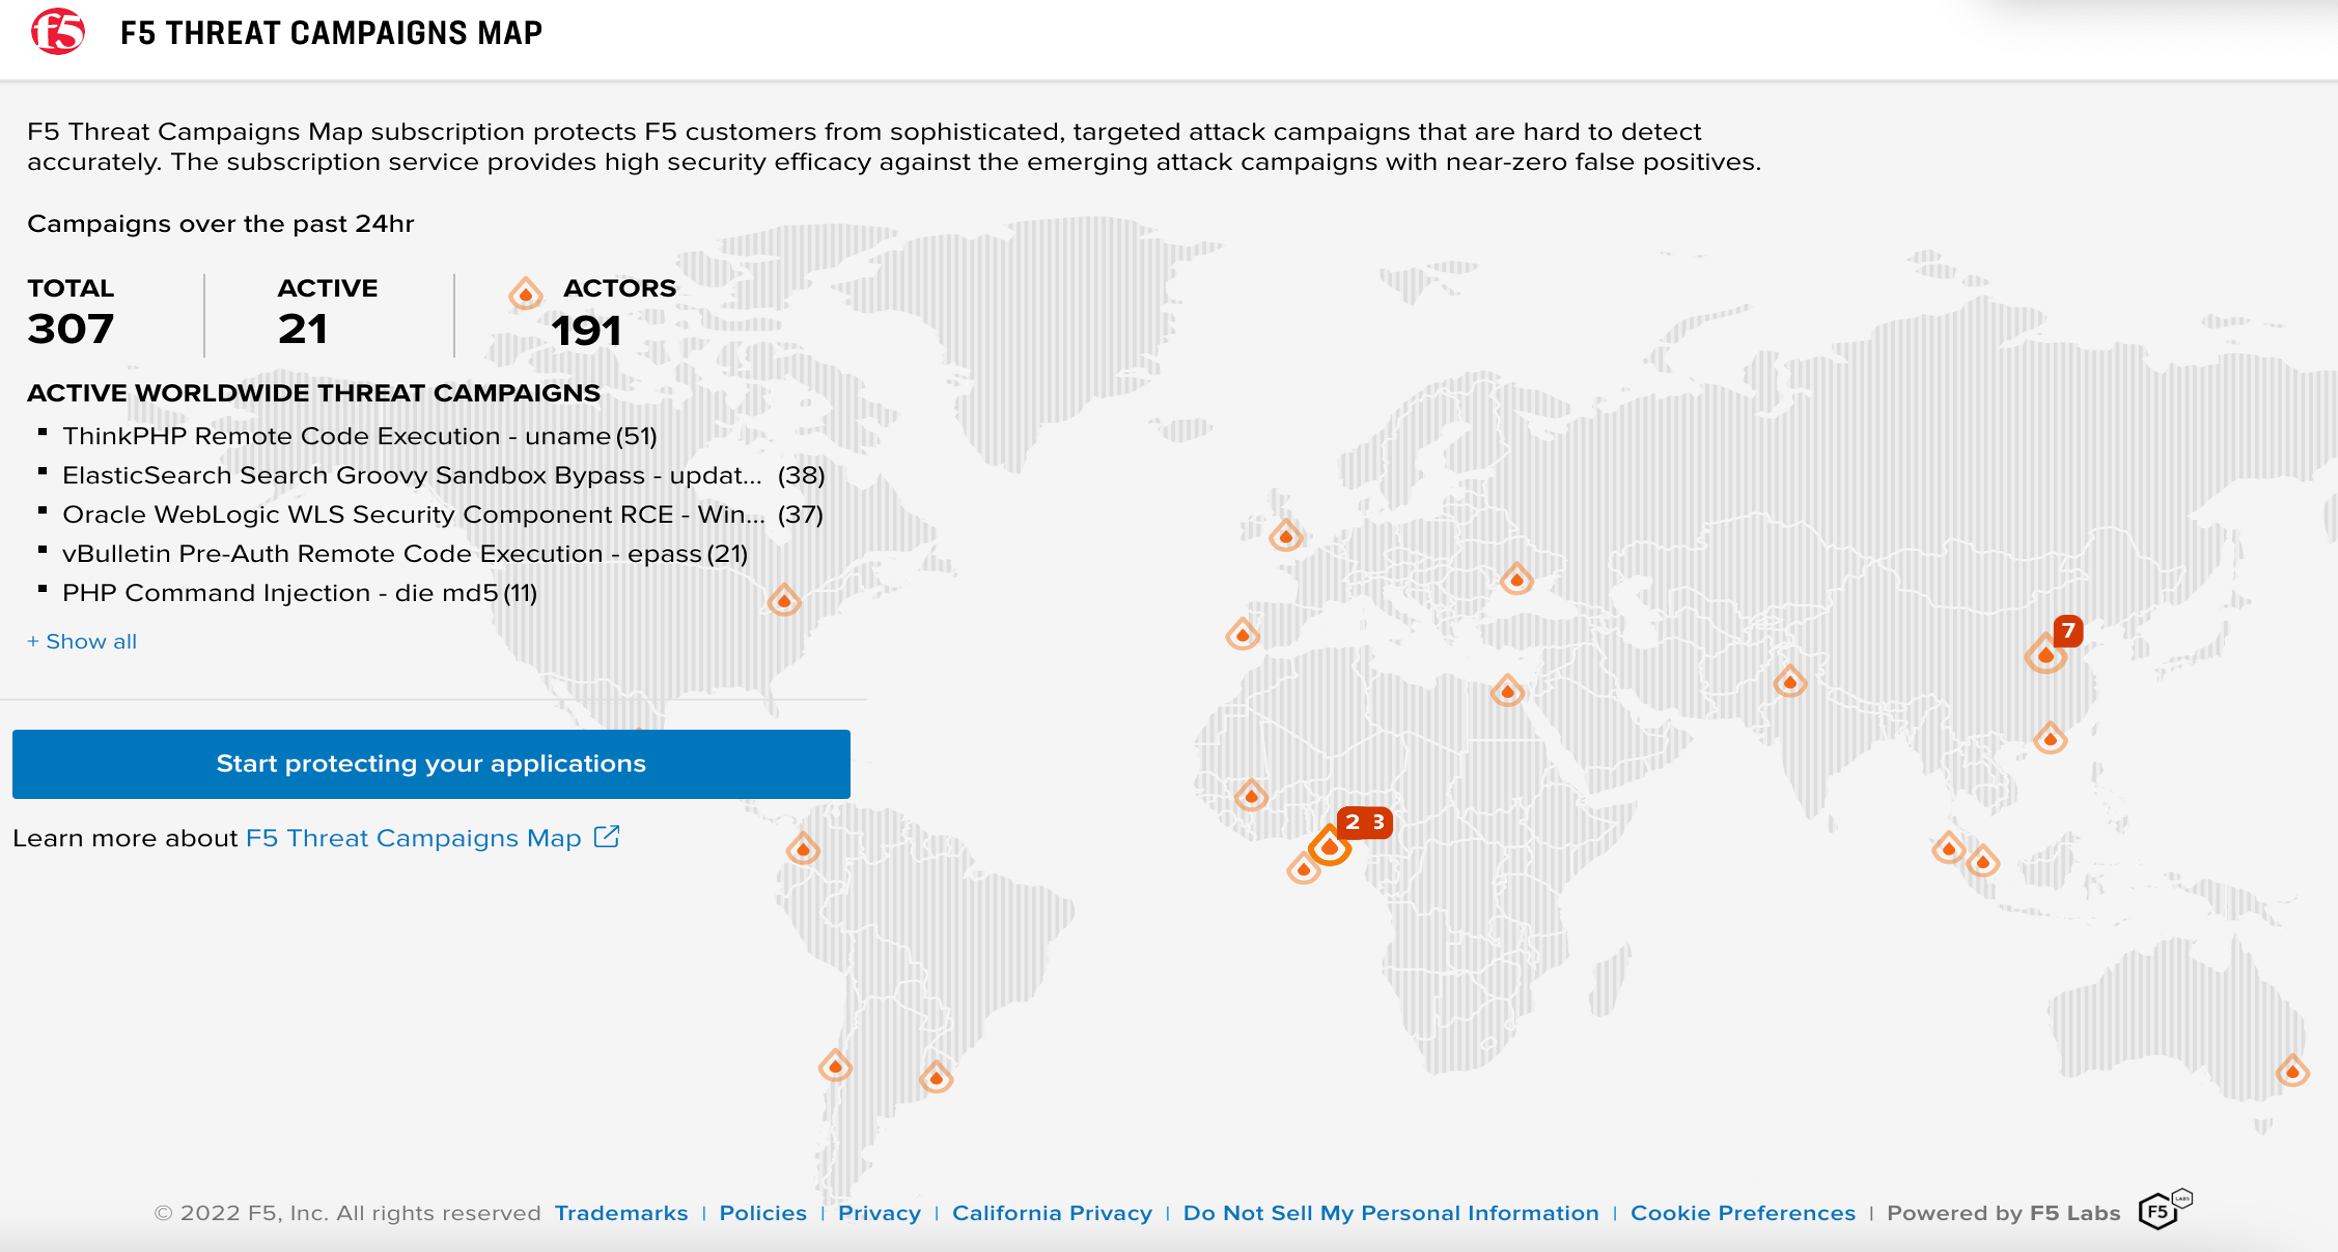
Además del nuevo mapa de campañas de amenazas de F5, F5 Threat Campaigns incluye:
- Actualizaciones en tiempo real con información práctica sobre amenazas proporcionada por F5
- Seguridad mejorada de las aplicaciones web con una tasa de falsos positivos prácticamente nula
- Mitigación de riesgos con confianza mediante un modelo rentable
- Se acabó la búsqueda de amenazas
- Visibilidad de fuentes de inteligencia sobre amenazas precisas y relevantes
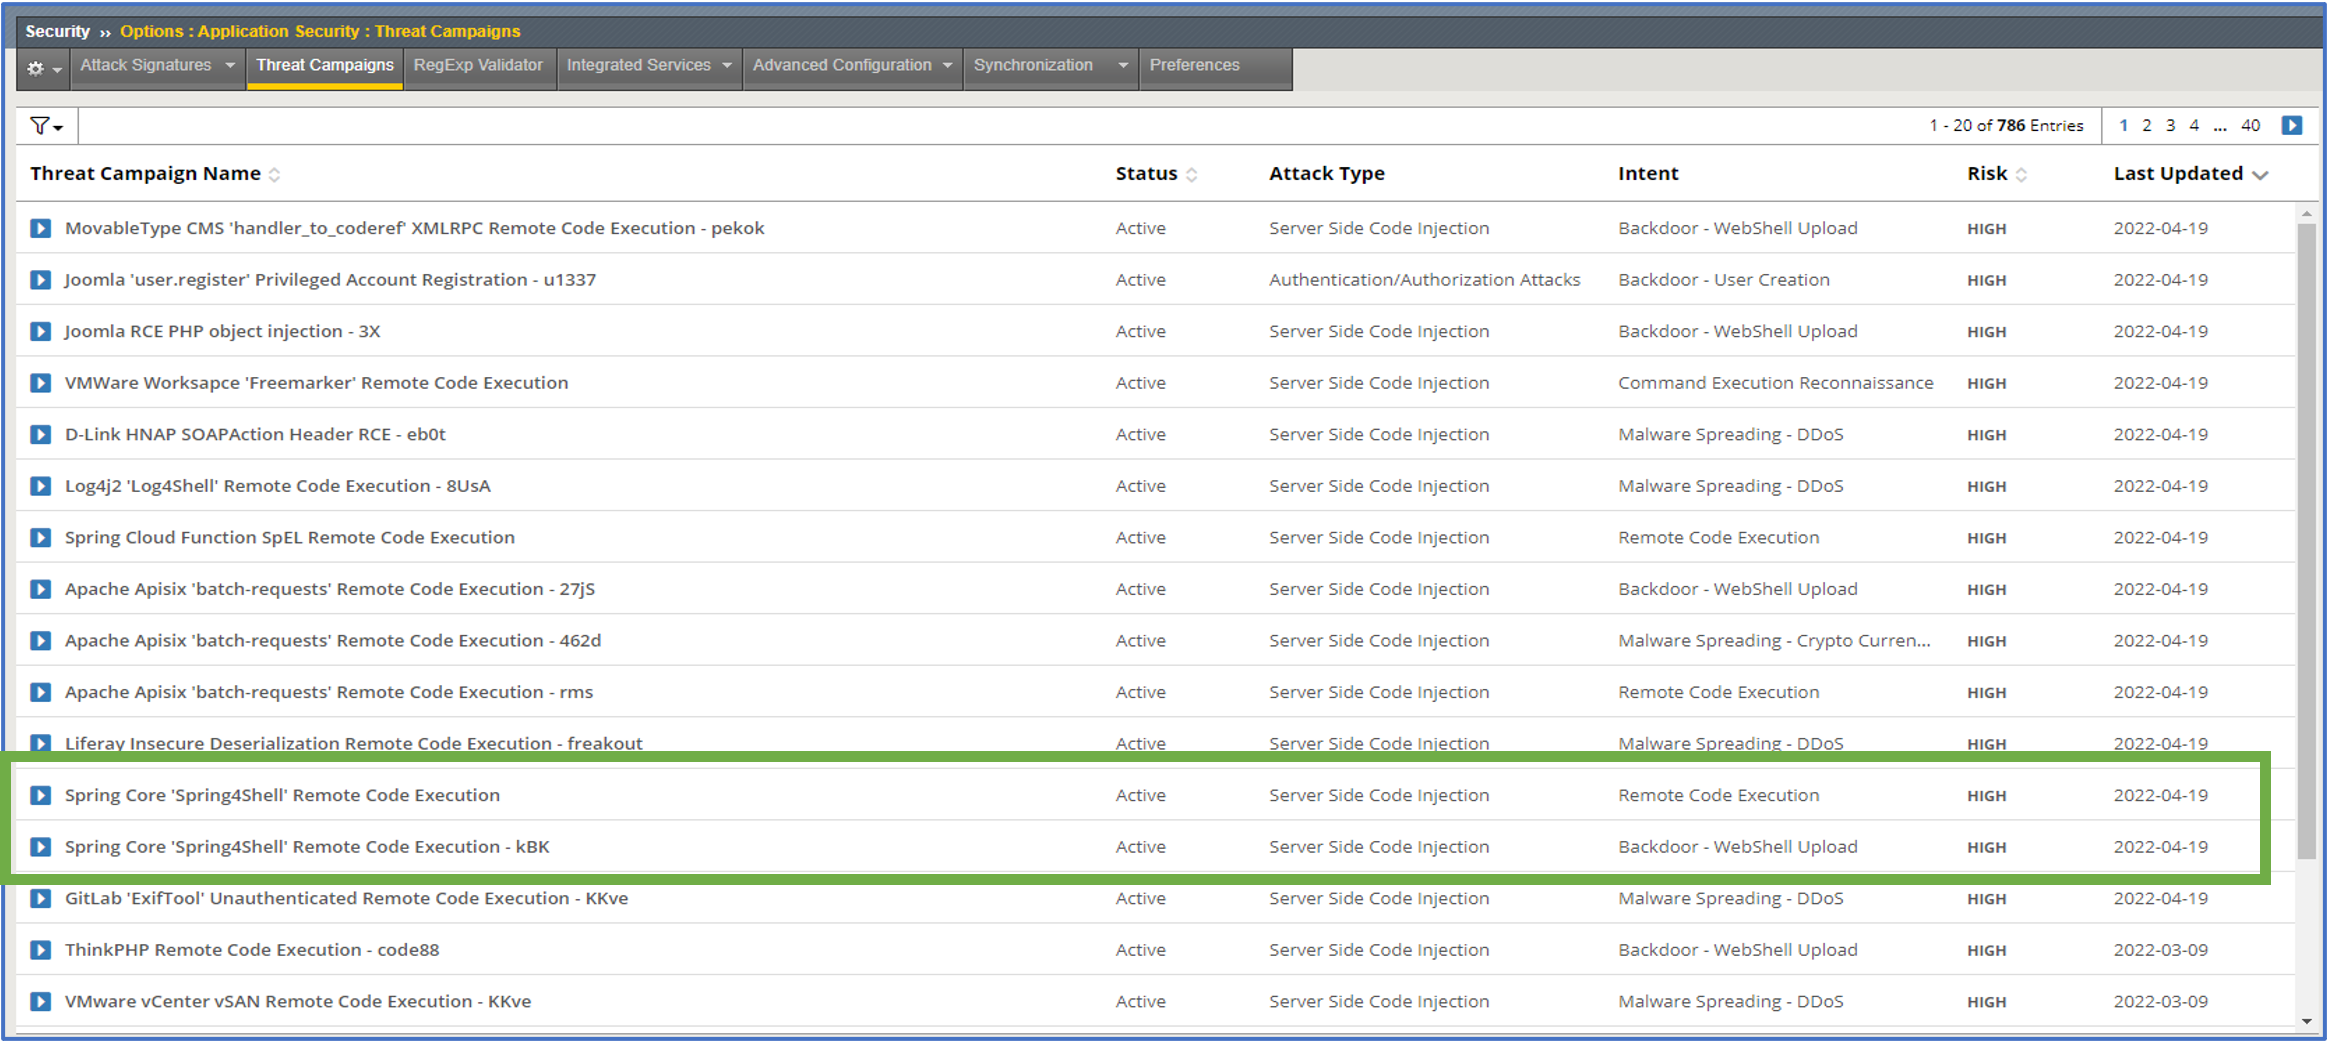
Durante el proceso previo a abordar y, en última instancia, mitigar el exploit de Log4j, F5 publicó diversas protecciones, reglas y actualizaciones de políticas, además de mantener una comunicación activa y frecuente con los clientes y el público. Esa misma semana, F5 también lanzó F5 Threat Campaigns para hacer frente a los exploits activos de Log4j. Los clientes de F5 Threat Campaigns también pudieron detectar en su fuente de inteligencia sobre amenazas ataques que explotaban la vulnerabilidad Spring4Shell, lo que les permitió bloquear y mitigar la amenaza (figura 3, a continuación).
Con acceso al mapa de F5 Threat Campaigns recién publicado, que incorpora fuentes en tiempo real sobre campañas coordinadas, ataques y exploits que aprovechan vulnerabilidades como Log4j y Spring4Shell, usted también puede reforzar su WAF para mitigar y hacer frente a ataques dirigidos mediante los servicios de inteligencia de F5 (incluido F5 Threat Campaigns).
Póngase en contacto con su partner de canal o gestor de cuentas de F5 para obtener más información sobre cómo añadir una suscripción a F5 Threat Campaigns a su BIG-IP Advanced WAF, o para empezar hoy mismo a utilizar F5 Threat Campaigns en su solución F5 Distributed Cloud WAF o NGINX App Protect WAF.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.