Llevo mucho tiempo en el mundo de la tecnología. No, no voy a decir cuánto, pero créeme: el suficiente para haber visto cómo los dispositivos informáticos pasaban gradualmente de modelos sin usuario a modelos multiusuario y, después, a modelos de un solo usuario.
Antiguamente, bastaba con encender el viejo Apple ][e y no existía el concepto de identidad. Los primeros ordenadores personales siguieron ese mismo modelo, hasta que el concepto de ordenador familiar pasó a formar parte del vocabulario habitual y nacieron los sistemas multiusuario. A cada persona se le asignaba un nombre de usuario y una contraseña, además de un perfil. Poco a poco, hemos ido avanzando hacia el concepto de sistema de un solo usuario. Al combinar el deseo de un acceso mediante credenciales con el concepto de sistema monousuario, las tabletas y los teléfonos son ahora el ejemplo más representativo de esta era de la informática.
Sin embargo, como comprueban muchos padres, este modelo resulta frustrante. Pensemos en el caso del joven Alfie, «un niño británico de 11 años» que «gastó sin querer casi 7.500 dólares (6.000 libras) en compras de juegos en línea tras acceder a la cuenta de iTunes de sus padres, según informa la BBC. Roy Dodson había vinculado previamente su cuenta a su tarjeta de crédito, lo que permitió a su hijo Alfie realizar más de 50 compras dentro de aplicaciones. La primera vez gastó 700 libras en menos de cinco minutos; después, 1.100 libras en media hora, y los cargos no paraban de acumularse...»
Ahora bien, si tienes hijos que están creciendo en esta economía digital, puede que tú también hayas vivido algo así. A mí me pasó cuando nuestro hijo de cuatro años hizo lo mismo (aunque por una cantidad mucho menor, gracias a Dios). Por supuesto, existen controles parentales, y sin duda muchos de nosotros aprendimos a utilizarlos por pura necesidad.
En la raíz de este problema (aparentemente cada vez mayor) se encuentra el modelo informático de usuario único. Algunos dispositivos están empezando a ofrecer compatibilidad con varios usuarios. Android admite varios usuarios desde hace tiempo, aunque al principio su configuración era problemática (y difícil). Apple introdujo la compatibilidad con varios usuarios en los iPad con iOS 9.03, pero lo hizo únicamente para usos educativos de primaria y secundaria. Excluyó expresamente de esta función a los «usuarios normales y corrientes». Sigue ofreciendo compatibilidad con varios usuarios únicamente en mercados específicos, como el educativo, e impone su modelo de un dispositivo y un usuario a todos los demás. Desde la perspectiva de estos dispositivos, la posesión es la identidad. O, al menos, viceversa. Si tienes el dispositivo en tus manos, eres la identidad asociada a él. Y punto.
Esto será cada vez más problemático en la era de las cosas. Las cosas se registran a nombre de un propietario, normalmente mediante una dirección de correo electrónico, y los servicios de suscripción se pagan (automáticamente, por supuesto) con una tarjeta de crédito asociada. Siguen el modelo informático de usuario único popularizado por otras pseudocosas*, como los teléfonos y las tabletas.
Pero es poco probable que esas cosas —como el termostato, el frigorífico o el sistema automatizado de iluminación del hogar— se vayan cuando su propietario venda la casa y se mude a otro lugar. Es cierto que ya tenemos que gestionar servicios como el agua, la electricidad o el gas, que deben darse de baja y volver a contratarse a nombre del nuevo propietario, pero imaginemos eso multiplicado por la cantidad de cosas instaladas en una vivienda que, en el futuro, requerirán un «cambio de titularidad».
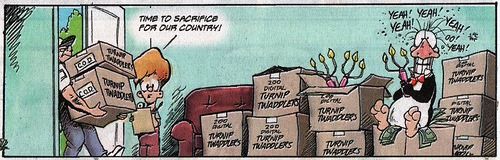
¿Y qué pasa si se te olvida? ¿Cuál es el plan en ese caso? ¿Sería como cuando Alfie acumuló miles de libras de deuda en su tarjeta de crédito? ¿Tendrán que hacerse cargo los nuevos propietarios de los cargos si demuestro que tomaron posesión de la vivienda antes de que se generaran? Si tengo acceso hasta final de mes porque así funciona el modelo de suscripción, ¿puedo bajarles legítimamente el aire acondicionado a 50 grados para gastarles una broma? Pararles el lavavajillas a mitad del ciclo? ¿Pedirles cien chismes para nabos con ese botón Amazon Dash pegado en la despensa?
¿Necesita mi casa sus propias credenciales, a las que estén vinculadas las «cosas» más permanentes? ¿Credenciales que tenga que entregar, como las llaves de la casa, cuando nos mudemos? ¿Necesitan algunas cosas un modelo basado en tokens? ¿Un token vinculado al objeto, independientemente de dónde esté o de quién sea su propietario, y que pueda tratarse como las llaves de la puerta principal? ¿O nos inclinamos por la autenticación de dos factores para las cosas «instaladas» en una casa, a fin de evitar cualquier jugarreta de los propietarios salientes y facilitar una transición más fiable?
Aunque pueda resultar sorprendente, no tengo una respuesta (todavía). Pero parece importante plantear esta cuestión ahora, cuando la mayoría de las organizaciones apenas están empezando a experimentar con estos dispositivos y a estudiar cómo podrían encajar en su modelo de negocio, porque habrá que encontrar una respuesta. Y será necesario encontrarla más pronto que tarde.
Es poco probable que esa respuesta se base en el actual modelo de autenticación y autorización de usuario único que utilizamos para las aplicaciones. Porque algún día Alfie crecerá y te venderá una casa llena de cosas…
* Sí, pseudocosas. Los teléfonos y las tabletas se incluyeron a posteriori en la categoría de «cosas» cuando esta se convirtió en una tendencia por derecho propio. Algo parecido a cuando, de repente, el SaaS pasó a ser la nube.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog
Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.