La evolución del panorama de las aplicaciones introduce nuevas superficies de ataque y nuevos riesgos de seguridad
La transformación digital y la adopción de tecnologías en la nube avanzan a un ritmo acelerado. Con la transformación digital, las aplicaciones se han convertido en el motor de las empresas. A medida que las organizaciones se adaptan a las macrotendencias que nos afectan a todos y emprenden un proceso de modernización de las aplicaciones, las arquitecturas de aplicaciones evolucionan hacia un enfoque centrado en las API y basado en microservicios, con una gran dependencia de la automatización y la orquestación.
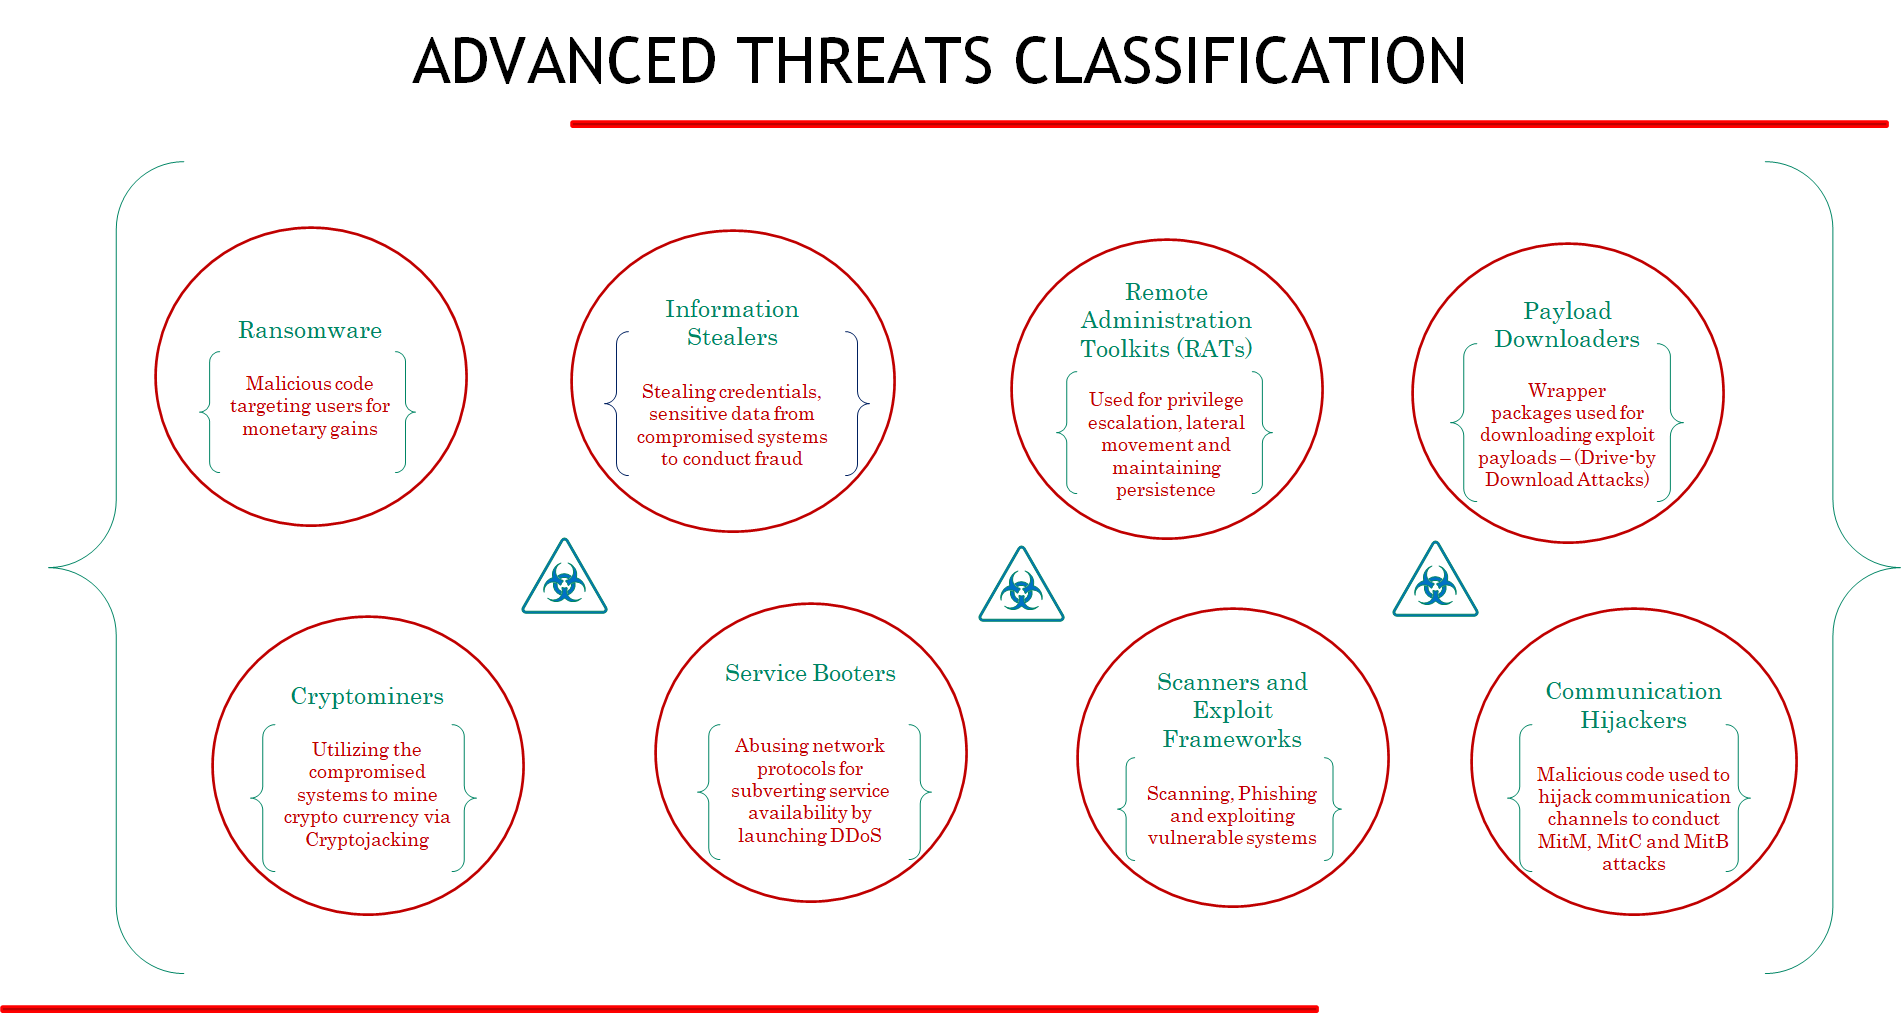
Los atacantes están aprovechando este panorama de aplicaciones en rápida evolución mediante nuevos métodos de ataque para explotar las superficies de ataque que han surgido. A diferencia de las amenazas de seguridad a las que se enfrentaban anteriormente los clientes empresariales, estas nuevas categorías de ataques están muy organizadas y tienen una motivación económica. Los atacantes emplean tácticas o intenciones específicas para atacar activos concretos. La imagen siguiente clasifica algunas de las amenazas avanzadas más comunes según la «intención» de los actores de amenazas. Estamos muy familiarizados con las recientes actividades de ransomware, pero también existen otras actividades maliciosas frecuentes, como las del actor de amenazas TeamTNT, cuyo objetivo es comprometer cargas de trabajo en entornos de nube.
La seguridad basada en IA promete ofrecer protección con rapidez
Este tipo de ataques suele eludir los controles de seguridad consolidados, como los cortafuegos, los cortafuegos de aplicaciones web, etc. La detección de estas actividades requiere una enorme cantidad de información contextual que pueda correlacionarse prácticamente en tiempo real para identificar la actividad de amenazas avanzadas en curso. En pocas palabras, la detección de amenazas avanzadas se está convirtiendo en un problema de macrodatos.
Como complemento de las medidas de seguridad consolidadas para la web, las aplicaciones y los firewalls, así como de las técnicas de mitigación del fraude, F5 está investigando técnicas para detectar este tipo de amenazas avanzadas, que requieren el análisis contextual de varios de estos puntos de datos mediante telemetría a gran escala y un análisis casi en tiempo real. Se utilizan algoritmos de aprendizaje automático e inteligencia artificial para detectar actividades anómalas tanto en las aplicaciones y su entorno como en los entornos de nube, con el fin de anticiparse a los riesgos. Sin embargo, el gran volumen de datos entra en conflicto con las crecientes expectativas de los clientes en cuanto a rapidez de rendimiento. Aquí es donde entran en juego la telemetría en tiempo real basada en la unidad de procesamiento de datos (DPU) NVIDIA BlueField-2 y el framework de ciberseguridad Morpheus, acelerado por GPU de NVIDIA.
La ciberseguridad plantea requisitos específicos para el procesamiento de IA/ML:
- Debido al rápido desarrollo ágil y a las cargas de trabajo efímeras, se hace mayor hincapié en los métodos no supervisados, como el agrupamiento o la detección de anomalías, frente a los métodos que requieren supervisión humana o etiquetado.
- El segundo aspecto importante es la explicabilidad. Esto debe entenderse, en parte, en el contexto de ayudar a los clientes a confiar en una solución, ya que un falso positivo o un falso negativo puede provocar la pérdida de un cliente o, en términos más generales, dar lugar a una auditoría o una comprobación de cumplimiento normativo. En la práctica, una solución con una eficacia del 90 % que se pueda explicar suele resultar más atractiva para un cliente que una solución con una eficacia del 95 % cuyo funcionamiento sea inescrutable.
- El tercer aspecto, y el más importante, es el «efecto adversario», es decir, el hecho de que existen adversarios activos, inteligentes y con una buena financiación. A diferencia, por ejemplo, del reconocimiento visual para vehículos autónomos, donde el conjunto de señales de tráfico que deben reconocerse es estático, la seguridad implica la intervención de personas —quizá incluso asistidas por IA— que analizan e intentan engañar o eludir activamente y de forma continua su solución de aprendizaje automático.
NVIDIA Morpheus aborda los nuevos retos de ciberseguridad
Con el lanzamiento del framework de ciberseguridad Morpheus, NVIDIA lleva la potencia de la ciencia de datos basada en IA al sector de la ciberseguridad. El sistema altamente optimizado de procesamiento de IA y las capacidades de IA preentrenadas de Morpheus permiten a los desarrolladores inspeccionar al instante todo el tráfico IP de la infraestructura de red del centro de datos.
Las DPU NVIDIA BlueField-2 aceleran la telemetría en tiempo real
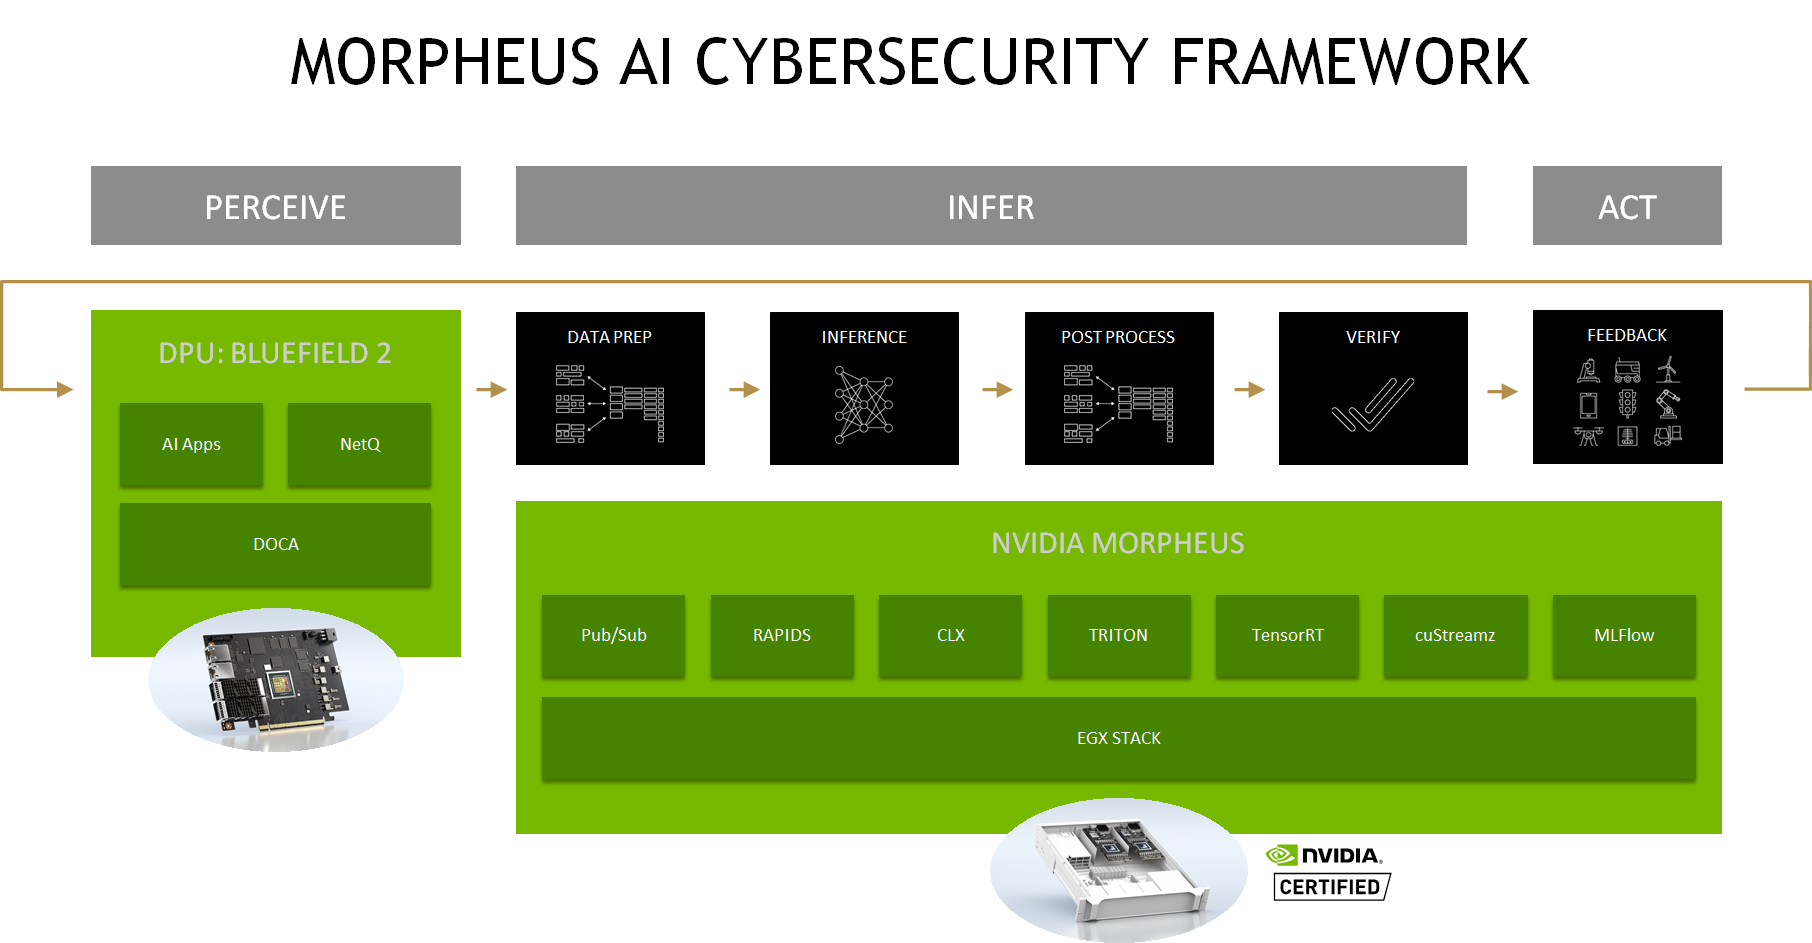
Morpheus es una solución perfecta para agregar y analizar datos de red en tiempo real procedentes de cualquier servidor mejorado con DPU. Por su parte, las DPU BlueField descargan, aceleran y aíslan funciones de infraestructura críticas. Morpheus recibe enormes cantidades de datos de telemetría de red de los agentes que se ejecutan en la DPU NVIDIA BlueField y puede realizar inferencias en tiempo real sobre todo este volumen de datos. A continuación, Morpheus puede generar acciones a partir de los resultados de inferencia sin procesar, que se envían de vuelta a la DPU. El flujo bidireccional de datos entre Morpheus y las DPU permite obtener información continua y en tiempo real para modificar políticas, reescribir reglas, ajustar la detección y mucho más.
La inferencia acelerada detecta las ciberamenazas de forma rápida y eficiente
Morpheus permite realizar inferencias en tiempo real sobre grandes volúmenes de telemetría gracias a la incorporación de GPU al flujo de trabajo. Las GPU procesan los datos durante las fases de ingesta, preprocesamiento, inferencia y posprocesamiento, y permiten paralelizar las operaciones para transferir una enorme cantidad de datos a través de la canalización. Al dividir los datos y las acciones en lotes manejables y ejecutarlos simultáneamente, Morpheus puede seguir el ritmo de los datos procedentes de fuentes heterogéneas, descentralizadas o distribuidas y móviles.
Morpheus utiliza Kafka, un modelo de publicación/suscripción, para enviar datos a la canalización de inferencia y obtener resultados de ella. El framework Morpheus se ha creado a partir de varios componentes, entre ellos RAPIDS para el procesamiento de datos, Cyber Log Accelerators para primitivas de ciberseguridad de código abierto aceleradas por GPU, Triton y TensorRT como servidores de inferencia, cuStreamz para acelerar la lectura y escritura en Kafka, y MLFlow, una biblioteca de código abierto para cargar modelos de IA nuevos y actualizados. Estas tecnologías funcionan conjuntamente para abordar todas las partes del flujo de trabajo de ciberseguridad.
Al incorporar el framework Morpheus, F5 ofrece una potente plataforma para reforzar la ciberseguridad web y de las API en todos los servidores mediante telemetría en tiempo real y análisis basados en IA para aplicaciones distribuidas entre la nube y el edge.
Acompáñenos en NVIDIA GTC para obtener más información sobre la cartera de ciberseguridad Shape de F5, acelerada con el framework NVIDIA Morpheus y las DPU BlueField. Puede registrarse gratis aquí.
Sobre los autores
Artículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.