
Estado de las API
Durante los últimos años, muchas organizaciones han estado inmersas en un proceso de transformación digital que se ha acelerado debido a la pandemia de COVID-19.
Y las API desempeñan un papel importante en esa transformación. Como parte de su transformación digital, muchas de esas mismas organizaciones afirman ahora que adoptan un enfoque «API-First». Una organización «API-First» es aquella que comienza el diseño de una aplicación diseñando primero las API. A continuación, utiliza las API como base para diseñar el resto de la aplicación. El objetivo es que la aplicación aproveche sus API fundamentales para comunicarse con otras aplicaciones y obtener información de ellas.
Estas organizaciones suelen desarrollar y consumir API para respaldar sus colaboraciones con organizaciones externas, reducir el tiempo y los costes de desarrollo y mejorar la interoperabilidad entre los sistemas, las herramientas y los equipos internos.
Como se indica en el informe State of Application Strategy Report 2021 de F5 Labs, las API también son la piedra angular de la modernización de las aplicaciones, ya que se utilizan para facilitar la adaptación y actualización de aplicaciones clásicas y antiguas con el fin de que sean compatibles con lenguajes, herramientas y plataformas de aplicaciones más recientes y modulares. Además, las API, tanto las buenas como las malas, representan actualmente la inmensa mayoría del tráfico web total.
Ese es el primer filo de la «espada de doble filo» de las API.
El segundo filo de la «espada de doble filo» de las API es que, según Gartner, el uso indebido de las API se convertirá en el vector de ataque más frecuente para 2022. Los atacantes saben que las API pueden ser vulnerables o que algunas organizaciones incluso las dejan desprotegidas, ya que dependen de un flujo abierto de datos e información que se comparte entre su aplicación y otras aplicaciones. En otras ocasiones, se trata simplemente de un descuido, pero uno que ofrece a los atacantes un punto de entrada rápido y sencillo para comprometer una aplicación. Esta situación requiere un tratamiento especial, como la compatibilidad nativa con todos los protocolos y tecnologías de API utilizados en el sector.
API de GraphQL
Una tecnología de API relativamente nueva que ha crecido rápidamente en los últimos años y sigue ganando terreno es GraphQL. Desarrollada internamente por Facebook en 2012 y ahora integrada en la Linux Foundation, GraphQL está superando importantes retos presentes en las API REST. Las organizaciones están recurriendo a GraphQL para desarrollar API, en lugar de utilizar REST o SOAP.
Entre estos retos se incluyen la obtención insuficiente o excesiva de datos, un desarrollo del front-end más rápido sin necesidad de crear nuevos endpoints de API (GraphQL utiliza un único endpoint), excelentes análisis del backend mediante consultas de GraphQL y un esquema y un sistema de tipos estructurados.
El año pasado, GraphQL ya alcanzó una adopción superior al 22 % en el sector1, llegando a los innovadores, los primeros usuarios y la mayoría temprana del ciclo de adopción de innovaciones.
Se espera que GraphQL se convierta en uno de los principales estándares para las API en los próximos años.
Seguridad de GraphQL
Sin embargo, el crecimiento meteórico y la aceptación de GraphQL también han atraído rápidamente la atención de los ciberdelincuentes, algunos de los cuales ya han empezado a explotar vulnerabilidades en el ecosistema de GraphQL y a desarrollar herramientas para atacarlas.
Las técnicas de ataque contra las API que utilizan GraphQL incluyen las clásicas inyecciones SQL, así como nuevos ataques que aprovechan la especificación de GraphQL para obtener información sobre la API y utilizarla en beneficio del atacante.
Además, han surgido nuevos métodos de ataque de denegación de servicio (DoS) que aprovechan las API creadas con GraphQL y agotan rápidamente los recursos del servidor.
A partir de Advanced WAF v16.1, F5 ofrece compatibilidad nativa con la seguridad de las API de GraphQL.
Ante todo, F5 ha desarrollado un análisis nativo del tráfico de GraphQL que permite aplicar las firmas de ataque de Advanced WAF.
Por un lado, este enfoque detectará los ataques en los lugares adecuados de la carga útil (aplicando las firmas a los valores); por otro, evitará los falsos positivos provocados por la aplicación de firmas de ataque a partes incorrectas de las solicitudes GraphQL.
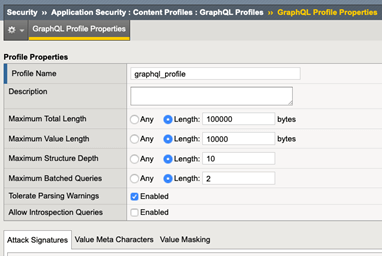
En segundo lugar, F5 crea la plantilla de política de GraphQL y el perfil de contenido como parte de la política de seguridad de aplicaciones.
En este nuevo perfil de contenido, el usuario puede configurar la longitud total y la longitud de los valores de los parámetros, limitándolas de acuerdo con su política.
Además, el usuario puede configurar la profundidad máxima de la estructura para eliminar las consultas GraphQL recursivas que pueden provocar un ataque de denegación de servicio (DoS), así como el número máximo de consultas por lotes, limitando el número de consultas GraphQL diferentes en una única solicitud HTTP.
También se pueden restringir las consultas de introspección, ya que, de lo contrario, podrían ayudar a los atacantes a comprender la estructura de la API y aumentar sus probabilidades de vulnerar una aplicación.
Para combatirlo, F5 también ha añadido compatibilidad con nuestra configuración declarativa de políticas, protección frente a ataques DoS volumétricos mediante nuestra función Behavioral DoS y filtrado de respuestas con la función DataGuard de F5 Advanced WAF.
En resumen, GraphQL ofrece nuevas formas de crear y gestionar API, impulsar la modernización de las aplicaciones clásicas existentes y favorecer la transformación digital. Pero, como siempre, surgen nuevas amenazas dispuestas a aprovechar las vulnerabilidades de cualquier tecnología nueva, y pueden pillarle desprevenido.
¡Empieza a proteger tus API de GraphQL con F5 Advanced WAF hoy mismo!
Para obtener más información, consulta nuestra publicación en DevCentral y nuestra lección de Lightboard en YouTube.
1 Informe sobre el estado de las API en 2020, Postman
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.