
El protocolo HTTP es, en gran medida, el que hace funcionar la web. Es el protocolo de comunicación que gestiona la mayor parte del tráfico de Internet. Están surgiendo nuevas formas de optimizar las comunicaciones por Internet a través de la red, ya sean cifradas, codificadas o en texto sin formato mediante UDP o TCP. Entre ellas se encuentra la posibilidad de agrupar varias solicitudes HTTP en una sola. Agrupar varias solicitudes HTTP ayuda a reducir la sobrecarga de la carga útil y el tiempo de ida y vuelta (RTT) de una nueva solicitud, lo que permite ahorrar tiempo y costes.
La agrupación por lotes de varias solicitudes HTTP se utiliza principalmente para agrupar distintas llamadas a API de transferencia de estado representacional (REST) de múltiples protocolos y proveedores, entre los que se encuentra el Protocolo de Datos Abiertos (OData). OData es un estándar abierto que permite crear y utilizar de forma sencilla API REST interoperables y consultables. Microsoft desarrolló este protocolo en 2007, y se utiliza y aprovecha en aplicaciones de Microsoft, SAP y otros proveedores.
Como parte de la especificación OData, se pueden agrupar varias llamadas a API REST a través de HTTP en una única solicitud HTTP, lo que permite ahorrar un tiempo de red valioso y costoso y que la aplicación aproveche mejor el ancho de banda asignado.
Al intentar proteger aplicaciones que agrupan solicitudes HTTP por lotes, surge un problema a la hora de aplicar firmas de ataque.
Existen tres tipos diferentes de firmas de ataque, según la parte de la solicitud para la que sean relevantes:
- Firmas de cabeceras
- Firmas de URL
- Firmas de carga útil
Este es un ejemplo de una solicitud de este tipo:
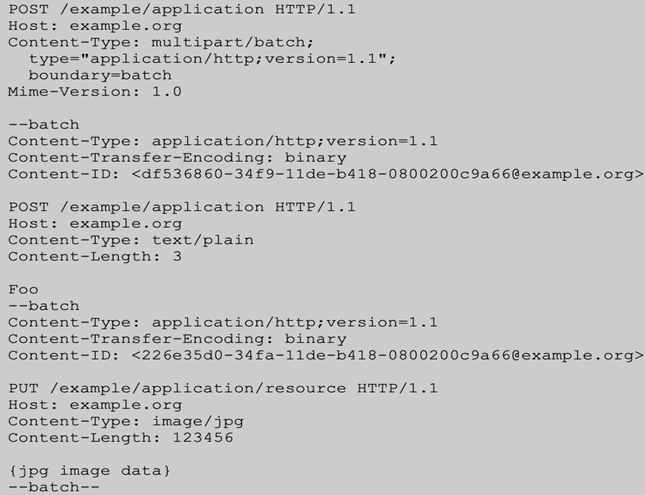
La primera solicitud contiene otras solicitudes HTTP, incluidos sus encabezados y URL.
Sin embargo, cuando un firewall de aplicaciones web (WAF) procesa una solicitud HTTP que incluye varias solicitudes agrupadas como parte de la carga útil, considera todas las solicitudes agrupadas como una única carga útil. Por lo tanto, solo utiliza firmas relacionadas con la carga útil, lo que puede dar lugar a falsos positivos y ataques no detectados.
En F5 Advanced WAF v16.1, F5 ha añadido análisis nativo y compatibilidad con las solicitudes HTTP por lotes. Esto permite a Advanced WAF distinguir cada solicitud HTTP de forma individual —y no de manera conjunta como un lote— y, por tanto, aplicar las firmas adecuadas a las partes correspondientes de cada solicitud.
F5 Advanced WAF protege todo el tráfico de OData o de otro tipo con solicitudes HTTP por lotes, sin riesgo de pasar por alto ataques ni generar numerosos falsos positivos.
SAP utiliza el protocolo OData para comunicarse e interoperar con cualquier aplicación, software o dispositivo que no sea una solución de SAP. Dado que OData se basa en HTTPS, cualquier lenguaje de programación —y, por tanto, cualquier desarrollador— puede utilizar mensajes OData y comunicarse mediante ellos. Esto permite que cualquier solución que no sea de SAP se conecte con SAP mediante HTTPS, ya que la interfaz de OData se basa en XML o JSON.
SAP Fiori ofrece herramientas que permiten a diseñadores y desarrolladores crear y optimizar aplicaciones móviles nativas y aplicaciones web que proporcionan una experiencia de usuario coherente e innovadora en todas las plataformas. SAP Fiori ofrece una experiencia de usuario moderna en cualquier dispositivo y para todos los usuarios. SAP Fiori proporciona a los usuarios una experiencia de trabajo sencilla y productiva desde cualquier lugar. OData permite integrar aplicaciones que no son de SAP y garantizar su interoperabilidad en un entorno creado con SAP Fiori.
Aunque la interoperabilidad y la facilidad de comunicación son esenciales, la seguridad también lo es, especialmente en las implementaciones de SAP Fiori expuestas a Internet que consumen aplicaciones analíticas o utilizan búsquedas en Internet.
En un blog publicado por SAP, «Consideraciones y recomendaciones para aplicaciones Fiori expuestas a Internet», se afirma que un WAF «debe situarse delante de SAP Web Dispatcher para supervisar y controlar todas las solicitudes HTTP entrantes» y que debe implementarse «entre una red interna de confianza e Internet, que no es de confianza». El blog señala además que, entre las funciones de seguridad disponibles en un WAF, este debe detener los ataques distribuidos de denegación de servicio (DDoS), en particular «para que no puedan alcanzar su sistema SAP S/4HANA».
La compatibilidad de F5 Advanced WAF con el protocolo OData permite a los clientes proteger las aplicaciones SAP con mayor eficacia y reducir los falsos positivos.
Para obtener más información sobre las soluciones de F5 para SAP Fiori y S/4 HANA, consulte lo siguiente:
Rápida y segura: migración de SAP a la nube (F5.com)
Mitigación de ciberataques activos contra aplicaciones SAP esenciales | DevCentral (f5.com)
Para obtener más información sobre SAP Fiori y la aplicación de un WAF para garantizar la seguridad y reducir los falsos positivos asociados a SAP Fiori y a su uso de OData y solicitudes HTTP por lotes, puede consultar lo siguiente: Consideraciones y recomendaciones para aplicaciones Fiori accesibles desde Internet | Blogs de SAP
Implementación en la intranet o en Internet | Portal de ayuda de SAP
Contenido relacionado
OData: todo lo que necesitas saber. Parte 1 | SAP Blogs
OData: todo lo que necesitas saber. Parte 2 | SAP Blogs
OData: todo lo que necesitas saber. Parte 3 | SAP Blogs
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.