Puede que hayas oído a más de uno aquí en F5 decir medio en broma: «La identidad es el nuevo firewall». Puede sonar, bueno, a frase hecha para un titular, pero esa sencilla afirmación encierra mucho más de lo que parece: toda una nueva concepción de la seguridad y de cómo afrontamos las disrupciones digitales actuales.
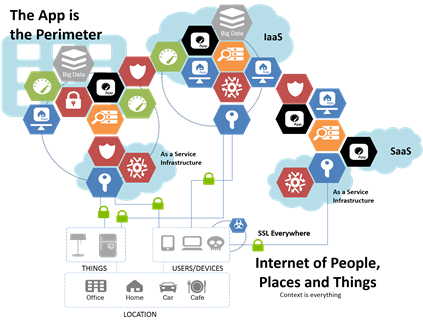
Ya sea por la nube o por las amenazas que ascienden de forma constante por la pila de aplicaciones, o por la descomposición de las aplicaciones monolíticas en API y microservicios, lo cierto es que estas disrupciones están generando un efecto dominó que se extiende hacia el exterior. Este efecto ha sacudido los cimientos sobre los que se construyen los centros de datos y está provocando cambios nada inesperados en las arquitecturas de los centros de datos. Estos cambios están siendo impulsados en gran medida por la aparición de empresas sin fronteras. Empresas que dependen de aplicaciones, muchas de las cuales están desplegadas allí (SaaS), unas pocas más allá (IaaS) y algunas todavía aquí (en el centro de datos).
Los cambios son el resultado de reconocer que una empresa sin fronteras no puede protegerse eficazmente mediante arquitecturas tradicionales centradas en un cortafuegos como punto estratégico de control de acceso a la empresa.
Esto ya no funciona así porque el perímetro que se debe proteger ya no es el centro de datos. Ahora el perímetro es esa aplicación, y esa otra, y aquella otra. Los cortafuegos tradicionales basados en IP resultan ineficaces no solo por su limitada comprensión de las aplicaciones, sino también por estar vinculados a una ubicación concreta. Aunque siguen siendo necesarios en el centro de datos, son en gran medida ineficaces en entornos de red muy volátiles, como la nube, porque el espacio de direcciones de las aplicaciones que deben proteger suele cambiar rápidamente. La introducción de los contenedores también ha agravado el problema de la volatilidad del control de acceso a las aplicaciones basado en la red, debido a que su ciclo de vida suele ser mucho más corto. Al tener una vida útil que se mide en minutos, en lugar de días, semanas o meses, la presión a la que se ven sometidos los cortafuegos tradicionales basados en IP es extremadamente alta.
El control de acceso a las aplicaciones basado en la identidad, por el contrario, se centra en asociar usuarios y aplicaciones, no direcciones IP, y ofrece una forma más eficaz de controlar el acceso a las aplicaciones en función del contexto, en lugar de la configuración. Esto significa que, en vez de centrarse exclusivamente en las direcciones IP, las solicitudes de acceso de los usuarios pueden evaluarse en función del cliente, la ubicación, el dispositivo, la hora del día, la velocidad de la red y la aplicación, además de la dirección IP, si realmente se desea tenerla en cuenta. Este tipo de acceso permite determinar mejor quién (o qué) debe (o no debe) tener acceso a una aplicación concreta. Además, resulta mucho más sencillo prestar este servicio a las aplicaciones, independientemente de dónde estén implementadas. Un servicio de control de acceso basado en la identidad puede acompañar a una aplicación desde el centro de datos hasta la nube y volver de nuevo si es necesario, ya que su control se basa en comprender el cliente y la aplicación, y en aplicar políticas en tiempo real con independencia de la red que transporte dichas solicitudes y respuestas.
Una opción de control de acceso basado en la identidad también permite garantizar la paridad entre entornos dispares. Mientras que recurrir a los cortafuegos tradicionales basados en IP para controlar el acceso a las aplicaciones implica utilizar un sistema en el centro de datos y otro en la nube, el mismo servicio de control de acceso basado en la identidad puede implementarse en ambos entornos. Esto permite aplicar políticas coherentes que facilitan el cumplimiento de las políticas corporativas y reducen la carga operativa de la gestión y la auditoría. Observamos que esta paridad sigue siendo muy demandada por quienes operan en un entorno híbrido (multinube). En nuestro informe State of Application Delivery 2016, casi la mitad (48 %) de los encuestados señaló la paridad de políticas y auditorías con los entornos locales como un factor de seguridad importante para la adopción de la nube.
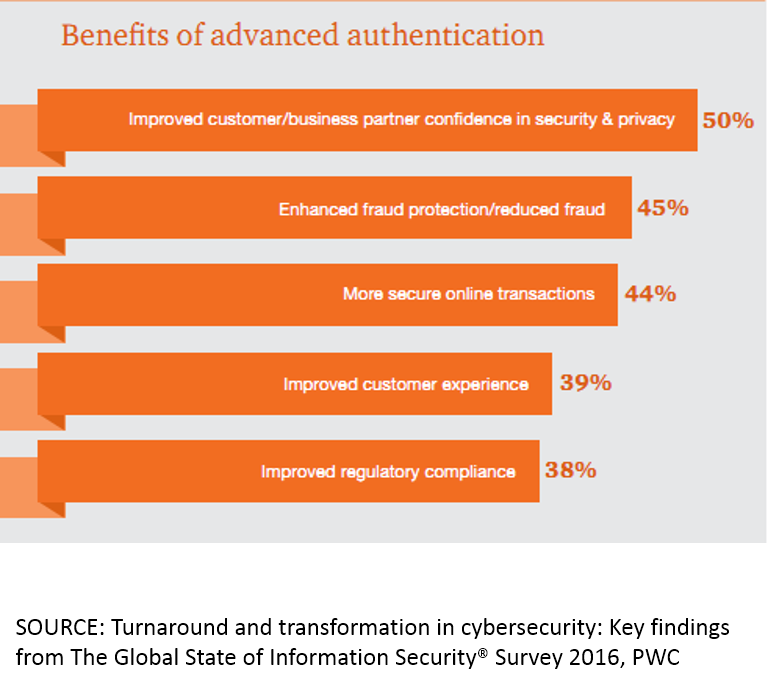
Además, el aumento de las brechas de seguridad causadas por credenciales robadas o fáciles de descubrir indica que ya es hora de dejar atrás la autenticación básica mediante contraseña y adoptar un método más inteligente para permitir o denegar el acceso. PWC, en su última encuesta mundial sobre seguridad, señaló que el 91 % de los encuestados utiliza «autenticación avanzada». En referencia a los tokens y los métodos de autenticación de dos factores, afirma que la autenticación avanzada aporta importantes ventajas no solo para la confianza de los clientes, sino también para la de las empresas.
El control de acceso basado en el contexto ofrece medidas similares al proporcionar múltiples «factores» con los que evaluar las solicitudes. Estas soluciones permiten implementar la autenticación de dos factores, pero las organizaciones también pueden desarrollar medidas de autenticación que se basen en indicios contextuales proporcionados automáticamente para ofrecer una experiencia de uso de las aplicaciones aún más fluida. Podría decirse que, en la era de las «cosas» que actúan como clientes, se necesita una política de autenticación más automática y basada en «múltiples factores», ya que la mayoría de las «cosas» no tienen teléfono móvil propio y es posible que sus propietarios no quieran intervenir en las frecuentes transacciones necesarias para que estas se sincronicen y «se comuniquen con el servidor».
Independientemente de lo que su organización decida en materia de autenticación y control de acceso, es casi seguro que no dependerá únicamente —si es que lo hace— de cortafuegos basados en IP. Esto se debe a que dichos cortafuegos parten de la premisa de que existe un perímetro corporativo bien definido. Y, en el mundo actual de infraestructuras de aplicaciones en la nube, móviles y casi efímeras, ese perímetro ya no existe.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.