Cuando Leónidas de Esparta se vio ante la perspectiva de defender Esparta frente al ejército persa, muchísimo más numeroso y temible, eligió expresamente el estrecho paso de las Termópilas para hacerlo. En la batalla del puente de Stirling, William Wallace y sus fuerzas escocesas aprovecharon la estrechez del puente para derrotar a los ingleses. Cuando te quedas atrapado en una mazmorra, te plantas en la puerta, reduciendo la capacidad efectiva de esos cien zombis a solo dos o tres a la vez.
La estrategia de obligar a un atacante a atravesar un único punto de control estrecho es muy antigua. En esencia, reduce la ventaja que supone contar con un número de atacantes significativamente mayor que el de defensores.
Llevamos años utilizando esta estrategia en el ámbito tecnológico. Se llama cortafuegos. Es un punto de control estratégico y, por lo general, constituye «la puerta de entrada» al objetivo (aplicaciones y datos). Y funcionaba realmente bien, siempre que todo estuviera detrás del cortafuegos y este fuera el único punto a través del cual un atacante pudiera acceder a su objetivo.
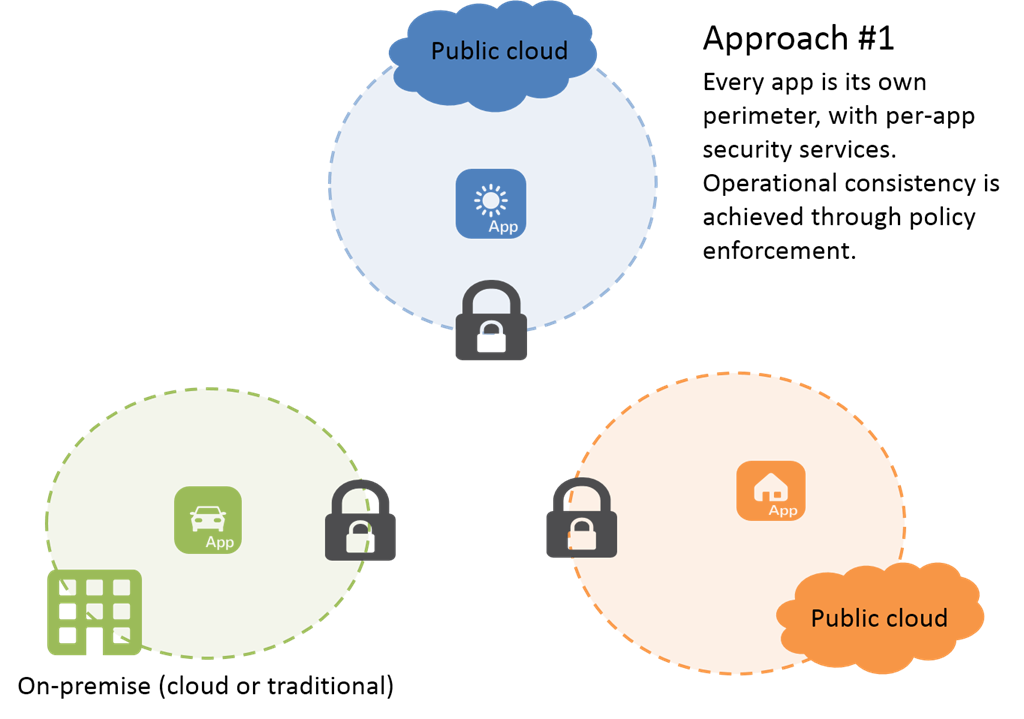
Sin embargo, dada la prevalencia actual de la nube, los atacantes disponen de muchos más puntos desde los que acceder a sus objetivos. Cada aplicación requiere su propio perímetro de protección. Necesita su propia protección contra ataques DDoS y sus propias políticas privadas y personalizadas de seguridad para aplicaciones web. En esencia, necesita las mismas protecciones de siempre, pero ahora en otro lugar. La arquitectura, y no los dispositivos, es fundamental para proteger las fuerzas de su empresa (es decir, sus aplicaciones), desplegadas por el vasto campo de batalla que es Internet.
Hay varias opciones disponibles. Por ejemplo, puede implementar una protección específica para cada aplicación como parte de un «paquete de arquitectura de aplicaciones» más amplio, allí donde se despliegue. Puede ser en las instalaciones, en un entorno inspirado en la nube o en la nube pública. Esté donde esté, será allí donde implemente las medidas de protección junto con la aplicación, para crear un perímetro específico para ella que proporcione el mismo control estratégico que ofrecía el paso de las Termópilas. La ventaja es que la seguridad de la aplicación se integra necesariamente con ella. Es llevar el modelo Zero Trust a la nube.
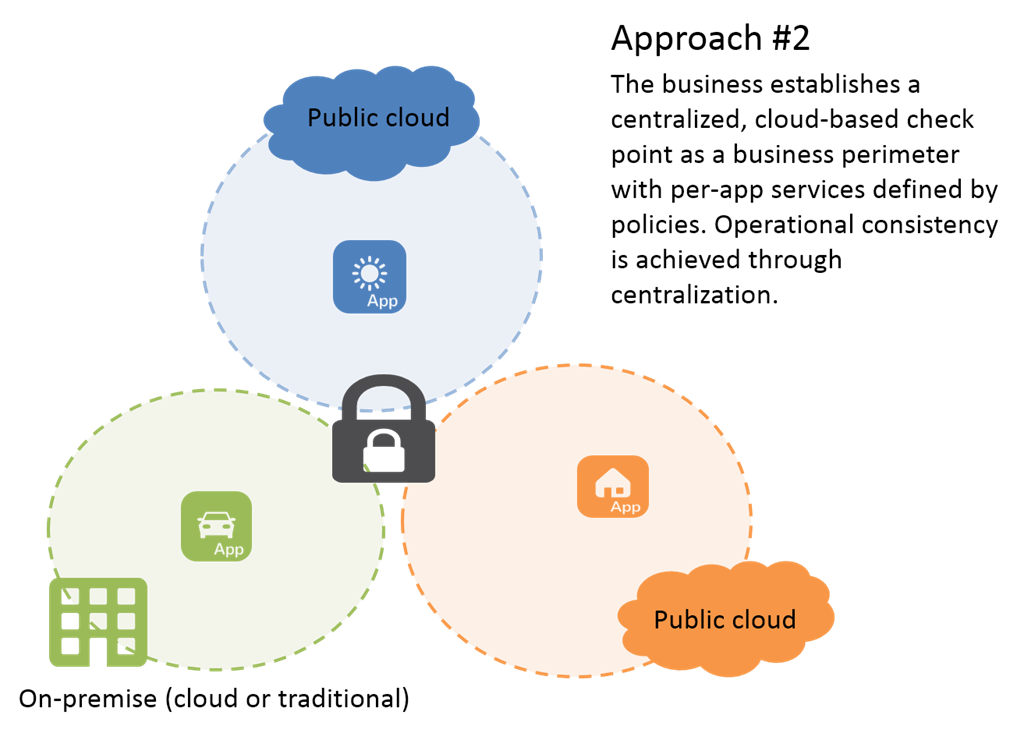
Otra estrategia se basa en los principios de las arquitecturas sin servidor: un enfoque que prioriza la nube para centralizar la seguridad (algo que sigue ocupando un lugar destacado en la lista de deseos de muchos profesionales de la seguridad) sin renunciar a las ventajas de una solución simplificada y basada en la nube. Se trata de adaptar el control estratégico tradicional que ofrece un cortafuegos y trasladarlo a la nube, a un modelo «como servicio». Este enfoque permite a las organizaciones centralizar la seguridad de las aplicaciones y evitar un modelo probablemente costoso en el que el centro de datos siga alojando los servicios de seguridad «principales» y todo el tráfico tenga que pasar por él. La mejor forma de resolver esta ineficiencia es trasladar a la nube servicios de seguridad como la protección contra ataques DDoS y los cortafuegos de aplicaciones, donde el ancho de banda, la capacidad y el acceso están ampliamente disponibles. Las ventajas de la centralización y de eliminar la gestión de dispositivos son considerables.
Independientemente del enfoque que haya elegido (o tenga previsto elegir), hay una realidad incuestionable: el perímetro corporativo ya no coincide con el perímetro de la empresa. Ante el creciente número de aplicaciones alojadas en distintas nubes y el avance constante e imparable del Internet de las cosas, las estrategias de seguridad no solo deben empezar a plantearse cómo proteger las aplicaciones en la nube, sino también cómo utilizar la nube para proteger las aplicaciones en cualquier lugar.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.