A estas alturas ya has oído hablar de la Regla Cero de Seguridad lo suficiente como para sabértela de memoria. Te la sabes de memoria, ¿verdad?
Por si acaso, déjame refrescarte la memoria:
NO CONFIARÁS JAMÁS EN LOS DATOS INTRODUCIDOS POR EL USUARIO.
Excelente. Ahora que ya hemos establecido esa regla fundamental y la hemos dejado clara, hablemos de la primera regla de seguridad. Porque, como quizá hayas adivinado, la seguridad tiene más de una regla. Así que pasemos a la primera, ¿de acuerdo?
REGLA DE SEGURIDAD N.º 1: NO INCLUIRÁS NUNCA CREDENCIALES DIRECTAMENTE EN EL CÓDIGO.
En una era en la que el control de acceso se basa en la tokenización (muy utilizada en las API) y la identidad federada, esta regla rara vez se incumple en las aplicaciones de cara al público. Donde sí suele incumplirse e ignorarse es dentro de la organización. Y esto se está convirtiendo rápidamente en un problema a medida que los equipos de NetOps intensifican el uso de scripts y la automatización para contribuir a optimizar las TI y respaldar las iniciativas de transformación digital de su organización.
Permítanme ilustrarlo con uno de los ejemplos muy reales que encontré en Internet. Digo uno porque no tengo ni el tiempo ni el ancho de banda necesarios para ofrecer una lista exhaustiva. Esta práctica está así de extendida.
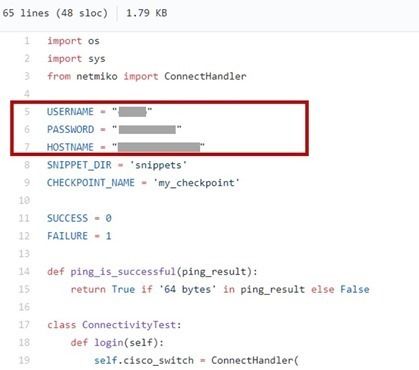
A la derecha verá un error de seguridad escandalosamente común: credenciales en texto plano codificadas directamente en el código. Ni siquiera hay un comentario que reconozca que esto es inaceptable en un entorno de trabajo ni una mínima alusión a la necesidad de utilizar un método de autenticación más seguro.
Esto me preocupa profundamente en el contexto de NetOps, porque el alcance del impacto es considerablemente mayor cuando se manipula la red corporativa compartida.
Una de las razones por las que vemos este tipo de problema de seguridad es que, si bien es cierto que NetOps está adoptando la automatización, no necesariamente lo está haciendo de forma estratégica. Lo que observamos es que un porcentaje significativo de profesionales de NetOps está aprendiendo Python y combinándolo con un método tradicional de configuración y gestión basado en la CLI.
Del mismo modo que introducirían las credenciales en la línea de comandos, las incluyen sin más en un script y dan el trabajo por terminado.
A la larga, esto acabará siendo un problema. Alguien se aprovechará de esta práctica y la noticia copará nuestros canales de noticias durante días. Porque este tipo de cosas ya ha ocurrido antes. ¿Recuerdas OneLogin? Aunque no almacenaban scripts con credenciales, sí almacenaban archivos que las contenían. Puedes imaginar el desastre que provocó.
La cuestión es que el equipo de NetOps puede sentirse bastante seguro al incluir credenciales de línea de comandos en un script, pero ¿dónde acaba ese script? ¿Se gestiona como es debido? ¿Como infraestructura como código? ¿Se controla mediante versiones y se guarda en un repositorio?
Quizá recuerdes una encuesta de la comunidad Network to Code que reveló un alto grado de adopción entre los equipos de NetOps de (redoble de tambores...) GitHub.
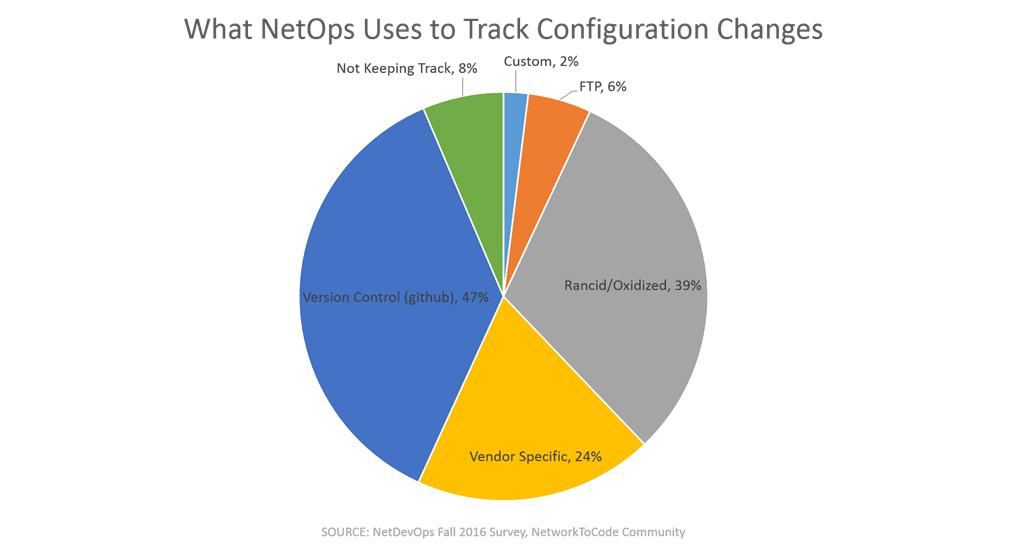
Así que preguntémonos: ¿dónde está nuestro repositorio? ¿Está alojado fuera de nuestras instalaciones? ¿En ellas? ¿Cómo está protegido y cuál sería el alcance de los daños si alguien consiguiera acceder a él?
Para mantenernos al día y dar servicio al negocio, necesitamos ampliar las operaciones mediante scripts y automatización. NetOps debe avanzar en esa dirección, pero no debería hacerlo sin considerar seriamente las consecuencias de almacenar credenciales en texto sin formato en, bueno, cualquier lugar.
Como mínimo, los scripts deberían solicitar la introducción de credenciales al ejecutarse. Las credenciales nunca deben almacenarse en un archivo ni en el propio script, y mucho menos en texto sin formato. Lo ideal sería utilizar una solución de gestión de credenciales más avanzada que exija la autenticación y emplee la tokenización en todos los scripts internos. Pero sé que ahora mismo apenas estamos en los albores de la adopción generalizada de la automatización en NetOps y que debemos avanzar paso a paso.
Teniendo esto en cuenta, exija al menos que se introduzcan las credenciales al ejecutar el script. Si esto resulta demasiado difícil con su implementación actual, quizá sea el momento de dar un paso atrás y revisar su estrategia global de automatización de TI. La primera pregunta sería: ¿dispone de una? ¿O lo que está haciendo es una respuesta táctica (y primaria) a las exigencias del negocio?
Porque la solución a largo plazo no debería —ni puede — consistir en incluir credenciales en texto plano en cada script. Aparte del evidente riesgo de seguridad, piensa en la deuda técnica que estás acumulando. Si tienes que cambiar las credenciales, tendrás que cambiarlas en todas partes. Localizarlas requiere tiempo y esfuerzo. Un tiempo y un esfuerzo de los que probablemente no dispones; de lo contrario, no tendrías tanto interés en ahorrar tiempo adoptando la automatización.
Así que, por favor, no infrinjas la primera regla de seguridad. Actúa con más prudencia e inteligencia. La automatización no debería ser una respuesta táctica a los requisitos de escalabilidad y velocidad. Debería ser —y es— estratégica, lo que implica prestar más atención a las repercusiones a largo plazo de cómo la estás implementando.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.