Cuando hablamos de «la última milla» en el ámbito de las redes, normalmente nos referimos al tramo de Internet por el que los datos pasan de la red del proveedor a la del usuario. Para la mayoría de los consumidores, antes esta consistía en un único equipo. Hoy en día, se trata de un dispositivo que combina router y punto de acceso y que, en última instancia, constituye otra red.
Esto se debe a que, por lo general, esa es la parte del proceso sobre la que nosotros (es decir, los proveedores de soluciones diseñadas para optimizar el rendimiento) no teníamos ningún control real. Llegados a ese punto, ya habíamos hecho todo lo posible para acelerar la entrega de aplicaciones, porque no podíamos manipular los dispositivos que conformaban esa última milla entre el proveedor y el usuario.
Eso sigue siendo cierto en gran medida hoy en día, aunque sin duda todavía podemos intervenir en las capas superiores de la red (capas 4-7) para mejorar el rendimiento incluso sin tener ese control. Pero, en lo que respecta a la seguridad, especialmente para quienes tienen principalmente usuarios particulares, el problema de la última milla es muy real.
Esto se debe a que el último eslabón de la seguridad es el usuario o, para ser más precisos, el dispositivo del usuario, su PC o esa «cosa» que envía información a su aplicación principal en el cielo (es decir, la nube). Dado que muchas de las interacciones entre consumidores y proveedores implican dinero, es realmente necesario prestar especial atención a la seguridad de dichas transacciones.
Y estos, al igual que los retos de rendimiento del pasado, son realmente muy difíciles de abordar cuando no se controla «la última milla».
Eso puede explicar por qué el 30 % de los encuestados en el informe de este año «State of Application Delivery» afirmó que contar con una «protección antifraude de los endpoints» era importante para que su organización adoptara la computación en la nube.
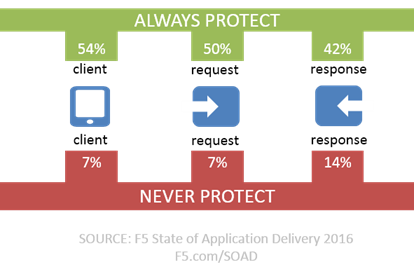
Tenga en cuenta que, hoy en día, esos mismos encuestados protegen las aplicaciones en todo el espectro de la comunicación: desde el cliente hasta las solicitudes que realiza y las respuestas que recibe. Aunque las medidas adoptadas por las organizaciones parecen variar en función de la aplicación, hay un número considerable de organizaciones que siempre (o al menos eso nos dijeron) habilitan la protección frente a los tres posibles vectores de amenaza.
Dado el creciente volumen de malware y el éxito continuado de las campañas de phishing, no es de extrañar que muchos deseen contar con protección antifraude en el cliente (endpoint) para la nube. Lo sorprendente sería que esto no fuera también aplicable a las aplicaciones locales.
La protección contra el fraude consiste en garantizar la seguridad del «último tramo» —el usuario— en un mundo de aplicaciones en el que no siempre es posible controlar los dispositivos, objetos y aplicaciones que están en manos del usuario. La protección moderna contra el fraude suele considerarse una cuestión exclusiva del sector financiero, pero la realidad es que los antivirus solo detectan el 25 % del malware real y, aunque pueda estar dirigido a los servicios financieros con los que interactúan los usuarios finales, como al tejón melero, le da igual que durante el proceso también se filtren credenciales corporativas. Y una vez que estas llegan al mercado negro, puede apostar a que habrá alguien dispuesto a pagar por ellas.
El perímetro de seguridad está cambiando. La nube, la desagregación de las aplicaciones en microservicios y API, y la distribución de aplicaciones móviles nativas han provocado un cambio radical: se ha pasado de la tradicional muralla defensiva a un enfoque más móvil, basado en «cerrar filas» para proteger las aplicaciones. Ahora, la «aplicación» es el perímetro, pero debemos mantenernos alerta para garantizar que ninguno de sus componentes quede desprotegido, lo que a veces implica extender el perímetro alrededor del cliente, aunque solo sea temporalmente.
La protección contra el fraude web ya no es solo cosa de la banca. Las empresas preocupadas por la solidez general de su estrategia de seguridad y comprometidas con proteger «siempre» al cliente deben evaluar las soluciones modernas de protección contra el fraude teniendo en cuenta cómo pueden ayudar a evitar que el malware, los virus y otros ataques sigilosos se apropien de credenciales corporativas.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.