La computación cuántica está a la vuelta de la esquina y está llamada a revolucionar los sistemas criptográficos que protegen nuestros datos, comunicaciones e infraestructuras. Es el momento de empezar a prepararse. En esta serie de seis artículos sobre criptografía poscuántica (PQC), expertos en criptografía de todo F5 explicarán qué está en riesgo, qué oportunidades se presentan y qué medidas puede adoptar hoy su organización para mantener la seguridad en un mundo poscuántico. El futuro está más cerca de lo que cree. Preparémonos juntos.
En 2015, la Agencia de Seguridad Nacional de Estados Unidos (NSA) puso trabas a la transición del sector desde los criptosistemas Rivest-Shamir-Adleman (RSA), ampliamente implantados, hacia la criptografía de curva elíptica (ECC), al afirmar: «A aquellos socios y proveedores que aún no hayan realizado la transición a los algoritmos de curva elíptica de Suite B, les recomendamos que, por el momento, no destinen una inversión significativa a ello, sino que se preparen para la próxima transición a algoritmos resistentes a la computación cuántica».
Desde entonces, se han hecho muchas previsiones y, francamente, se ha especulado sobre cuándo estará disponible exactamente un ordenador cuántico capaz de vulnerar RSA y ECC. Entre estas predicciones se afirma que existe una probabilidad de una entre siete de que la criptografía ampliamente implantada sea vulnerada para 2026 y una probabilidad del 50 % de que quede inutilizada para 2031.
Más recientemente, Satya Nadella, consejero delegado de Microsoft, afirmó que un procesador de un millón de cúbits está al alcance de la mano. Microsoft, al igual que proveedores de servicios en la nube a hiperescala como IBM, Google y AWS, está a la vanguardia de la investigación cuántica y ha puesto a disposición entornos de pruebas en sus respectivas plataformas en la nube. F5 Labs, en su artículo «Predicciones de ciberseguridad para 2025», señala que, aunque la computación cuántica capaz de vulnerar directamente los sistemas criptográficos no sea inminente, en 2025 se utilizará la IA para quebrar la criptografía tradicional.
Post-quantum cryptography tendrá repercusiones en todos los sectores y regiones.
No se nos da bien predecir curvas
El «Día Q» es inminente. No está claro cuándo ocurrirá exactamente. No es la primera vez que el sector de la seguridad hace predicciones, pero este es un ejemplo destacable de cómo los líderes de opinión y los organismos reguladores intentan anticiparse a los acontecimientos.
En el año 2000, Salesforce lanzó la primera API disponible públicamente. En 2019, el Open Worldwide Application Security Project (OWASP) publicó su primer proyecto de seguridad de API. Se han planteado varias previsiones sobre cuándo se alcanzará la inteligencia artificial general (IAG), en algún momento entre 2040 y 2070, pero el rápido auge de la IA generativa, junto con los avances en computación cuántica, hace dudar seriamente de que esta previsión vaya a cumplirse (lo que significa que probablemente sucederá mucho antes).
Como se señaló en el primer artículo de esta serie, la amenaza de «recopilar ahora para descifrar después» es real, y el Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST) ya ha publicado directrices sobre algoritmos resistentes a la computación poscuántica.
El Día Q afectará a todos los ámbitos de la seguridad, incluidas las aplicaciones web, las API y los ecosistemas de IA interconectados.
Entonces, ¿cómo se comparan los distintos sectores?
La computación cuántica permitirá a los atacantes dirigir mejor sus ataques contra redes eléctricas, redes financieras, sistemas gubernamentales y redes de telecomunicaciones. Muchos sectores, entre ellos el sanitario y el comercio electrónico, están obligados por las normativas de cumplimiento a proteger la información confidencial de sus clientes, en parte mediante la implementación de una criptografía robusta.
Las organizaciones más grandes de estos sectores cuentan con más de 30 millones de activos que deberán adaptarse para ser compatibles con la criptografía poscuántica (PQC). Todas las empresas estarán en riesgo cuando aparezca un ordenador cuántico capaz de vulnerar el cifrado moderno, especialmente aquellas que gestionan propiedad intelectual, historiales médicos, transacciones financieras o información relacionada con la seguridad nacional.
F5 Labs investigación indica que la mayoría del millón de sitios web más populares prefiere TLS 1.3, lo que les brinda la posibilidad de admitir PQC, aunque la compatibilidad disminuye rápidamente entre los sitios menos populares. Safari aún no admite PQC, lo que distorsiona considerablemente el análisis del grado de preparación del lado del cliente. Aunque el impacto va mucho más allá del tráfico web, este es un indicador importante del grado de preparación del sector.
Los sectores han avanzado hacia la criptografía poscuántica (PQC), pero aún van a la zaga.
La realidad es que incluso los sectores que avanzan más rápido apenas han empezado a adoptar la criptografía poscuántica (PQC), lo que deja a todo el mundo en línea en una situación de extrema vulnerabilidad. En particular, las instituciones financieras, las organizaciones sanitarias, los proveedores de telecomunicaciones y los organismos públicos —que abarcan una amplia parte de las infraestructuras críticas y son los sectores que posiblemente gestionan los datos más secretos y sensibles— presentan bajos porcentajes de sitios compatibles con PQC.
El sector bancario destaca por su sorprendentemente baja adopción de la PQC: solo 4 de los 145 bancos identificados (el 2,9 %) admiten cifrados poscuánticos. Aproximadamente el 8,5 % de los sitios web del sector sanitario y el 7,1 % de los sitios gubernamentales incluidos entre el millón de sitios más visitados analizados admiten la PQC.
El sector tecnológico se encuentra en una situación ligeramente mejor, ya que casi el 12 % de los sitios web son compatibles con la criptografía poscuántica (PQC). Las organizaciones más pequeñas son más propensas a adoptar una plataforma de alojamiento web o SaaS, lo que les permite beneficiarse de todos los controles de seguridad que ofrece dicha plataforma, incluida la compatibilidad con PQC.
La concienciación es clave (nunca mejor dicho…)
La proliferación de las API y el auge de la IA generativa han acaparado la actualidad informativa sobre seguridad, pero la preparación para la criptografía poscuántica (PQC) debe llegar a los consejos de administración. Gestionar los riesgos de forma aislada en un panorama geopolítico en constante evolución es una receta para el fracaso. La dirección debe asumir el liderazgo, ya que la PQC no es una función que competa únicamente al área de seguridad. Los equipos de aplicaciones e infraestructura, así como los de seguridad y riesgos, deberán recibir formación sobre los conceptos de la PQC y las estrategias de migración. Las principales partes interesadas y los investigadores deberán mantenerse al día sobre los estándares, los ataques y las mejoras de rendimiento relacionados con la PQC, aprovechando las mejores prácticas y los laboratorios de pruebas.
El sector desempeñará un papel fundamental y deberá colaborar con universidades y proveedores. Por ejemplo, los proveedores de servicios que cuentan con una infraestructura centralizada, autoridades de certificación internas y relaciones estrechas con sus proveedores están bien posicionados para gestionar la sobrecarga que suponen las claves y firmas de criptografía poscuántica (PQC) de mayor tamaño. Estas redes pueden adoptar rápidamente los nuevos algoritmos de PQC y servir como prueba de fuego para quienes se queden rezagados.
El equilibrio entre preparación y agilidad
El inventario es fundamental y requerirá enfoques tanto manuales como automatizados para evaluar y priorizar los riesgos. Los elementos tecnológicos relacionados con los datos financieros, reputacionales y de clientes son las áreas en las que resulta natural centrarse.
La criptografía poscuántica (PQC) requiere un mantenimiento continuo para garantizar una gobernanza adecuada, la evaluación de nuevos algoritmos, la valoración de proveedores, la adaptación a los marcos normativos y la preparación de los programas de seguridad.
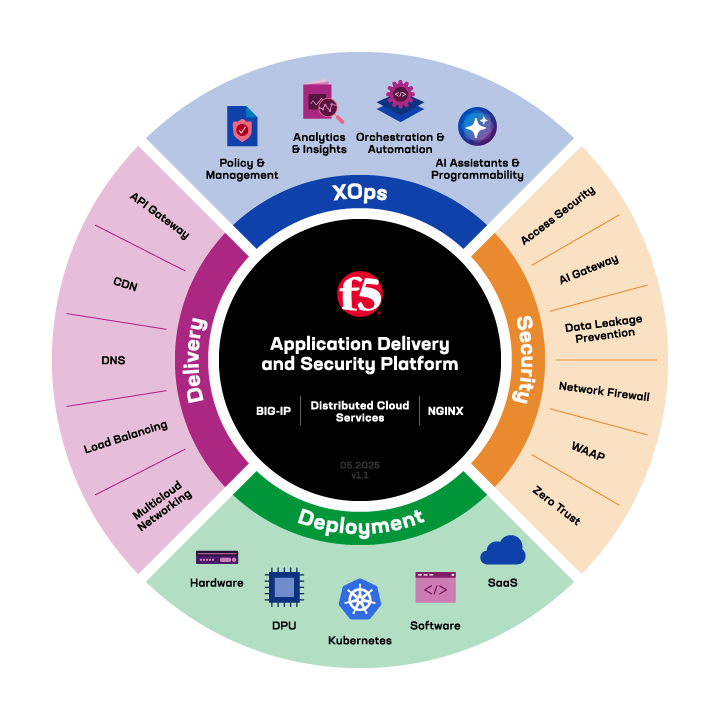
F5 Application Delivery and Security Platform (ADSP) está preparada para la criptografía poscuántica (PQC).
Los conjuntos de cifrado híbridos que combinan algoritmos clásicos con algoritmos poscuánticos ofrecen protección frente a adversarios tanto clásicos como cuánticos. Las organizaciones que distribuyan y protejan aplicaciones mediante una CDN, una plataforma SaaS o un controlador de entrega de aplicaciones (ADC), y que mantengan actualizados los cifrados y estándares, estarán bien preparadas para el Día Q. Las demás organizaciones deberán determinar rápidamente su grado de exposición y adaptar su estrategia de preparación.
La adopción de la criptografía poscuántica (PQC) no es una simple decisión binaria, sino una transición gradual basada en la tecnología, el rendimiento, la interoperabilidad y los requisitos de cada sector y sus casos de uso asociados.
Las plataformas convergentes prometen ofrecer de forma segura aplicaciones, API y cargas de trabajo de IA en cualquier entorno, con una sólida compatibilidad con la criptografía poscuántica (PQC) y potentes capacidades de XOps que reducen la carga operativa mediante IA, automatización, analítica y programabilidad.
Para obtener más información, consulta las soluciones de F5 para prepararse para la criptografía poscuántica.
Y no te pierdas la próxima entrada de nuestra serie, en la que explicaremos los estándares y los plazos de la PQC.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.