El concepto de «desplazar a la izquierda» los aspectos pertinentes de TI está ganando terreno. La idea consiste básicamente en incorporar a fases más tempranas del proceso de entrega del desarrollo de aplicaciones aquellas funciones que, si se aplican antes, pueden mejorar la estabilidad y la seguridad del código resultante. La seguridad es una de esas funciones que puede aportar importantes ventajas al reducir los conflictos y errores que surgen en producción y que cuestan a la empresa un tiempo y un dinero que preferiría no gastar.
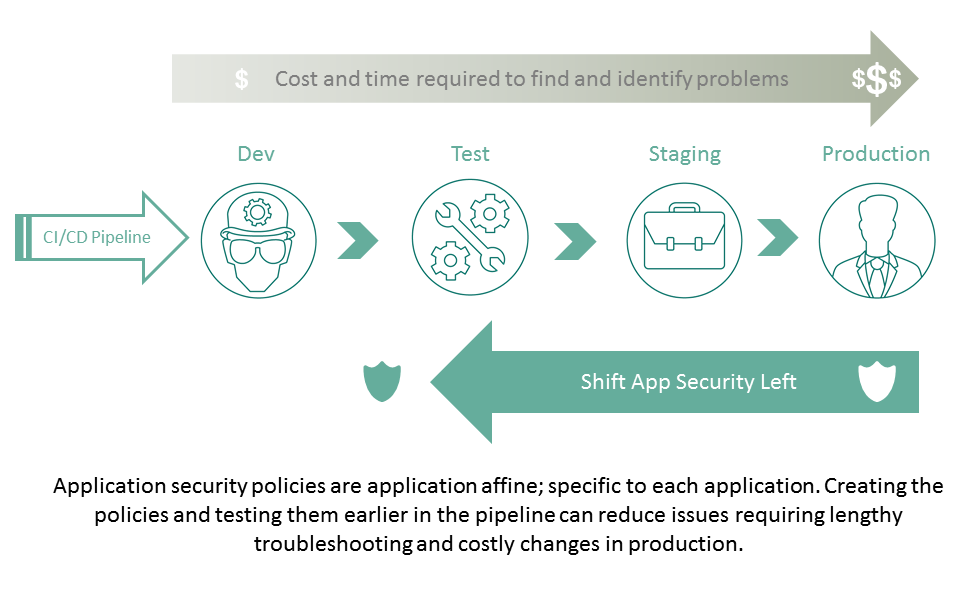
La mayoría de las veces, las funciones de seguridad que se consideran preparadas para «desplazarse a la izquierda» son las relacionadas directamente con el código: análisis de vulnerabilidades, aplicación automatizada de parches, detección de intrusiones y otros servicios similares. Lo que rara vez se menciona (de hecho, probablemente nunca hasta esta publicación) son las ventajas de desplazar a la izquierda las funciones del cortafuegos de aplicaciones web.
Hay una buena razón para desplazar este tipo de funcionalidad a la izquierda, concretamente la afinidad con la aplicación. Los servicios con una alta afinidad con la aplicación, como la seguridad de aplicaciones web y el equilibrio y la optimización de carga, son específicos de una aplicación. No de un protocolo como HTTP, sino de la propia aplicación. En particular, la seguridad y la optimización de aplicaciones suelen incluir configuraciones que requieren comprender URI específicas (como las llamadas a API RESTful), los tipos de datos que se intercambian (y sus formatos), así como identificar usuarios y dispositivos que pueden ser específicos de la aplicación o de determinadas partes de ella.
Esto significa que una política de seguridad de aplicaciones web se basa prácticamente en la propia aplicación, por lo que dicha política solo sirve para esa aplicación. La correspondencia de datos y URI puede introducir (y, de hecho, introduce) posibles errores que provoquen fallos en la aplicación. Cuando uno de esos errores aparece por primera vez en producción, ruedan cabezas. Se pierde tiempo y dinero, y el presupuesto semanal para cafeína se dispara, dejando a todos los demás bebiendo agua coloreada durante el resto del mes. Nada bueno.
Desplazar hacia la izquierda, a la fase de pruebas, la configuración y la validación de estas políticas específicas de cada aplicación puede resultar muy beneficioso para eliminar la mayoría de los conflictos o errores (con suerte, todos salvo los de Heisenberg) y garantizar un despliegue más fluido, rápido y sencillo a través del proceso de producción.
La creciente disponibilidad de versiones de software y virtuales de los servicios tradicionales de firewall de aplicaciones web permite aprovisionar estos servicios en un mayor número de entornos y garantizar niveles más altos de acceso en fases más tempranas del proceso de despliegue. Desplazar también la seguridad de las aplicaciones web a fases más tempranas permite analizar vulnerabilidades en el servicio de seguridad de aplicaciones web mientras este protege la aplicación sometida a pruebas, lo que proporciona a los equipos de operaciones de seguridad y desarrollo una mejor comprensión de la interacción entre ambos, así como la oportunidad de ajustar las políticas para garantizar un comportamiento adecuado (esperado y deseado). Las políticas, especialmente aquellas que puedan estar encapsuladas en forma de plantilla, se pueden trasladar fácilmente entre entornos y tratar como código: almacenarlas en repositorios y controlar sus versiones para utilizarlas en el futuro.
La disponibilidad de API y plantillas, junto con la virtualización de servicios específicos para aplicaciones que tradicionalmente se alojaban en la red, permite a las organizaciones integrar la seguridad en fases más tempranas y lograr mejoras reales en la optimización del proceso de producción.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.