Antiguamente, existía una relación prácticamente unívoca entre los puertos de red y las aplicaciones. ¿El puerto 53? DNS. ¿El puerto 22? SSH. ¿El puerto 23? Telnet. ¿El puerto 80? El sitio web.
Fíjate en el singular: «el» sitio web. No «una de las aproximadamente doscientas aplicaciones web servidas a través de HTTP».
Es una distinción importante, ya que ayuda a entender el desplazamiento del perímetro de la aplicación desde el extremo (el cortafuegos de red) hasta algún punto más cercano a la aplicación, en el interior del centro de datos (el recinto interior, para quienes aún utilizan la analogía del «castillo» para hablar de seguridad).
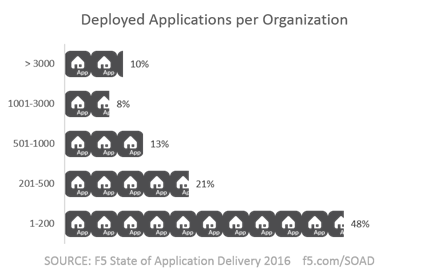
Nuestros datos más recientes muestran que el 65 % de las aplicaciones suministradas se basan en HTTP. El resto incluye los sospechosos habituales: SSH, FTP, SMTP y DNS, además de otros protocolos quizá menos conocidos. ¿Y cuántas aplicaciones hay en una empresa típica? Nuestro informe «Estado de la entrega de aplicaciones de 2016» resulta muy revelador. Casi la mitad tiene entre 1 y 200 aplicaciones implementadas. ¿Y la otra mitad? Pues más de 200. Un sorprendente 10 % tiene más de 3000 aplicaciones en funcionamiento actualmente.
Más de la mitad de esas aplicaciones utilizan HTTP. Todas atraviesan el mismo puerto del inquebrantable defensor del centro de datos: el cortafuegos de red. Un cortafuegos de red que, con toda probabilidad, no puede distinguir entre esas aplicaciones. Al que le da exactamente igual si entrega JSON o HTML, si está orientada a empresas o a consumidores, o si se debe poder acceder a ella desde un dispositivo móvil mientras se está en casa.
Estos aspectos son cada vez más importantes para proteger las aplicaciones, tanto para saber cómo determinar si la carga útil de una aplicación está comprometida o no (JSON no es HTML ni XML) como para decidir si se debe permitir el acceso desde una ubicación o un dispositivo determinados.
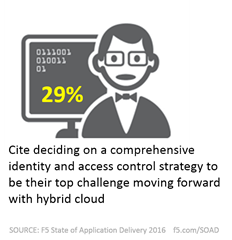
Este es el tipo de cuestiones que realmente importan a los servicios de control de acceso a aplicaciones. Al igual que otros servicios orientados a aplicaciones, los servicios de control de acceso a aplicaciones son cada vez más importantes en la estrategia global de seguridad precisamente porque pueden distinguir entre aplicaciones y aplicar las políticas adecuadas. No se limitan a examinar los protocolos y los puertos, sino que analizan en profundidad toda la comunicación y evalúan diversas variables (lo que denominamos contexto) para decidir si realmente se debe permitir que Bob acceda a esa aplicación altamente confidencial desde el salón de su casa.
Según nuestra investigación, las organizaciones son conscientes de ello. Actualmente, el 87 % tiene implementados cuatro o más servicios de identidad y acceso. Y, como era de esperar (al menos para mí), es la categoría de servicios de aplicaciones que más rápido creció en 2016: el 50 % tenía previsto implementar uno de ellos en los 12 meses siguientes. Digo que era de esperar porque, hoy en día, el acceso a las aplicaciones incluye necesariamente la nube, donde los cortafuegos de red no pueden ampliar el control sobre el acceso a las aplicaciones. Sin embargo, los servicios de identidad y acceso sí pueden hacerlo.
Ahora bien, es cierto que los cortafuegos de red siguen siendo el principal servicio implantado por las organizaciones, y no espero que esto cambie a corto plazo. Han desempeñado y seguirán desempeñando un papel importante en la estrategia de seguridad de todas las organizaciones. Sin embargo, a medida que la nube, los dispositivos móviles y el Internet de las cosas continúen ampliando el panorama de aplicaciones que deben protegerse, seguiremos viendo cómo aumenta el papel y la importancia del control de acceso a las aplicaciones. No solo porque los cortafuegos de red ya no tienen la visibilidad necesaria para diferenciar entre aplicaciones suministradas mediante el mismo protocolo (HTTP), sino también porque han dejado de ser el único punto de entrada a esas aplicaciones cuando un número significativo de ellas está desplegado en la nube.
Para obtener más información, no olvides descargar el informe completo «State of Application Delivery 2016».
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.