
En los últimos años, hemos visto cómo las empresas se apresuraban a proteger el alcance cada vez mayor de las implementaciones en la nube y de software. Y con razón, ya que un reciente estudio de F5 Labs muestra que las aplicaciones son el objetivo inicial en más de la mitad de las brechas de seguridad notificadas. Sin embargo, mientras las empresas se apresuran a reforzar esta parte del negocio, también deben mantenerse alerta y vigilar atentamente lo que ocurre en el ámbito de la infraestructura y el hardware.
El reciente artículo de Bloomberg no es la primera denuncia sobre lo que se conoce como un ataque a la cadena de suministro. Desde hace al menos cinco años circulan por Internet numerosos informes sobre terceros que interceptan equipos de red en la cadena de suministro con el fin de manipularlos, espiar o poner en riesgo los datos de algún otro modo.
De hecho, la amenaza de manipulación no se limita a la cadena de suministro de hardware. Es una forma bastante sencilla de infiltrarse en el proceso, pero no es el único punto de entrada. Para que quede claro, hoy en día no hay ninguna parte de un sistema —desde el hardware y el firmware hasta el sistema operativo y el software— que no esté expuesta a algún tipo de amenaza. A diario aparecen artículos sobre ataques a sistemas operativos y programas informáticos que describen malware y vulnerabilidades explotadas. Las amenazas persistentes se han introducido mediante rootkits de BIOS (firmware). Además, el creciente uso durante la última década de subsistemas fabricados por terceros refuerza la viabilidad de un ataque a la cadena de suministro que afecte al hardware de las placas.
Sí, es posible. Sí, un ataque a la cadena de suministro sería difícil de detectar. Y sí, mientras el hardware siga desempeñando un papel en la entrega de aplicaciones en centros de datos y entornos de nube (es decir, durante el futuro previsible), es algo que las organizaciones deben tener en cuenta, independientemente de que determinados proveedores utilicen hardware propio o de terceros.
Los sistemas seguros deben tener en cuenta el hardware
Los ataques basados en hardware y firmware plantean un riesgo singular en comparación con otros tipos de ataques, lo que explica en parte la gran preocupación que suscita este tema entre las organizaciones.
Los ataques basados en hardware y firmware resultan atractivos para los actores maliciosos debido a:
- Baja detectabilidad. El firmware funciona en segundo plano y, a menudo, no es visible para el software. Los sistemas modernos desaconsejan incluso acceder al firmware de la BIOS, ya que los cambios inadecuados pueden dejar el sistema inutilizable.
- Alta persistencia. Una vez que se ha instalado, resulta difícil eliminar el malware de una plataforma infectada. Aunque los sistemas operativos pueden reinstalarse con relativa facilidad, restaurar el firmware a su estado original es una tarea mucho más complicada.
- Privilegios elevados. Cualquier código que se ejecute en el hardware o el firmware tiene acceso directo a nivel de hardware. El malware con este nivel de privilegios puede espiar e incluso controlar todo el sistema.
En conjunto, todo ello se traduce en ventajas tangibles para las empresas que mantienen el control sobre su propio hardware. Por ejemplo, F5 supervisa cada etapa —desde el diseño, pasando por el prototipo y la fabricación de componentes, hasta la producción final— para garantizar la integridad de nuestros sistemas. Sin este nivel de control, los proveedores solo pueden ofrecer garantías relativamente limitadas de que el hardware en el que se sustentan sus sistemas está protegido.
El reto de proteger lo que no controlas
Llegados a este punto, cabe mencionar que F5 no mantiene ninguna relación de fabricación con Super Micro ni con ningún otro fabricante de placas base para servidores. (Para obtener más información, consulte el artículo de la base de conocimientos de AskF5 relacionado con las recientes noticias del sector). No obstante, esta es una buena oportunidad para recalcar la importancia de contar con empresas capaces de aplicar un conjunto estricto de procesos que protejan su hardware, firmware y software frente a manipulaciones en cualquier fase del desarrollo, la fabricación y el montaje. Al fin y al cabo, si en algún punto hay que depender del hardware, ¿no tiene más sentido confiar en un proveedor con experiencia en este ámbito?
Aunque sin duda encontrará proveedores más que dispuestos a convertir los elementos de hardware de la seguridad en «el problema de otro», este enfoque suele ser incompleto. Si necesita garantías sobre el hardware que sustenta su infraestructura, le conviene contar con un proveedor que no se pase la responsabilidad de proteger sus activos en última instancia como si fuera una patata caliente. Por ello, en el resto de este artículo explicaremos qué hace F5 para mitigar este riesgo para sus clientes y, a continuación, plantearemos algunas preguntas que puede formular a los proveedores para asegurarse de que limitan su exposición de forma responsable. Pero esta es la versión resumida: si no sabe cómo ni dónde se diseña, fabrica, prueba y ensambla el hardware de su infraestructura, quizá tenga motivos para preocuparse; con F5, en cambio, el proceso nunca escapa a nuestra supervisión.
Lo que aporta F5: la parte complicada
F5 tiene su sede en Seattle, y el diseño y desarrollo de nuestro hardware se lleva a cabo en unas instalaciones de la empresa situadas al este de Seattle, en Spokane. Este equipo supervisa todos los aspectos del desarrollo del hardware de F5. Este enfoque surgió del deseo de desarrollar hardware específicamente para impulsar nuestra plataforma ADC, BIG-IP, y nos permite prestar una atención casi obsesiva (¡en el buen sentido!) a la seguridad de nuestro hardware.
Conviene hacer aquí una pausa para ofrecer una (muy) breve explicación de cómo se diseña y desarrolla el hardware. El diseño preliminar se realiza con software CAD, a partir del cual se genera una imagen vectorial de la placa. Esto se denomina archivo Gerber, por el formato que se ha convertido en el estándar de facto del sector para este tipo de imágenes. A partir de ese archivo se fabrica una placa de circuito impreso (PCB). La PCB es únicamente la placa base, con las pistas del circuito y las conexiones de los pines. El siguiente paso consiste en fabricar un conjunto de circuito impreso (PCA), en el que se añaden a la PCB los componentes propiamente dichos (CPU, memoria, circuitos integrados, transistores, etc.).
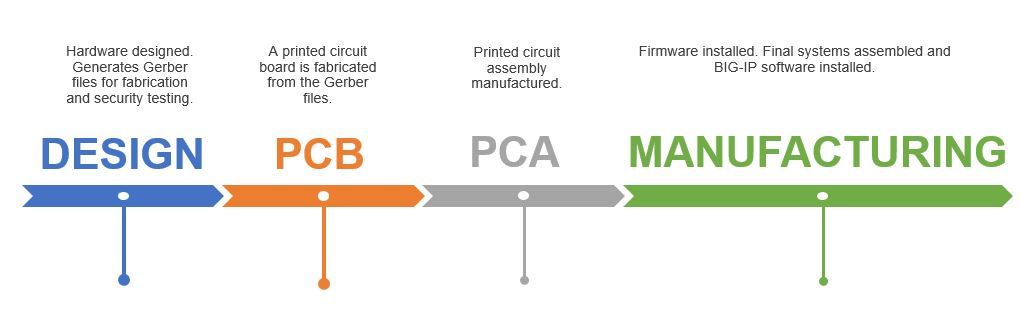
Los procesos de F5 también incluyen pruebas posteriores a la fabricación para ayudar a protegerse frente a ataques a la cadena de suministro por parte de proveedores externos. Utilizamos una combinación de AOI (inspección óptica automatizada) e inspección 5DX o AXI (por rayos X). Estas técnicas están diseñadas para detectar diversos problemas que afectan a la calidad y la integridad del sistema, incluida la identificación de cualquier elemento que no forme parte del diseño del producto.
Tanto la inspección óptica automatizada (AOI) como la inspección por rayos X son procesos automatizados que parten de archivos Gerber, en los que se describe con todo detalle el aspecto exacto que debe tener la placa una vez fabricada. Los ingenieros de fabricación de F5 supervisan la configuración e implementación de estos subsistemas de prueba desde el primer ensamblaje de circuito impreso (PCA), y los perfeccionan constantemente. Esto nos permite comparar y verificar el producto final para asegurarnos de que sea tal y como esperábamos.
Además de estas medidas de seguridad, para protegernos mejor frente a la amenaza de la manipulación no autorizada del firmware y el software, incorporamos dos funciones principales en nuestro hardware: la detección y la prevención de manipulaciones. La primera es posible gracias a la inclusión de un TPM (módulo de plataforma segura). El TPM —ISO/IEC 11889— es un microcontrolador específico que permite verificar la integridad del sistema mediante criptografía. La segunda función consiste en firmar criptográficamente las posteriores actualizaciones de firmware y validarlas antes de instalarlas, tal como se puede hacer con las actualizaciones de software de F5.
También me gustaría destacar que la organización de TI de F5 posee todo el hardware y la infraestructura de red de nuestros subsistemas de pruebas y controla el acceso a ellos.
Preguntas para su proveedor
Cuando se trata de componentes críticos de su red y su seguridad, la confianza y la comunicación abierta siempre deben formar parte de la ecuación. Aunque sin duda sigue habiendo debate en torno a los hechos expuestos en el informe sobre Super Micro, el tipo de amenaza que señala es muy real y creíble. Ante la posibilidad de sufrir ataques contra el hardware y el firmware procedentes de cualquier fuente —ya sea la cadena de suministro u otra—, estas son algunas preguntas que conviene plantear a su proveedor:
- ¿Utilizan placas base desarrolladas por terceros en el diseño de sus sistemas?
- ¿Qué parte, si la hay, del proceso de diseño y desarrollo del hardware controlan?
- ¿Qué nivel de pruebas de seguridad realizan en el hardware y cuándo?
- ¿Qué medidas de protección utiliza para garantizar la seguridad de las actualizaciones de firmware y software?
- Por último, ¿qué medidas de protección tienen implantadas para prevenir y detectar manipulaciones procedentes de cualquier fuente a lo largo de toda la cadena de suministro?
____
Para obtener más información sobre cómo F5 puede mejorar la seguridad de las aplicaciones de su organización, visite: https://www.f5.com/solutions/application-security
Sobre el autor
Artículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.