Sospechas que tienes un problema con los bots. Puede que tus costes de infraestructura hayan aumentado debido a picos de tráfico, que tengas una tasa elevada de apropiación de cuentas (ATO) o que alguien esté vulnerando tus tarjetas regalo y extrayendo tu propiedad intelectual. Lo más probable es que, si investigas más a fondo, también descubras un problema de fraude, así como una caída reciente en la valoración de tu marca y la fidelidad de tus clientes. Intentaste solucionarlo por tu cuenta mediante la limitación de solicitudes, el bloqueo de direcciones IP y ubicaciones geográficas, la reputación, la identificación por huella digital, CAPTCHA y la autenticación multifactor (MFA), pero acabó convirtiéndose en una lucha interminable para gestionar múltiples soluciones, intentar adelantarte a los atacantes y atender a clientes frustrados que no podían completar su compra.
Ahora ha decidido recurrir a profesionales para que le ayuden y así recuperar parte de su tiempo. Ha reducido la lista a unos pocos proveedores y va a hacerles algunas preguntas. Pero ¿qué preguntas?
Estas son algunas buenas preguntas que pueden ayudarte a determinar si la solución del proveedor de mitigación de bots es adecuada para tu entorno.
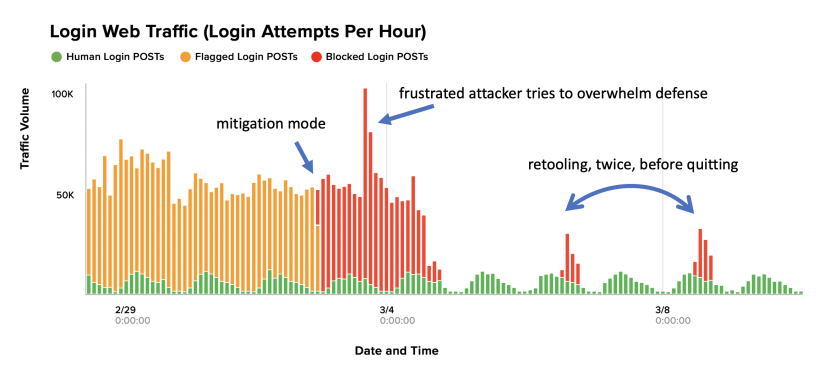
1. ¿Cómo gestiona el proveedor la adaptación de las herramientas de los atacantes?
Si el valor percibido de las cuentas de sus clientes es alto, es probable que los atacantes no se rindan fácilmente, sino que adapten continuamente sus herramientas y vuelvan a intentarlo. Esto es una cuestión básica de economía de los atacantes, lo que la convierte en la pregunta más importante. Cuando se implementa una contramedida de seguridad, los atacantes persistentes adaptan sus herramientas para eludir el control de mitigación mediante diversos métodos, herramientas e incluso IA. Las víctimas del relleno de credenciales afirman que combatir por sí solas los bots y la automatización es como jugar al «golpea al topo». Está pagando a un servicio para que juegue por usted, así que pregunte cómo lo hace.
2. ¿Aumenta el proveedor drásticamente las dificultades para los clientes?
Los CAPTCHA y la autenticación multifactor (MFA) dificultan considerablemente la experiencia de sus clientes. Las tasas de error de los usuarios oscilan entre el 15 % y el 50 %, lo que provoca un elevado abandono del carrito y una menor satisfacción. Además, es posible que un cliente no vuelva nunca, incluso después de una sola experiencia negativa.
Sinceramente, piénselo bien antes de elegir proveedores que recurren a contramedidas conocidas por generar fricción. Estas defensas no solo frustran a los usuarios, sino que, además, los atacantes suelen ser capaces de sortearlas. Los estafadores pueden recurrir a herramientas y mano de obra humana para resolver los CAPTCHA, e incluso utilizar información de identificación personal (PII) comprometida para suplantar a los titulares de las cuentas y transferir líneas telefónicas a cuentas bajo su control con el fin de completar las solicitudes de autenticación multifactor (MFA).
3. ¿Cómo gestiona el servicio los falsos positivos?
Un falso positivo para un proveedor se produce cuando identifica a una persona real como un bot. Un falso negativo se produce cuando identifica a un bot como una persona.
La mitigación de bots tendrá algunos falsos positivos y falsos negativos; desconfíe de cualquier proveedor que afirme lo contrario. Sin embargo, un proveedor debe ser muy receptivo ante el problema de los falsos positivos; es decir, debe poder ponerse en contacto con él, presentar una reclamación y conseguir que se revise la clasificación errónea como bot.
4. Cuando un atacante elude la detección, ¿cómo se adapta el servicio?
Habrá atacantes avanzados que intenten eludir la detección e incluso lo consigan, dando lugar a un falso negativo. Un proveedor de soluciones de mitigación de bots debe actuar como si un atacante experto estuviera a punto de sortear todas las contramedidas. Cuando esto ocurra, es posible que no lo sepa hasta que observe los efectos secundarios (apropiación de cuentas, fraude, análisis empresariales distorsionados, etc.). En ese momento, deberá ponerse en contacto con su proveedor y colaborar con él para solucionar el problema.
¿Cómo gestionan este proceso? ¿Cuál es el tiempo de respuesta y resolución del proveedor?
5. ¿Cómo gestiona el proveedor el fraude manual (cometido por personas)?
Si su proveedor es especialmente hábil a la hora de bloquear la automatización (bots), un atacante muy, muy decidido y experimentado introducirá manualmente las credenciales en navegadores reales para eludir las defensas contra la automatización, lo que podría dar lugar a un secuestro de cuentas (ATO) y fraude. De hecho, basta con que haya un valor de tan solo 10 $ tras un inicio de sesión seguro para motivar a un atacante profesional. Muchos servicios no detectan esta actividad (ya que los humanos no son bots).
El proveedor debe ser capaz de determinar si una persona es un cliente de confianza o un estafador.
¿Puede su servicio detectar una intención maliciosa? Una detección precisa permite distinguir entre un bot, un atacante que utiliza herramientas sofisticadas e IA para imitar o mostrar un comportamiento humano y un cliente real, y tomar después la medida más adecuada sin facilitar las labores de reconocimiento del atacante ni perjudicar la experiencia del cliente.
6. Si un cliente logra eludir el sistema, ¿cómo evita el proveedor que esto afecte al resto de los clientes?
En muchos casos, deben implementarse políticas personalizadas de detección y mitigación para cada cliente. De este modo, si un atacante adapta sus herramientas lo suficiente como para eludir las contramedidas de un sitio, no podrá aplicar automáticamente ese mismo método para acceder al suyo. Cada cliente debe estar protegido frente a las adaptaciones realizadas para atacar a otro cliente.
Determinados sectores, como la banca y los servicios financieros, atraen a los ciberdelincuentes más motivados y sofisticados. Las soluciones más eficaces para mitigar los bots detectan las técnicas de los atacantes en perfiles de ataque y superficies de riesgo similares para aplicar automáticamente las contramedidas adecuadas. Además, los registros históricos de fraude pueden utilizarse para seguir entrenando los modelos de IA y maximizar su eficacia.
7. Si un atacante elude una medida de mitigación, ¿el servicio sigue teniendo visibilidad del ataque?
Es muy habitual que un servicio pierda visibilidad después de que un atacante eluda las defensas. Si el proveedor aplica medidas de mitigación basándose en los datos que utiliza para detectar los ataques, cuando un atacante elude dichas medidas se pierde la capacidad de detección. Por ejemplo, si bloquea por dirección IP, cuando el atacante elude el bloqueo (distribuyendo el ataque a escala mundial), el proveedor puede perder visibilidad y no saber cuál es la gravedad real del ataque.
Un ejemplo de un sistema que funciona correctamente se da cuando se producen 10.000 inicios de sesión y, en un principio, todos parecen normales porque sus análisis de comportamiento se encuentran dentro de los parámetros propios de una persona. Sin embargo, más tarde se determina que los 10.000 presentaban comportamientos idénticos, lo que significa que los inicios de sesión estaban automatizados.
Las soluciones de mitigación de bots más eficaces recopilan y analizan continuamente diversas señales de telemetría de dispositivos, redes, entornos y comportamientos para maximizar la visibilidad e identificar anomalías con precisión. Esto, a su vez, mejora la eficacia de los modelos de IA de bucle cerrado, al tiempo que proporciona información clave al Centro de Operaciones de Seguridad (SOC) del proveedor.
8. ¿Qué dificultad entraña implementar y mantener la solución?
¿El usuario o el administrador tienen que instalar software personalizado en los endpoints o la protección es automática? Si no hay ningún componente instalado en el endpoint, ¿cómo detecta el proveedor los dispositivos móviles rooteados? ¿Cómo detecta los ataques utilizando las herramientas de seguridad más recientes y datos de la web oscura? ¿Y qué ocurre con las API?
Resulta útil que su equipo haya creado 5 de las 9 funcionalidades relevantes de JavaScript y que sus soluciones funcionen en distintas nubes y arquitecturas, implementando sin problemas protecciones personalizadas que maximizan la visibilidad y la eficacia de la seguridad sin generar fricciones en el ciclo de vida del desarrollo de aplicaciones ni en la experiencia del cliente.
9. ¿Qué tipos de anomalías detecta el proveedor?
Los atacantes recurren constantemente a bots, sistemas automatizados y credenciales comprometidas para llevar a cabo sus acciones, cuyo objetivo final es obtener beneficios económicos. Las medidas de mitigación básicas no son suficientes. Por ejemplo, los atacantes reutilizan las direcciones IP, pero, por lo general, solo una media de 2,2 veces. A menudo, solo las utilizan una vez al día o una vez a la semana. Esto hace que el bloqueo de direcciones IP resulte en gran medida ineficaz.
Las herramientas de automatización pueden crear ataques a medida que eluden la limitación de solicitudes; los sistemas para resolver CAPTCHA y la emulación de la pila web pueden falsear las comprobaciones de cabeceras y del entorno; y los navegadores de uso general programables y las herramientas contra la toma de huellas digitales pueden sortear tanto esta técnica como incluso el análisis del comportamiento. Es una auténtica carrera armamentística.
Los atacantes suelen invertir en cuatro frentes:
- Suplantación del tráfico de red
- Emulación de diversos dispositivos y navegadores válidos
- Uso de credenciales robadas, información de identificación personal (PII) e identidades sintéticas
- Imitar y mostrar un comportamiento humano real
Existen más de cien señales del cliente además de la dirección IP. Un buen servicio aprovechará diversas señales y la IA para proporcionar información útil y detectar comportamientos anómalos que puedan indicar fraude —como copiar y pegar, cambiar de pantalla, hacer un uso inusual del espacio de la pantalla, la afinidad con el dispositivo, la suplantación del entorno y los intentos de ocultar la identidad—, en lugar de depender del bloqueo de direcciones IP, las firmas y la creación de huellas digitales.
10. ¿Con qué rapidez puede el proveedor realizar un cambio?
Cuando el atacante adapta sus herramientas para eludir las contramedidas actuales, ¿con qué rapidez hará lo mismo el proveedor? ¿En cuestión de horas o de días? ¿Cobra el proveedor un suplemento si se trata de un atacante persistente y sofisticado y se necesitan varias contramedidas o consultas con el SOC?
Hay otras cuestiones que constituyen requisitos mínimos para cualquier proveedor, como los modelos de implementación (¿existe una opción en la nube?) y el modelo de costes (¿se cobra por tráfico limpio o por hora?). Y, por supuesto, debería comparar el acuerdo de nivel de servicio (SLA) de cada proveedor. Pero seguramente ya pensaba plantear esas preguntas de todos modos, ¿verdad?
Sí, este artículo es ligeramente parcial, ya que F5 es el proveedor líder de seguridad de aplicaciones. Pero piense en los cientos de clientes con los que hemos hablado y que nos eligieron; estas son las preguntas que ellos hicieron, y esperamos que le resulten útiles, aunque finalmente elija otro proveedor de mitigación de bots. Porque los atacantes no hacen distinciones en función de la nube, la arquitectura, la CDN ni los organigramas de sus equipos de seguridad y fraude. El dinero está detrás de sus aplicaciones, y es ahí donde atacan los delincuentes.
Próximos pasos
Las marcas más valiosas del mundo, incluidas instituciones financieras, comercios minoristas, aerolíneas y cadenas hoteleras, ya utilizan las soluciones de mitigación de bots de F5 para proteger sus aplicaciones, sus clientes y su negocio.
F5 bloquea sistemáticamente más bots y procesos automatizados que otros proveedores. Esto reduce el fraude y la complejidad operativa, al tiempo que aumenta los ingresos y mejora la experiencia del cliente.
Háganoslo saber si quiere comprobarlo por sí mismo.
Algunas partes de esta publicación se basan en contenido publicado anteriormente que se ha actualizado para reflejar la oferta actual de F5.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.