Por si no conoces el concepto:
La Kobayashi Maru es una prueba del universo ficticio de Star Trek.
Es un ejercicio de entrenamiento de la Flota Estelar diseñado para poner a prueba el carácter de los cadetes de la rama de mando de la Academia de la Flota Estelar. El nombre de la prueba se utiliza ocasionalmente entre los fans de Star Trek o quienes conocen la serie para describir una situación sin salida, o una solución que implica redefinir el problema y poner a prueba el propio carácter.
Oh, no me mires así. Ya sabías que me gustaban Star Trek, Star Wars y esas cosas. Sigamos adelante o nunca llegaremos al grano, ¿te parece?
En TI, el «escenario sin salida» parece consistir en «elegir entre la nube y una infraestructura local». Pero, por supuesto, elijas lo que elijas, pierdes algo. En el caso de la nube externa (pública), renuncias al control y a la capacidad de reproducir las arquitecturas de seguridad existentes a cambio de agilidad y escalabilidad. Si optas por un centro de datos tradicional local, sacrificas la agilidad y el ahorro de costes a cambio de control.
Lo que realmente quiere es control, agilidad y ahorro de costes, todo en un único paquete. Pero las opciones disponibles no ofrecen todo eso. Se obtiene una cosa u otra, pero no ambas. Es una situación en la que no se puede ganar.
Pero sí puedes. Hay una buena razón por la que la mayoría de las encuestas disponibles (incluida la nuestra) muestran un crecimiento y una inversión continuos en tecnologías compatibles con la nube privada. Aunque no encontrarás muchos artículos que proclamen esta realidad, lo cierto es que se ha avergonzado a las organizaciones por usar la nube privada hasta silenciarlas. Al final, la primera regla de la implantación de una nube privada es no hablar de la implantación de tu nube privada.
Y es una lástima, porque esas implementaciones han aportado numerosos conocimientos y lecciones que podrían servir de guía a quienes están empezando o se encuentran con dificultades en el camino hacia la creación de una nube privada. Para ello se necesitan arquitectura, automatización y orquestación, experiencia con frameworks y la aplicación de una filosofía DevOps basada en la colaboración entre los distintos silos de TI y los equipos de desarrollo de aplicaciones.
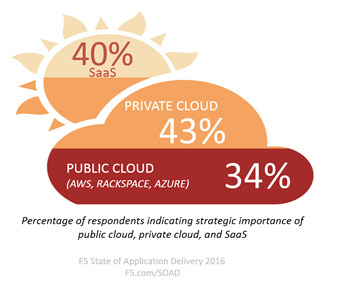
No es una tarea trivial y, sin embargo, vemos sistemáticamente que la nube privada aventaja a su homóloga pública (sin contar la adopción de SaaS, aunque SaaS constituye un paradigma completamente distinto). El año pasado, vimos que las organizaciones que invertían en la nube privada (38 %) superaban a las que invertían en la nube pública (25 %), mientras que SaaS se situaba justo en medio (32 %). Estos son datos globales. En todas las regiones se invertía más en la nube privada que en la pública. Desde el punto de vista estratégico, los resultados fueron los mismos. Más organizaciones señalaron la importancia global de la nube privada (43 %) que la de su homóloga pública (34 %).
No tengo motivos para creer que esa tendencia vaya a invertirse este año ni tampoco el próximo. Desde el punto de vista de la seguridad, no resulta sorprendente. La seguridad sigue siendo un factor clave para todas las tecnologías, ya se trate de la nube, el IoT o las API. Y la nube pública sigue suscitando inquietudes en materia de seguridad. No por la seguridad de la propia infraestructura en la nube, sino por la capacidad de las organizaciones para unificar las políticas en entornos dispares, aplicar las mismas políticas de seguridad tanto en el centro de datos como en la nube y gestionar la autenticación y la autorización de forma coherente.
Estos son los retos de seguridad a los que aún se enfrentan las organizaciones cuando se plantean utilizar la nube pública. Y son importantes, dado el aumento y la magnitud de las brechas de seguridad y los ataques de los últimos dos años. El riesgo acecha a los departamentos de TI como una plaga que avanza lentamente y que debe abordarse, tanto si la amenaza es inminente como si no. Porque es existencial. Aunque no leamos sobre ello, está ocurriendo. Cabe señalar que, a principios de este año (el 16 de mayo), Ponemon señaló que el 89 % de las organizaciones sanitarias admitieron haber sufrido una brecha de seguridad en los últimos dos años. Abundan estadísticas similares en distintos sectores y ámbitos empresariales. Un número considerable de organizaciones (más de las que probablemente nos gustaría admitir) ha sufrido una brecha de seguridad. Que dicha brecha haya provocado o no una exposición generalizada de datos probablemente determine si hemos leído sobre ella.
Entre los retos de seguridad que surgen al intentar migrar aplicaciones a la nube sin modificarlas y la realidad de que el mainframe no va a desaparecer. ¿Cree que es solo nostalgia? Piénselo de nuevo. Según un informe de Forrester de 2016 patrocinado por BMC:
El 91 % de las empresas afirmó que sus mainframes almacenan información crítica para el negocio. Además, el futuro de la tecnología mainframe es prometedor: más de la mitad de las empresas (57 %) prevé un aumento de las cargas de trabajo en los próximos dos años, mientras que la mitad está desarrollando nuevas aplicaciones para mainframes.
Sí, has leído bien. Vuelve a leerlo para asegurarte. Te espero.
Ahora bien, las aplicaciones que residen en sistemas mainframe se incluyen habitualmente en las arquitecturas de otras aplicaciones, pero no las que se encuentran fuera del centro de datos, como en una nube pública. Sin embargo, las que se encuentran en las propias instalaciones, en una nube privada sí pueden acceder mediante API a los datos de esas aplicaciones alojadas en sistemas mainframe y seguir aprovechando su «información crítica para el negocio».
Por eso, la respuesta al Kobayashi Maru de TI no debería ser tan difícil: es la nube privada. Se combinan la agilidad y la velocidad de la nube con el control y la accesibilidad del centro de datos, todo ello en las propias instalaciones, para construir una nueva realidad.
Es más habitual de lo que crees. Y, como sin duda coincidiría Spock, es la única solución lógica.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog
Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.