Blog 3 de 3 (blog anterior)
En mis dos entradas anteriores, hemos analizado la historia de la infraestructura y las aplicaciones de software como un recorrido desde un modelo monolítico y centralizado hacia otro fragmentado y distribuido. A lo largo de este proceso, las herramientas y los procedimientos utilizados para proteger la infraestructura y las aplicaciones también han evolucionado, aunque no con la rapidez ni el alcance necesarios. A medida que la seguridad de las aplicaciones avanza para protegerlas frente a nuevos ataques y vulnerabilidades, el panorama de amenazas también evoluciona y surgen nuevos peligros cibernéticos, en una carrera armamentística cada vez mayor entre los ciberdelincuentes y los equipos de seguridad.
Este salto continuo en la innovación ha alcanzado un nuevo nivel con la llegada de la IA. Del mismo modo que los defensores pueden emplear protecciones automatizadas basadas en IA para mantener la resiliencia, los actores maliciosos están adoptando la IA para potenciar sus campañas de ataque.
El entorno actual de las aplicaciones, cada vez más interconectado pero descentralizado, genera una complejidad técnica y amplias superficies de ataque que hacen ineficaces las protecciones dispersas de las soluciones de seguridad actuales. Además, aunque las medidas de protección de la seguridad de las aplicaciones siguen evolucionando para hacer frente a amenazas cada vez más sofisticadas, los exploits de antaño no desaparecen: evolucionan, encuentran nuevos objetivos y se adaptan a las defensas modernas. Las aplicaciones están expuestas a un espectro continuo de amenazas, lo que exige un enfoque unificado que combine las potentes medidas de protección de la seguridad de las aplicaciones y la incomparable fiabilidad de los servicios de controladores de entrega de aplicaciones (ADC) en una plataforma convergente que ofrezca una protección más completa y una gestión más sencilla e integrada en diversos entornos de TI.
Veamos cómo ha evolucionado la seguridad de las aplicaciones en respuesta a los cambios en las infraestructuras y las aplicaciones, así como a unas amenazas cada vez más avanzadas.
Seguridad de aplicaciones 1.0: defensas perimetrales y cortafuegos
En los albores de la era digital, las aplicaciones monolíticas heredadas se alojaban en centros de datos y los cortafuegos protegían el perímetro de estos entornos. Todo lo que necesitaba protección se encontraba en un único lugar, y la función de la seguridad de las aplicaciones consistía en impedir que los atacantes accedieran y causaran estragos.
A medida que se generalizó el uso de Internet, el concepto de perímetro cambió y la seguridad de las aplicaciones tuvo que adaptarse a las nuevas amenazas procedentes de redes externas. La seguridad perimetral se amplió para actuar como barrera de protección entre la red interna de confianza y las redes externas no fiables, como Internet.
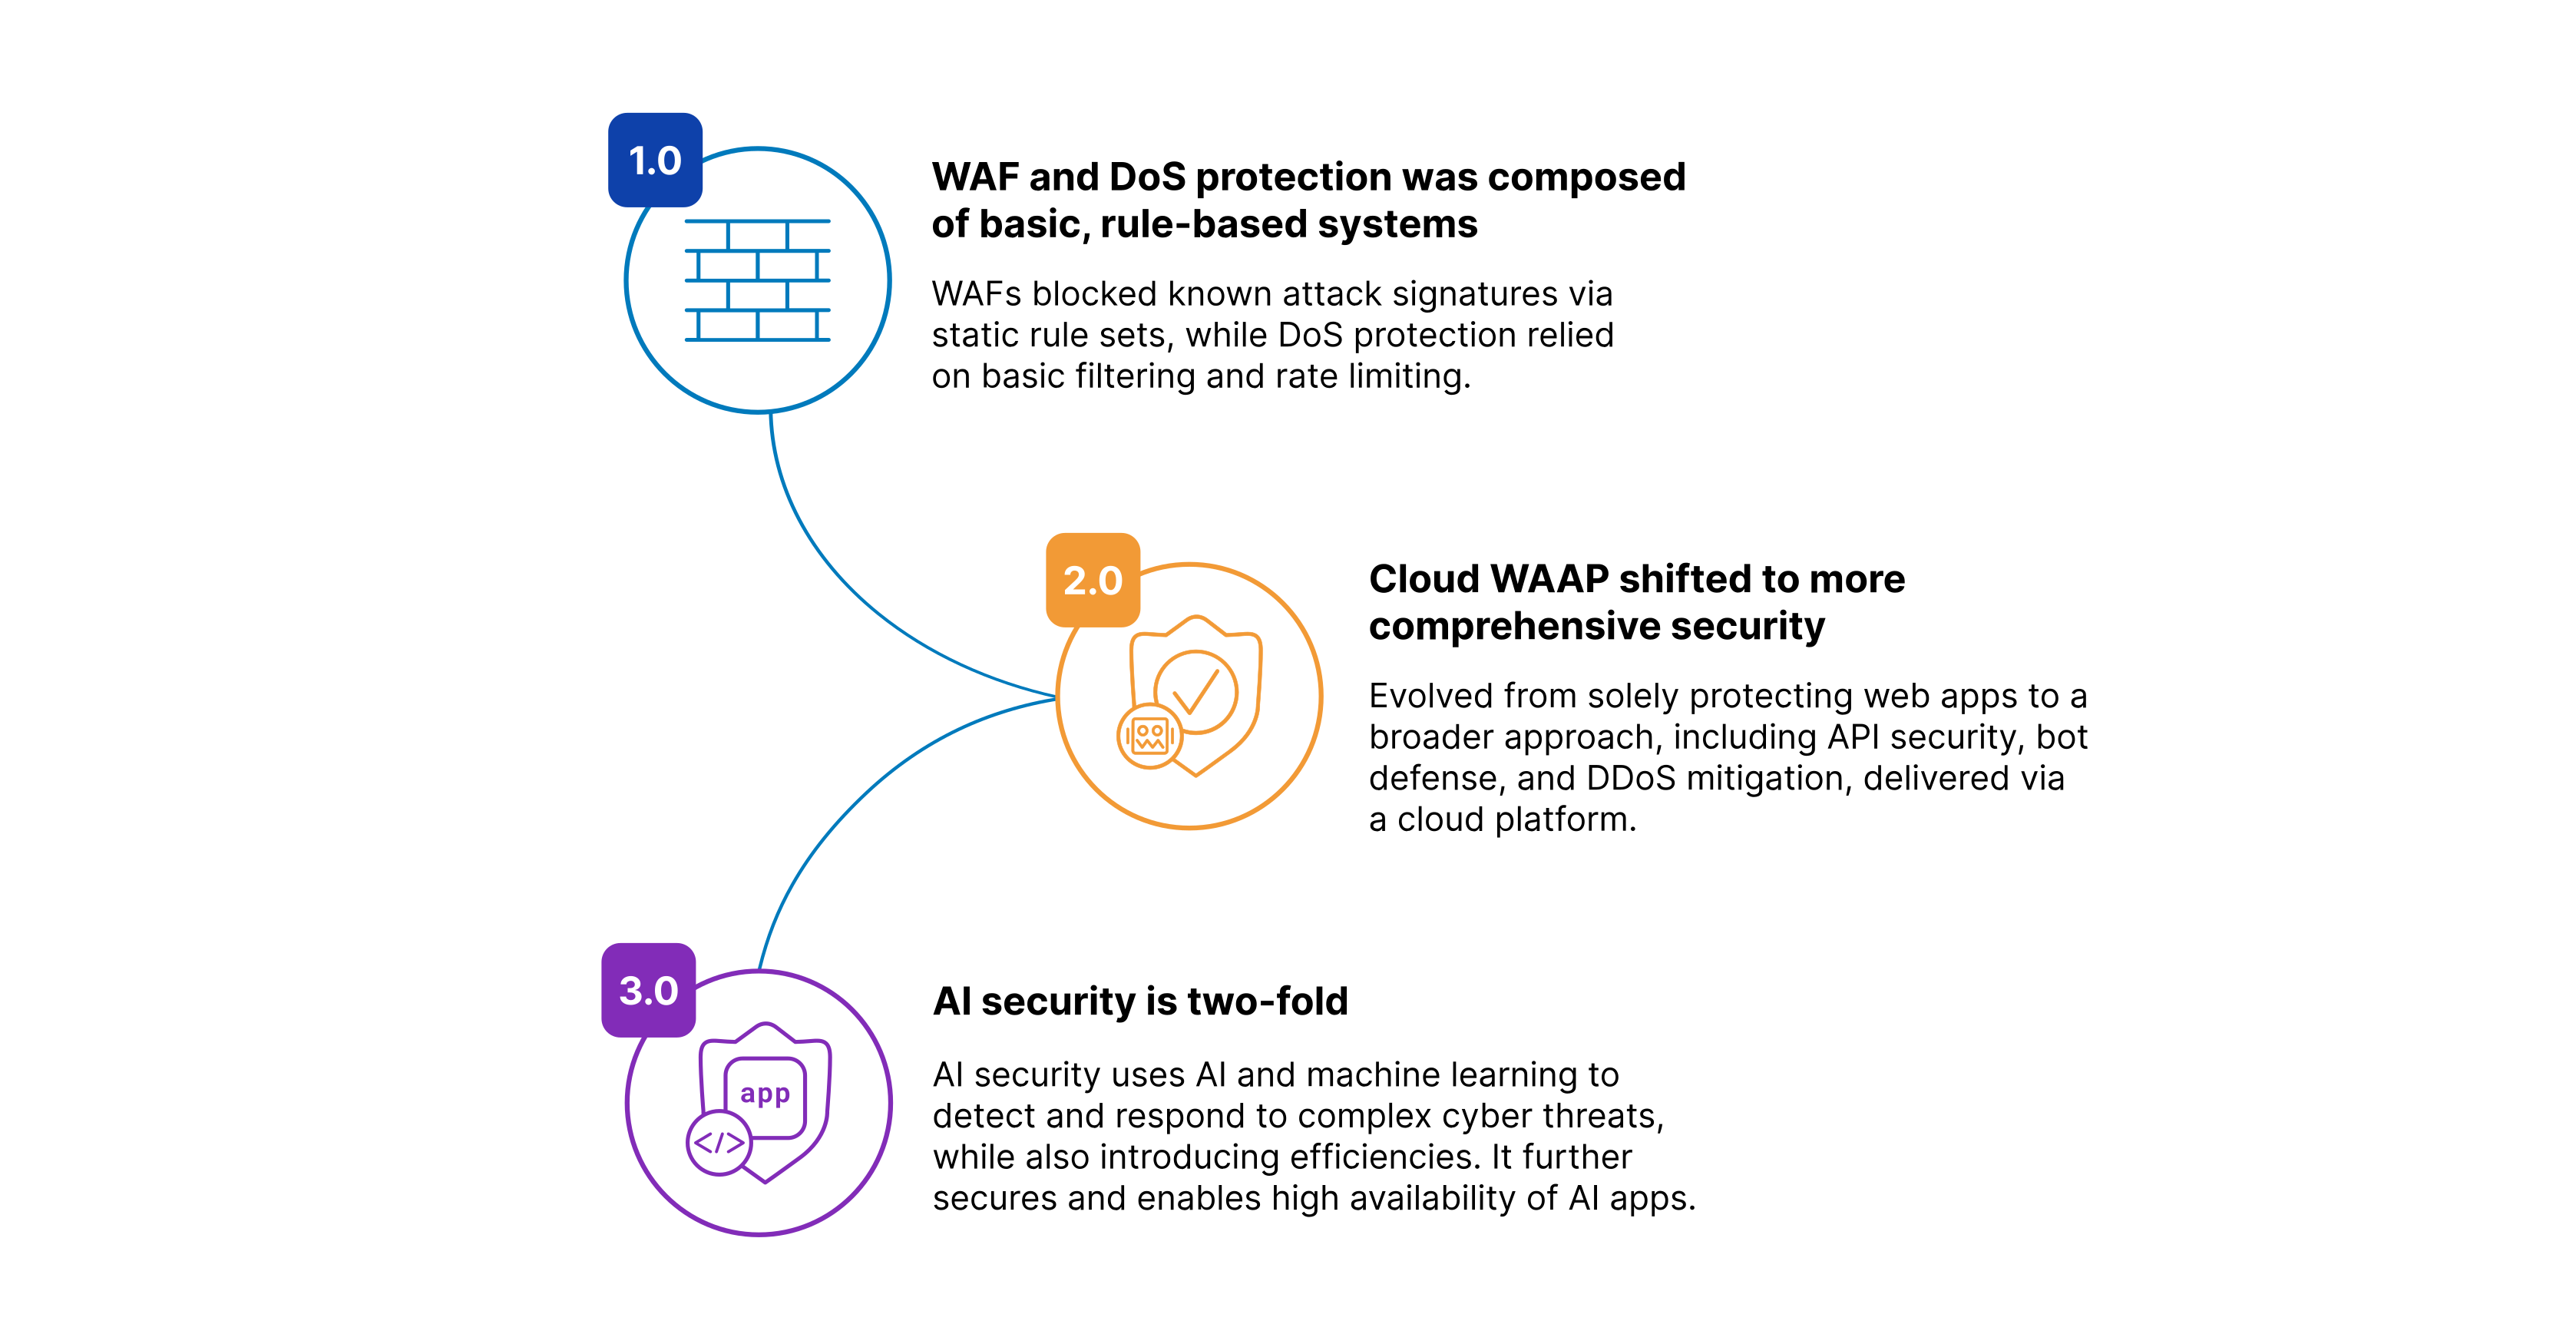
Los cortafuegos de red se convirtieron en la primera línea de defensa, al supervisar y controlar el tráfico de red entrante y saliente para proteger las redes internas frente a accesos no autorizados, malware e intrusiones externas. Además, se desarrolló un nuevo tipo de cortafuegos —el cortafuegos de aplicaciones web (WAF)— para proteger la web frente a ataques de capa 7 o de la capa de aplicación, con capacidad para filtrar e inspeccionar el tráfico HTTP/HTTPS en busca de patrones maliciosos.
Seguridad de aplicaciones 2.0: nube distribuida y WAAP
Con la llegada del siglo XXI, el panorama de las aplicaciones experimentó un cambio importante y, en consecuencia, la seguridad de las aplicaciones evolucionó. Empezaron a proliferar las aplicaciones disponibles en la web, y las aplicaciones alojadas en centros de datos locales se complementaron con aplicaciones basadas en la nube y desplegadas en infraestructuras distribuidas.
En otras palabras, el perímetro protegido que había servido como frontera entre lo fiable y lo no fiable, entre nosotros y ellos, dejó de ser la primera línea de defensa. Las aplicaciones en la nube y descentralizadas redujeron la eficacia de la seguridad basada en el perímetro y, en muchos casos, frenaron la innovación. Además, depender de múltiples soluciones de protección específicas no proporcionaba una seguridad coherente e integrada que pudiera gestionarse eficazmente.
Como parte de esta transformación impulsada por la nube, el código se volvió más modular y distribuido, al desarrollarse o dividirse en microservicios disponibles en bibliotecas de terceros y ensamblarse en contenedores basados en la nube, lejos de cualquier defensa perimetral. Las API se convirtieron en el tejido conectivo de las aplicaciones en la nube, permitiendo que los servicios y las aplicaciones distribuidos se conectaran y comunicaran con otros sistemas heterogéneos. Las API también permiten que distintas aplicaciones intercambien datos, como ocurre, por ejemplo, cuando una aplicación de comercio minorista utiliza una API para indicar el importe adeudado a un sistema de pago en línea como PayPal, que devuelve una confirmación del pago.
En este mismo periodo también se produjo el auge de los bots. En ataques habituales perpetrados mediante bots, como el relleno de credenciales, los bots utilizan nombres de usuario y contraseñas robados para tomar el control de cuentas en línea, lo que a menudo da lugar a fraudes. Los ejércitos de bots maliciosos, denominados redes de bots o botnets, son responsables de los ataques distribuidos de denegación de servicio (DDoS), en los que los delincuentes dirigen un gran número de bots desde múltiples dispositivos conectados para saturar sitios web, servidores o redes, impidiendo así el acceso del tráfico normal y legítimo y afectando a toda una base de usuarios en línea.
Las amenazas de seguridad derivadas de las aplicaciones distribuidas basadas en la nube, las interfaces API y la proliferación de bots obligaron a las organizaciones a replantearse cómo protegían sus aplicaciones y datos. Los WAF evolucionaron hasta convertirse en soluciones de protección de aplicaciones web y API (WAAP), diseñadas para ofrecer protección frente a una gama más amplia de ataques en tiempo de ejecución. Las soluciones WAAP protegen tanto las aplicaciones web como las API frente a amenazas modernas, incluidos los ataques DDoS y los ataques automatizados de bots, y permiten proteger aplicaciones web, API y microservicios que se ejecutan en entornos de nube, híbridos o multinube.
Seguridad de aplicaciones 3.0: seguridad de la IA
La llegada de la IA y el aprendizaje automático está afectando a la seguridad de las aplicaciones de dos formas principales. La IA puede ser extremadamente eficaz para detectar y responder a una amplia variedad de ciberamenazas y es un componente clave de las estrategias actuales de seguridad de las aplicaciones. Sin embargo, las propias aplicaciones de IA son muy vulnerables a los ciberataques, y proteger la infraestructura de IA frente a estos ataques constituye una preocupación importante.
En los últimos años, la IA ha revolucionado la detección de amenazas y anomalías, ya que los modelos de IA pueden analizar en tiempo real grandes volúmenes de tráfico de red para detectar patrones sospechosos. Además, el análisis del comportamiento basado en IA permite identificar a usuarios maliciosos y mejorar la autenticación y verificación de identidades para evitar el uso indebido de credenciales. Los modelos de IA también pueden impulsar la seguridad predictiva y facilitar la búsqueda de amenazas para ayudar a prever vulnerabilidades de día cero y anticipar nuevos vectores de ataque antes de que causen daños.
Aunque la IA puede ser muy útil para reforzar la seguridad de las aplicaciones, también es objeto de ciberamenazas y debe protegerse frente a ataques que puedan comprometer los modelos, contaminar los datos o interrumpir los servicios. Los atacantes pueden introducir muestras maliciosas en los datos de entrenamiento para comprometer la integridad de los modelos o manipularlos proporcionándoles datos engañosos que pueden generar resultados incorrectos o perjudiciales. La infraestructura de IA también es vulnerable a amenazas más tradicionales, como los ataques DDoS o el ransomware dirigido contra dicha infraestructura, que pueden retrasar o interrumpir los servicios.
Además, los ataques basados en IA se utilizan para todo tipo de fines, desde automatizar el phishing y propagar malware con mayor rapidez hasta crear suplantaciones mediante deepfakes más realistas, lo que aumenta los riesgos cibernéticos para las empresas.
Hacia una plataforma de seguridad unificada
Aunque la seguridad de las aplicaciones ha evolucionado para hacer frente a amenazas cada vez más sofisticadas, la superficie de ataque sigue ampliándose, lo que obliga a las empresas a lidiar con controles incoherentes, una complejidad abrumadora y una exposición al riesgo cada vez mayor. Para proteger las aplicaciones en este entorno en constante evolución, las organizaciones necesitan una nueva generación de ADC que vaya mucho más allá de los balanceadores de carga del pasado. Lo que se necesita es ADC 3.0: ADC transformados en una plataforma única y coherente que se adapte a la complejidad tecnológica sin precedentes y a los sofisticados retos de seguridad a los que se enfrentan las empresas hoy y en el futuro.
Para obtener más información, lea nuestras entradas anteriores de esta serie sobre la evolución de la infraestructura y la evolución de las aplicaciones que se ha producido en paralelo, lo que ha generado la necesidad de una nueva generación de ADC que responda a las exigencias de la era de la IA.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.