
Las crisis que se están desarrollando en Ucrania han puesto de manifiesto nuevas facetas de los conflictos entre Estados, cuyas repercusiones van mucho más allá de la región geográfica inmediata. Como empresa global, sentimos una profunda empatía por todas las personas que han sufrido daños, se han visto desplazadas o se han visto afectadas negativamente de cualquier otro modo por los ataques en curso, incluidos muchos miembros de la gran familia de F5. Sin dejar de lado los aspectos tan reales y humanos del conflicto entre Rusia y Ucrania, nuestros clientes también nos han pedido orientación sobre los tipos de ciberataques que podrían producirse con mayor frecuencia en los próximos días a raíz de los recientes acontecimientos. Por ello, el siguiente artículo pretende responder a estas consultas de forma directa, respetuosa y práctica.
El papel de los ciberataques en los conflictos entre Estados ha dado lugar a nuevos problemas de ciberseguridad de una magnitud distinta a la que muchas organizaciones han afrontado tradicionalmente, lo que pone aún más de relieve la importancia de defenderse frente a ataques sofisticados mediante una estrategia de ciberseguridad proactiva.
Con la evolución de Internet, las operaciones empresariales a escala mundial han cambiado enormemente. La transformación digital avanza a un ritmo exponencial, impulsando por igual los avances tecnológicos y la sofisticación de los ciberataques. Al mismo tiempo, las organizaciones actuales siguen enfrentándose a atacantes tradicionales con motivaciones económicas, pero también a Estados y actores movidos por determinadas causas que persiguen objetivos más amplios. Naturalmente, a medida que aumenta la sofisticación de los ciberataques, las medidas de protección correspondientes también deben evolucionar periódicamente. En la economía actual, es mucho más probable encontrarse con actores vinculados a Estados que desarrollan exploits para vulnerabilidades conocidas (y desconocidas).
En la práctica, esto lleva a los Estados nación a desarrollar de forma continua exploits dirigidos contra la infraestructura de Internet —y de servicios esenciales— de otros países. Aunque los escenarios más inmediatos que vienen a la mente son los conflictos geopolíticos entre Estados nación, muchos de estos mismos principios deben aplicarse ahora de forma generalizada a las prácticas tradicionales de seguridad empresarial, especialmente porque los Estados nación suelen atacar una combinación de recursos de Internet gubernamentales y del sector privado con el fin de provocar inestabilidad. Por consiguiente, los ciberataques dirigidos suponen una amenaza considerable tanto para la integridad de los países como para quienes intentan llevar a cabo actividades empresariales relacionadas con una zona geográfica atacada o dentro de ella. Esto ha hecho que la ciberseguridad proactiva y continua se convierta en una necesidad cada vez más acuciante para todo tipo de organizaciones.
Ciberataques dirigidos
En términos generales, los adversarios respaldados por Estados lanzan ciberataques dirigidos para debilitar gravemente las infraestructuras de otros Estados y alterar el funcionamiento de sus sistemas de Internet, lo que, a su vez, puede afectar a las infraestructuras financieras y militares. La figura 1 muestra un ejemplo de un ataque dirigido (en este caso, phishing) en acción.
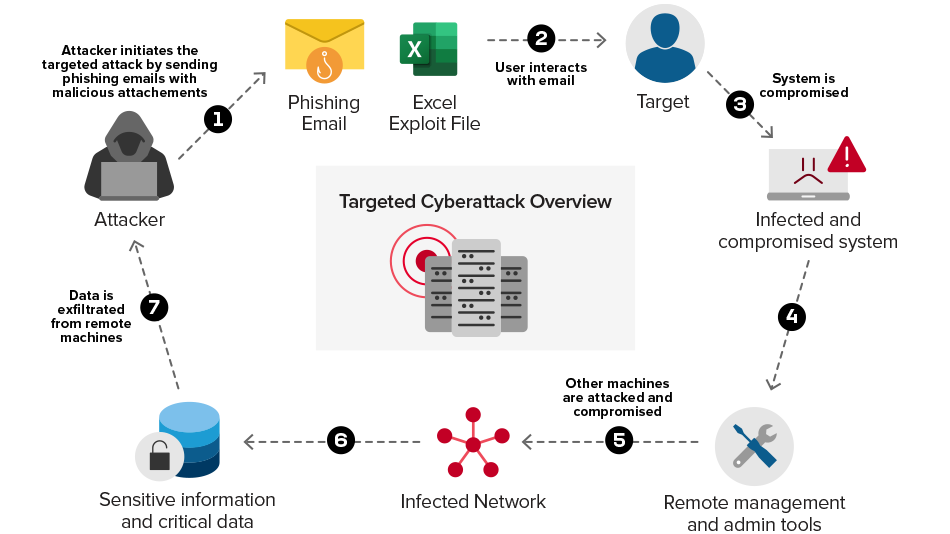
Figura 1: Ataque de phishing dirigido en acción
Los ciberataques dirigidos se llevan a cabo mediante código malicioso diseñado para realizar operaciones encubiertas. Algunos ejemplos de este tipo de código son los exploits (que aprovechan vulnerabilidades), los rootkits (que manipulan el kernel y el modo de usuario para realizar operaciones no autorizadas), los kits de herramientas de administración remota (que permiten gestionar sistemas comprometidos), los wipers (que destruyen los registros maestros de arranque del sistema), el ransomware (que cifra datos confidenciales y exige un rescate), entre muchos otros. Aunque generalmente se habla de ciberataques, estas tácticas individuales pueden considerarse «armas digitales».
Atacantes patrocinados por Estados ponen en el punto de mira las infraestructuras: auge de las armas digitales
Los adversarios llevan a cabo una amplia variedad de ataques durante los conflictos entre Estados nación, en los que las amenazas digitales se suman a las de carácter físico tradicional. Los Estados nación actuales dominan la ejecución de múltiples tipos de ciberataques, entre los que destacan los ejemplos que se analizan a continuación:
- Lanzar ataques distribuidos de denegación de servicio (DoS) desde distintas ubicaciones geográficas de Internet para inutilizar infraestructuras críticas y portales de comunicación es una estrategia operativa bien planificada durante los conflictos entre Estados nación. Por ejemplo, los adversarios pueden tratar de atacar sitios web militares utilizados para gestionar asuntos internos con el fin de interrumpir las comunicaciones oficiales. Los portales web de las entidades financieras también suelen ser objetivos para perturbar las operaciones bancarias y financieras.
- Desencadenar ataques de destrucción de datos mediante la distribución de código malicioso avanzado a través de ataques de descarga involuntaria. El código malicioso se aloja en portales web comprometidos o se adjunta a correos electrónicos de phishing dirigidos. Mediante técnicas de ingeniería social, se induce a los usuarios objetivo a interactuar con el portal web o el correo electrónico de phishing para instalar el código malicioso en los sistemas atacados. Una vez instalado, el código malicioso puede borrar por completo los sistemas eliminando los datos y dejándolos inutilizables.
- El robo de propiedad intelectual (PI) durante un conflicto también es uno de los principales objetivos de los adversarios estatales. El razonamiento suele ser el siguiente: si la infraestructura de un Estado ya se ha visto comprometida, puede surgir la oportunidad de robar propiedad intelectual que posteriormente podría utilizarse para diversos fines.
En relación con lo anterior, a continuación se ofrece un breve resumen de los ciberataques más destacados que probablemente se utilicen como «armas digitales» en conflictos entre Estados:
| Tipo de ciberataque | Nombre del código malicioso («arma digital») | Características |
|---|---|---|
| Denegación de servicio distribuida (DDoS) | Botnet desconocida | Denegación de servicio: afecta a la disponibilidad de infraestructuras críticas, como los portales web de instituciones financieras, organismos militares, etc. |
| Distribución de malware | Whisper Gate | Destrucción de datos e inutilización de sistemas: corrompe el registro de arranque maestro (MBR) de los sistemas comprometidos y cifra archivos confidenciales |
| Distribución de malware | Hermetic Wiper | Destrucción de datos e inutilización de sistemas: corrompe y borra archivos confidenciales de los sistemas comprometidos |
Tabla 1: Código malicioso que probablemente se utilizará en ciberataques lanzados durante conflictos entre Estados nación
Mediante el uso de las armas digitales mencionadas anteriormente, los actores estatales pueden lanzar una enorme variedad de ataques que afecten gravemente a las infraestructuras de gobiernos y organizaciones. Esto suele formar parte de una estrategia más amplia destinada a menoscabar la capacidad del Estado para comunicarse libremente y a perturbar en tiempo real los sistemas financieros y militares, vulnerando la integridad, la disponibilidad y la confidencialidad de los sistemas activos de la infraestructura.
De nuevo, aunque esto pueda parecer especialmente relevante para los Estados nación en conflicto, existe un riesgo más amplio cuando las herramientas y vulnerabilidades aprovechadas en estos ataques llegan al panorama general de amenazas. (Un ejemplo histórico de ello es el fallo NotPetya de 2017.)
Protección de infraestructuras críticas
La ciberseguridad proactiva se ha convertido en el enfoque necesario predominante. Aunque, por lo general, los gobiernos son responsables de garantizar que las infraestructuras críticas (incluidos los portales web militares, los sitios web de las instituciones financieras y las infraestructuras SCADA) se supervisen continuamente y estén protegidas frente a ciberataques, los límites entre la seguridad del sector público y la del sector privado se han vuelto mucho más difusos. Desde una perspectiva global, proteger la infraestructura de red y las aplicaciones desplegadas es fundamental para evitar ataques de red, como los DDoS, y la distribución de código malicioso a través de la red, a fin de preservar la integridad de los recursos de infraestructura sin afectar a su disponibilidad. Más importante aún, también es necesario proteger las aplicaciones críticas frente a ataques HTTP. Lo más importante es garantizar que las comunicaciones a través de Internet no se interrumpan. Para ello, las organizaciones deben asegurarse de que su infraestructura incorpore mecanismos de seguridad para combatir los ciberataques.
Los primeros pasos para lograr una ciberseguridad proactiva
El ritmo acelerado de la transformación digital ha llevado a gobiernos y organizaciones a adoptar aplicaciones modernas para mejorar la eficiencia operativa. Sin embargo, estas aplicaciones deben protegerse frente a ciberataques avanzados, ya sean dirigidos o de carácter generalizado. Esto cobra aún más importancia en periodos de conflicto entre Estados, cuando es fundamental garantizar la disponibilidad de las aplicaciones críticas. Los gobiernos y todas las organizaciones deben mantenerse alerta y tener en cuenta los siguientes puntos clave:
- Las aplicaciones web y las API están omnipresentes en el panorama digital actual. Protegerlas frente a usos indebidos y ataques es fundamental para mantener una postura de seguridad sólida. Los servicios y soluciones como Web App and API Protection (WAAP) no solo ofrecen protección frente a ataques basados en la web, sino que también incluyen funciones de seguridad nativas.
- La explotación y el uso indebido no son los únicos métodos de ataque. Los ataques de denegación de servicio pueden impedir el acceso a activos críticos. Una estrategia de ciberseguridad proactiva también debe incluir la capacidad de sortear los ataques DoS dirigidos a aplicaciones para garantizar que las aplicaciones críticas sigan estando disponibles.
- Ser proactivo también requiere la capacidad de identificar indicios de un posible ataque. La mayoría de las organizaciones no pueden detectar los ataques de forma temprana debido a una visibilidad incompleta de todas las aplicaciones, infraestructuras y entornos. El estado de los activos digitales viene determinado por las señales digitales y constituye un componente fundamental de la ciberseguridad proactiva. Una estrategia de observabilidad que permita detectar posibles ataques de forma temprana ofrece la capacidad de responder con rapidez y neutralizarlos.
La creación de una postura de ciberseguridad sólida y robusta debe incluir la disponibilidad, es decir, que las aplicaciones críticas puedan seguir utilizándose aunque estén siendo atacadas. Lograr una seguridad resiliente y una disponibilidad ininterrumpida son los referentes de una ciberseguridad proactiva, partiendo de la premisa de que las amenazas (y las medidas para mitigarlas) nunca dejarán de evolucionar.
Sobre el autor
Artículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.