La búsqueda de dispositivos IoT por parte de nuestros investigadores de amenazas de F5 Labs continúa. Su último informe revela no solo una búsqueda activa de dispositivos IoT vulnerables, sino también ataques dirigidos contra la infraestructura de compilación.
Como parte de su seguimiento de los ataques contra dispositivos IoT —principalmente mediante accesos por telnet y SSH—, los investigadores de amenazas de F5 Labs descubrieron, quizá de forma fortuita, intentos de tomar el control de sistemas de infraestructura de compilación, incluidos Jenkins y Vagrant. Además, los sistemas de bases de datos —Oracle, MySQL, PostGres y Hadoop— parecen ser objetivos habituales, al igual que el proveedor de monitorización Nagios.
Las credenciales utilizadas durante los ataques de fuerza bruta aparecen en la lista «Las 50 credenciales de administrador más atacadas», en la que todos los sistemas mencionados anteriormente ocupan un lugar destacado.
Cabe señalar que estos ataques se centran en SSH y telnet —acceso remoto— a través de los usuarios del sistema operativo que estos sistemas crean habitualmente durante la instalación. La mayoría se implementan en un sistema basado en Linux y crean automáticamente un usuario del sistema con privilegios restringidos para su ejecución, conforme a las prácticas recomendadas. De forma predeterminada, estos usuarios no tienen contraseña. Sin embargo, como señala la documentación de Vagrant sobre la creación de una máquina base , a menudo se asignan contraseñas y privilegios de inicio de sesión a estos usuarios.
“Este usuario debe configurarse con el par de claves no seguro que Vagrant utiliza de forma predeterminada para intentar conectarse mediante SSH. Además, aunque Vagrant utiliza de forma predeterminada la autenticación basada en claves, es habitual establecer la contraseña del usuario «vagrant» como «vagrant». ”
Cabe destacar que, en el último informe de F5 Labs, esta es precisamente la combinación que utilizan los atacantes para intentar acceder al sistema: «vagrant:vagrant». También resulta interesante que «deploy/deploy» figure entre las cincuenta credenciales más atacadas. Junto con las credenciales identificables de la infraestructura de compilación de Jenkins y Vagrant, esto indica una creciente concienciación sobre la accesibilidad de estos sistemas y la gran cantidad de objetivos valiosos que ofrecen. El acceso a un sistema de compilación o despliegue brindaría numerosas oportunidades a los atacantes, dada la naturaleza distribuida de estos sistemas y su finalidad. Comprometer a un usuario de Jenkins podría permitir el acceso al código fuente, lo que, a su vez, ofrecería innumerables oportunidades para introducir diversos tipos de código malicioso en una aplicación o sistema.
La infraestructura de compilación es cada vez más vital para las empresas. De hecho, el 90 % de los usuarios de Jenkins la consideran esencial para sus operaciones. Pero no se trata solo de Jenkins, sino de los marcos de automatización y la infraestructura de compilación en general.
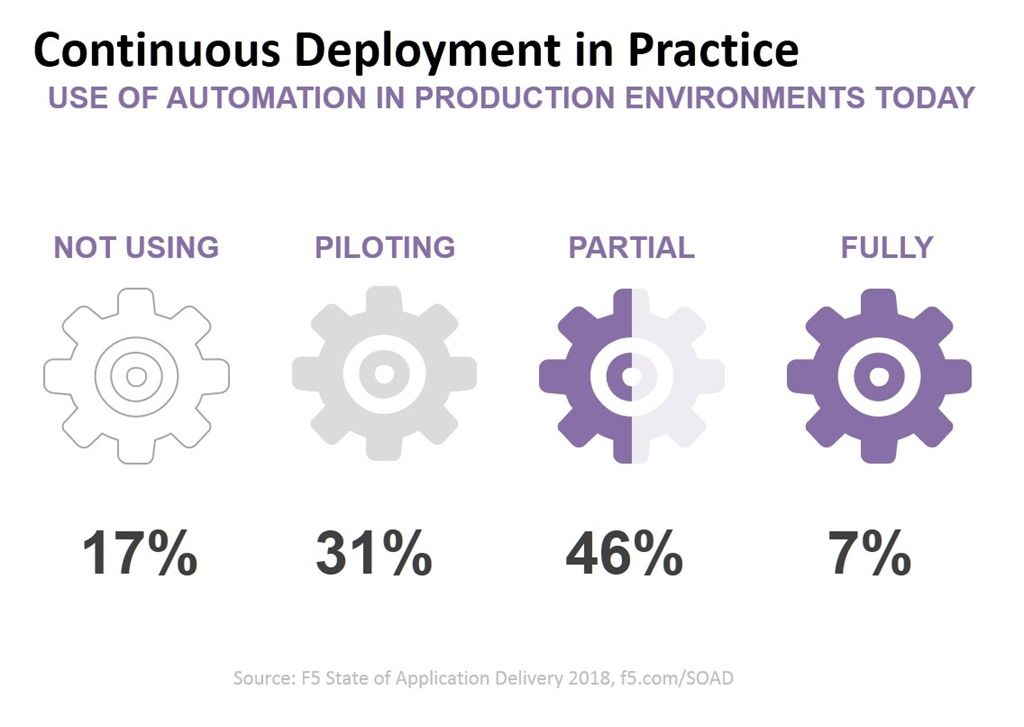
Un porcentaje significativo de organizaciones utiliza la automatización, en general, para implementar cambios en producción, según nuestra última encuesta Estado de la entrega de aplicaciones. Esto significa invariablemente que sistemas como Vagrant están activos en entornos de producción, aunque no necesariamente aislados.
Es preciso actuar con cautela y evaluar detenidamente las credenciales utilizadas por la infraestructura de compilación y los sistemas asociados. Dada la finalidad de estos sistemas, es especialmente importante proteger las credenciales y limitar (o incluso denegar por completo) el acceso remoto mediante servicios de seguridad externos si fuera necesario.
A medida que la automatización abarca una mayor parte del entorno de producción, conviene que los responsables empresariales y los profesionales de la seguridad sean conscientes de la amenaza que supone que estos sistemas se vean comprometidos. Tal como han descubierto nuestros investigadores de amenazas, los atacantes ya son conscientes del valioso objetivo que representan los sistemas de compilación y automatización y están intentando activamente acceder a ellos.
Manténgase a salvo.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.