En 1983, cuando todavía estaba aprendiendo a trastear con el hardware de mi Apple ][e mediante PEEK y POKE, un grupo de personas con ideas afines de los sectores de la informática y las telecomunicaciones se reunió para crear una especificación detallada a la que llamaron Interconexión de Sistemas Abiertos (OSI). Lo que comenzó como un intento de definir interfaces reales acabó convirtiéndose en un modelo de referencia común que, a su vez, otros —como el IETF— podían utilizar para desarrollar interfaces. Con el tiempo, esas interfaces podían convertirse —y de hecho se convirtieron— en estándares: IP, TCP, HTTP, etc.
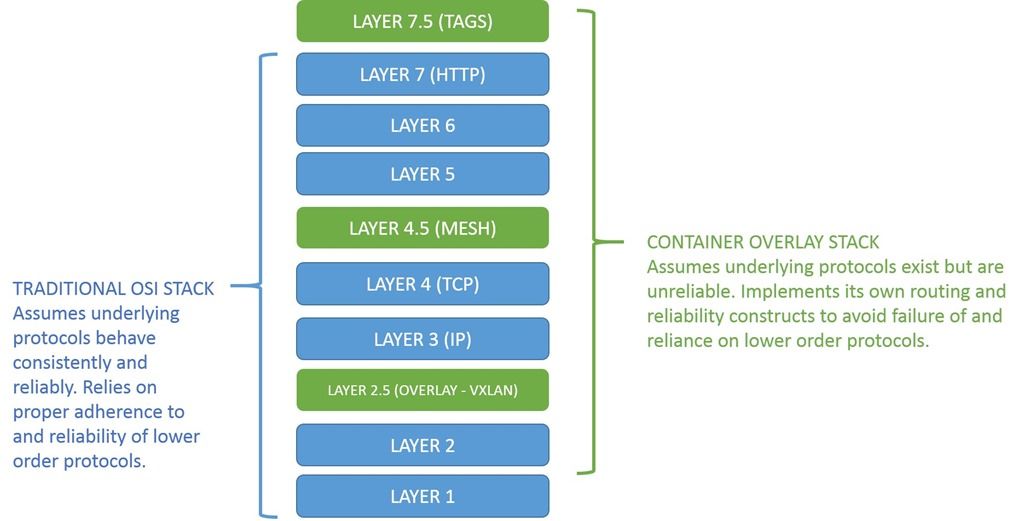
Este modelo de referencia nos lo enseñaron a la mayoría de quienes pasamos con esfuerzo por las clases de informática en la universidad. Aprendimos las «siete capas del modelo OSI», solo para descubrir en el mundo real que las implementaciones rara vez se ajustan de forma clara al modelo de red OSI.
Aun así, se ajusta lo bastante bien como para que sigamos utilizándolo como el modelo de referencia que pretendía ser. La mayoría entendemos que la capa 4 se refiere a TCP; la capa 7, a HTTP; y las capas 2 y 3, a Ethernet e IP, respectivamente. Son términos prácticamente intercambiables.
Hace unos años incluso llegamos a debatir sobre dónde encajaban exactamente los protocolos de superposición asociados a las redes definidas por software (SDN) y a las redes virtuales. No pertenecían realmente a la capa 2, pero tampoco exactamente a la capa 3. Estaban, por así decirlo, a medio camino.
En general, pudimos pasar por alto esa cuestión y limitarnos a señalar vagamente ambas capas y denominarla simplemente «red superpuesta». Todo el mundo entendía a qué nos referíamos y teníamos otras cosas sobre las que discutir, como la definición de la nube y si DevOps era adecuado o no para el ámbito empresarial.
Llegan los contenedores o, más concretamente, las redes de contenedores. El mundo altamente volátil y automatizado de los entornos de orquestación de contenedores (COE) ha generado la necesidad de añadir aún más capas a la pila de red.
Al igual que con las redes superpuestas, no somos partidarios de crear nuevas capas en el modelo OSI porque, a estas alturas, es una referencia estándar y cambiar los estándares puede llevar mucho tiempo. Mucho. Muchísimo. Tiempo. Pero, al igual que ocurre con las redes superpuestas, estas capas siguen existiendo como interfaces esenciales en la pila de red. Y, como en el caso de las redes superpuestas, me inclino por asignarles «medias» capas, porque son así de importantes para el futuro de las redes en los entornos de orquestación de contenedores (COE).
CAPA 4.5: MALLA DE SERVICIOS
El primer «medio paso» se encuentra entre las capas 4 y 5. Aquí es donde entran en juego la ejecución y la automatización de la malla de servicios. En pocas palabras, una malla de servicios se construye a partir de proxies desplegados como sidecars que interceptan todas las solicitudes. Esto les permite aplicar un enrutamiento específico del dominio a los servicios de todo el entorno de contenedores. Presupone la existencia de protocolos de nivel inferior y, en la práctica, los amplía. Esto es necesario porque todas las capas de red inferiores presuponen que la conectividad y el enrutamiento se basan únicamente en la dirección IP. Y aunque, en última instancia, así es como se desplazan los paquetes por un entorno de contenedores, la decisión sobre a qué dirección IP y puerto enviar una solicitud determinada no se basa en esa información. Se basa en diversas variables relacionadas con el estado y la ubicación del servicio y de la aplicación. En esencia, examinamos los metadatos de una solicitud y los utilizamos para determinar cómo enrutarla. Estos metadatos son fundamentales para establecer la «malla» que, a su vez, garantiza la disponibilidad y la escalabilidad de cada servicio.
CAPA 7.5: ETIQUETAS DE SERVICIO
El segundo «medio paso» se sitúa cerca de la parte superior, por encima de la capa 7. Dejando a un lado las bromas sobre la «capa humana (capa 8)», el COE sí añade sobre la aplicación una capa de metadatos que actúa como el «pegamento» que permite que el escalado funcione en entornos de contenedores. Se trata de las «etiquetas» de aplicaciones o servicios que se utilizan para identificar servicios concretos para los que el COE ofrece escalado automático. Sin estas etiquetas, resulta casi imposible distinguir una aplicación de otra. Esto se debe a que todas las capas de la pila OSI se identifican mediante elementos específicos, como la dirección IP y el puerto. Aunque desde hace tiempo conocemos implementaciones arquitectónicas que se basan en compartir esos elementos fuera del entorno (servidores virtuales y redes basadas en hosts), los contenedores han generado los mismos problemas dentro del entorno. Compartir puertos y direcciones IP dificulta la diferenciación entre servicios a la velocidad necesaria.
La incorporación de «etiquetas» en la capa 7.5 de los entornos en contenedores permite que los servicios de red (como el balanceo de carga y el enrutamiento) identifiquen los recursos de forma unívoca y garanticen al mismo tiempo la escalabilidad y la disponibilidad.
Las nuevas «capas de contenedores» permiten que el entorno se desvincule de los elementos de red y, con ello, garantizan una mayor portabilidad que las tecnologías anteriores, que seguían estrechamente ligadas a otras capas de la pila de red. Al operar en «medias capas» y dar por sentada la existencia de las capas tradicionales, los entornos en contenedores se independizan de cualquier esquema o arquitectura de red específicos y pueden trasladarse con la misma facilidad entre desarrollo y pruebas, entre pruebas y producción, y entre entornos locales y la nube.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.