No debería sorprendernos que, al igual que la aparición de la nube nos trajo aplicaciones nativas de la nube, el edge esté impulsando una serie de aplicaciones nativas del edge.
Sin embargo, estas aplicaciones no residirán únicamente en el extremo de la red. Al contrario, la convergencia asociada de las TI (tecnologías de la información) y las TO (tecnologías operativas) está impulsando nuevos patrones arquitectónicos que también aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
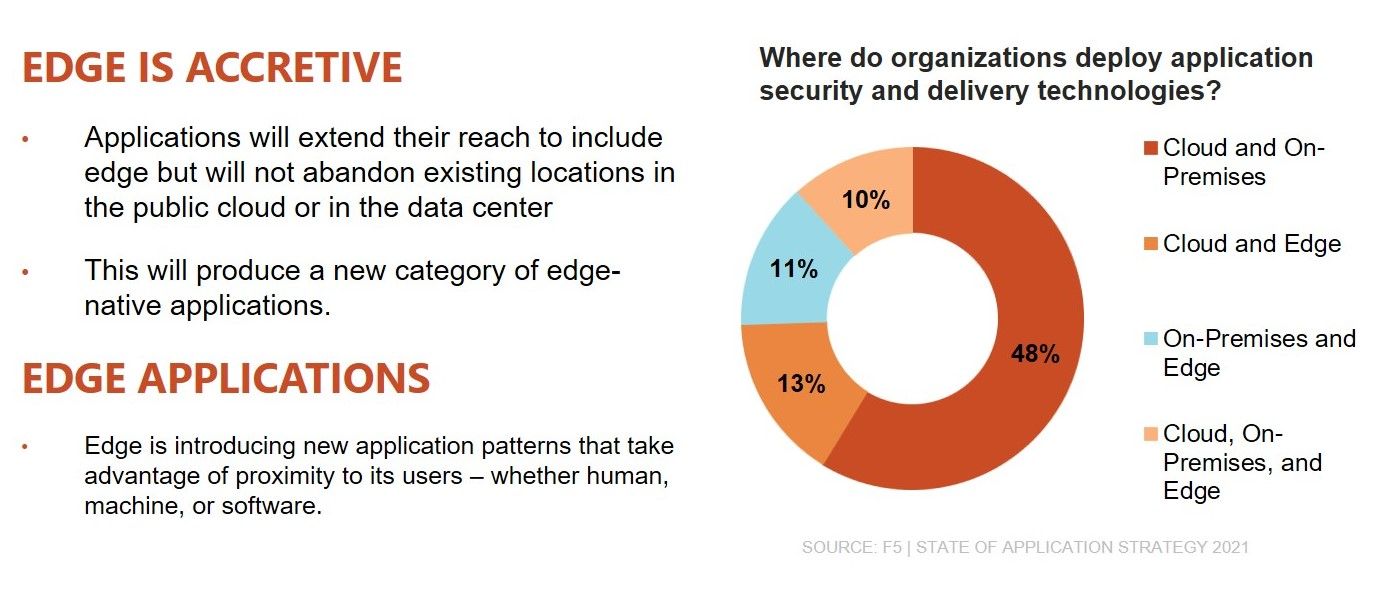
Hoy ya podemos observar indicios claros de ello si analizamos dónde implementan actualmente las organizaciones las tecnologías de seguridad y entrega de aplicaciones. Menos de la mitad de las organizaciones (el 41 %) utiliza una única ubicación para alojar estas tecnologías. La media es ligeramente superior a 2: 2,11 para ser exactos. Actualmente, la combinación más habitual es la nube y las instalaciones locales, pero una de cada diez organizaciones ya aprovecha las tres ubicaciones: el centro de datos, la nube y el extremo de la red.
Esto es especialmente cierto en el caso de las arquitecturas diseñadas para admitir los diez dispositivos conectados que, de media, se encuentran en la mayoría de los hogares. De hecho, si analizamos las aplicaciones de edge computing más populares, descubrimos que combinan la nube y el edge, así como nodos y endpoints.
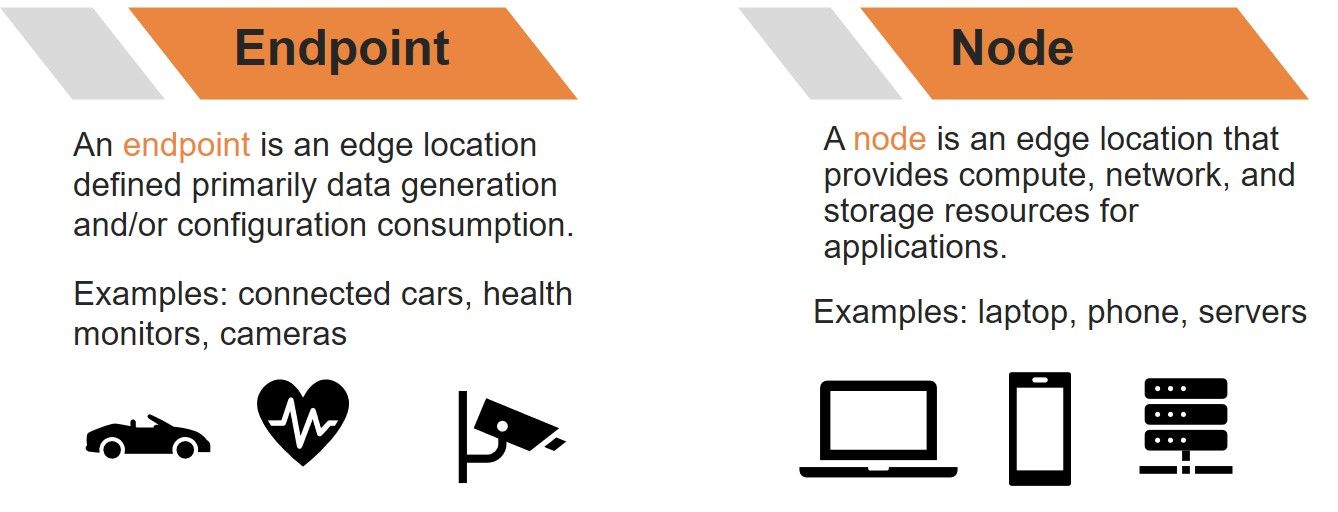
Distinguimos entre un nodo de borde y un punto final de borde en función de las propiedades específicas de cada uno. Esto ayuda a delimitar la responsabilidad de las funciones concretas que componen una «aplicación nativa del borde», ya que cada ubicación presenta capacidades y limitaciones propias. Por ejemplo, por lo general, un punto final de borde no permite almacenar grandes volúmenes de datos. Los nodos de borde sí pueden hacerlo, y el centro de datos o la nube, sin duda, también. Estas capacidades y limitaciones ayudan a configurar las aplicaciones nativas del borde de modo que aprovechen los puntos fuertes de cada ubicación en beneficio tanto del proveedor como del consumidor.
Esta es la razón fundamental por la que la nube y los centros de datos desempeñan un papel importante en las aplicaciones nativas del edge.
Pensemos, por ejemplo, en mi servidor multimedia Plex. Tengo un servidor local (nodo de borde) en casa y una aplicación en mi televisor inteligente (dispositivo de borde). El nodo de borde se comunica con el servicio Plex en la nube para gestionar la facturación y las cuentas, permitir el acceso remoto y recibir actualizaciones de software. También se producen otras comunicaciones e intercambios de datos entre ambos sobre el uso y el rendimiento, que ayudan a mejorar la aplicación en su conjunto.
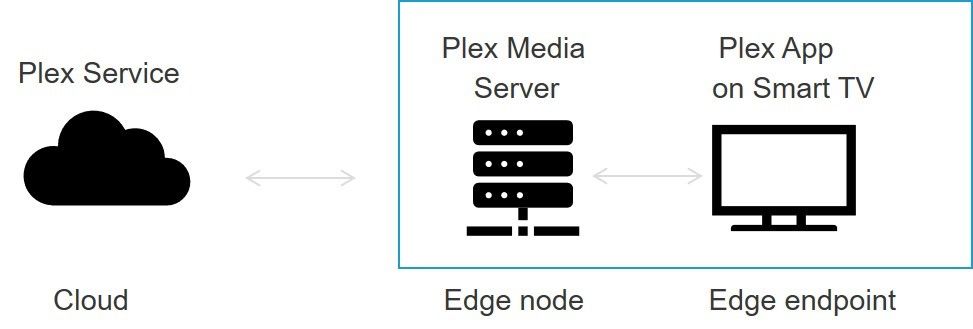
No tendría ningún sentido que las funciones de facturación y gestión de cuentas residieran en el nodo perimetral, y mucho menos en el punto final perimetral. Del mismo modo, no sería eficiente (ni muy seguro) permitir que el servicio Plex accediera a mi repositorio local de contenido digital. En su lugar, esa responsabilidad recae en el servidor multimedia local que se ejecuta en el nodo perimetral.
En muchos sentidos, este patrón no difiere de los que surgen de los esfuerzos de modernización destinados a dotar de interfaces modernas a las aplicaciones tradicionales (heredadas, antiguas, retro, maduras... elija el eufemismo que prefiera para decir «anteriores a mi época»). Pensemos en la extracción de datos de pantalla de sistemas basados en texto para ofrecer acceso web a principios de siglo. O en el uso de API para facilitar la banca móvil, que depende de sistemas transaccionales tradicionales. Los esfuerzos de modernización suelen generar patrones de aplicaciones que distribuyen las responsabilidades entre sistemas y aplicaciones a través de los límites del centro de datos, la nube y el extremo de la red.
Este tipo de decisiones se toman a diario en relación con los objetos conectados, los sensores y otras aplicaciones en el extremo de la red. De estas decisiones surgen patrones comunes de aplicaciones nativas del extremo.
Casi todos ellos incluyen funciones que residen en la nube o en un centro de datos.
A diferencia de la precipitación por declarar obsoletos los centros de datos cuando irrumpió la computación en la nube, es poco probable que ahora que está surgiendo el edge computing se oiga a alguien decir lo mismo de la nube. Al contrario, la nube y los centros de datos seguirán desempeñando un papel fundamental en las aplicaciones nativas del edge.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.