Todo el mundo quiere IA. La mayoría de las organizaciones afirma estar trabajando en ella. Pero quererla y estar preparado para ella son dos cosas muy distintas. Nuestro último estudio va más allá del ruido y analiza con rigor cuál es la situación real de las organizaciones. Aviso: la mayoría no está tan preparada como cree.
Creamos un índice compuesto de preparación para la IA normalizando seis indicadores, desde la fase de implantación hasta la diversidad de modelos, y después agrupamos a los encuestados por niveles. Solo el 2 % se situó en la categoría de «muy preparados». El 21 % apenas había empezado. ¿La gran mayoría? Estancada en un punto intermedio.
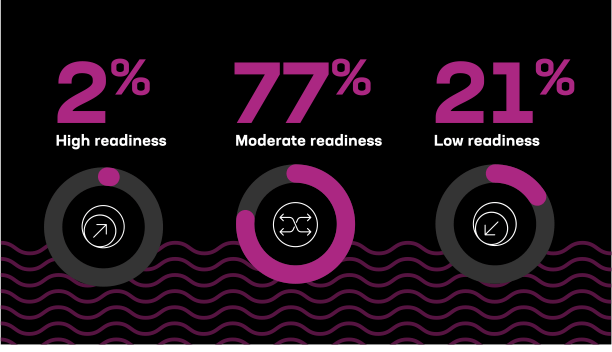
No me sorprende, y tampoco debería sorprenderte a ti. La mitad del índice se basa en la adopción de capacidades específicas de IA: IA generativa, agentes de IA e IA agéntica. No es de extrañar que apenas un 2 % utilice las tres, ya que la IA agéntica sigue evolucionando en estos momentos.
¡Anda! Hay otra novedad.
De verdad está avanzando así de rápido.
Descubrir que la mayoría tiene un nivel de preparación moderado es un hallazgo muy positivo, porque significa que avanzan al ritmo adecuado. Están desarrollando sus prácticas, su infraestructura y la aplicación de la IA a casos de uso empresariales de forma mesurada y significativa.
Moderadamente preparados: el cómodo término medio
El setenta y siete por ciento de las organizaciones se encuentra en este nivel. Ya han dejado atrás las expectativas exageradas, están inmersas de lleno en la experimentación e intentan consolidarla. Han empezado a sentar las bases, pero el motor aún no funciona a pleno rendimiento.
La mayoría tiene en marcha un proyecto de IA generativa. Algunas organizaciones ya cuentan con agentes. Unas pocas están explorando qué significa realmente «hacer» IA agéntica. Y, aunque han empezado a probar distintos tipos de aplicaciones, la presencia media de la IA sigue siendo limitada. Hablamos de unos cinco casos de uso, un tercio de las aplicaciones y dos modelos en uso, normalmente uno de pago y otro de código abierto. No está mal. Pero no es suficiente.
¿Por qué es importante? Porque una diversidad limitada de tipos de modelos implica una menor flexibilidad. Un único modelo no puede dar respuesta a todas las cargas de trabajo. Necesitas opciones. Lo mismo ocurre con las aplicaciones: una IA limitada a un chatbot o a un asistente interno no va a transformar tu organización. Necesitas profundidad y distribución.
¿La seguridad? Sigue intentando ponerse al día. La integración entre los equipos de IA y de seguridad es irregular. Los cortafuegos están en camino, pero en su mayoría aún figuran en la hoja de ruta. ¿Y la protección de datos? Algo de aplicación de políticas en línea por aquí, un poco de tokenización por allá, pero no hay suficiente rigor en la infraestructura como para considerarla sistémica.
Y si crees que puedes salir del paso a base de parches y buenas intenciones, espera y verás. El precio de una seguridad deficiente va mucho más allá de una mala racha en los medios: implica repercusiones regulatorias, pérdida de confianza y, cada vez más, un riesgo existencial.
Y luego están los propios datos. Solo el 21 % de estas organizaciones cuenta con prácticas formales y repetibles de etiquetado de datos. Es como construir un coche de Fórmula 1 y llenar el depósito con agua de un estanque. Puedes hacerlo, pero no llegarás muy lejos.
Puede parecer extraño que quienes tradicionalmente se han centrado en las redes y las aplicaciones se preocupen por los datos, pero, al fin y al cabo, la IA solo es tan buena como los datos que utiliza, y cada vez hay muchos más. Después de todo, el axioma «si entra basura, sale basura» sigue siendo válido, y también se aplica al uso de la IA para mejorar cualquier elemento existente, ya sean aplicaciones, infraestructuras o sistemas de seguridad. La IA solo es tan buena como los datos con los que se entrena. Si se omite este paso, no se está creando inteligencia, sino reforzando suposiciones erróneas y automatizando decisiones dudosas.
Este nivel es lo que llamaríamos «impulso sin dominio». Hay energía y una dirección clara, pero sigue habiendo muchas fricciones. No por falta de voluntad, sino por las dificultades que plantean la escala, la coordinación y la deuda arquitectónica.
Baja preparación: aún en la sala de espera
Ahora hablemos del 21 %. Son las organizaciones que aún están intentando averiguar cómo empezar o, peor aún, siguen fingiendo que no lo necesitan. Quizá tengan un prototipo de chatbot. Quizá. Para estos equipos, el problema no es la falta de visión, sino la inercia.
Muchas pertenecen a sectores regulados o a entornos condicionados por sistemas heredados, donde la tolerancia al riesgo es baja y la arquitectura es frágil. Pero incluso aquí se observan avances. Muy pocas de estas organizaciones han implantado medidas de seguridad específicas para la IA, como cortafuegos o mecanismos de control en línea. La mayoría depende de controles generales del perímetro informático que no son escalables para los casos de uso de la IA. Dos tercios afirman estar probando o planificando proyectos de IA. No es poco. Pero no confundamos la ambición con la ejecución.
El riesgo aquí no es dejar pasar la tendencia. Nadie va a ignorar esta. El riesgo es verse desbordado cuando llegue. Sin un trabajo de base en materia de datos, infraestructura y personas, ni siquiera el mejor modelo dará los resultados esperados.
Qué significa realmente estar «altamente preparado»
¿Quieres subir de nivel? Entonces, construye como el 2 %:
- Integra más de un modelo en tu entorno, tanto de pago como de código abierto. La flexibilidad es importante. No todos los modelos sirven para todas las tareas.
- No te limites a «tener» agentes; utilízalos para gestionar tareas operativas reales. Así es como puedes escalar.
- Ve más allá de las aplicaciones aisladas y empieza a integrar la IA generativa en todos los flujos de trabajo. La integración no es opcional: es lo que marca la diferencia entre una novedad y una herramienta útil.
- Blinda la seguridad de los datos desde la propia arquitectura, no solo mediante políticas. El cumplimiento normativo no evita las brechas de seguridad; el diseño sí.
- Y, sobre todo, diseña pensando en la escalabilidad desde el principio. Porque incorporar resiliencia a posteriori nunca es divertido.
Esta es la realidad: la preparación no es un producto que se pueda comprar. Tampoco es un servicio al que suscribirse. Es una actitud, una estructura y una mentalidad. Y si al leer esto piensas: «Estamos razonablemente preparados», no es algo malo. Es un hito. Pero los siguientes pasos no se darán por sí solos. Tendréis que actuar de forma deliberada y coordinada, y estar dispuestos a salir un poco de vuestra zona de confort.
Porque la IA no recompensa a los curiosos, sino a quienes están preparados.
Para profundizar en los datos y obtener más información sobre el modelo, puedes descargar nuestro «Informe sobre el estado de la estrategia de aplicaciones de IA en 2025: Índice de preparación para la IA» aquí.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.