¿Cuándo fue la última vez que te mudaste a una casa nueva?
Cuando lo hiciste, ¿te deshiciste de tus muebles? ¿De los objetos decorativos? ¿De los cuadros? ¿De las alfombras? Probablemente no. Puede que aprovecharas la oportunidad para sustituir algunas pertenencias viejas y desgastadas por otras nuevas, pero te llevaste contigo la mayor parte de tus enseres.
Resulta que las carteras de aplicaciones empresariales son como los objetos que componen un hogar. Cuando las organizaciones adoptan nuevas arquitecturas y desarrollan nuevas aplicaciones, no desechan las que ya existen. Aunque con el tiempo siempre se depura en cierta medida la cartera, por lo general, las aplicaciones que se pusieron en servicio hace años utilizando arquitecturas tradicionales siguen operativas, siempre que continúen aportando valor empresarial.
Durante años, esto se ha presentado como un hecho, aunque había pocos datos que respaldaran tal afirmación. Nadie cuestiona la veracidad de esta premisa, pero es positivo disponer por fin de datos empíricos que la sustenten.
En nuestro estudio sobre el estado de los servicios de aplicaciones, analizamos las tendencias y tecnologías que creemos que influirán en el futuro de los servicios de aplicaciones. La nube es una de ellas. La automatización y la orquestación son otras. Pero quizá el mayor impacto en los servicios de aplicaciones provenga, como es natural, de las aplicaciones que estas funciones intermedias proporcionan y protegen.
Por eso, preguntamos por las arquitecturas de aplicaciones utilizadas y la composición de la cartera de aplicaciones empresariales.
Es probable que los resultados no sorprendan a nadie, aunque la rápida adopción de arquitecturas modernas —en particular, los microservicios— puede resultar especialmente interesante.
Como ya sabe por una publicación anterior que la arquitectura de aplicaciones más extendida actualmente en las carteras empresariales es una arquitectura tradicional: la aplicación web de tres capas (36 %). Sin embargo, le sigue de cerca su predecesora: la arquitectura cliente-servidor (34 %). Los mainframes y los monolitos aún representan el 11 % de las carteras de aplicaciones, pero las arquitecturas modernas (definidas aquí como aplicaciones móviles y microservicios) ya los han superado, con un 14 % y un 15 % de la cartera de aplicaciones, respectivamente.
Es interesante, pero resulta aún más fascinante desglosarlo en arquitecturas «tradicionales» y «modernas». A efectos de este análisis, definimos como arquitecturas «tradicionales» los monolitos, las aplicaciones cliente-servidor y las aplicaciones web de tres capas. Las arquitecturas «modernas» son las aplicaciones móviles y los microservicios.
Al utilizar estas categorías, observamos que la mayoría (el 76 %) combina ambos tipos.
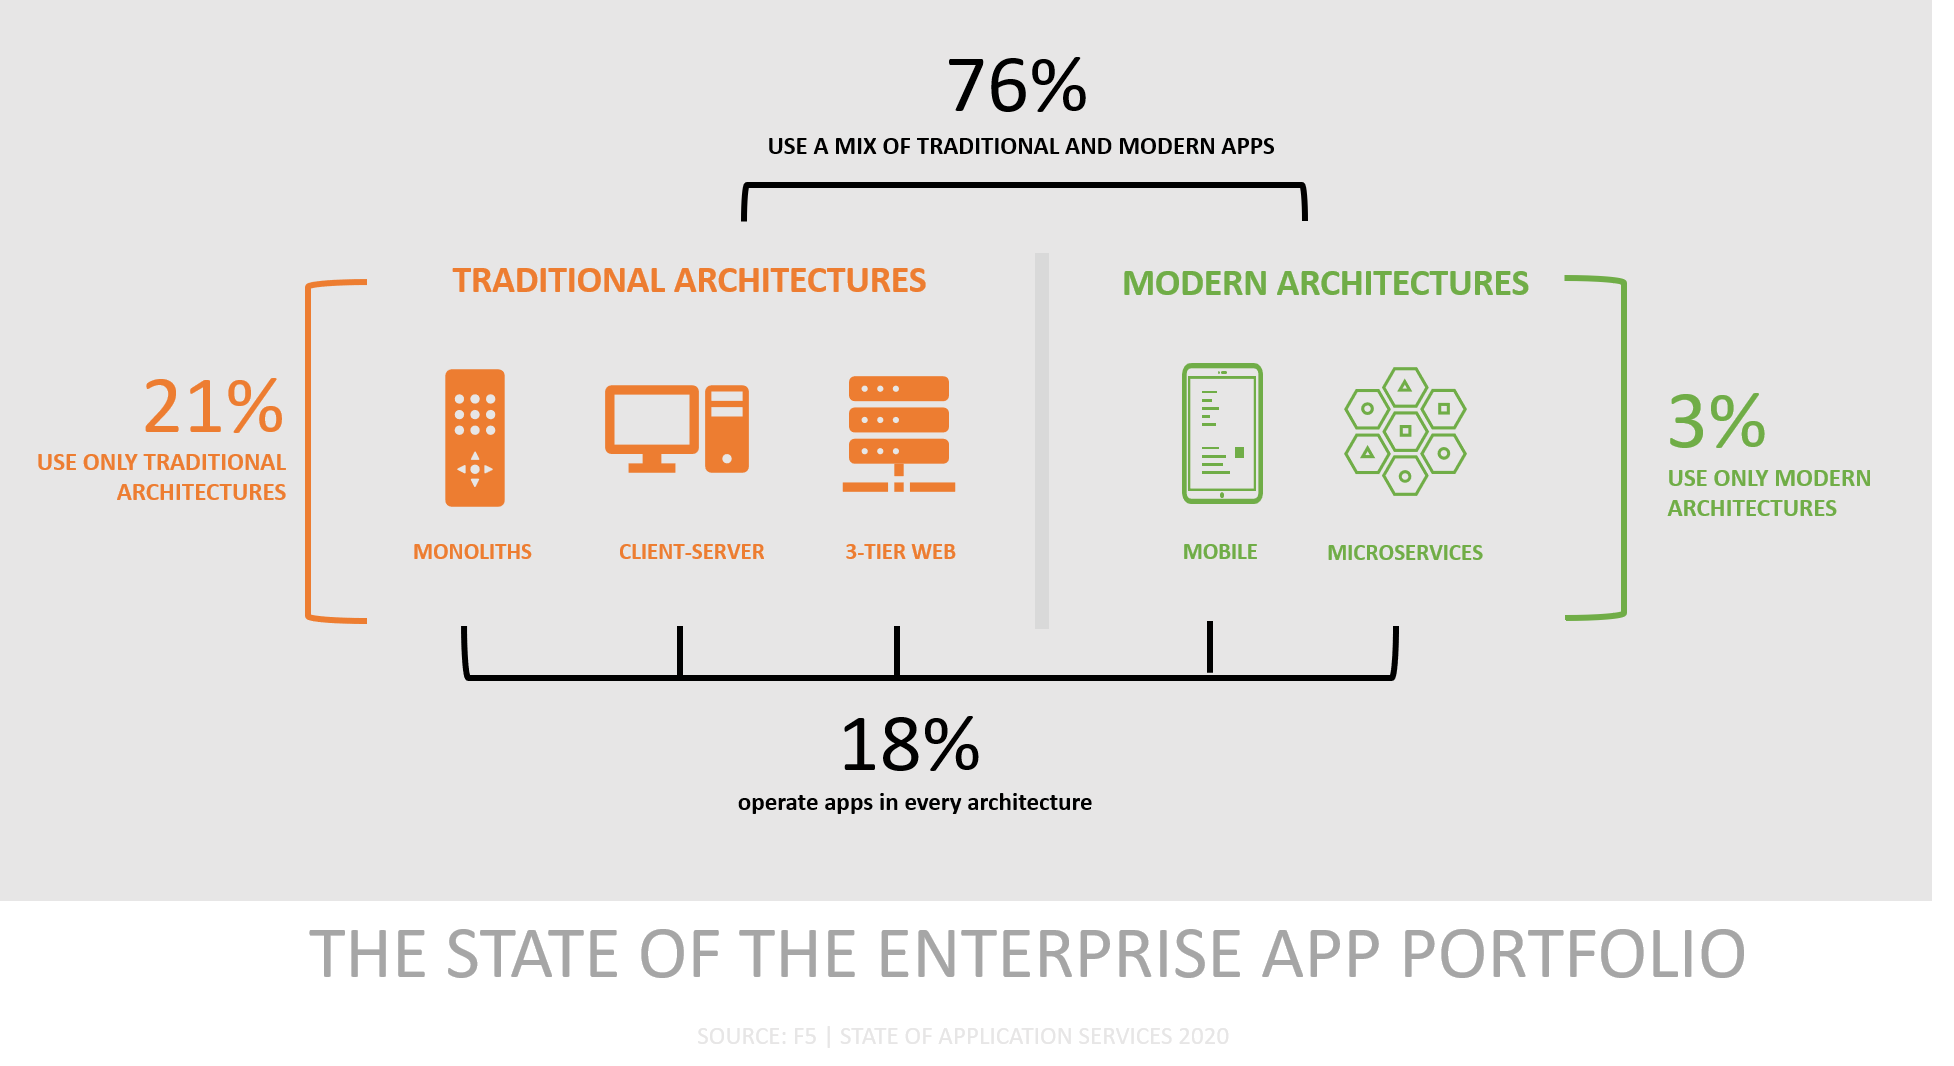
El 24 % restante se decanta claramente por las arquitecturas tradicionales, y un 21 % utiliza exclusivamente este tipo de arquitecturas para su cartera de aplicaciones. Al resto podríamos calificarlo de aventurero, ya que confía únicamente en arquitecturas modernas. Aunque el número medio de arquitecturas de aplicaciones en una cartera de aplicaciones empresariales es de tres, la longevidad de algunas empresas queda patente en el 18 % de las organizaciones que ejecutan aplicaciones en todas las arquitecturas. Las cinco.
Aún más interesante es que el 11 % de las organizaciones utiliza UNA sola arquitectura.
Las organizaciones mantienen carteras de aplicaciones heterogéneas. A medida que adoptan arquitecturas modernas, siguen utilizando e integrando aplicaciones que pertenecen a la categoría de arquitectura tradicional. Aunque esperamos que la composición de las carteras de aplicaciones cambie con el tiempo, a medida que las aplicaciones lleguen al final de su vida útil y sean sustituidas por equivalentes modernos, esta transición lleva tiempo. En algunos casos, mucho tiempo.
Esperaría ver un declive de las aplicaciones cliente-servidor antes de que se produzca una caída significativa de las aplicaciones web de tres capas, acompañado de un crecimiento proporcional de las aplicaciones basadas en microservicios. Sin embargo, no preveo la desaparición drástica de los mainframes y los monolitos a corto plazo, dada la estrecha vinculación entre el negocio y las aplicaciones que ofrecen estas arquitecturas. La realidad es que la transformación digital está impulsando una mayor integración entre el negocio y la tecnología, y los monolitos «antiguos» alojados en mainframes a menudo ya presentan ese elevado grado de integración.
En concreto, aunque en general menos de un tercio (31 %) de los encuestados nos dijeron que sus aplicaciones eran esenciales para el negocio, entre aquellos cuyas aplicaciones monolíticas representan más de la mitad de su cartera, la cifra asciende al 38 %. Está claro que las aplicaciones monolíticas y los mainframes siguen generando valor empresarial, pese a su posible antigüedad.
La relación con los servicios de aplicaciones
Entonces, ¿por qué debería interesarse un proveedor de servicios y seguridad para aplicaciones por las arquitecturas de las aplicaciones, más allá de lo evidente: «las aplicaciones deben poder escalar, ser seguras y funcionar con rapidez»?
Las arquitecturas de las aplicaciones siempre han tenido —y seguirán teniendo— un profundo impacto en la forma en que se prestan los servicios de aplicaciones. Las arquitecturas tradicionales, por ejemplo, se adaptan bien a los mecanismos de entrega tradicionales basados en proxies, como el controlador de entrega de aplicaciones (ADC). Sin embargo, las aplicaciones modernas, que dependen en gran medida de las API y de modelos de ejecución distribuidos, introducen nuevos mecanismos de entrega que suelen adaptarse mejor a las necesidades de quienes gestionan dichas aplicaciones. Las opciones nativas de contenedores, así como los modelos «como servicio», suelen combinarse con las aplicaciones modernas. Además, los complementos para servidores web y de aplicaciones (como los módulos de NGINX) son mecanismos de entrega de servicios de aplicaciones cada vez más atractivos.
La realidad es que los microservicios están fragmentando la red. Al hacerlo, están desplazando el centro de gravedad de las arquitecturas de entrega hacia la aplicación. Esto está acercando algunos servicios críticos de las aplicaciones (en particular, los de disponibilidad y seguridad) a la propia aplicación y, en algunos casos, integrándolos en ella.
Eso va a cambiar la forma en que el sector implementa y gestiona los servicios de aplicaciones, así como la manera en que F5, como proveedor, los ofrece.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.