La seguridad de las aplicaciones abarca muchos aspectos, pero a veces debemos detenernos a pensar en lo que no es, especialmente a medida que siguen aumentando el volumen y la frecuencia de las aplicaciones desarrolladas e implementadas para satisfacer una demanda insaciable.
1. No es una prioridad alta, pero debería serlo
Un sorprendente 44 % de los participantes en una encuesta patrocinada por Arxan e IBM sobre la seguridad de las aplicaciones móviles y del IoT admitió que no está haciendo nada para evitar un ataque. Por si piensa que estas respuestas se refieren únicamente a una pequeña parte de su cartera de aplicaciones, veamos el informe anual de referencia de WhiteHat Security sobre estadísticas de seguridad web, que reveló que «aproximadamente un tercio de las aplicaciones de seguros, cerca del 40 % de las aplicaciones de banca y servicios financieros, alrededor de la mitad de las aplicaciones de sanidad y comercio minorista, y más de la mitad de las aplicaciones de fabricación, alimentación y bebidas, y TI son siempre vulnerables».
En la terminología de WhiteHat Security, «siempre vulnerable» se define como «vulnerable todos y cada uno de los días del año».
Además, el mismo informe reveló que «el tiempo medio de resolución varía según el sector, desde aproximadamente 100 hasta 245 días». En los sectores minorista y sanitario, es de unos 200 días. Los sectores tecnológico y de TI se quedan aún más rezagados, con una media de 250 días para corregir una vulnerabilidad.
Es precisamente ese primer enfoque de laissez-faire respecto a la seguridad lo que hace que esto último resulte tan difícil de aceptar. Si la seguridad de las aplicaciones no ocupa un lugar destacado en la lista de prioridades, es prácticamente seguro que un porcentaje significativo de las aplicaciones (o de las API que proporcionan datos a las aplicaciones) son vulnerables.
2. No se trata solo de la aplicación
Existe la idea errónea de que la seguridad de las aplicaciones solo tiene que ver con la propia aplicación. Si una aplicación fuera una entidad independiente, quizá sería cierto. Pero las aplicaciones se implementan en plataformas, dependen de scripts y API de terceros y se integran con sistemas encargados de gestionar datos. Esto significa que la seguridad de las aplicaciones abarca toda una pila tecnológica que exige prestar especial atención a todos sus componentes, no solo a la propia aplicación. El Top 10 de OWASP es un buen punto de partida para las aplicaciones, pero no debemos olvidar que las vulnerabilidades de las plataformas a nivel de protocolo (TCP, HTTP y TLS) han sido una importante fuente de quebraderos de cabeza durante la última década.
Y no pasemos por alto la relación entre los ataques volumétricos de red y otros ataques más insidiosos dirigidos a los sistemas y a la capa de aplicación. Dark Reading señaló esta correlación en un artículo reciente:
“Casi la mitad de las organizaciones afectadas afirman que sus ataques DDoS coincidieron con algún tipo de brecha de seguridad o actividad maliciosa en sus redes, incluidos el robo de datos y el ransomware. Por ejemplo, el 47 % afirma haber detectado actividad de virus en su red tras un ataque DDoS, el 43 % señala que se activó malware y el 32 % informa del robo de datos de clientes.”
La seguridad de las aplicaciones requiere prestar atención a toda su arquitectura, lo que incluye la red, los datos y los servicios que permiten escalar y proteger la aplicación.
3. No es problema de otros
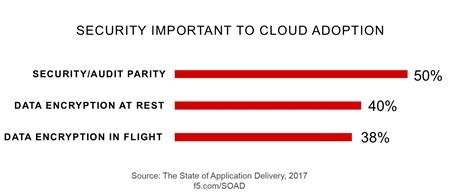
Dado que 1 de cada 5 organizaciones tiene previsto alojar más del 50 % de sus aplicaciones en la nube, según nuestra encuesta de 2017 «Estado de la entrega de aplicaciones», proteger las aplicaciones resulta cada vez más difícil. Trasladar una aplicación a «la nube» puede redistribuir la responsabilidad de parte de la carga de seguridad, especialmente la correspondiente a los componentes de red y del sistema. Sin embargo, la aplicación y sus plataformas, así como los scripts y recursos externos de los que depende, siguen siendo responsabilidad de su organización. Garantizar en la nube el mismo nivel de seguridad que existe en las instalaciones puede resultar complicado, sobre todo al combinar servicios nativos de la nube cuyas políticas no son compatibles con las de los servicios locales.
Pero es un reto que hay que afrontar, ya sea garantizando la coherencia de los servicios que aplican esas políticas tanto en las instalaciones como en la nube, o trasladando las tareas de seguridad de las aplicaciones a una oferta basada en servicios que pueda ofrecer coherencia en ambos entornos al mismo tiempo, o bien creando cuidadosamente de forma manual políticas equivalentes para los servicios nativos de la nube.
Sea cual sea la opción que elija, la responsabilidad sigue siendo suya.
El impacto de las brechas de seguridad en la reputación de la marca y la confianza de los consumidores, así como el riesgo de que se aprovechen en el futuro (en el caso del robo de credenciales), hacen que la seguridad de las aplicaciones sea más importante que nunca. Dejarla para el último momento o dar por sentado que otra persona se ocupará de ella es la receta perfecta para el desastre. Reconocer su importancia y dar mayor prioridad a las pruebas y la corrección de vulnerabilidades, aprovechando al mismo tiempo las opciones arquitectónicas que ofrecen la nube y los servicios compatibles con ella, contribuirá en gran medida a reducir el riesgo.
La seguridad de las aplicaciones no es opcional.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog
Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.