Ya en 2009, cuando la nube apenas empezaba a despuntar como la tecnología con más probabilidades de revolucionarlo, bueno, todo, muchos de nosotros comenzamos a analizar el problema de la coherencia en el ámbito de la infraestructura. Bajo la denominación «infraestructura 2.0», examinamos el papel de la programabilidad —API, plantillas, modelos de configuración— y la cuestión de lograr un aprovisionamiento y una aplicación coherentes de las políticas en lo que entonces denominábamos un mundo «internube».
Hoy lo llamamos nube híbrida o multinube, pero la cuestión sigue siendo la misma: ¿cómo podemos garantizar la coherencia de las políticas en un entorno que combina modelos de infraestructura tradicionales con la computación en la nube?
Y sigue siendo un problema. CloudPassage, un proveedor de servicios gestionados de seguridad en la nube, encargó una encuesta que obtuvo más de 1000 respuestas sobre la nube y la seguridad. Los resultados revelaron que la «coherencia en toda la infraestructura de TI» y la «protección continua» eran los factores más importantes para proteger la infraestructura en la nube, según el 60 % y el 58 % de los encuestados, respectivamente. Al preguntarles por los métodos para cerrar la brecha de seguridad en la nube que sigue afectando a las organizaciones, el más citado fue la «capacidad de aplicar políticas de seguridad coherentes y continuas».
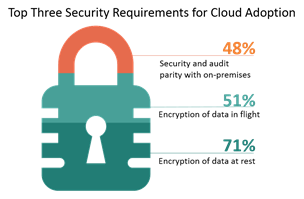
Este deseo de equiparar las políticas entre la nube y los entornos locales volvió a ponerse de manifiesto cuando Nosotros (es decir, la empresa) llevamos a cabo nuestra encuesta anual Estado de la entrega de aplicaciones de este año, en la que el 48 % de los más de 3000 encuestados señaló la «paridad con los entornos locales en materia de seguridad y auditoría» como uno de los tres principales requisitos de seguridad para adoptar la nube.
El problema que intentábamos resolver en 2009 sigue vigente: ¿cómo logramos la paridad de las políticas en la infraestructura local y en la nube sin reducir la seguridad a su mínima expresión para poder admitir el mayor abanico posible de opciones? Al fin y al cabo, los modelos de configuración ya varían considerablemente entre proveedores. Incorporar la computación en la nube no hace sino aumentar la variedad de modelos y métodos utilizados para gestionar y controlar la seguridad. Por ejemplo, un proveedor de servicios en la nube no puede reutilizar sin más una política estándar de seguridad de aplicaciones empleada para implementar una política de firewall de aplicaciones web (WAF) en un entorno local. Es necesario crear una política específica que, posteriormente, deberá mantenerse, gestionarse y auditarse. Lograr la paridad en estas situaciones exige prestar especial atención para garantizar que ambas políticas apliquen el mismo nivel de seguridad en los dos entornos.
Esto es insostenible. Es difícil desde el punto de vista operativo, costoso a nivel administrativo y conlleva un alto riesgo de errores. Errores costosos.
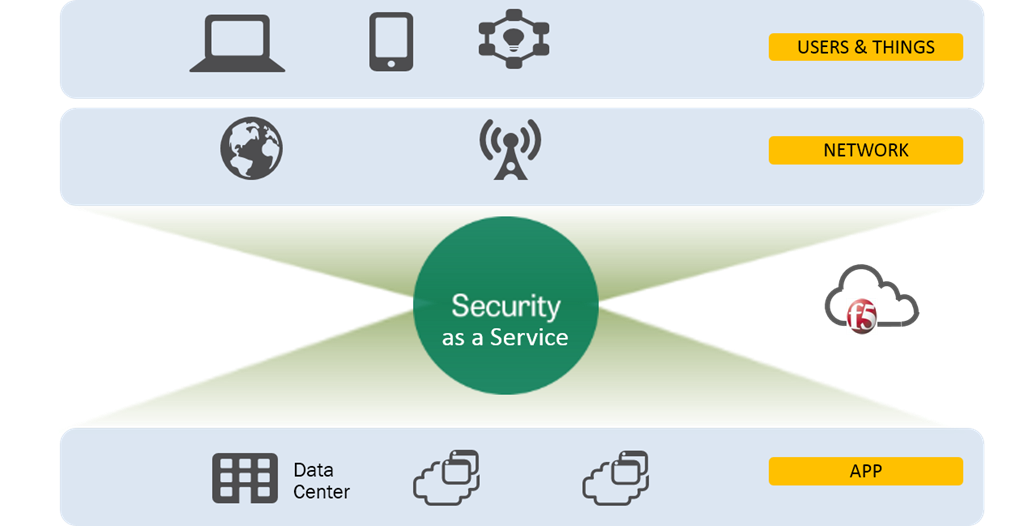
Una de las formas de lograr la coherencia deseada consiste precisamente en recurrir a la propia nube, a aquellos servicios de seguridad que pueden ofrecerse como servicio en la nube. Por lo general, estos servicios se sitúan antes de la aplicación y se encargan de inspeccionar y filtrar las solicitudes antes de que se les permita llegar a la aplicación. La prevención de ataques DDoS, los servicios WAF, la mitigación del spam y la detección de malware pertenecen a la categoría de servicios previos a la aplicación que pueden delegarse eficazmente en un servicio basado en la nube para garantizar la coherencia de las políticas en todas las aplicaciones, independientemente de si están en la nube o en las instalaciones. Del mismo modo que una CDN descarga los servicios de almacenamiento en caché, estas opciones de seguridad como servicio aportan coherencia a los entornos multinube, ya que permiten utilizar las mismas políticas o políticas de base en múltiples aplicaciones y entornos.
La necesidad de aplicar las políticas de forma coherente, especialmente las relacionadas con la seguridad, no hará sino aumentar a medida que el Internet de las cosas se generalice y las organizaciones sigan ampliando su presencia no solo en la nube, sino en múltiples nubes. Puede que en la variedad esté el gusto, pero, en materia de seguridad, demasiados cocineros estropean el caldo. Y si pudiera encontrar otra expresión hecha que mezclar con mis metáforas, lo haría, porque ilustraría a la perfección la propia naturaleza del reto que hay que abordar.
La seguridad ya es bastante complicada de por sí. Añadir más entornos, más sistemas y más políticas, cada vez más dispares, no hace sino aumentar la dificultad. Y en un mundo donde escasean los profesionales de la seguridad, tiene sentido buscar y aprovechar cualquier solución que facilite no solo la implantación y la gestión, sino también la aplicación de las políticas de seguridad en un panorama cada vez más heterogéneo en todos los sentidos.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.