Vivimos, como dice la maldición proverbial china, tiempos interesantes. La creciente concienciación sobre la confidencialidad y la integridad ha dado lugar a una oleada de iniciativas destinadas, en la práctica, a cifrar «todo».
Ya se trate de sitios web y aplicaciones (SSL en todas partes) o de comunicaciones internas (SSH), el cifrado suele considerarse la base de la estrategia de seguridad de cualquier organización.
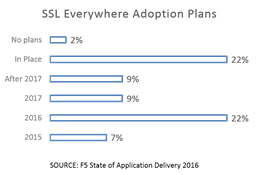
Sin embargo, el cifrado no es una panacea y, de hecho, puede crear tantos problemas como los que resuelve. El cifrado de extremo a extremo protege las comunicaciones (y los datos que puedan contener) frente a inspecciones y miradas indiscretas, lo cual, en general, es positivo. Salvo cuando impide que los profesionales de la seguridad utilicen las innumerables herramientas de su arsenal de infraestructura para garantizar otros aspectos de la seguridad.
Porque todos sabemos que los datos maliciosos cifrados siguen siendo maliciosos y que la ejecución cifrada de comandos no autorizados sigue siendo, en fin, no autorizada.
Lo que estamos perdiendo es visibilidad; la capacidad de «ver» quién hace qué, desde dónde y por qué.
Una pérdida de visibilidad que puede hacer inútiles las inversiones en infraestructura de seguridad. Una pérdida de visibilidad que puede impedir que el departamento de TI detecte y evite las filtraciones de datos. Una pérdida de visibilidad que puede impedir la aplicación de políticas destinadas a proteger dispositivos, objetos y sistemas frente a accesos no autorizados. Un estudio de Gartner señaló que «el 80 % de las organizaciones que utilizan estos dispositivos de seguridad [NGFW, IPS, UTM] podrían estar permitiendo que los ciberdelincuentes eludan los controles de seguridad existentes de la organización mediante túneles SSL para introducir malware de forma encubierta en la red corporativa…» (¿Se esconden los ciberdelincuentes en su tráfico SSL?)
Gestionar una empresa sin visibilidad sobre las amenazas que pueden causar daños no es precisamente el resultado que se esperaba al cifrarlo todo.
Como ocurre con la Fuerza, debe haber equilibrio. Las comunicaciones deben cifrarse para garantizar la confidencialidad y la privacidad, pero las políticas y prácticas de seguridad también deben contar con la visibilidad necesaria para poder aplicarlas y ejecutarlas.
Por eso, los intermediarios «inteligentes» son imprescindibles en cualquier arquitectura que sustente una estrategia de seguridad integral. Intermediarios capaces de mantener la seguridad y la privacidad que ofrece el cifrado sin eliminar la visibilidad necesaria para detectar y evitar comunicaciones maliciosas o no autorizadas. Tanto si estos intermediarios actúan como puntos de terminación de las comunicaciones cifradas como si simplemente permiten ver qué se oculta bajo el flujo codificado criptográficamente, estas pasarelas arquitectónicas son esenciales para garantizar la visibilidad en esta era en la que todo se cifra.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.