A medida que profundizo en nuestra investigación anual, llego a varias conclusiones ineludibles, motivadas en gran medida por el impacto de la IA en, bueno, todo.
Una de esas conclusiones ineludibles es que ha llegado el momento de que WAAP pase de significar «Protección de aplicaciones web y API» a «Protección web, de API y de IA».
He dicho lo que he dicho.
Hay muchas razones para hacer esta afirmación, la principal de ellas es que «web» y «aplicación» son términos redundantes. Aunque las estimaciones pueden variar según la metodología y el periodo analizado, varias fuentes del sector sugieren que aproximadamente el 80 % del tráfico de Internet se transmite mediante protocolos HTTP (incluidos tanto HTTP como HTTPS). Por ejemplo, los informes del Índice de Redes Visuales de Cisco (VNI) y análisis similares de redes de distribución de contenidos como Akamai han indicado sistemáticamente que el tráfico web —transmitido principalmente a través de HTTP/HTTPS— constituye la inmensa mayoría del tráfico mundial de Internet.
Desde la perspectiva de los servicios de entrega y seguridad, cualquier tráfico transmitido mediante «HTTP/S» suele considerarse una «aplicación». Que el contenido generado proceda de una aplicación moderna o tradicional, o que sea estático o dinámico, resulta en gran medida irrelevante para la multitud de servicios utilizados para entregarlo y protegerlo. Incluso está aumentando el porcentaje de servicios de infraestructura, como DNS, que se prestan mediante HTTP/S. Las estimaciones del sector proporcionadas por Cloudflare suelen indicar que, actualmente, aproximadamente entre el 10 y el 20 % del tráfico DNS se transmite mediante HTTPS (DoH).
Así que dejemos de hablar de «aplicaciones web» y digamos simplemente «web».
La API de WAAP sigue siendo importante. El tráfico de las API ha ido creciendo y no hace falta citar todas las fuentes que afirman que hoy en día las API son predominantes. Pero, por si fuera necesario, ya en 2021 el Informe sobre el estado de las API de RapidAPI señalaba que cada mes se realizaban miles de millones de llamadas a API en una amplia variedad de servicios. Al calcular el promedio mensual (un mes tiene aproximadamente 2,6 millones de segundos), esas cifras suponían una media del orden de 400.000 llamadas a API por segundo en todo el mundo.
Y eso fue hace cuatro años, antes de que la IA generativa irrumpiera en escena.
Lo que nos lleva al verdadero objetivo de esta publicación: incorporar la IA a WAAP.
Ahora bien, sé que acabo de decir que no debemos ser redundantes, por lo que el hecho de que el consumo de IA se realice casi siempre a través de API puede hacer que parezca innecesario, pero las diferencias en la forma en que los servicios de entrega y seguridad deben gestionar contenido no determinista y basado en gran medida en texto son lo bastante importantes como para mencionarlas expresamente. Al menos por ahora.
Porque, como veis, los principales servicios de entrega y seguridad que se prevé utilizar para proteger la inferencia de IA son —atención— en gran medida los mismos que se incluyen en WAAP.
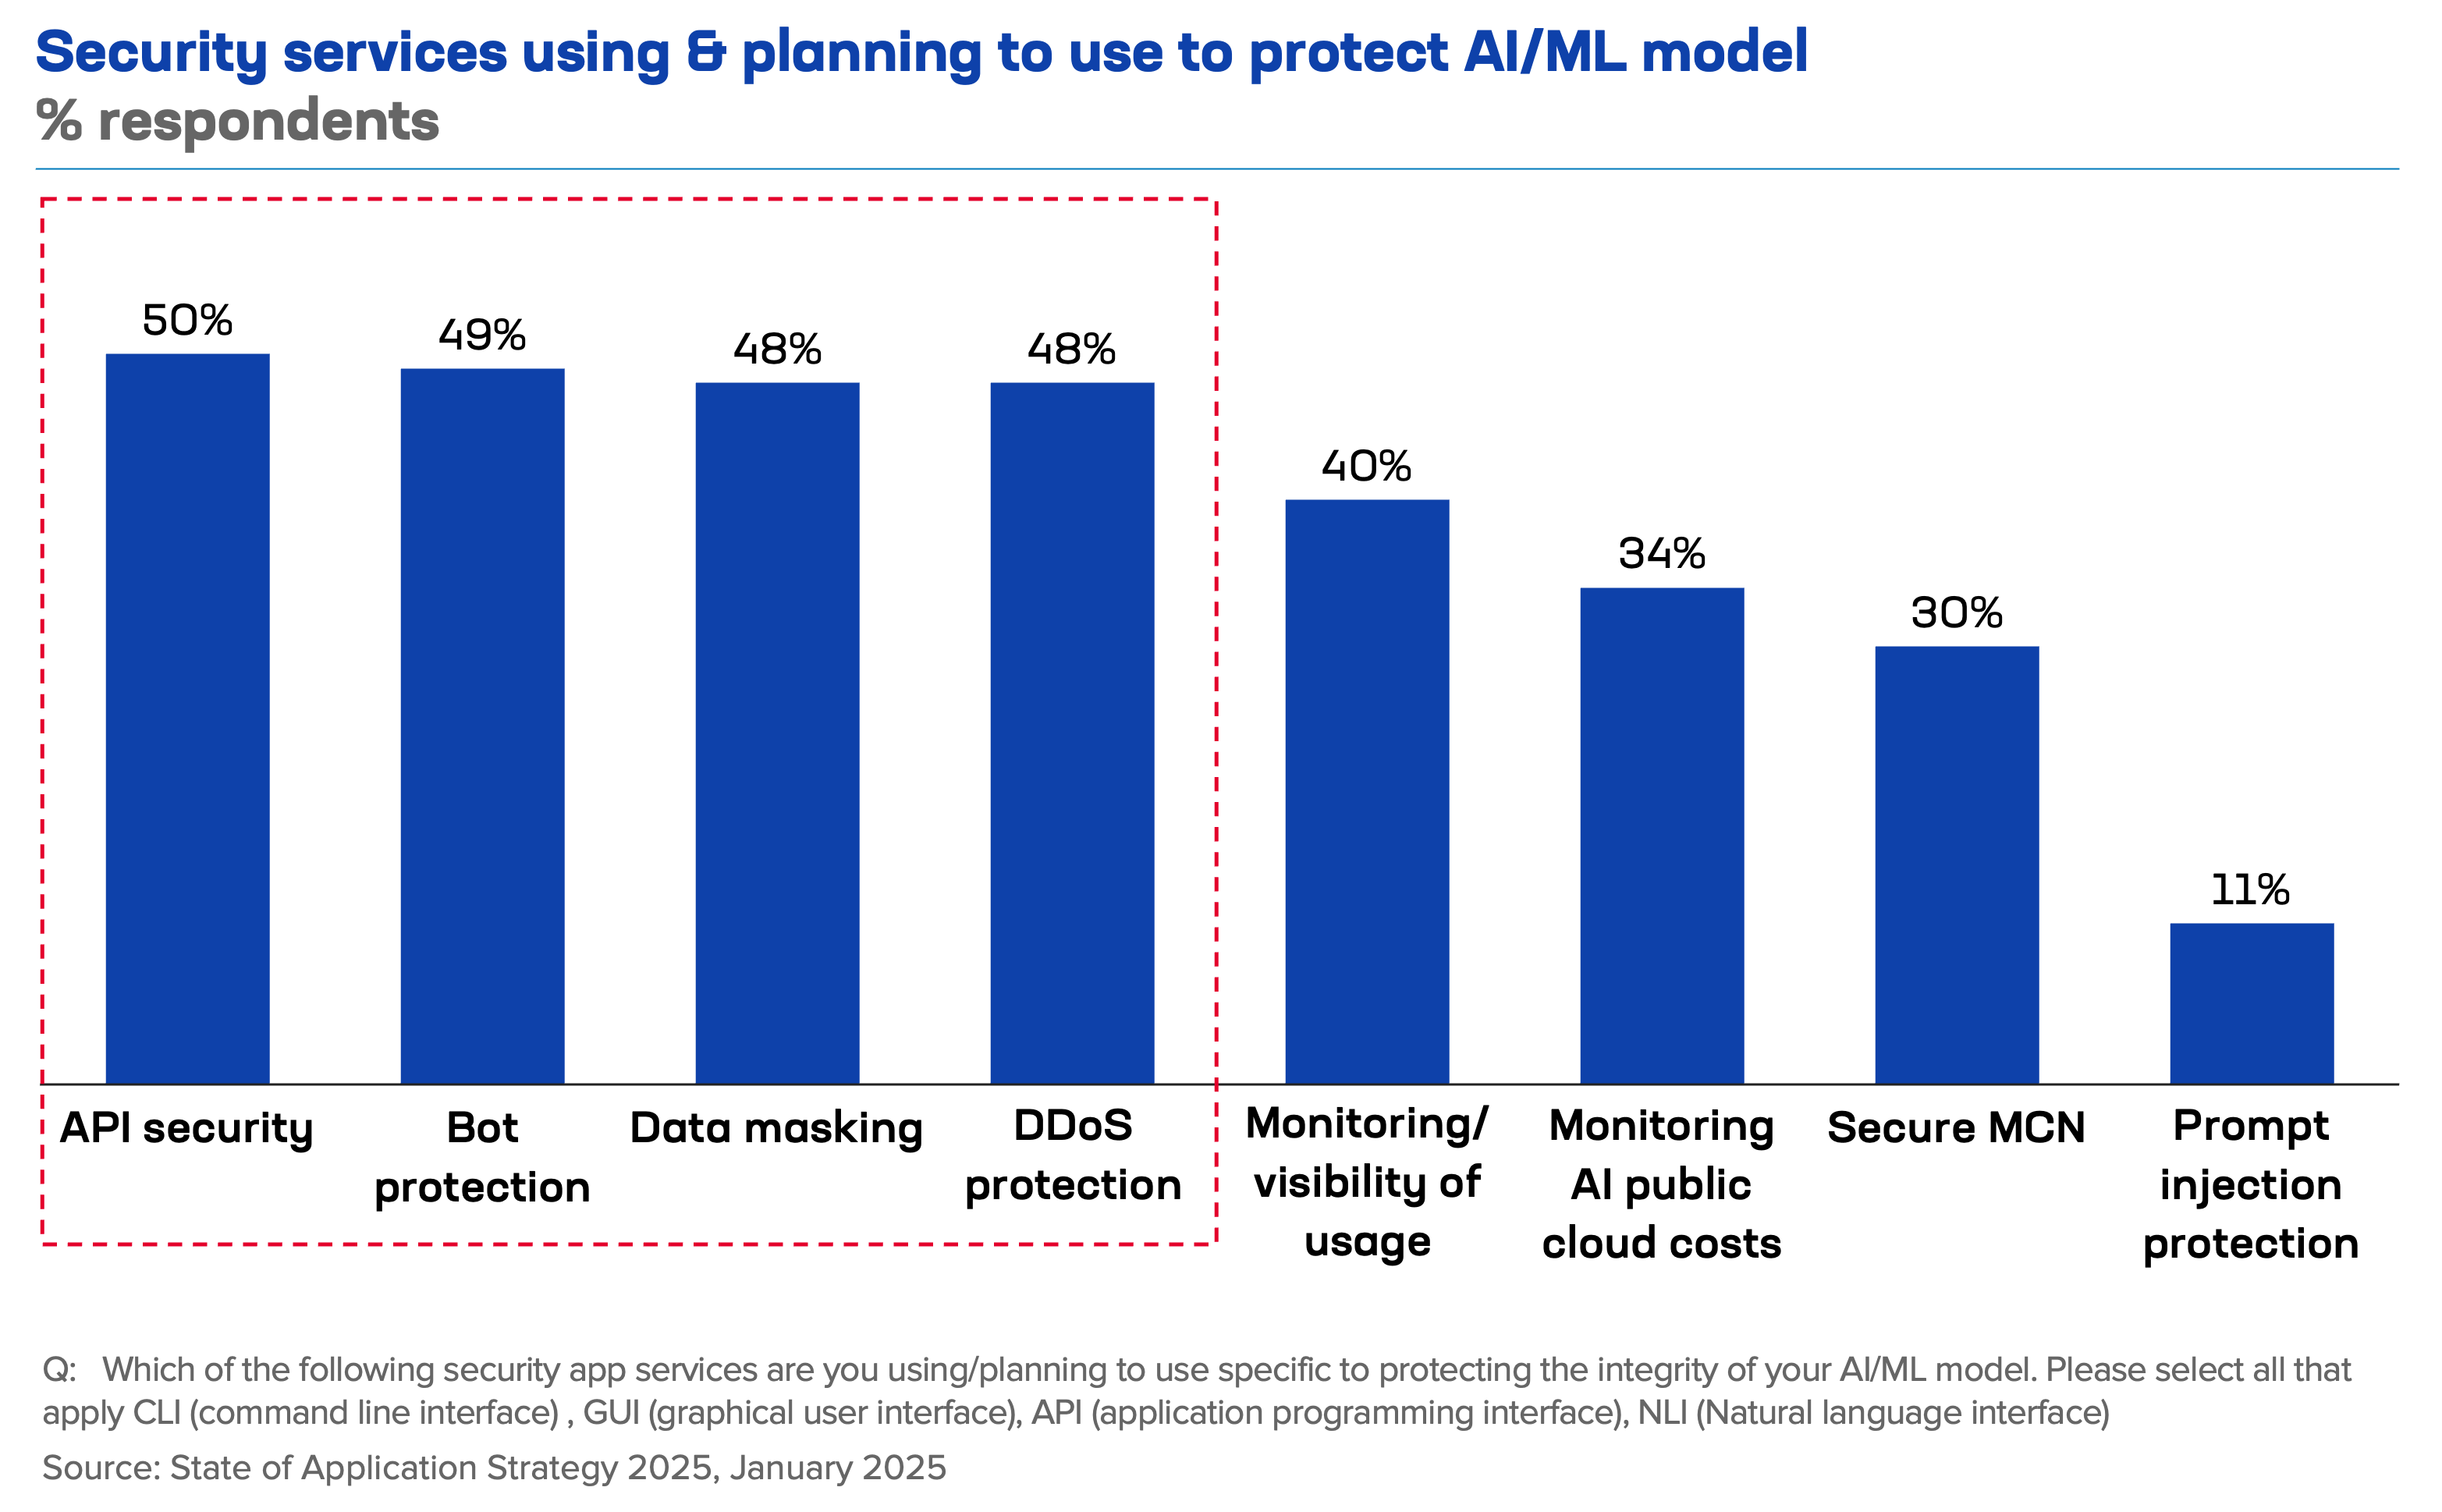
El uso de las tecnologías incluidas en la definición de WAAP para proteger la inferencia de IA está muy extendido.
Ahora bien, no pasemos por alto que, durante el último año, ha entrado en escena un nuevo servicio de seguridad: la pasarela de IA. Las pasarelas de IA incorporan protecciones específicas para la IA en torno a las instrucciones y las respuestas, necesarias para abordar algunas de las vulnerabilidades propias de la IA, como la inyección de instrucciones, el «jailbreaking» e incluso las alucinaciones.
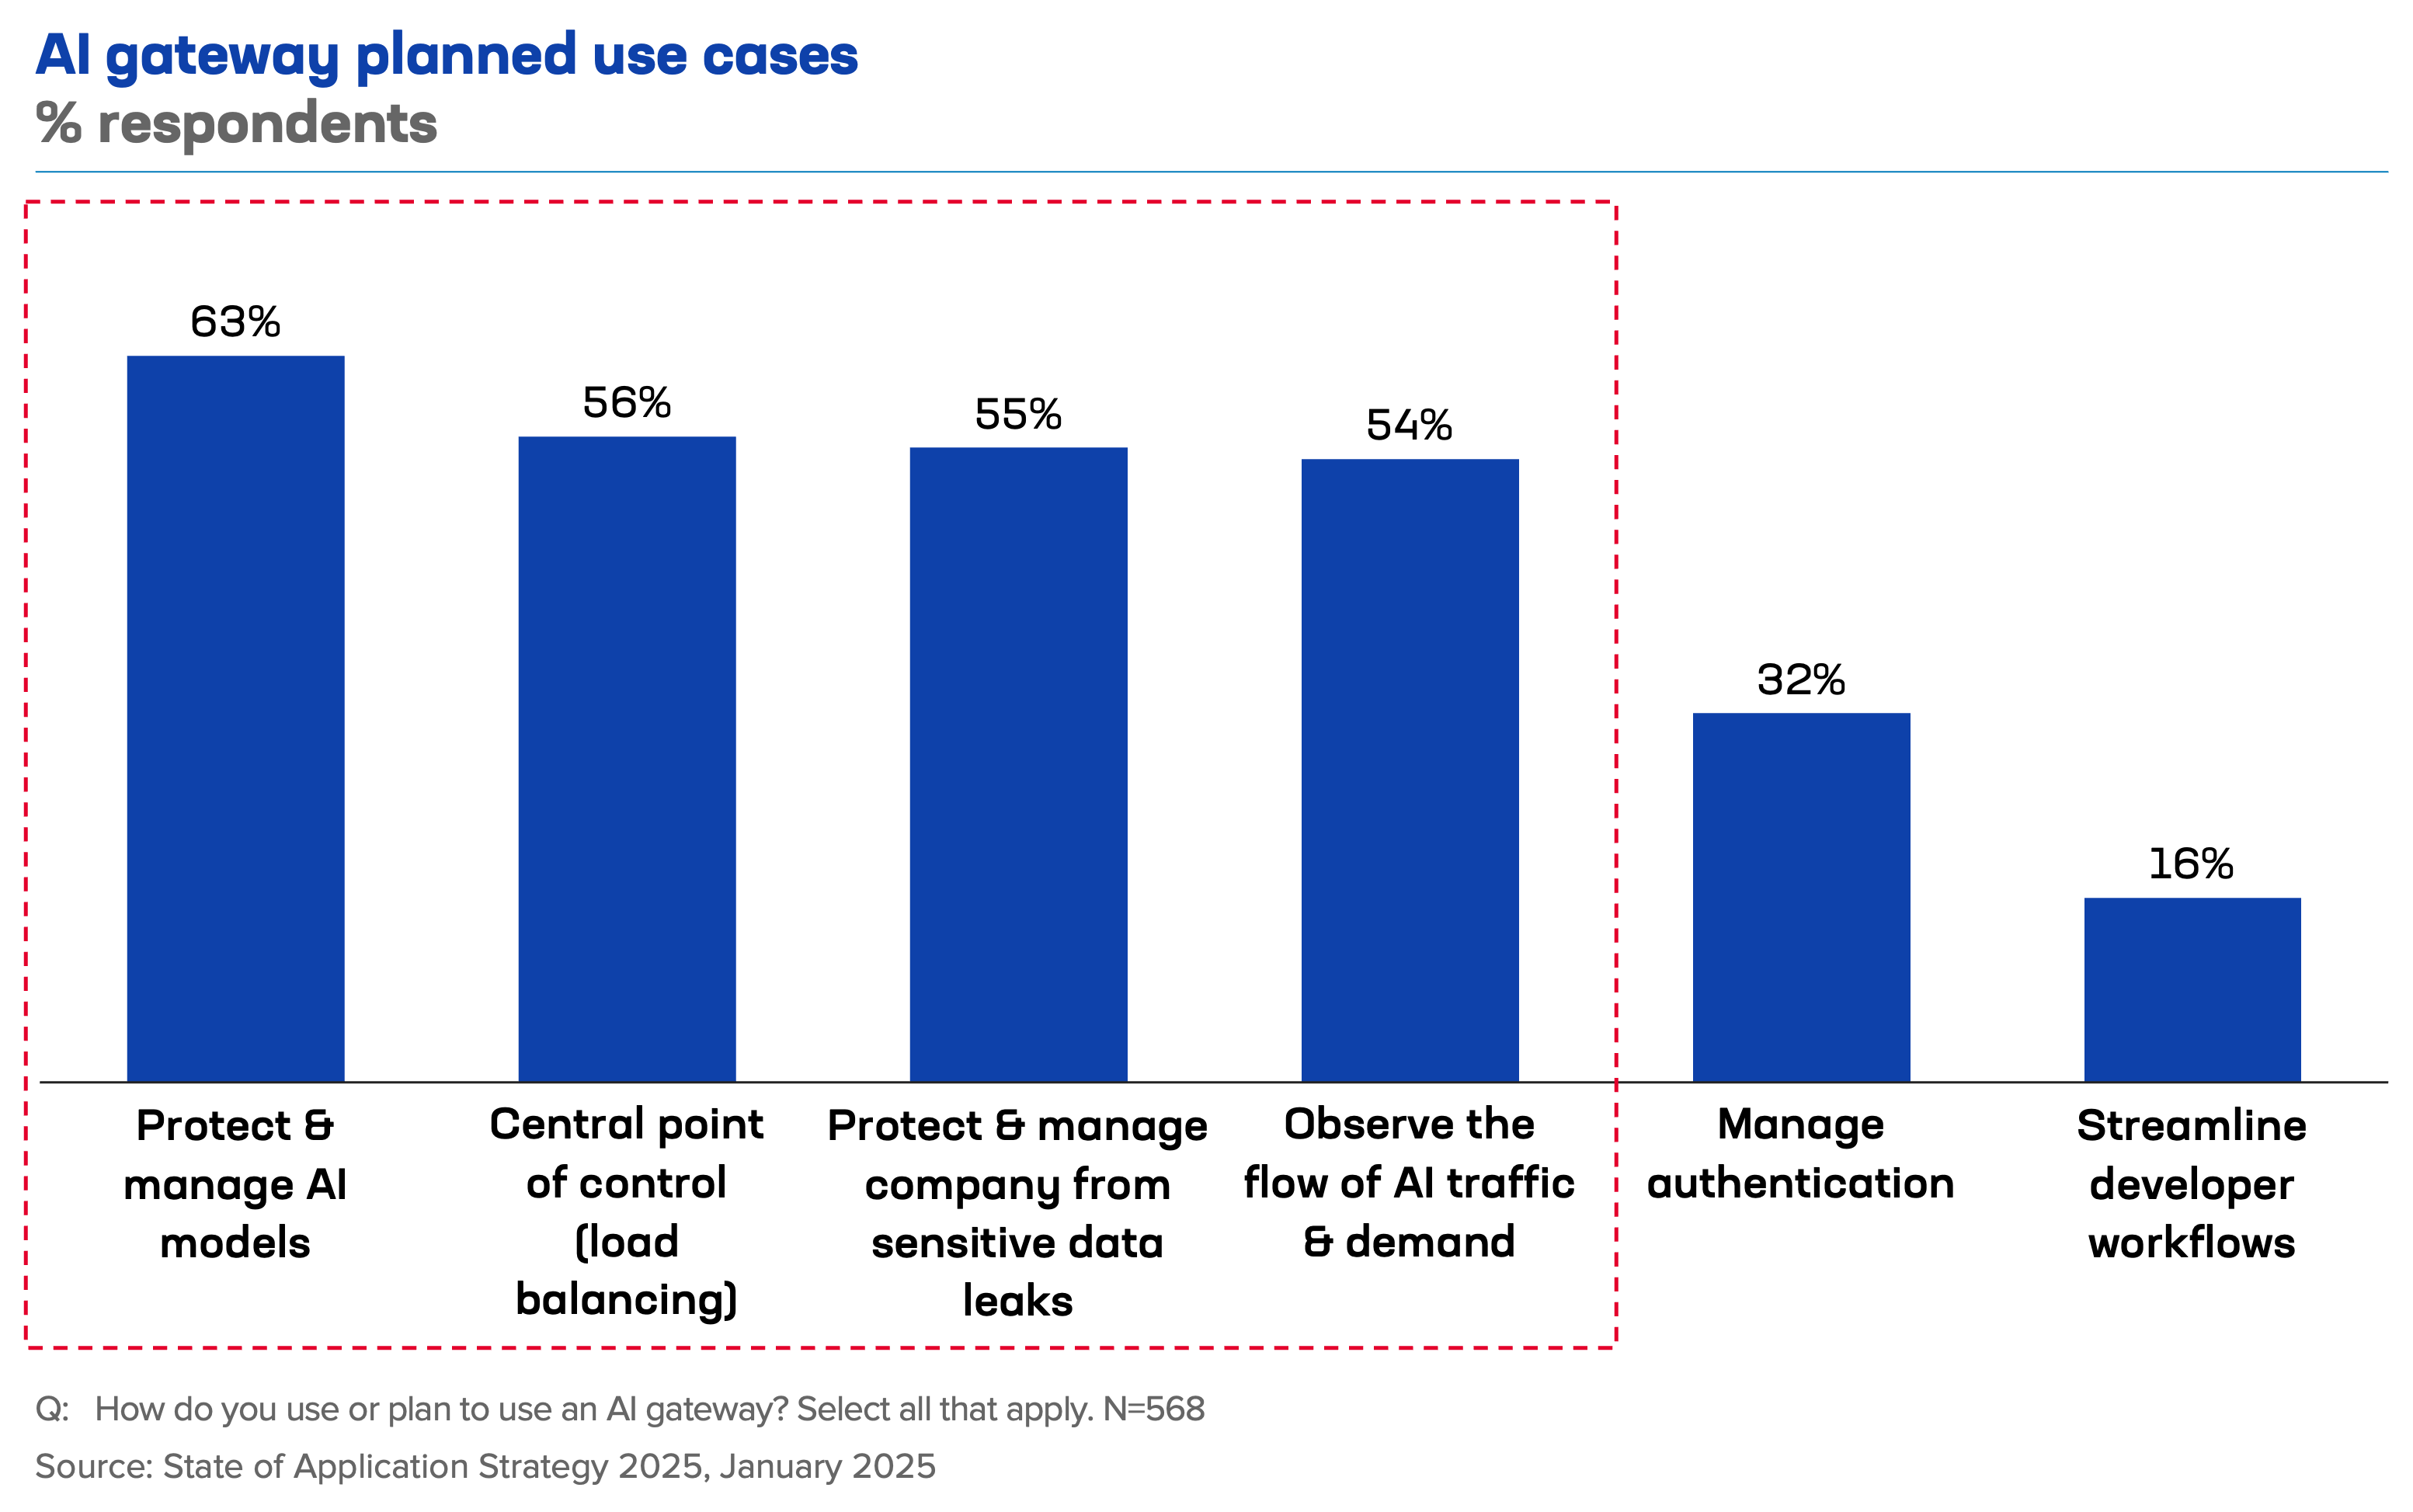
El uso actual y previsto de las puertas de enlace de IA combina servicios de entrega y seguridad utilizados tradicionalmente para el tráfico web y de API.
Ahora bien, la cuestión es que las puertas de enlace de IA no bastan por sí solas para proteger los modelos, porque las API también se enfrentan a amenazas específicas. Además, algunos componentes de WAAP, como la gestión de bots y la protección contra ataques DDoS, proceden de la web de toda la vida (es decir, HTTP/S), de la que hemos hablado antes.
Pero veamos los datos. Porque preguntamos a los encuestados sobre la implementación de servicios de entrega y seguridad (porque, por supuesto, lo hicimos).
Descubrimos que el 94 % de los encuestados implementa las cuatro tecnologías WAAP tradicionales.
Y el porcentaje de encuestados que implementan las cuatro tecnologías WAAP tradicionales y una puerta de enlace de IA es, redoble de tambores, ya lo saben… sí, un 94 %.
En otras palabras, las organizaciones ya implementan estas tecnologías de forma conjunta porque saben que, para proteger los modelos de IA y los servidores de inferencia, es necesario proteger toda la pila, desde la capa 4 hasta la capa 7. Y eso significa que los cinco servicios son necesarios:
- Firewall de aplicaciones web
- Seguridad de las API
- Gestión de bots
- Protección contra DDoS
- Puerta de enlace de IA
Por tanto, mi conclusión ineludible es que WAAP debe evolucionar y dejar de centrarse únicamente en las aplicaciones y las API para incluir también la IA.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.