Introducción
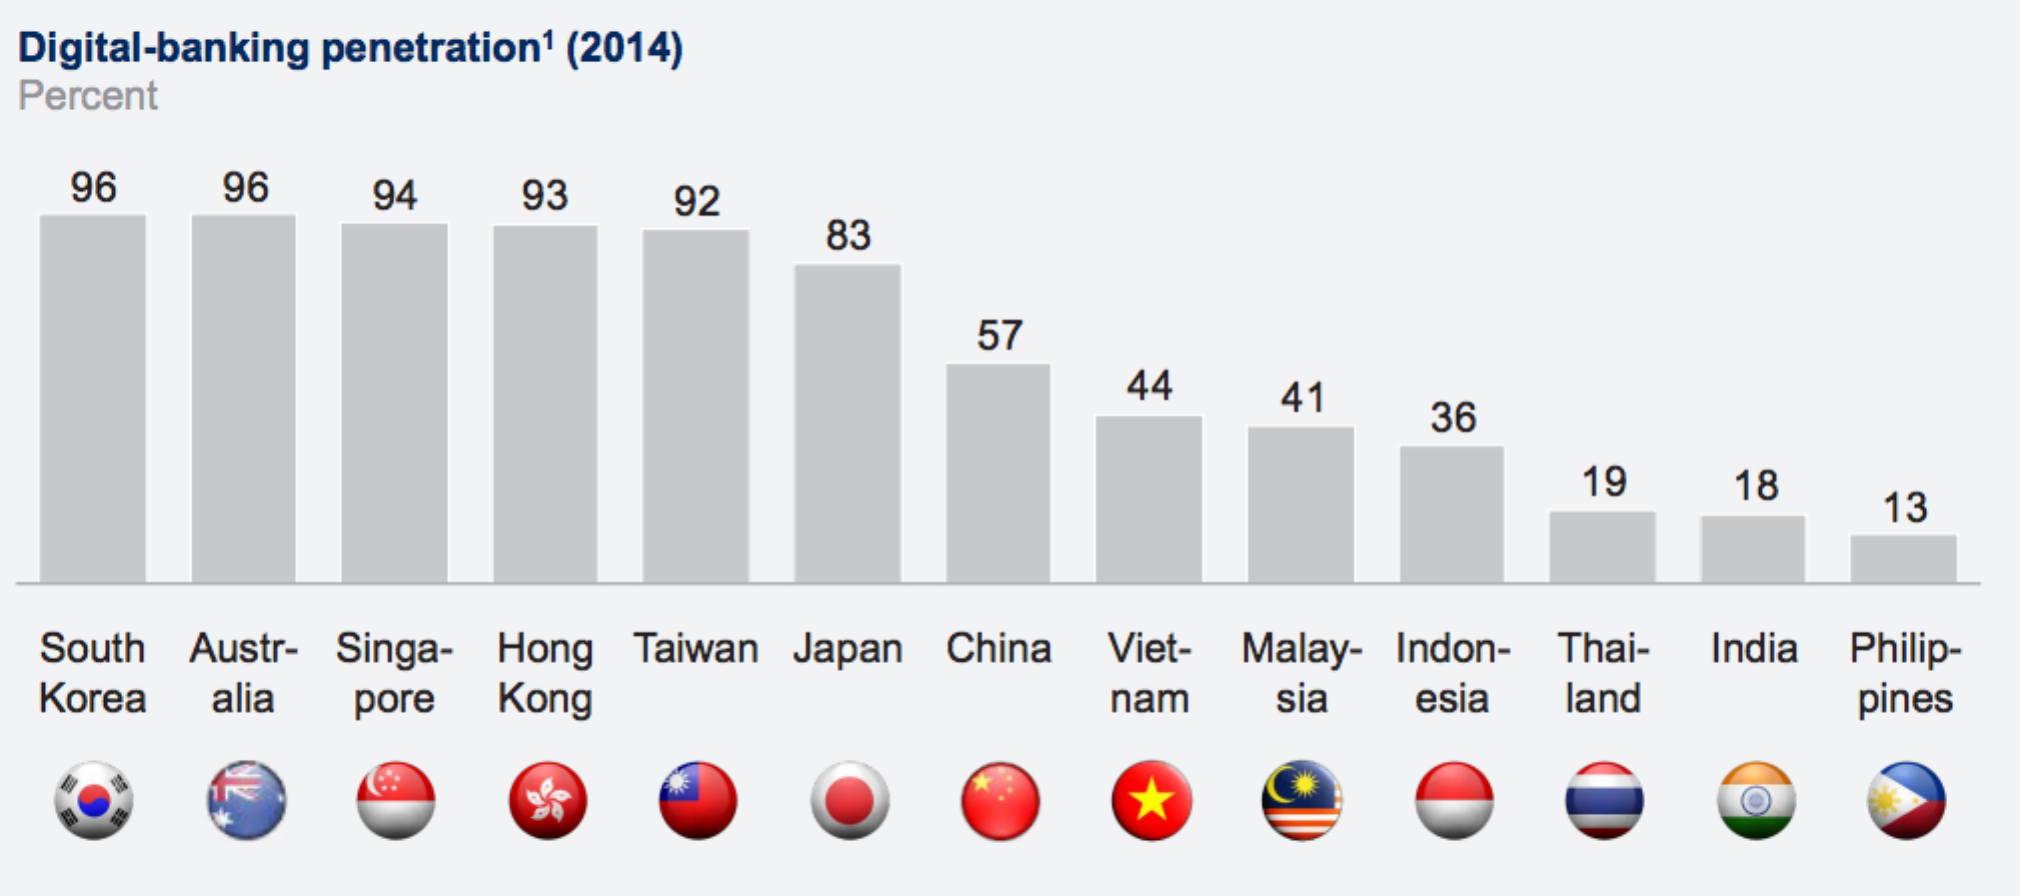
Internet está revolucionando el mundo entero. La penetración de Internet en la región de Asia-Pacífico se sitúa en una media del 36 %, con países como Nueva Zelanda, donde alcanza el 91 %, o Singapur, con un 81 %, entre otros. El sector bancario no es ajeno a esta tendencia y está avanzando hacia la digitalización. Según una encuesta de McKinsey, los usuarios de banca digital suman más de 700 millones de clientes en toda Asia.
El siguiente gráfico muestra la penetración de la banca digital en Asia, según los datos registrados por McKinsey & Company.
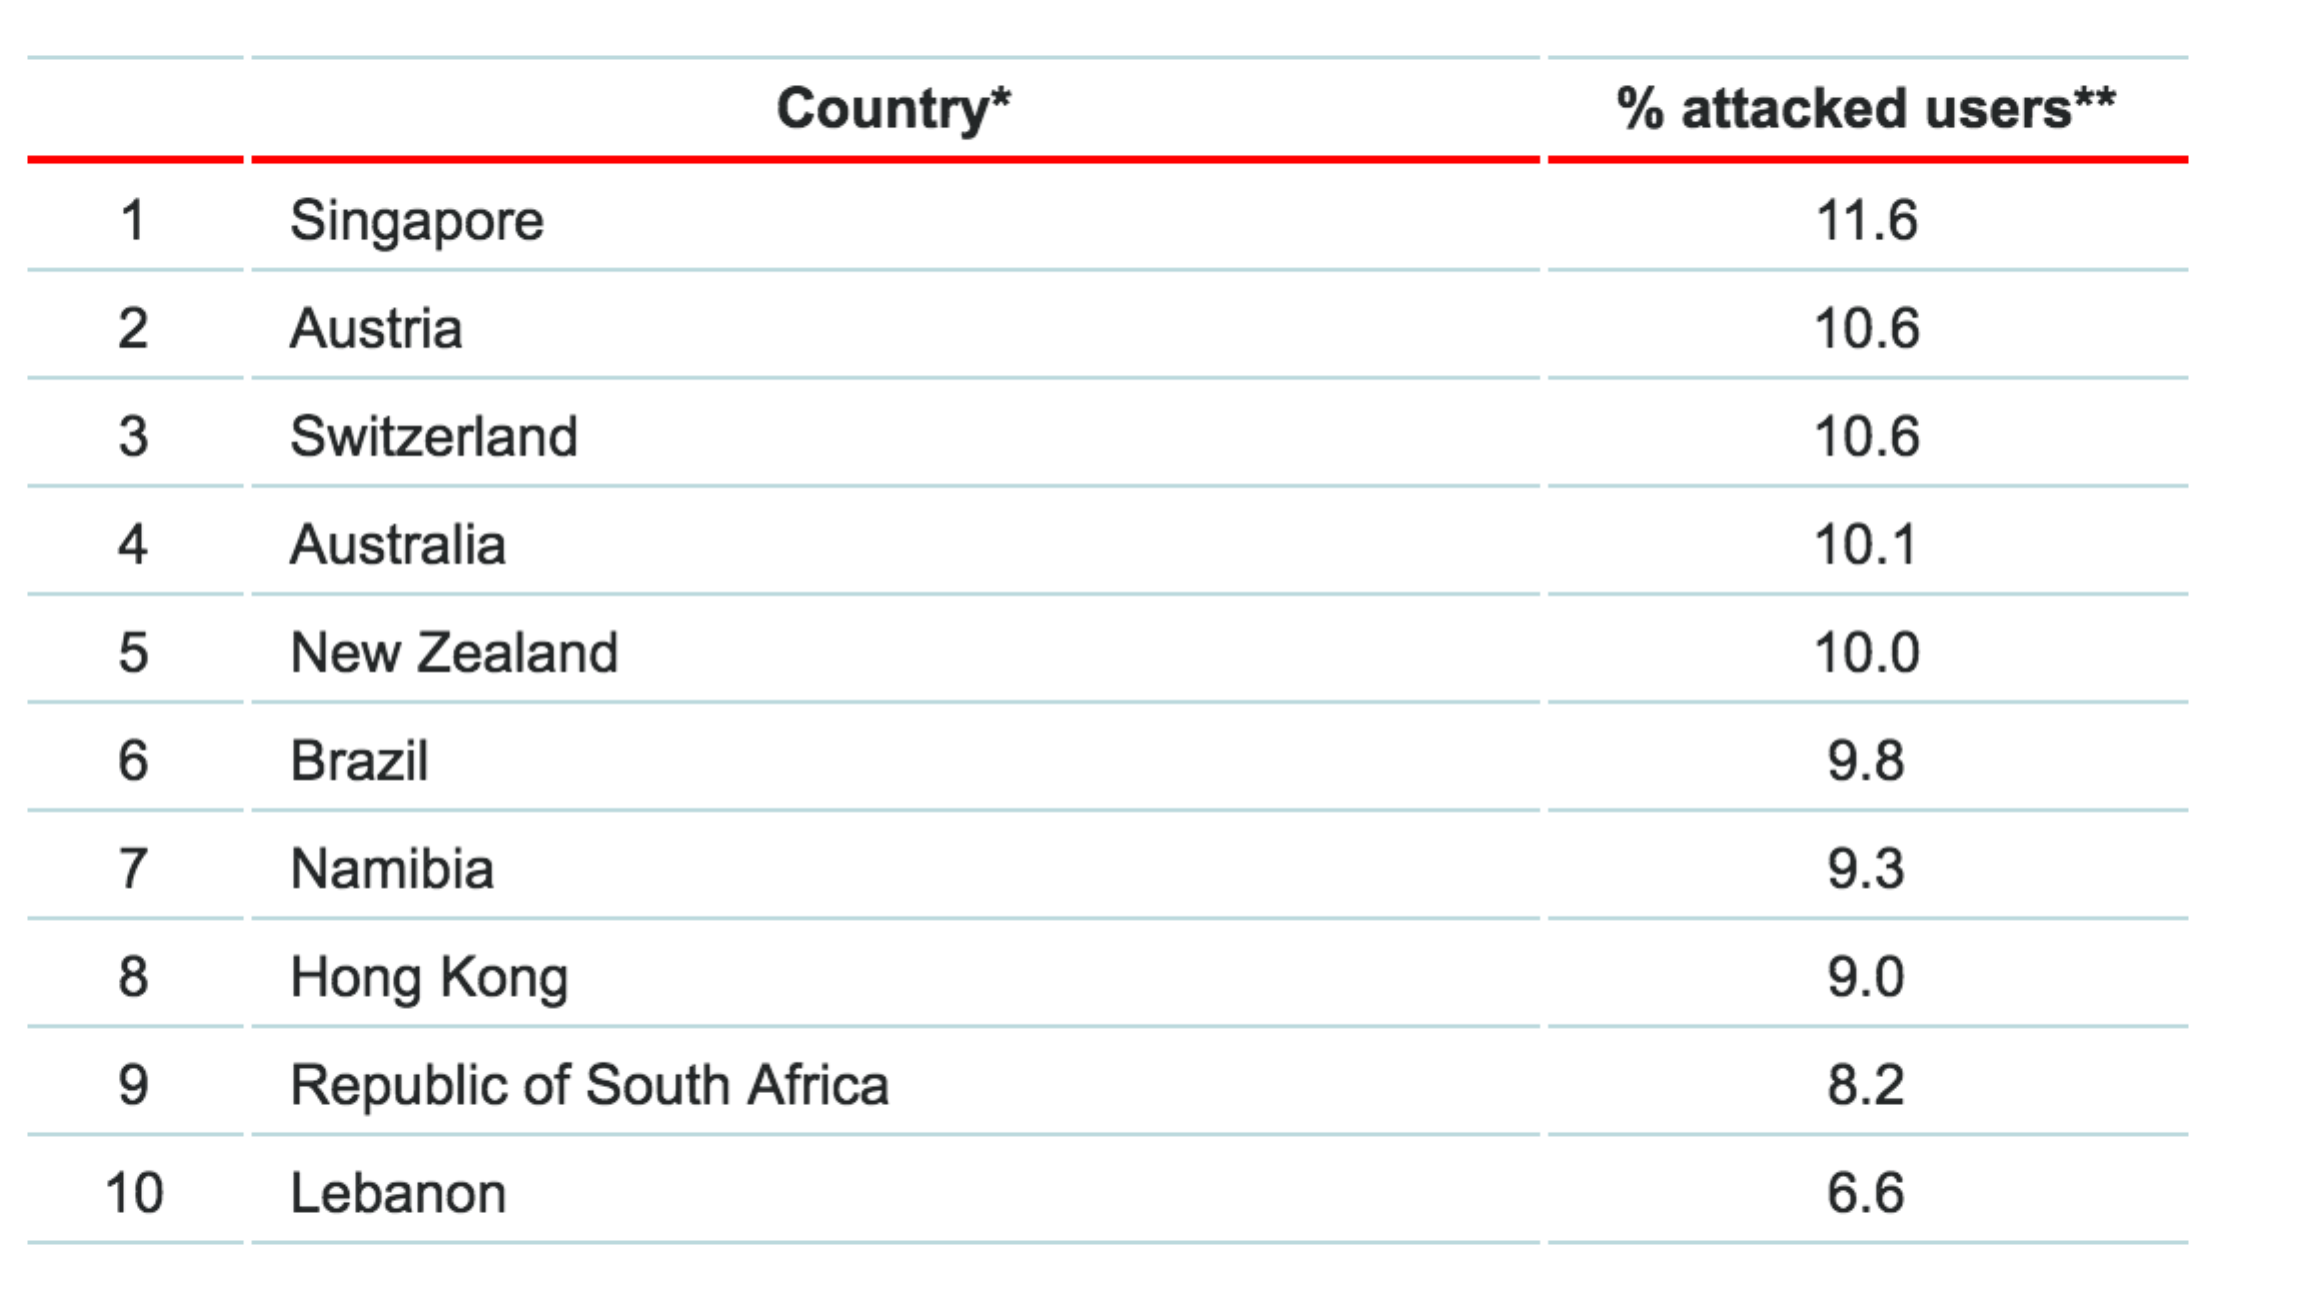
Con la adopción generalizada de la banca digital, los delincuentes han seguido el rastro del dinero y las entidades financieras se han convertido en objetivos prioritarios de los ciberataques. Según un informe de Websense Security Lab, el número medio de ataques contra entidades de servicios financieros es cuatro veces superior al que sufren las empresas de otros sectores. Además, los ataques no se limitan a una región concreta, sino que se producen en todo el mundo. El gráfico siguiente muestra los 10 países con mayor porcentaje de usuarios atacados, según el informe de Kaspersky de 2015, y deja claro que Asia-Pacífico es una zona de gran actividad.
A pesar de las amenazas de seguridad, la era de la banca digital ha llegado para quedarse. En este artículo analizamos las estrategias de mitigación y las opciones disponibles para frustrar los ataques dirigidos contra los canales bancarios.
Análisis exhaustivo de la amenaza
Todas las instituciones financieras actúan con la debida diligencia para proteger sus activos digitales y realizan importantes inversiones en tecnología para salvaguardar sus centros de datos, ya estén ubicados en sus propias instalaciones o en la nube. Gracias a la defensa en profundidad, sus activos más valiosos quedan protegidos por varias capas de seguridad, lo que dificulta cualquier intrusión. Los atacantes deben descubrir vulnerabilidades de día cero y emplear técnicas avanzadas y sofisticadas para superar estas defensas. Sin embargo, los dispositivos desde los que se accede a estos servicios digitales cuentan con poca o ninguna protección. La seguridad de los dispositivos de los usuarios puede verse comprometida por sistemas operativos obsoletos, la ausencia de antivirus o infecciones provocadas por descargas involuntarias, entre otros factores. Esto ofrece a los atacantes numerosas opciones para infectar el equipo y debilitar la seguridad en el mundo de la era digital, centrado en las aplicaciones. Los ciberdelincuentes no necesitan ser expertos informáticos para causar estos daños, ya que en el mercado clandestino existen programas para infectar sistemas y robar información.
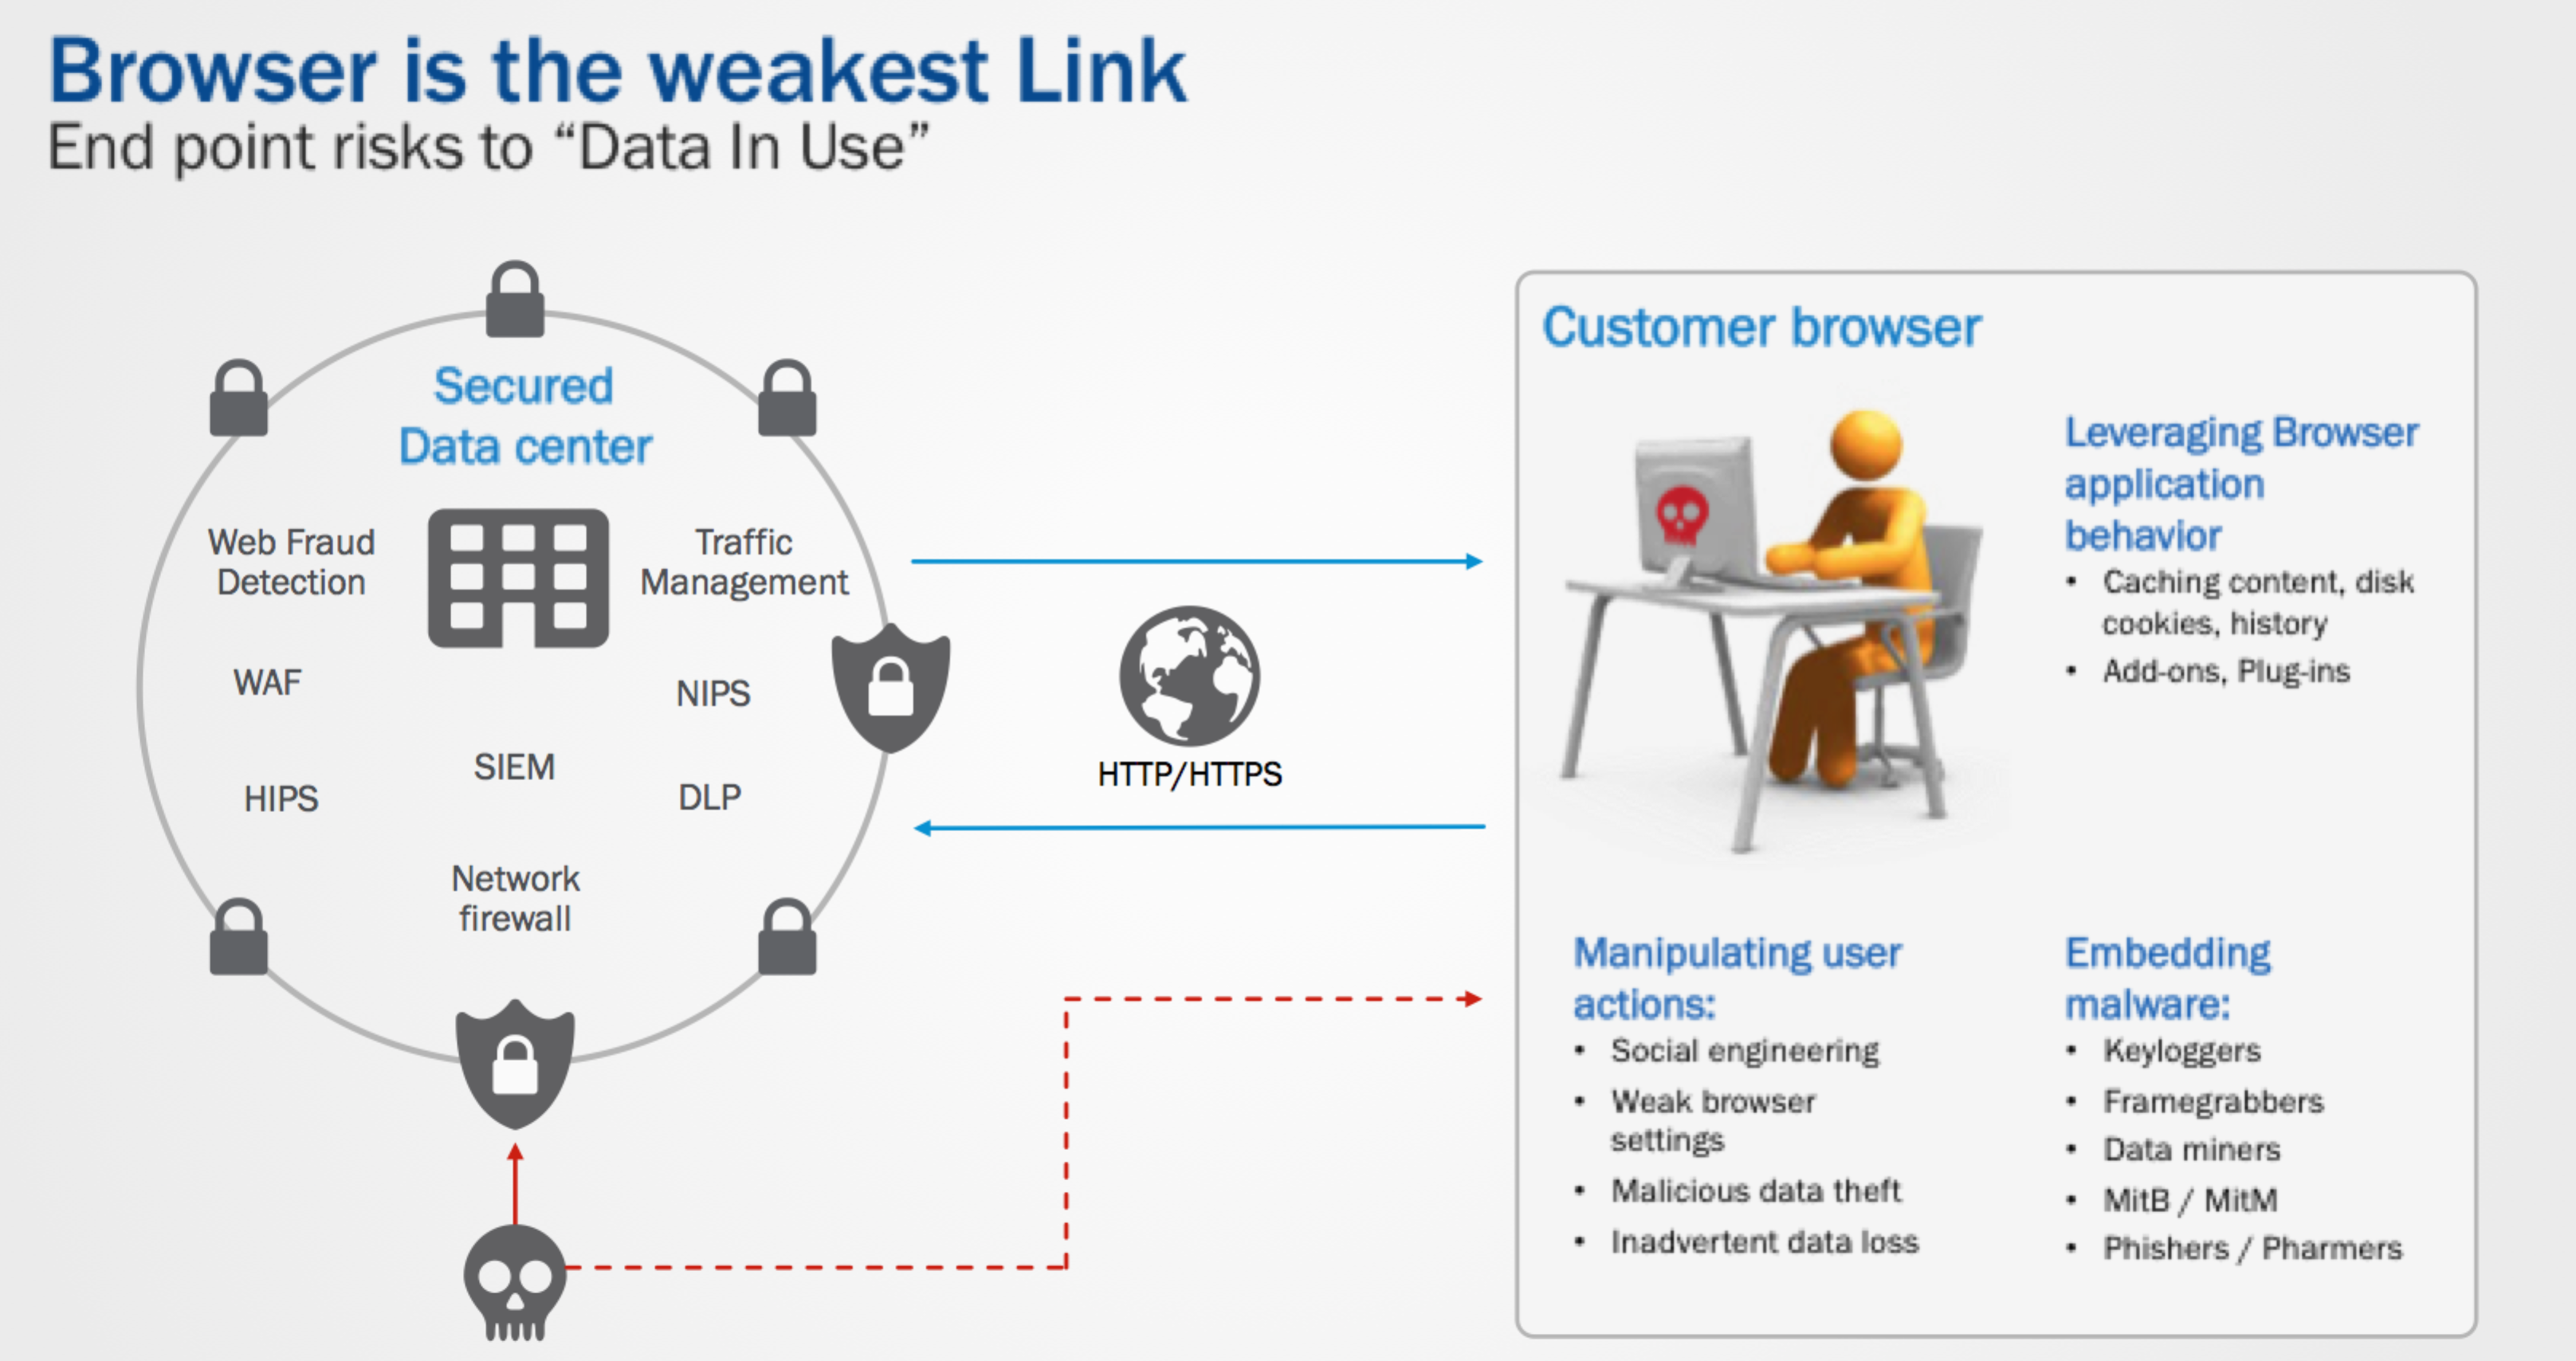
Conjunto de herramientas que utiliza el malware moderno
Vector | Descripción |
Captura de formularios y registradores de pulsaciones | Los capturadores de formularios recopilan datos confidenciales del elemento de formulario HTML antes de que el usuario envíe la solicitud.
Los registradores de pulsaciones detectan las teclas pulsadas y registran los datos para robarlos.
|
RAT y conexión inversa | Son herramientas de administración remota que permiten al operador controlar el sistema a distancia. Un RAT malicioso entra en el dispositivo del usuario como un troyano y se oculta del software de seguridad instalado en él. |
Intermediario (Man-in-the-Middle) | En un ataque MITM, el atacante intercepta los mensajes entre el navegador y el servidor y los altera para robar información confidencial o secuestrar la sesión. |
Intermediario en el navegador (Man-in-the-Browser) | Un ataque MITB modifica de forma encubierta la página web y el contenido de las transacciones sin que el usuario ni el servidor anfitrión lo detecten. |
Malware móvil | Troyanos desplegados con la intención de robar SMS (eludiendo las contraseñas de un solo uso) y alterar el DNS del dispositivo, lo que puede provocar el robo de información confidencial. |
Comprender el malware
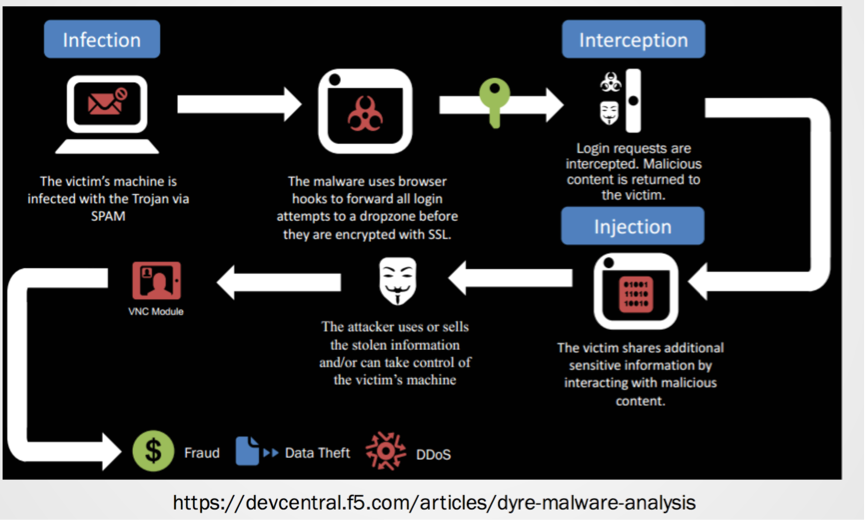
El malware moderno se crea con el objetivo de robar. Veamos cómo funciona Dyre, uno de los programas maliciosos más sofisticados.
- El equipo de la víctima se infecta a través de una campaña de spam.
- Una vez activado, el malware se engancha al navegador para detectar cuándo los usuarios acceden a sitios financieros y capturar sus credenciales de inicio de sesión. Para eludir la autenticación de segundo factor y otras medidas de autenticación basadas en riesgos, el malware muestra contenido html solicitando información adicional.
- Todo el contenido capturado se envía a una zona de entrega, donde el atacante puede utilizar las credenciales
Anticiparse a la amenaza
Para mitigar y controlar la amenaza del malware actual, las organizaciones deben implantar tecnologías que permitan detectarlo y disuadirlo. La siguiente tabla muestra algunos de los principios más comunes.
Principio | Definición |
Detección de fraudes mediante malware
| Detectar el malware que se ejecuta en el equipo |
Protección contra el phishing
| Impedir la copia de sitios web legítimos con fines fraudulentos y retirar las copias fraudulentas |
Cifrado en el nivel de aplicación
| Evitar la interceptación de la información confidencial que los usuarios envían a las organizaciones mientras aún se encuentra en el navegador
|
Protección de las transacciones
| Proteger frente a operaciones fraudulentas y actividades sospechosas mediante comprobaciones de transacciones en varias capas y la evaluación de riesgos
|
Análisis de dispositivos y del comportamiento
| Distinguir entre usuarios reales y transacciones automatizadas iniciadas por scripts y bots para evitar pagos y transferencias fraudulentos
|
Protección de la aplicación móvil
| Detecta malware y dispositivos con jailbreak, protege frente a ataques MiTM, registradores de pulsaciones y aplicaciones fraudulentas, y garantiza que la información resulte inútil para los atacantes
|
Existe una lucha constante entre el bien y el mal. La tecnología está ahí (en constante evolución) para combatir el malware actual. Esta tecnología puede clasificarse, a grandes rasgos, en soluciones basadas en agentes y soluciones sin agentes.
| Basada en agente | Solución sin agente | Solución híbrida |
Definición | La solución se proporciona mediante un agente que se ejecuta en el equipo de escritorio y busca firmas de ataques | La solución se proporciona mediante tecnología web, utilizando JavaScript para detectar la firma del ataque | Junto con la aplicación, se proporciona una combinación de un agente que se ejecuta en el equipo de escritorio y JavaScript |
Ventajas | El agente se ejecuta con privilegios en el equipo de escritorio y puede detectar y mitigar ataques | La implementación sin agente ofrece una mayor cobertura. La protección se proporciona desde el momento en que se activa y no requiere que el usuario realice ninguna activación o instalación | Una combinación que reúne las ventajas de las soluciones con y sin agente |
Implementación | Se requiere una implementación masiva | No se requiere ninguna implementación en el lado del cliente | Es necesario implementar la solución con agente |
Cobertura | La cobertura se limita a los usuarios que acceden al equipo de escritorio en el que está instalado el agente | Cubre a los usuarios que acceden desde cualquier equipo | Cubre a los usuarios que acceden desde cualquier equipo |
Desafíos | La implementación, especialmente a gran escala, plantea problemas de adopción.
La necesidad de admitir una gran variedad de sistemas operativos también agrava el problema
| No permite mitigar el problema ni eliminar el malware | Es más costosa, ya que la protección proporcionada por la implementación sin agente suele cubrir la mayoría de los escenarios de detección y alertas
|
Conclusión
En una época en la que atacar al sector financiero reporta grandes beneficios, las organizaciones deben ser conscientes de la amenaza y mantenerse a la vanguardia para evitar que el malware cause daños económicos y perjudique su reputación.
Recursos
- Solución antifraude de F5
- Banca digital en Asia: lo que realmente quiere el consumidor
- Penetración de Internet en Asia-Pacífico en el primer trimestre de 2015
Sobre el autor
Shahnawaz Backer fue asesor principal de seguridad en F5 Labs. Con un gran interés por el desarrollo de aplicaciones modernas, la identidad digital y los vectores de fraude, se centra en integrar inteligencia de seguridad en las soluciones y cree firmemente en la defensa proactiva automatizada.
Más artículos de Shahnawaz BackerArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.