Por si no viste el anuncio entre la avalancha de publicidad y lanzamientos dirigidos a los consumidores durante la temporada navideña de 2016, Amazon causó un gran revuelo cuando anunció su apuesta por el hardware. Como señaló Deepak Singh, director general de la división de contenedores y HPC de AWS: «A partir de cierta escala, el hardware y la infraestructura especializados cobran mucho sentido y, para quienes necesitan una infraestructura especial, creemos que las FPGA son claramente una buena opción».
Singh expone varios «casos de uso» en los que este tipo de «infraestructura especial» resulta especialmente útil, entre ellos la seguridad y el aprendizaje automático, al tiempo que hace un guiño al uso más extendido actualmente del hardware especializado: la aceleración gráfica.
El uso de FPGA y hardware especializado —a menudo denominado hardware diseñado para un fin específico o a medida— no es algo nuevo, ni siquiera en los centros de datos. Las ventajas de implementar determinadas funciones directamente en el hardware son bien conocidas. En esencia, un conmutador de red es una pieza de hardware diseñada para un fin específico. Realiza un conjunto concreto de tareas, y lo hace a gran velocidad y a gran escala. Tampoco es raro encontrar FPGA en los centros de datos. Muchos dispositivos de seguridad —especialmente los dedicados a la protección contra ataques DDoS— emplean FPGA configuradas específicamente para inspeccionar con gran rapidez y a la escala necesaria el tráfico entrante, a fin de detectar y rechazar los ataques DDoS.
Existen mercados enteros dedicados a proporcionar chips y placas diseñados para gestionar la complejidad asociada al procesamiento criptográfico que requieren SSL y TLS, ambos utilizados para proteger aplicaciones web y API, permitir el acceso remoto y proteger las conexiones con la nube. A medida que las amenazas han evolucionado y las soluciones de seguridad se han adaptado para hacerles frente, la necesidad de este tipo de procesamiento criptográfico específico mediante hardware se ha vuelto esencial para garantizar la velocidad y la escalabilidad necesarias para seguir siendo competitivos y, al mismo tiempo, proteger los datos confidenciales de consumidores y empresas.
El denominador común entre el uso tradicional de hardware y FPGA y su uso en la nube pública es la escala, es decir, la capacidad. Pero también existen ventajas en cuanto a rendimiento y costes que hacen que el uso de hardware resulte atractivo para los proveedores de nube pública. El uso de FPGA (especialmente las que pueden reconfigurarse por parte de los usuarios) y de hardware ofrece, en realidad, tres ventajas diferenciadas (aunque relacionadas) que los convierten en una buena opción para la nube pública y justifican que se plantee hacer lo mismo en sus iniciativas de nube privada (o de centro de datos tradicional).
1. Velocidad. Es indiscutible que el hardware puede realizar una función más rápido y con menos recursos. Una función implementada directamente en el hardware puede ejecutarse sin la latencia interna necesaria para cargar y ejecutar el código requerido para reproducirla mediante software. El hardware diseñado específicamente para una tarea puede ejecutar las complejísimas funciones matemáticas necesarias para el cifrado y el descifrado más rápido que el repartidor de Jimmy John’s. No es broma.
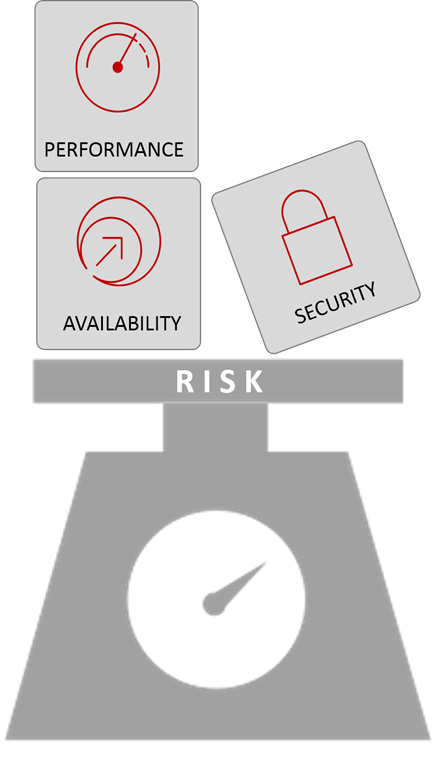
Para las empresas y la nube privada, esto se traduce en aplicaciones más rápidas para los clientes, lo que mejora las tasas generales de interacción (y, cabe esperar, de conversión), aumentando así la satisfacción y, a nivel interno, la productividad. La velocidad ayuda a abordar uno de los tres principales componentes del riesgo operativo: el rendimiento.
2. Escalabilidad. La escalabilidad, como señala Singh, es uno de los principales factores que impulsan la investigación y la adopción de FPGA y hardware diseñado para fines específicos. En parte, es posible gracias a la velocidad. Pensemos en un servidor como si fuera una mesa con un número limitado de sillas (capacidad). Cuanto más rápido pueda alguien sentarse y comer, más personas podrán ser atendidas. La misma relación existe entre la capacidad de conexión (que determina cuántos usuarios pueden ser atendidos por un único recurso) y la velocidad a la que se ejecutan las transacciones. La escalabilidad se ve favorecida por lo que el sector denomina «offload». «Offload» es una forma sencilla de describir el traslado de la carga de procesamiento desde las CPU de uso general al hardware diseñado para fines específicos, lo que deja disponibles los recursos informáticos de uso general para procesar otras funciones, aumentando así la velocidad general y, por tanto, la capacidad.
Para las empresas y la nube privada, esto significa hacer más con menos, lo que permite que las TI crezcan junto con el negocio de forma menos disruptiva y reduce la complejidad de las redes necesarias para respaldar ese crecimiento. La escalabilidad ayuda a evitar uno de los tres componentes principales del riesgo operativo: la disponibilidad.
3. Coste. Al mejorar la velocidad y la escalabilidad, se reduce el coste por transacción (y, por tanto, por usuario). Reducir los costes permite obtener un retorno de la inversión más rápido, pero, lo que es más importante, disminuye el coste por cliente (y, a su vez, aumenta los ingresos por usuario). Los proveedores de servicios saben que esto repercute en indicadores clave de rendimiento como el ARPU (ingreso medio anual por usuario). Un proveedor de servicios en la nube, que también depende del volumen (la escala) para generar beneficios, sabe que aumentar el ARPU es una parte importante del negocio.
Para las empresas y la nube privada, esto se traduce en mejores márgenes en las ventas digitales dirigidas a clientes y en una excelente relación coste-beneficio al compararla con el aumento de la productividad de las aplicaciones internas.
No hace falta decir que el uso de FPGA y soluciones diseñadas específicamente para satisfacer las necesidades de seguridad también hace que las aplicaciones sean más seguras. Esto aborda el tercer componente del riesgo operativo: la seguridad. La ventaja del hardware es que lo consigue sin sacrificar velocidad (de hecho, puede hacer que las aplicaciones sean más rápidas) ni escalabilidad. Al desarrollar su propia infraestructura de nube privada, considere el hardware diseñado específicamente y las plataformas compatibles con FPGA como una vía para lograr un entorno más robusto.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.