Esa pregunta lleva implícita la conclusión de que deberías hacerlo.
Desde hace décadas, implementamos en plataformas compartidas los servicios de aplicaciones que conforman gran parte del proceso de producción. NetOps proporciona servicios de aplicaciones como el balanceo de carga, los servicios de rendimiento de aplicaciones, el WAF y la identidad federada mediante una infraestructura compartida, a menudo en forma de un controlador de entrega de aplicaciones (ADC).
Pero el paso del tiempo y la demanda, junto con las nuevas arquitecturas de aplicaciones, como los microservicios, están obligando a introducir cambios en ese proceso. Estos cambios son positivos tanto para NetOps como para DevOps, ya que permiten avanzar hacia un modelo más acorde con los calendarios de despliegue y con prácticas operativas como la infraestructura como código.
Hay algunos servicios de aplicaciones que siguen firmemente arraigados en la infraestructura compartida. DNS. Protección contra ataques DDoS volumétricos. Cortafuegos de red. Estos servicios son, por naturaleza, servicios corporativos . Es decir, están diseñados para proteger, defender y prestar servicio a la empresa. ¿Qué ocurre si fallan estos servicios? La productividad y los beneficios desaparecen en toda la empresa.
Sin embargo, otros servicios de aplicaciones están estrechamente vinculados a una aplicación concreta; sus configuraciones, API y servicios suelen configurarse específicamente para dar soporte a una única aplicación. No a una única arquitectura, sino a una única aplicación.
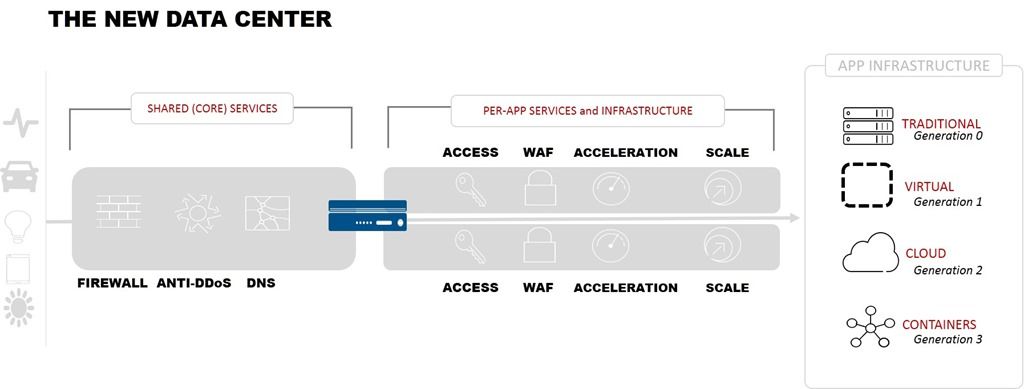
La responsabilidad de estos servicios se está desplazando cada vez más hacia las operaciones de aplicaciones (DevOps), implicando a los desarrolladores que crean las aplicaciones. Y, aunque un modelo compartido puede seguir funcionando (y a menudo lo hace) para proporcionar los servicios necesarios de entrega y seguridad de aplicaciones, por varias razones es preferible adoptar un modelo específico para cada aplicación en muchos de estos servicios.
En primer lugar, un modelo por aplicación resuelve eficazmente los conflictos de calendario de despliegue. Las organizaciones empresariales suelen verse limitadas por conflictos en la infraestructura compartida a la hora de configurar y desplegar los servicios de aplicaciones que esta admite. Una infraestructura compartida implica recursos compartidos, lo que inevitablemente aumenta la posibilidad de que se produzcan conflictos de configuración. Al eliminar esa posibilidad, se puede reducir la resistencia a realizar despliegues más frecuentes o fuera del calendario previsto. Al fin y al cabo, si un servicio de aplicaciones está dedicado a mi aplicación y se ejecuta en su propia plataforma con sus propios recursos, el conflicto queda resuelto de forma eficaz. Mi aplicación, mi riesgo.
En segundo lugar, un modelo por aplicación favorece las iniciativas emergentes de automatización que incluyen la puesta en práctica de metodologías como la infraestructura como código. Al dedicar recursos y una plataforma a una sola aplicación, la configuración incluye únicamente esa aplicación. Se puede garantizar la inmutabilidad y evitar el riesgo de entropía. De hecho, sostendría (y así lo hice recientemente) que no se puede implementar correctamente una infraestructura inmutable sin una arquitectura por aplicación. Este enfoque permite integrarla en una canalización de despliegue continuo que va más allá de la infraestructura de aplicaciones y se adentra en «la red». Ofrecer esta capacidad implica trasladar la responsabilidad de la configuración y la gestión continua de NetOps a DevOps. La buena noticia es que esa mayor responsabilidad conlleva un mayor control, ya que DevOps pasa a ser el «propietario» del servicio de aplicaciones y tiene la capacidad de actualizarlo, aplicarle parches y volver a desplegarlo según sus propios criterios y calendarios.
Por último, un modelo por aplicación ofrece de inmediato una mayor portabilidad. Al no estar vinculado a una plataforma compartida y depender casi exclusivamente de artefactos de despliegue (configuraciones y plantillas), la mayor parte del proceso de producción puede migrar de una nube a otra, así como de entornos locales a externos, con mucha menos fricción y esfuerzo. Esta libertad permite a las organizaciones elegir la nube y la ubicación más adecuadas para la aplicación en cuestión, sin verse limitadas por los costes asociados a la migración.
DevOps puede beneficiarse enormemente de fomentar la adopción de una arquitectura por aplicación para los servicios de aplicaciones, tanto en las instalaciones como en la nube pública. Dado que NetOps está sometido a presión para ofrecer un mayor control y visibilidad a otros ámbitos operativos, este sería un buen momento para compartir unas pizzas y unas cervezas y hablar con vuestros homólogos de NetOps sobre la transición hacia una arquitectura de nueva generación, centrada en las aplicaciones y basada en un modelo por aplicación.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog
Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.