
Incluso antes de la pandemia, muchos empleados ya accedían a aplicaciones y recursos de datos desde casa, cafeterías o mientras viajaban, utilizando dispositivos corporativos o personales. Hoy en día, muchas organizaciones permiten a sus empleados trabajar desde cualquier lugar (WFA) para reducir los tiempos de desplazamiento, facilitar la conciliación de la vida laboral y personal y permitirles residir en cualquier ubicación geográfica. Las organizaciones adoptan el WFA porque les permite ahorrar costes al consolidar o incluso cerrar algunas ubicaciones físicas. Además, ahora reconocen que sus empleados pueden ser productivos desde cualquier lugar.
Aunque el trabajo desde cualquier lugar (WFA) ofrece claras ventajas, esta tendencia aumenta la presión sobre las empresas para que apliquen las medidas de seguridad más estrictas al acceso remoto de los usuarios, al tiempo que garantizan una experiencia fluida al acceder a las aplicaciones y los datos. Además, durante algún tiempo, tanto las aplicaciones como el acceso a ellas seguirán siendo híbridos: algunas estarán en la nube pública —como las aplicaciones nativas de la nube o SaaS— y otras estarán en las instalaciones, en un centro de datos o en una nube privada. Esto hace que el acceso a las aplicaciones sea mucho más complejo tanto para los usuarios como para las organizaciones, y considerablemente más difícil de proteger. También aumenta la presión sobre las organizaciones que intentan implantar una arquitectura de confianza cero en todas sus aplicaciones, independientemente de dónde estén alojadas.
La mayoría de las aplicaciones esenciales para la actividad —como las aplicaciones clásicas y personalizadas— no se pueden migrar a la nube. Las aplicaciones clásicas, como las desarrolladas por Oracle y SAP, y las aplicaciones personalizadas no suelen ser compatibles, o no pueden serlo, con estándares y protocolos de autenticación modernos como SAML y OIDC. Tampoco suelen admitir la federación de identidades ni el inicio de sesión único (SSO). Muchas de ellas tampoco son compatibles con la autenticación multifactor (MFA). Esto significa que su organización debe gestionar múltiples puntos y métodos de autenticación de usuarios, mientras que estos deben gestionar distintas credenciales y diversas formas de autenticación y acceso para cada aplicación. Esto genera una experiencia complicada y confusa para empleados y contratistas, aumenta la carga de trabajo de los administradores y eleva los costes de soporte de TI.
Las organizaciones deben permitir a los usuarios acceder de forma sencilla y segura a todas las aplicaciones, independientemente de dónde estén alojadas. Esto ayuda a mejorar la experiencia de usuario, estén donde estén los usuarios, al tiempo que facilita la labor de los administradores.
BIG-IP Access Policy Manager (APM) es la solución proxy de gestión de acceso segura y altamente escalable de F5, que permite centralizar el control de acceso global para usuarios, dispositivos, aplicaciones y API. Microsoft Azure Active Directory (AD) es la plataforma integral de Microsoft para la gestión de identidades y accesos basada en la nube.
BIG-IP APM y Azure AD trabajan conjuntamente para ofrecer un acceso seguro y fluido a todas las aplicaciones, independientemente de dónde estén alojadas: en la nube pública, como aplicaciones nativas de la nube o SaaS, en las instalaciones, en un centro de datos o en una nube privada. La solución integrada simplifica el acceso de sus empleados a las aplicaciones, lo que mejora considerablemente su experiencia y reduce de forma significativa los riesgos de seguridad que dicho acceso supone para su empresa. Permite a los empleados acceder de forma segura a todas las aplicaciones autorizadas, tanto si estas admiten estándares y protocolos de autenticación modernos como si utilizan métodos de autenticación clásicos, como Kerberos o métodos basados en cabeceras.
Con la versión 16.1 de BIG-IP, BIG-IP APM y Microsoft Azure AD amplían la seguridad del acceso a las aplicaciones mediante la integración de la funcionalidad de acceso condicional de Azure AD en la interfaz de usuario de BIG-IP APM.
Acceso condicional de Azure AD es una herramienta que Azure AD utiliza para recopilar señales, tomar decisiones y aplicar las directivas de la organización. En su forma más sencilla, las directivas son instrucciones «si-entonces»: si un usuario quiere acceder a un recurso, debe cumplir las directivas establecidas. Mediante las directivas de acceso condicional, puede aplicar los controles de acceso adecuados cuando sea necesario para mantener la seguridad de su organización.
Entre las señales habituales que Microsoft Azure AD Conditional Access puede tener en cuenta al tomar una decisión sobre una directiva se incluyen:
- Pertenencia a un grupo o condición de usuario
- Información sobre la ubicación de la IP
- Estado del dispositivo
- Tipo de aplicación
- Riesgo de usuario y de sesión
A continuación, en función de esas señales, se decide si se permite, se concede o se bloquea el acceso del usuario. El acceso condicional de Azure AD actúa como motor de directivas en el que se realiza la evaluación en tiempo real y funciona junto con BIG-IP APM para aplicar dichas directivas.
A continuación, puede ver una captura de pantalla de esta nueva experiencia:
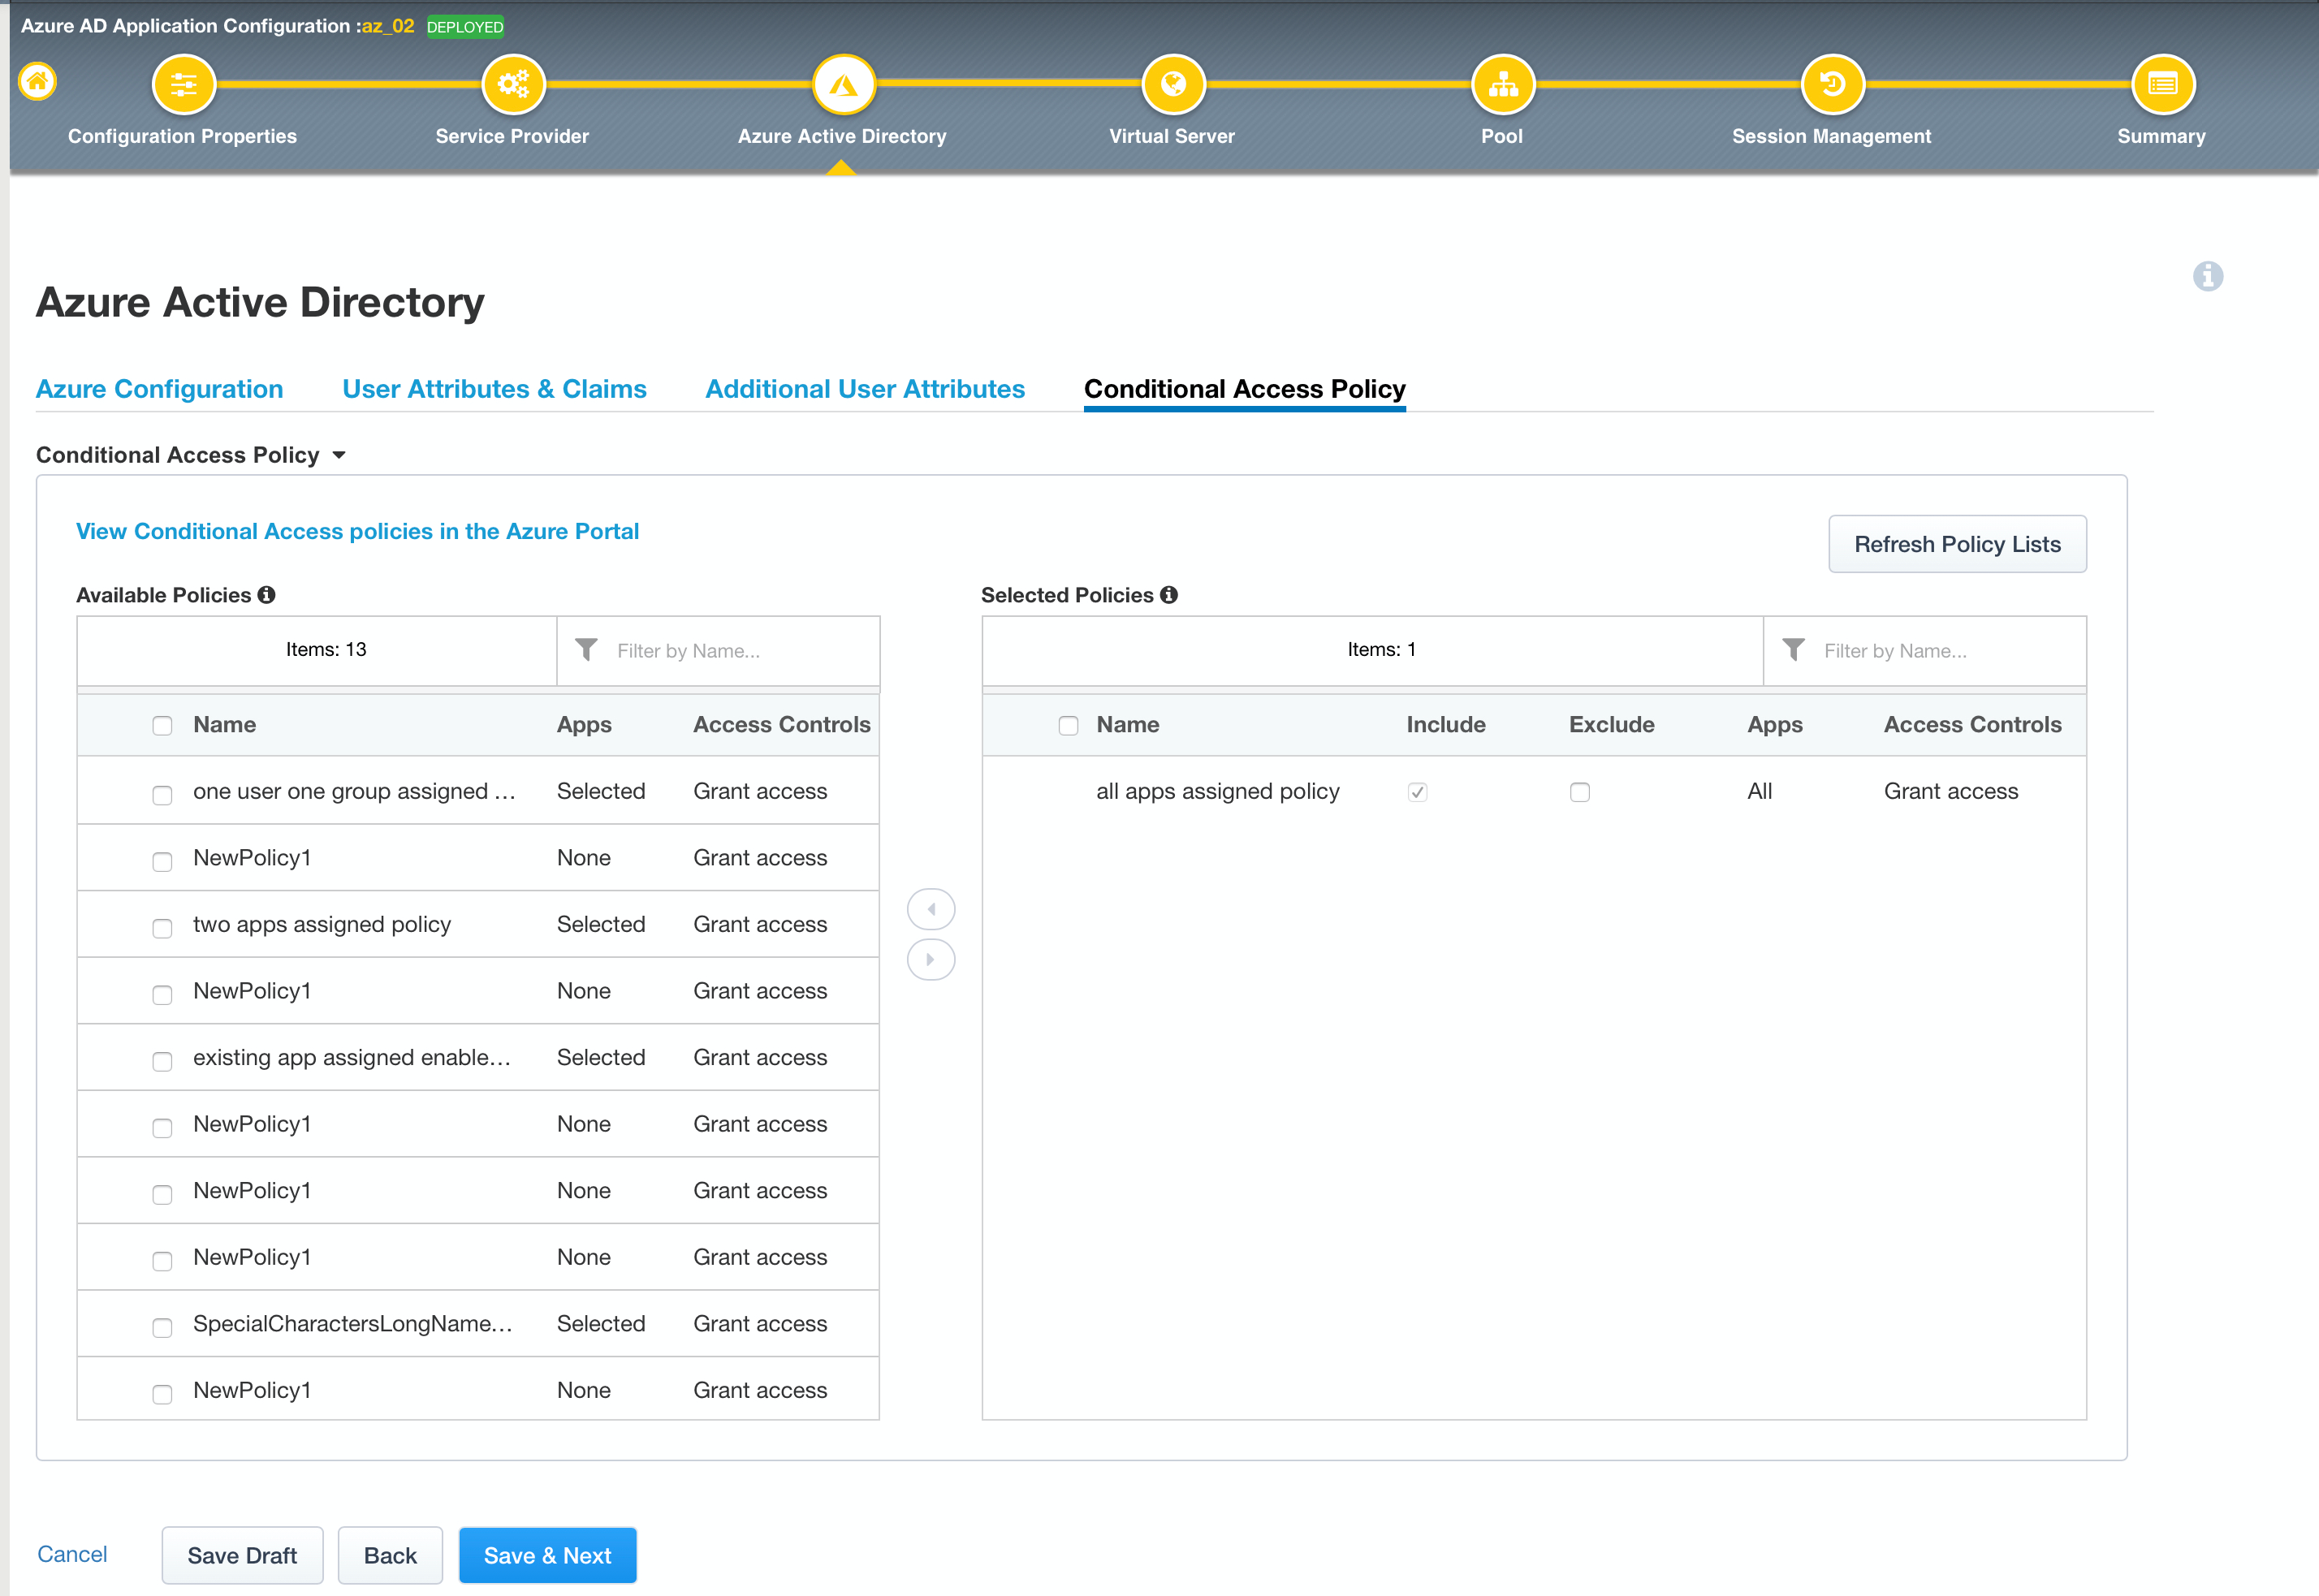
Gracias a esta nueva integración, BIG-IP APM y Azure AD:
- Aproveche una interfaz única y fácil de usar para sus aplicaciones: Mediante Access Guided Configuration (AGC) de BIG-IP APM, los administradores pueden utilizar una única interfaz para configurar y gestionar el control de políticas en todas las aplicaciones, incluidas las aplicaciones personalizadas y las clásicas, como Oracle E-Business Suite (EBS), Oracle JD Edwards y SAP ERP, lo que facilita su incorporación.
- Permita que sus usuarios sean productivos estén donde estén y en cualquier momento: Gracias a la integración de Acceso Condicional de Azure AD y BIG-IP APM, los usuarios pueden acceder de forma sencilla y fluida a aplicaciones en la nube y a aplicaciones personalizadas o clásicas si cumplen las condiciones establecidas por sus administradores.
- Centralice la autenticación de los usuarios: Los administradores no tienen que gestionar métodos de autenticación distintos para las aplicaciones en la nube y para las aplicaciones clásicas o personalizadas.
- Proteja los activos de su organización: Al integrar Azure AD y BIG-IP APM, se pueden aplicar controles de acceso adicionales adecuados cuando sea necesario para mantener seguras las aplicaciones y los datos. BIG-IP APM ofrece una protección aún mayor al conceder acceso a los usuarios para cada solicitud de una aplicación.
F5 y Microsoft seguirán ofreciendo una solución integrada líder en su categoría para adoptar y adaptar el modelo de confianza cero en todas sus aplicaciones, mientras que F5 continuará proporcionando a los administradores herramientas que faciliten considerablemente la gestión del acceso y la configuración de sus aplicaciones.
Puede encontrar más información sobre la solución conjunta de BIG-IP APM y Microsoft Azure AD aquí.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.