Seguridad de la IA que sigue el ritmo
Rellena este formulario para ver el webinar bajo demanda.
Tendencias en seguridad de la IA: conclusiones clave de nuestro reciente seminario web
¿Quieres hacerte una idea de cuánto ha avanzado la IA? Basta con pensar en la prueba de Will Smith comiendo espaguetis. En menos de cinco años, hemos pasado de una IA limitada y basada en texto a un uso cada vez más generalizado de la IA agéntica.
Hoy en día, muchas organizaciones han incorporado la IA de alguna forma en sus aplicaciones web. Pero ¿cómo pueden proteger adecuadamente sus aplicaciones de IA, especialmente en un entorno que cambia con tanta rapidez? A medida que aumenta la madurez de la IA a escala mundial, las preocupaciones relacionadas con esta tecnología se distribuyen de manera más uniforme entre los profesionales de la seguridad.
Durante nuestro reciente seminario web, «Seguridad de la IA que sigue el ritmo», Mark Toler y David Warburton compartieron perspectivas innovadoras sobre los retos y las soluciones que están dando forma a esta nueva realidad. A continuación, resumimos las principales conclusiones de su estimulante sesión.
1. La evolución de la percepción sobre la seguridad de la IA
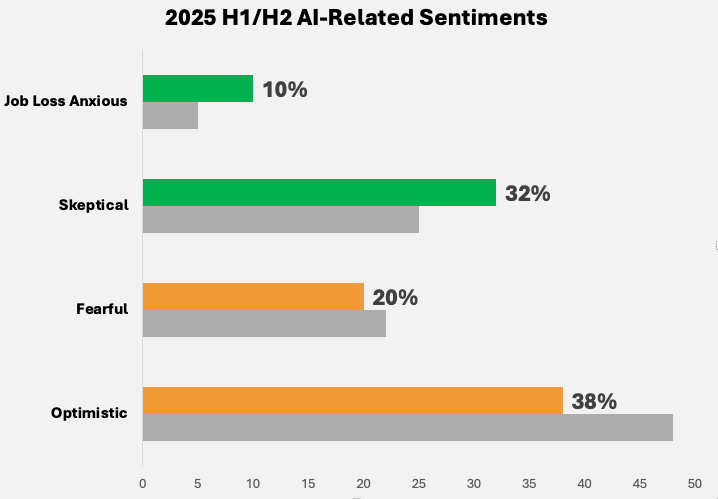
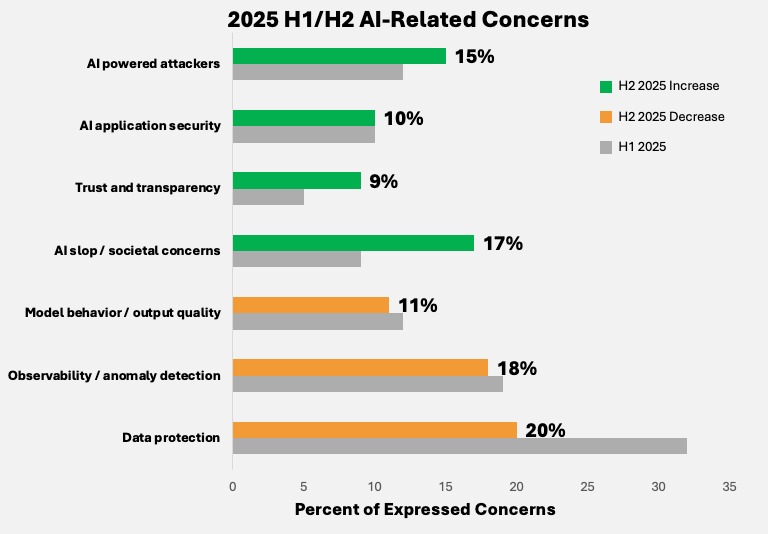
Mark comenzó analizando la percepción actual de los profesionales de la seguridad respecto a la IA. Mediante un conjunto de modelos lingüísticos de IA entrenados para analizar las conversaciones de los usuarios en los principales foros de ciberseguridad, su equipo identificó las preocupaciones más acuciantes.
En general, señaló que el sector está pasando de implementaciones de IA no gestionadas a soluciones gestionadas por los clientes, lo que refleja una creciente madurez en la gestión de las integraciones de IA. Sin embargo, cuestiones como la IA en la sombra y la autonomía excesiva de los sistemas de IA siguen siendo preocupaciones prioritarias.
2. La rápida expansión de las amenazas provocadas por la IA
El seminario web puso de relieve la evolución del panorama de amenazas y señaló cómo los sistemas de IA permiten ahora llevar a cabo ataques más sofisticados. Desde el uso de la IA para realizar ataques de inyección SQL ciega hasta la automatización a gran escala del descubrimiento y la explotación de vulnerabilidades, los atacantes están aprovechando estas herramientas avanzadas de formas sin precedentes. Esto ha democratizado los ciberataques complejos, permitiendo que incluso los atacantes menos cualificados representen amenazas importantes.
3. Soluciones prácticas: Guardrails y red teaming
Para contrarrestar estas amenazas, soluciones como F5 AI Guardrails y AI Red Team desempeñan un papel crucial. Mientras que las pruebas de penetración tradicionales tienen dificultades para seguir el ritmo de la enorme variedad de patrones de ataque contra la IA, los equipos rojos de IA se están consolidando como una herramienta fundamental. Este enfoque basado en la IA agiliza las pruebas y simula escenarios de ataque reales, lo que ayuda a los profesionales a reforzar sus defensas de forma proactiva.
Además, las barreras de protección son una herramienta fundamental para evitar que los sistemas de IA excedan el ámbito para el que fueron programados. Mark explicó la importancia del «acceso con privilegios mínimos» como práctica interna de seguridad de la IA, que garantiza que los sistemas solo tengan acceso a lo necesario para desempeñar su función. Esta práctica, combinada con barreras de protección de IA personalizables, proporciona una defensa sólida contra la inyección de instrucciones, los ataques de jailbreak y otras vulnerabilidades.
4. La próxima frontera: distinguir entre el tráfico humano y el de la IA
Otro tema acuciante que se abordó fue el reto de distinguir entre el tráfico humano y el generado por la IA. A medida que las identidades no humanas se vuelven más frecuentes, nuevos protocolos como Model Context Protocol (MCP) y Agent Gateway Protocol (AGP) se perfilan como soluciones prometedoras para hacer frente a esta creciente preocupación. Sin embargo, todavía no existe un consenso en el sector, por lo que habrá que seguir de cerca la evolución de este ámbito.
5. Cuantificación de la seguridad de los LLM
Durante el seminario web, David destacó las puntuaciones mensuales CASI y ARS de F5. Estas permiten evaluar decenas de los principales LLM en términos de rendimiento, vulnerabilidad y eficacia de la seguridad. Estas puntuaciones ayudan a las organizaciones a comparar modelos en función del coste, la velocidad y las funciones de seguridad, lo que garantiza que seleccionen los más adecuados para sus casos de uso. David habló en detalle sobre varios LLM disponibles en el mercado y subrayó la importancia de equilibrar un precio asequible con un alto rendimiento y una seguridad sólida.
Conclusión:
La IA tiene un enorme potencial, pero también conlleva riesgos igualmente importantes. Por ello, los equipos de seguridad deben distinguir entre las expectativas exageradas y la realidad en lo que respecta a lo que realmente pueden ofrecer tanto su IA como sus herramientas de seguridad de IA.
Al aprovechar herramientas de vanguardia como AI Guardrails y AI Red Team, y adoptar principios como el acceso con privilegios mínimos, las organizaciones pueden mantenerse a la vanguardia en este panorama en rápida evolución. El futuro de la seguridad de la IA reside en las medidas proactivas, una gobernanza sólida y un conjunto de buenas prácticas en constante evolución.
¿Te interesa profundizar más? Accede al seminario web completo bajo demanda para escuchar directamente a Mark y David.
Ponentes
Mark Toler
Responsable de marketing de producto
F5
David Warburton
Director de F5 Labs
F5