
Estándar de Seguridad de Datos para la Industria de Tarjetas de Pago (PCI DSS)
Los servicios de F5 Distributed Cloud cumplen con PCI-DSS como proveedor de servicios de nivel 1
El Estándar de Seguridad de Datos para la Industria de Tarjetas de Pago (PCI DSS) promueve y mejora la seguridad de los datos de las cuentas de tarjetas de pago y facilita una adopción más amplia de medidas de seguridad de datos coherentes a escala mundial. PCI DSS establece una base de requisitos técnicos y operativos diseñados para proteger los datos de las cuentas. Aunque está concebido específicamente para entornos que manejan datos de cuentas de tarjetas de pago, PCI DSS también puede utilizarse para proteger frente a amenazas y garantizar la seguridad de otros elementos del ecosistema de pagos.
PCI DSS está destinado a todas las entidades que almacenan, procesan o transmiten datos de titulares de tarjetas (CHD) o datos confidenciales de autenticación (SAD), o que podrían afectar a la seguridad del entorno de datos de titulares de tarjetas (CDE). Esto incluye a todas las entidades que intervienen en el procesamiento de cuentas de tarjetas de pago, incluidos comercios, procesadores, adquirentes, emisores y otros proveedores de servicios.
El cumplimiento de PCI DSS también garantiza que las empresas sigan las mejores prácticas del sector al procesar, almacenar y transmitir datos de tarjetas de crédito. A su vez, el cumplimiento de PCI DSS fomenta la confianza entre los clientes y las partes interesadas.
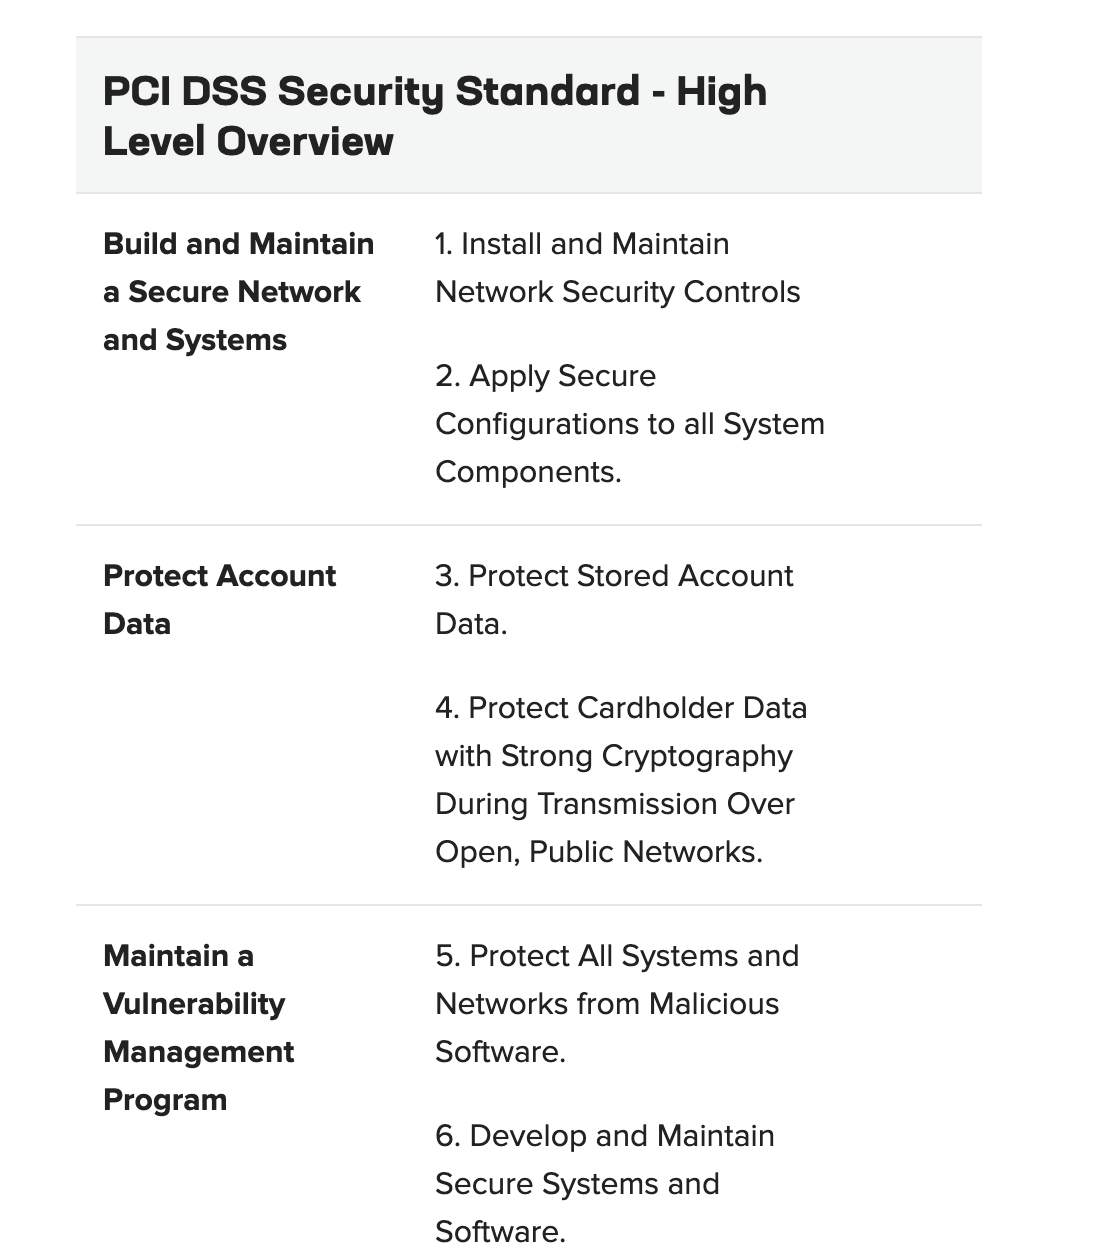
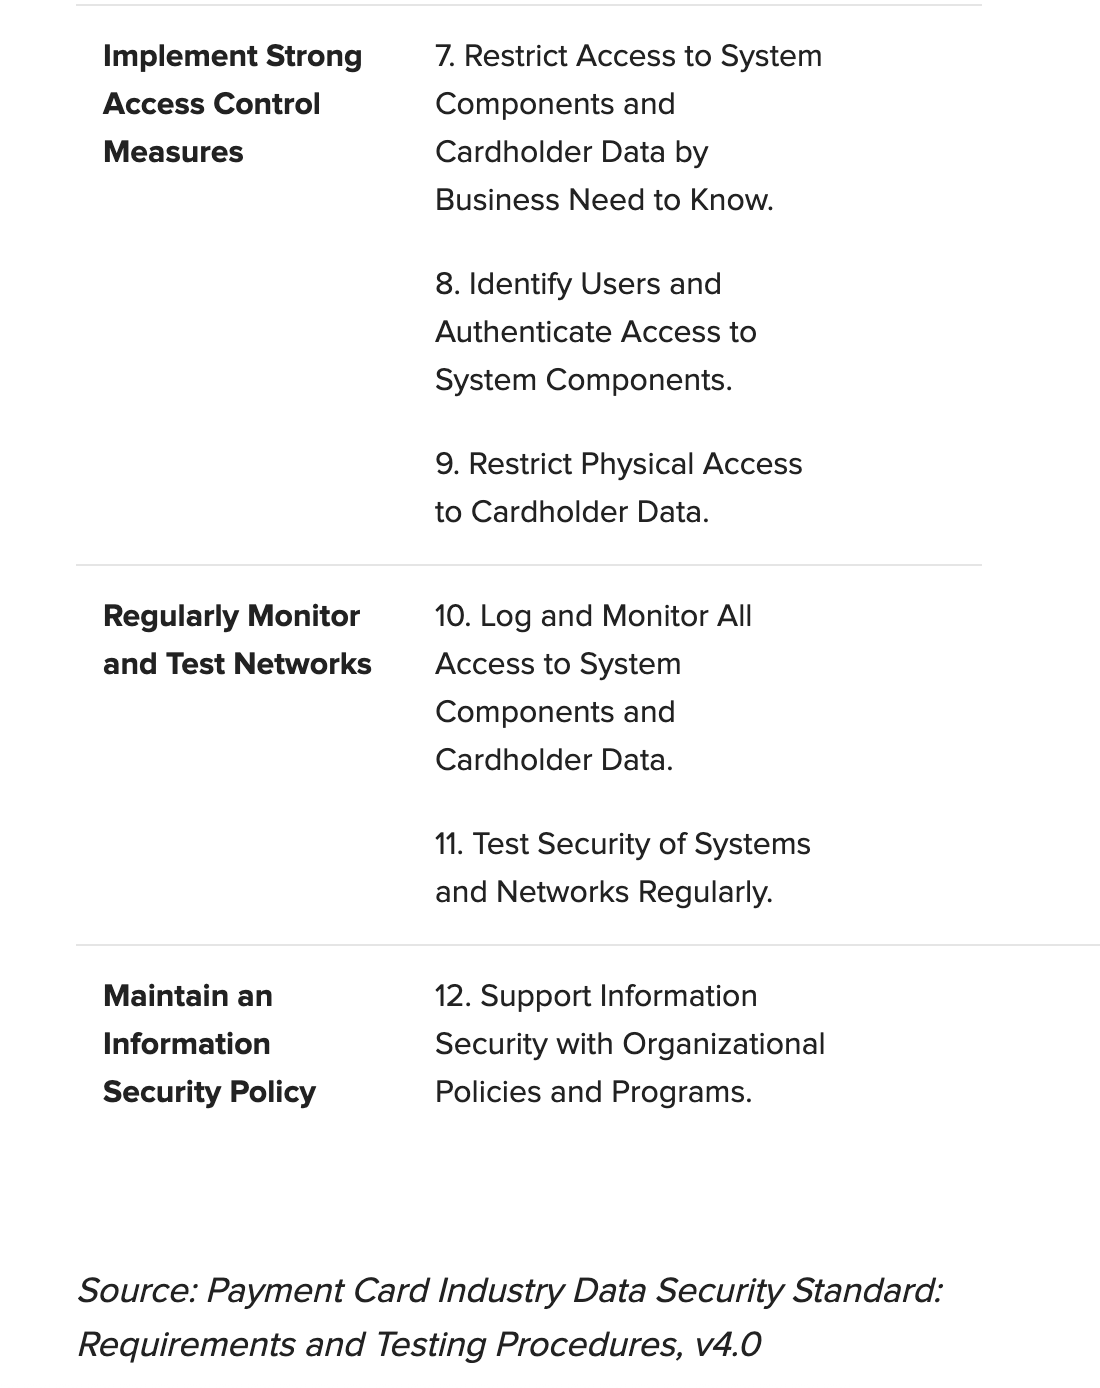
PCI DSS comprende un conjunto mínimo de requisitos para proteger los datos de las cuentas, que puede complementarse con controles y prácticas adicionales para reducir aún más los riesgos. La siguiente tabla presenta de forma general los requisitos de PCI DSS. F5 está clasificado como proveedor de servicios de nivel 1 y, aunque no procesa, almacena ni transmite CHD/SAD, podría afectar a la seguridad del entorno de datos de titulares de tarjetas (CDE) de nuestros clientes.
Productos aplicables: F5 Distributed Cloud, Bot Defense y Silverline
Preguntas frecuentes
Para muchos servicios, F5 actúa como «encargado del tratamiento» (no como responsable) de los datos personales necesarios para prestar un servicio. La información sobre los datos personales que F5 trata figura en las declaraciones de privacidad de cada servicio. Encontrará todos los enlaces a las declaraciones de privacidad específicas de cada servicio en la introducción del Aviso de privacidad de F5, disponible en https://www.f5.com/company/policies/privacy-notice.
F5 y sus servicios priorizan la protección de los datos personales y mantienen los más altos estándares de privacidad de los datos. Los controles técnicos y organizativos que protegen los datos personales recopilados por F5 se detallan en los contratos específicos de cada servicio (por ejemplo, los Términos específicos del servicio aplicables a los servicios prestados en virtud de nuestro Acuerdo de servicios para usuarios finales) y en el informe SOC 2 de tipo II de F5. El servicio de soporte global de F5 cuenta con la certificación ISO 27001, y los servicios de F5 Distributed Cloud cuentan con la certificación ISO 27001, ampliada con las normas ISO 27017 e ISO 27018. F5 también cumple con la norma PCI DSS como proveedor de servicios de nivel 1 para los servicios de F5 Distributed Cloud. Se aplican certificaciones de seguridad adicionales a determinados servicios y equipos de F5. Encontrará información más detallada sobre las prácticas de seguridad de los datos en https://www.f5.com/company/policies/privacy-notice.
