¿Qué es la defensa multicapa?
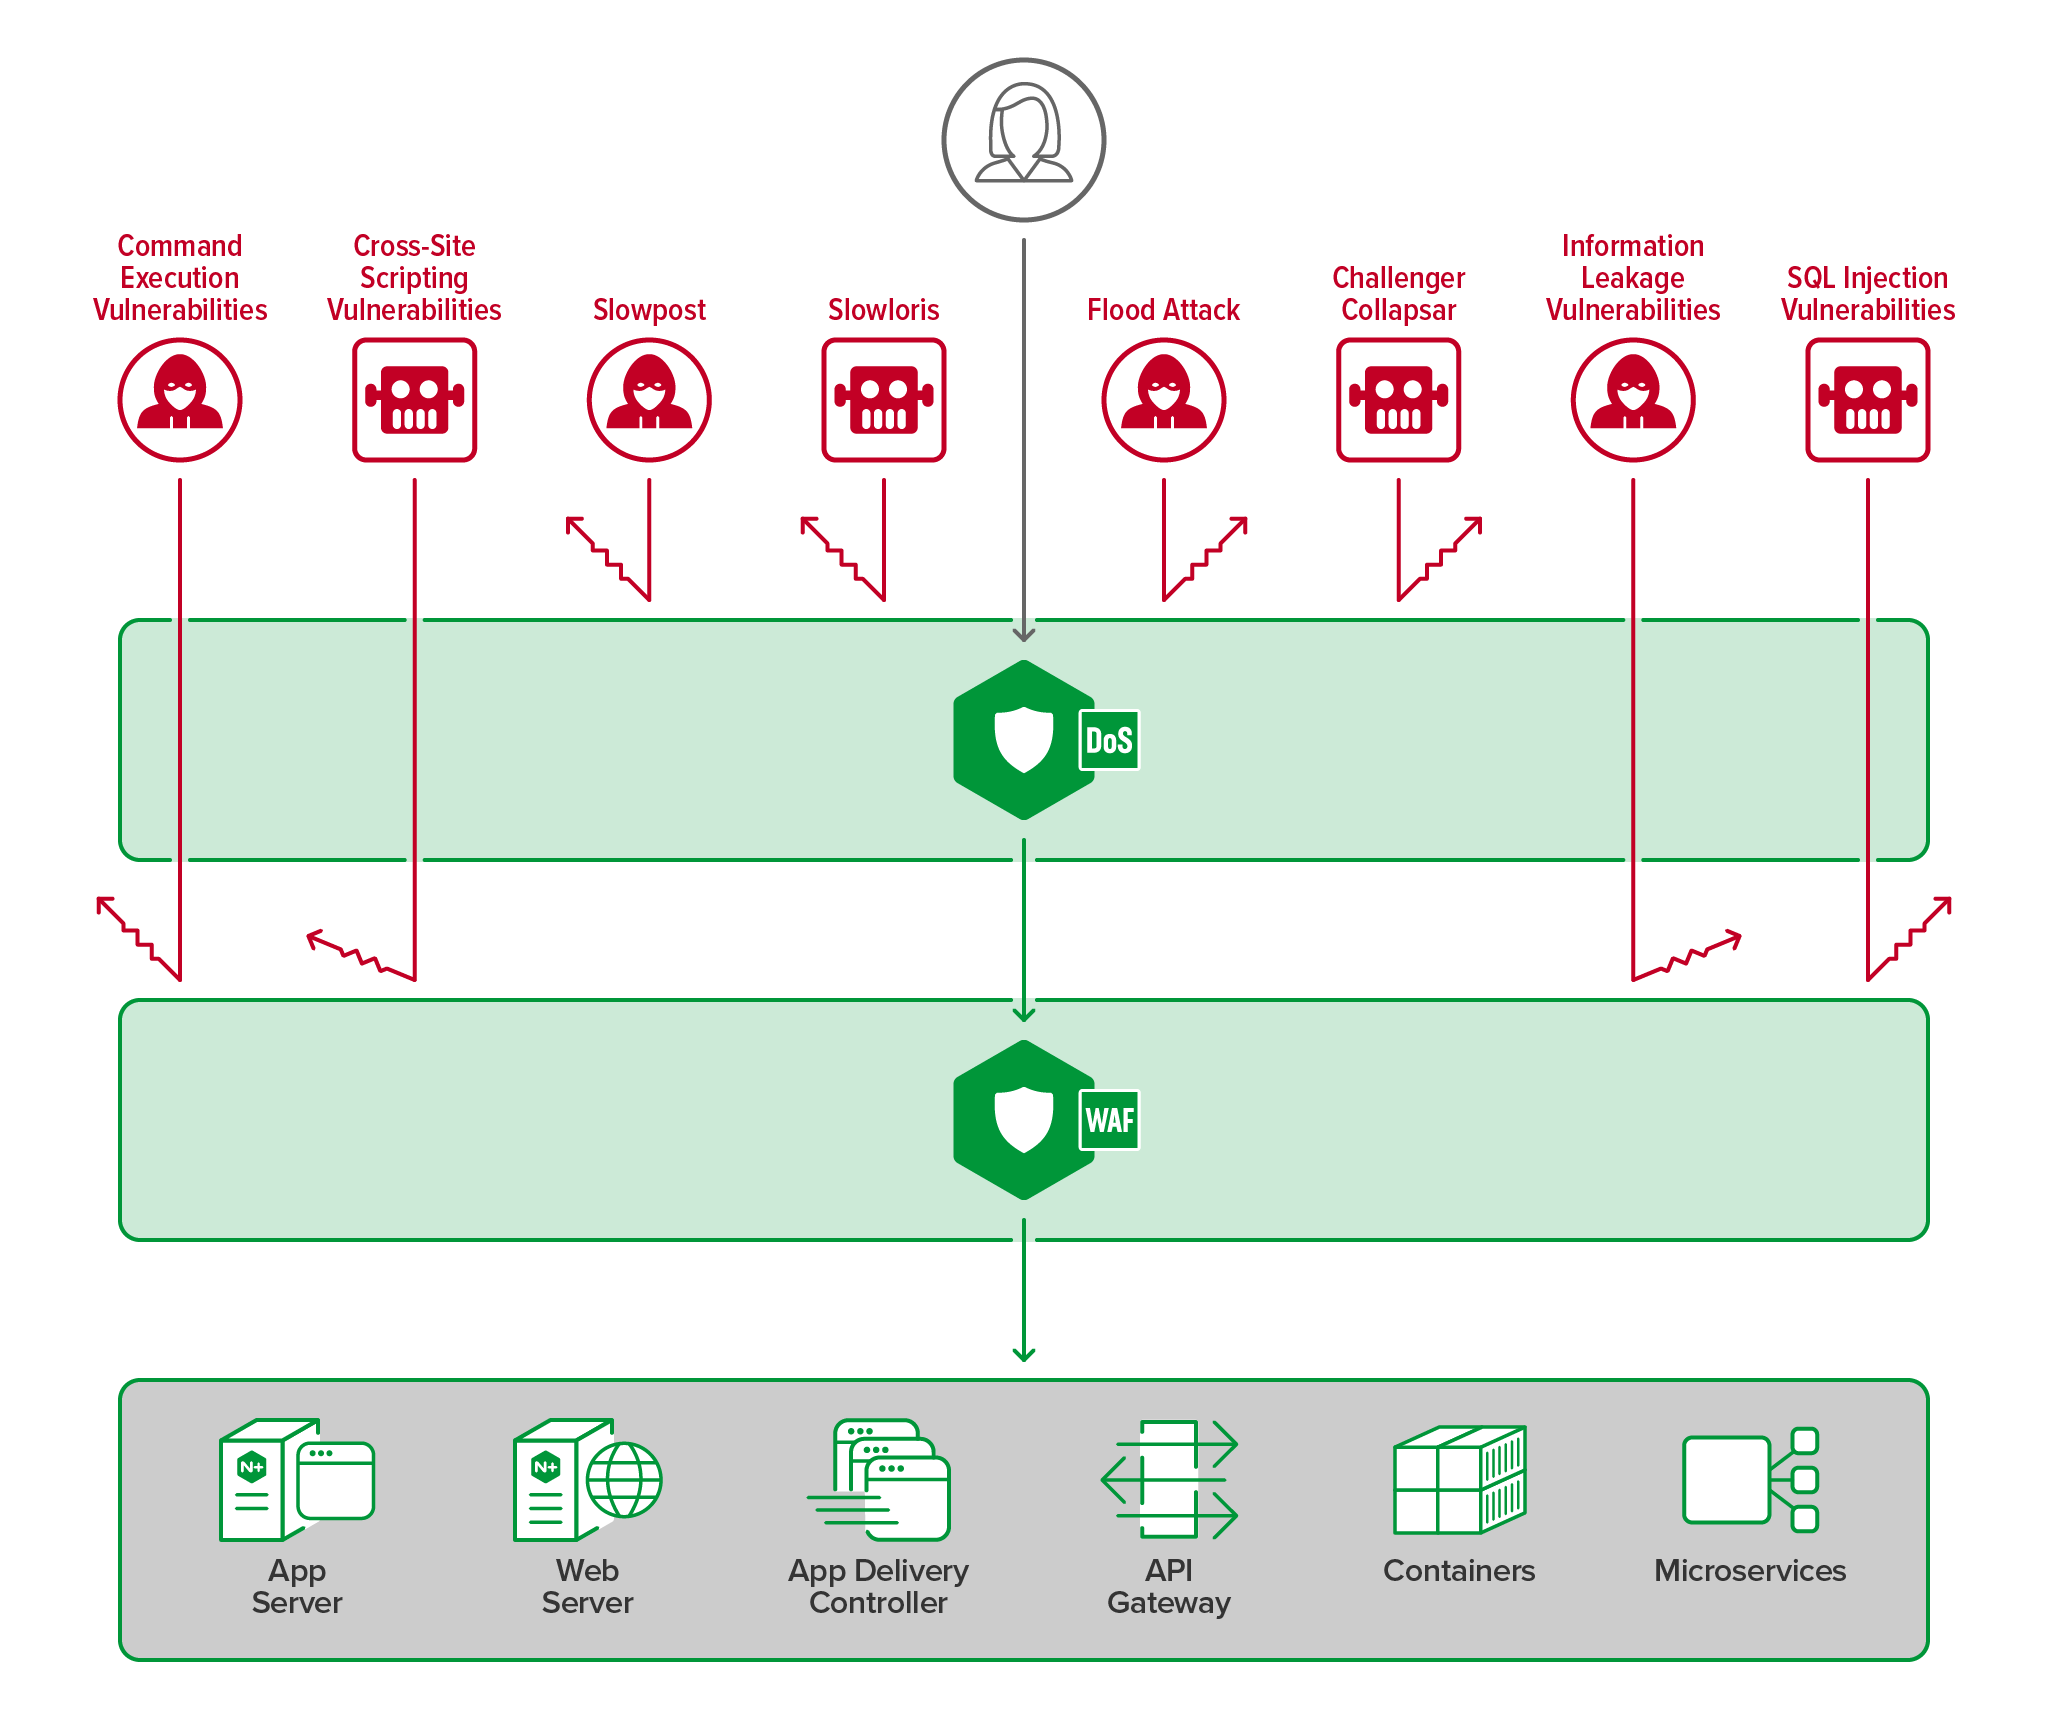
La defensa multicapa se refiere a una estrategia de seguridad compuesta por varias capas independientes de gestión de la seguridad, lo que garantiza la continuidad operativa incluso si una de ellas falla o se ve comprometida. Estas capas suelen incluir factores como el personal, la tecnología y las operaciones. Al disponer estos sistemas de gestión en capas, los ataques que una capa no pueda mitigar durante el procesamiento de datos pueden ser bloqueados por otra capa del mismo sistema.
Existen varias formas de implementar una estrategia de defensa multicapa. En cuanto a los aspectos técnicos, se recomienda tener en cuenta los tres puntos siguientes:
- Protección contra la denegación de servicio (DoS): La implementación de medidas de protección contra ataques DoS bloquea los ataques DoS, evitando que sobrecarguen las aplicaciones y mejorando al mismo tiempo la calidad y la previsibilidad de la experiencia del cliente. Para maximizar la eficacia de estas medidas, impleméntelas globalmente en los límites de la red para proteger todas las aplicaciones, API y servicios, así como para complementar otras herramientas de gestión del tráfico y seguridad. Las soluciones contra ataques DoS también ayudan a bloquear los ataques distribuidos de denegación de servicio (DDoS), lo que aumenta su eficacia. Los ataques DDoS utilizan numerosos bots o sistemas comprometidos para inundar determinados recursos web, aplicaciones o una o varias direcciones IP con grandes cantidades de tráfico.
- Firewall de aplicaciones web (WAF): Implemente un WAF entre la capa de protección contra ataques DoS y el balanceador de carga o el controlador de Ingress. Un WAF bloquea ataques sofisticados de capa 7 dirigidos contra vulnerabilidades como las incluidas en el OWASP Top 10. Los WAF deben ofrecer una configuración de protección eficaz y lista para usar para los desarrolladores que no estén familiarizados con las prácticas de seguridad, además de permitir su personalización para casos de uso específicos definidos por los usuarios.
- Autenticación y autorización: asegúrese de que las herramientas de gestión del tráfico, como los balanceadores de carga, las puertas de enlace de API y los controladores de Ingress, estén configuradas correctamente para autenticar y autorizar todas las solicitudes de acceso a las aplicaciones y la infraestructura. Esto resulta especialmente importante en entornos de Kubernetes o basados en microservicios, donde los servicios están débilmente acoplados y son accesibles externamente mediante API. Un proceso de autenticación sólido y continuo, que incluya la autenticación multifactor (MFA) para la interacción humana, ayuda a validar todas las conexiones, reducir los vectores de ataque y mejorar la seguridad general.
Cómo puede ayudar F5 NGINX