
¿Qué es la aplicación de políticas?
La aplicación de políticas es el proceso de gestionar la conectividad, el acceso y el uso de redes y aplicaciones de acuerdo con una o varias políticas que definen las condiciones en las que se permite el acceso.
¿Qué es la aplicación de políticas?
En el contexto informático, la aplicación de políticas suele referirse a la creación, clasificación, gestión, supervisión y ejecución automatizada de un conjunto específico de requisitos para el uso de un ordenador o una red de comunicaciones; es decir, no solo a la aplicación de las políticas, sino también, de forma más general, a su definición, implementación y gestión.
Las políticas pueden abordar prácticamente cualquier parámetro relativo a «quién, qué, dónde, cuándo, cómo o por qué», como quién puede acceder a los recursos, cuándo, desde dónde, con qué dispositivos o software, qué puede y qué no puede hacer el usuario una vez concedido el acceso, durante cuánto tiempo y con qué mecanismos de auditoría o supervisión. Las políticas también pueden abordar interacciones o requisitos más técnicos, como los protocolos que se deben aceptar, los puertos que se deben utilizar o los tiempos de espera de conexión.
¿Por qué es importante aplicar las políticas?
Las organizaciones crean políticas para controlar, gestionar y, en ocasiones, monetizar sus activos y servicios. La aplicación de políticas de red ayuda a automatizar las medidas de seguridad de los datos y los activos, incluidos los requisitos de BYOD. Por ejemplo, puede permitir que un proveedor de servicios establezca tarifas diferenciadas para determinados servicios u horarios de uso. También puede utilizarse para ayudar a hacer cumplir las normas éticas de la empresa (como las relativas al uso de los equipos y del tiempo de la empresa para fines personales), así como para comprender y gestionar mejor el uso de la red.
¿Cómo funciona la aplicación de políticas?
La aplicación de políticas suele gestionarse mediante software o hardware que actúa como puerta de enlace, proxy, cortafuegos u otro punto de control centralizado de la red. Primero deben definirse las políticas, junto con una o varias acciones que se llevarán a cabo si se produce una infracción. Una vez definidas, el software o hardware se convierte en un punto de aplicación de políticas de la red, es decir, un nexo en el que la aplicación de políticas se lleva a cabo en tres fases:
- Una evaluación de la conexión o solicitud
- Una comparación del estado evaluado con las políticas conocidas para determinar si la conexión infringiría una (o varias) de ellas
- Una acción resultante, que puede ir desde atender la solicitud hasta desconectar o incluir en una lista de denegación.
Por ejemplo, una política puede identificar direcciones IP maliciosas conocidas y especificar que se rechace todo el tráfico procedente de ellas. Las políticas más complejas pueden permitir que un usuario concreto se conecte a determinadas aplicaciones, pero no a otras, o que, una vez conectado, realice ciertas acciones que conlleven un coste superior al de otras (como utilizar un servicio de streaming en un dispositivo de alta resolución). De este modo, los sistemas de autenticación, autorización y contabilidad (AAA) constituyen una forma de aplicación de políticas.
La aplicación de políticas de red puede exigir el cumplimiento de parámetros más sofisticados y específicos, como la presencia de certificados vigentes, el tipo o la versión del dispositivo o navegador utilizado para conectarse, o la ausencia de patrones de comportamiento asociados a ataques.
La supervisión o documentación de todo el proceso de aplicación, especialmente de los incidentes de incumplimiento, suele formar parte de una solución de aplicación de políticas.
Varios productos de F5 pueden funcionar como puertas de enlace o proxies completos que permiten controlar de forma granular la creación y aplicación de políticas desde un único punto de control centralizado. En concreto, BIG-IP Policy Enforcement Manager (PEM) ofrece controles avanzados para los proveedores de servicios que buscan monetizar sus servicios y mejorar el rendimiento de la red. Para las empresas, BIG-IP Access Policy Manager (APM) ofrece una gestión contextual del acceso a las aplicaciones mediante una interfaz gráfica de usuario denominada Visual Policy Editor (VPE), que facilita la creación, edición y gestión de políticas contextuales que tienen en cuenta la identidad.
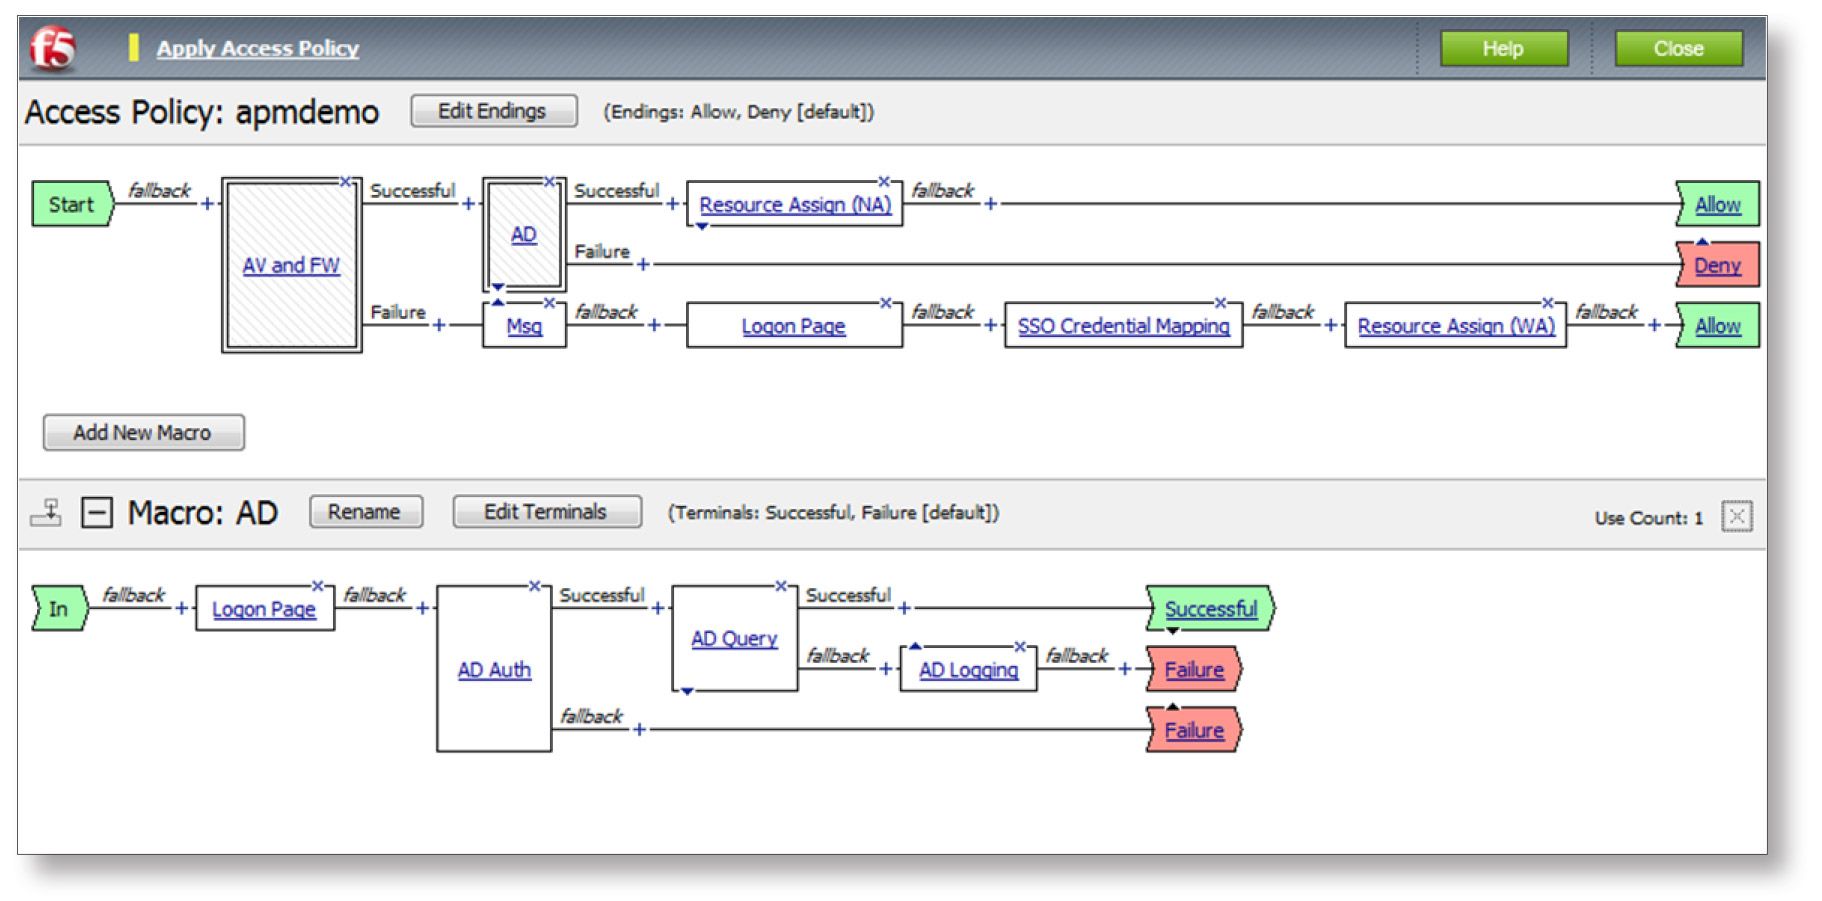
Figura 1: Editor visual de políticas de BIG-IP APM
