Visibilidad y control del tráfico SSL en la era de HTTP/2.0
La arquitectura «SSL Everywhere» de F5 se basa en la pila SSL/TLS desarrollada a medida que forma parte de cada implementación de F5 BIG-IP. Esto permite a F5 disponer de visibilidad y control sobre el tráfico SSL/TLS en la era de HTTP/2.0.
¿Por qué son tan importantes la visibilidad y el control del tráfico SSL/TLS? Hace apenas una década, SSL se reservaba para las instituciones financieras y determinadas organizaciones, como los organismos del sector público, así como para las páginas de inicio de sesión de sitios web y servicios especialmente preocupados por la seguridad. Hoy en día, su uso se ha extendido a la mayoría de los servicios web y se está convirtiendo rápidamente en el protocolo de facto para las comunicaciones. Según un estudio del sector realizado por Gartner, más del 50 % del tráfico mundial de Internet estará cifrado a finales de 2015.
En la actualidad, TLS supone un cambio de paradigma en la forma en que las empresas abordan las redes informáticas, ya que proporciona seguridad para las comunicaciones a través de un servidor de red. La conexión entre el cliente y el servidor es privada porque se utiliza criptografía simétrica para cifrar los datos transmitidos.
Visibilidad y control del tráfico SSL/TLS en HTTP/2.0
Con el creciente uso del tráfico cifrado, el enfoque tradicional basado en cortafuegos, sistemas de prevención de intrusiones y sistemas de detección de intrusiones ha quedado obsoleto, ya que estos dispositivos no pueden detectar las amenazas si desconocen el flujo de datos que los atraviesa.
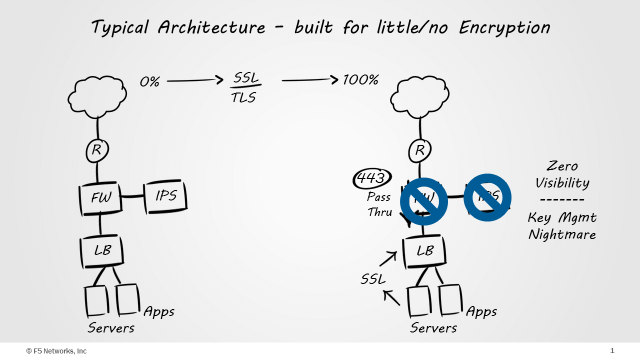
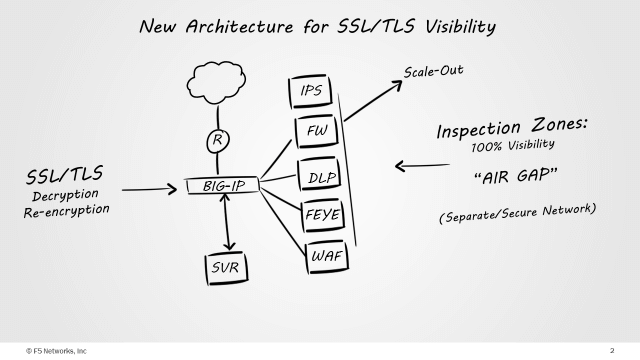
La solución a este problema consiste en realizar el descifrado SSL inicial en el perímetro de seguridad. Sin embargo, la mayoría de las soluciones disponibles en el sector que operan en el perímetro de seguridad no se han diseñado ni desarrollado específicamente para el «descifrado SSL». Aunque algunas pueden tener capacidad de descifrado, no pueden llevarlo a cabo de forma adecuada. Muchas empresas también experimentan una caída significativa del rendimiento al activar el descifrado SSL. Esto ha impulsado la búsqueda de la mejor manera de diseñar el perímetro incorporando un tratamiento optimizado del tráfico SSL. Evidentemente, para maximizar la eficacia de los dispositivos de seguridad de capa 7, el descifrado SSL debe realizarse cerca del perímetro de seguridad. Una vez descifrado el tráfico SSL entrante, las solicitudes resultantes pueden analizarse, modificarse y dirigirse.
Cifrado SSL
Los ciberdelincuentes suelen utilizar SSL para eludir los dispositivos de seguridad, conscientes de que estos presentan vulnerabilidades. El malware oculto en el tráfico SSL también podría sortear fácilmente las plataformas de seguridad. Gartner estima asimismo que, para 2017, más del 50 % de los ataques contra las redes empresariales utilizarán SSL para eludir las medidas de seguridad.
Con el descubrimiento de más conjuntos de cifrado vulnerables que dan lugar a ataques como Heartbleed, BEAST, POODLE y otros, los administradores de seguridad disponen de poco tiempo para corregir las vulnerabilidades. Corregir cientos o miles de servidores frontales SSL llevaría semanas, durante las cuales seguirían expuestos a ataques de fuentes maliciosas.
La cuestión pasa a ser saber qué tráfico se debe descifrar. Si una empresa ofrece contenido a usuarios externos, necesita utilizar un dispositivo para descargar el tráfico SSL del servidor y, a continuación, incorporar protección al flujo de tráfico. Esto interrumpirá el SSL, pero de forma inteligente: no conviene descifrar una sesión bancaria, pero sí una sesión de Facebook. La solución de seguridad debe contar con la inteligencia necesaria para comprender adónde se dirige el tráfico y decidir si debe descifrarse o dejarse tal cual.
Aunque técnicamente SSL permite a los usuarios disfrutar de seguridad de extremo a extremo, no garantiza necesariamente la protección de todo el tráfico. Es posible ocultar software malicioso en el tráfico cifrado e interceptar así SSL sin necesidad de falsificar un certificado SSL. Por tanto, la principal prioridad de los equipos de TI es detectar las amenazas en tiempo real y mitigarlas de inmediato.
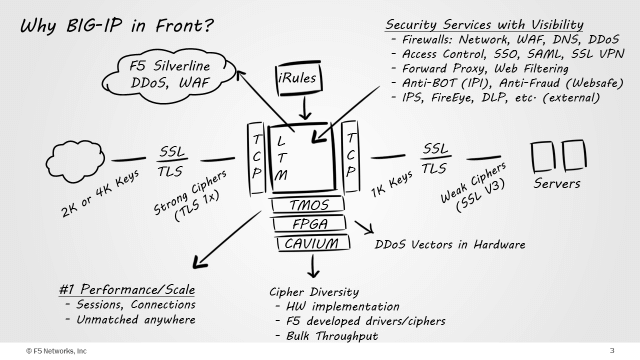
La arquitectura de proxy completo de F5 permite realizar la conversión y el descifrado de forma fluida, al tiempo que implementa conexiones independientes para las comunicaciones internas y externas. La capacidad de finalizar sesiones SSL también facilita al departamento de TI el uso del cifrado para el tráfico externo y del antiguo HTTP cuando sea necesario. Todas las conexiones serán posibles y el departamento de TI no tendrá que desmantelar y sustituir toda la infraestructura de aplicaciones web para aprovechar las ventajas de HTTP/2.0.
Mantén el rendimiento al gestionar la configuración de TLS
Con la adopción de claves más robustas, al pasar de 1024 a 2048 bits, los requisitos computacionales han aumentado exponencialmente, hasta situarse entre cuatro y ocho veces por encima de los anteriores. Esto reduce el rendimiento de la infraestructura existente, que debe gestionar un volumen de tráfico similar. Disponer de hardware especializado junto con un acelerador de hardware evitará tener que ampliar los recursos de CPU en toda la granja de servidores.
Dado que PCI DSS 3.1 obliga a las empresas a dejar de utilizar SSL y TLS 1.0 antes del 30 de junio de 2016 en favor de implementaciones de TLS más recientes, las empresas deberán garantizar que todos los dispositivos dispongan de un punto centralizado de gestión de SSL que permita resolver cualquier problema en cuestión de minutos en todo el entorno.
Referencias del documento: