Sistema de prevención de intrusiones (IPS) F5 BIG-IP AFM
Las redes de proveedores de servicios y empresas funcionan mediante diversos protocolos que permiten la conectividad con un gran número de aplicaciones. La mayoría de estas redes utilizan protocolos heredados con una seguridad integrada débil o inexistente, que un atacante puede aprovechar para afectar a los servicios o robar información. Para los proveedores que ofrecen servicios basados en 5G, la nueva arquitectura 5G multiplica exponencialmente los puntos de entrada a la infraestructura de red. Para ofrecer una experiencia que satisfaga las expectativas de los clientes en un mercado competitivo, es imprescindible proteger las redes.
Una solución flexible y moderna de inspección de protocolos
El sistema de prevención de intrusiones (IPS) de F5, integrado de forma nativa en F5 BIG-IP AFM, inspecciona en las capas 5 a 7 todo el tráfico entrante y protege más de 25 protocolos y aplicaciones de infraestructura frente a incidentes de seguridad y vulnerabilidades. La solución IPS de BIG-IP AFM comprueba que el tráfico cumpla los estándares de los protocolos y lo contrasta con cientos de firmas de ataques conocidas. Protege la infraestructura DNS frente a ataques contra los protocolos y vulnerabilidades que pueden afectar al rendimiento. Para los proveedores de servicios, el IPS de BIG-IP AFM va aún más allá: protege el perímetro de la red e inspecciona el tráfico y el cumplimiento de los protocolos habituales de los proveedores de servicios, como SS7, Diameter, HTTP/2, GTP, SCTP y SIP, que llegan a la red a través de UDP, TCP y SCTP. El sistema garantiza que estos servicios de aplicaciones no sufran ataques ni sean objeto de explotación. El panorama de amenazas se vuelve aún más complejo si se tienen en cuenta los millones de dispositivos IoT que se venden cada año y se conectan a redes domésticas y empresariales. Muchos de estos dispositivos IoT cuentan con una seguridad deficiente o incluso inexistente. Esto los convierte en objetivos de los hackers, que pueden incorporarlos a redes de ataque. El IPS de BIG-IP AFM inspecciona MQTT y CoAP, protocolos de IoT ampliamente utilizados, para mitigar los ataques contra servidores de servicios de IoT.
Características principales
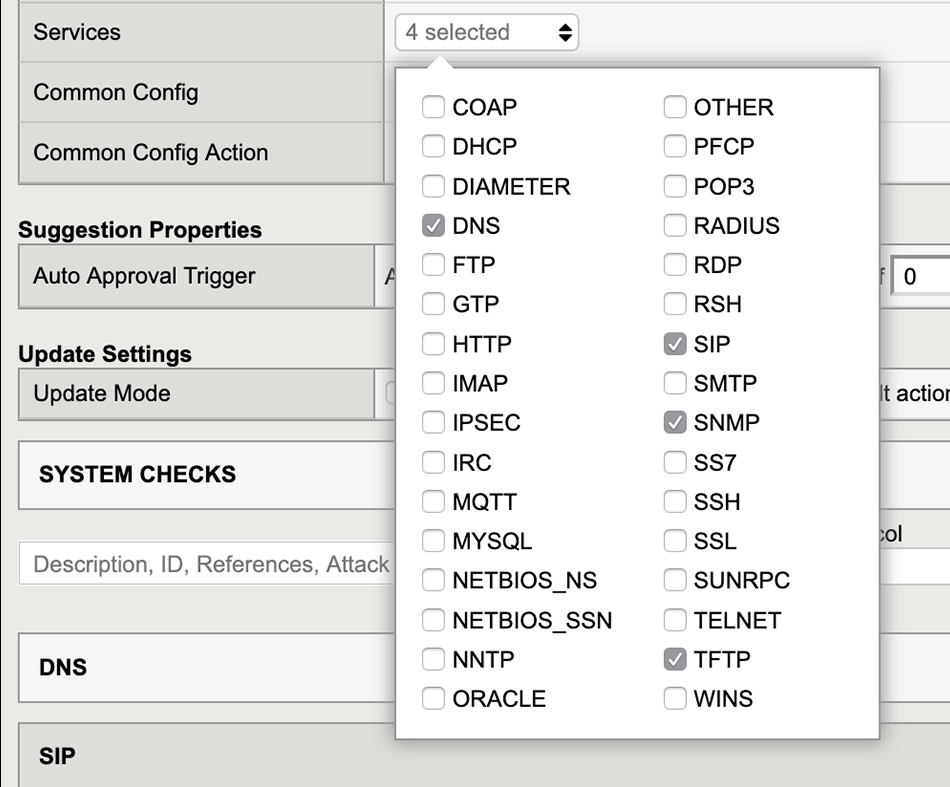
Actualmente, BIG-IP AFM IPS admite los siguientes protocolos:
CoAP | MQTT | RSH |
DHCP | MYSQL | SMTP |
Diámetro | NETBIOS_NS | SNMP |
DNS | NETBIOS_SSN | SS7 |
FTP | NNTP | SSH |
GTP | Oracle | SSL |
HTTP | PFCP | SUNRPC |
IMAP | POP3 | TELNET |
IPsec | RADIUS | TFTP |
IRC | RDP | VICTORIAS |
Rápido, fácil y flexible
Para que el IPS de BIG-IP AFM pueda responder rápidamente a ataques y vulnerabilidades dirigidos contra redes y protocolos, se admiten los servidores virtuales BIG-IP Standard, las listas de control de acceso (ACL) y FastL4. También se pueden utilizar las iRules de F5 para aplicar rápidamente políticas al tráfico entrante. La comunidad de F5 DevCentral, formada por más de 250.000 usuarios, utiliza iRules para colaborar y crear reglas personalizadas que mitigan amenazas menos habituales. Estas reglas se comparten con la comunidad para ofrecer a otros administradores la flexibilidad necesaria para ampliar las funciones de sus implementaciones de BIG-IP AFM.
F5 proporciona reglas predefinidas y listas para usar, ajustadas específicamente a los protocolos de red de los proveedores de servicios, para ampliar aún más la inspección y la protección del tráfico de los abonados.
Uso y protección de reglas compatibles con SNORT
El motor IPS de BIG-IP AFM utiliza SNORT, un lenguaje específico de dominio (DSL) estándar del sector, para aplicar reglas al tráfico entrante con el fin de detectar y bloquear ataques y vulnerabilidades. El IPS de BIG-IP AFM puede incorporar y utilizar reglas de SNORT procedentes de fuentes de terceros para garantizar una protección coherente basada en las políticas existentes. F5 proporciona reglas prediseñadas y listas para usar, optimizadas específicamente para los protocolos de red de los proveedores de servicios, con el fin de ampliar aún más la inspección y la protección del tráfico de los abonados. Para proteger frente a ataques y vulnerabilidades nuevos y en constante evolución, el servicio de suscripción IPS de BIG-IP AFM proporciona nuevas firmas de forma continua.
Visibilidad de riesgos casi en tiempo real
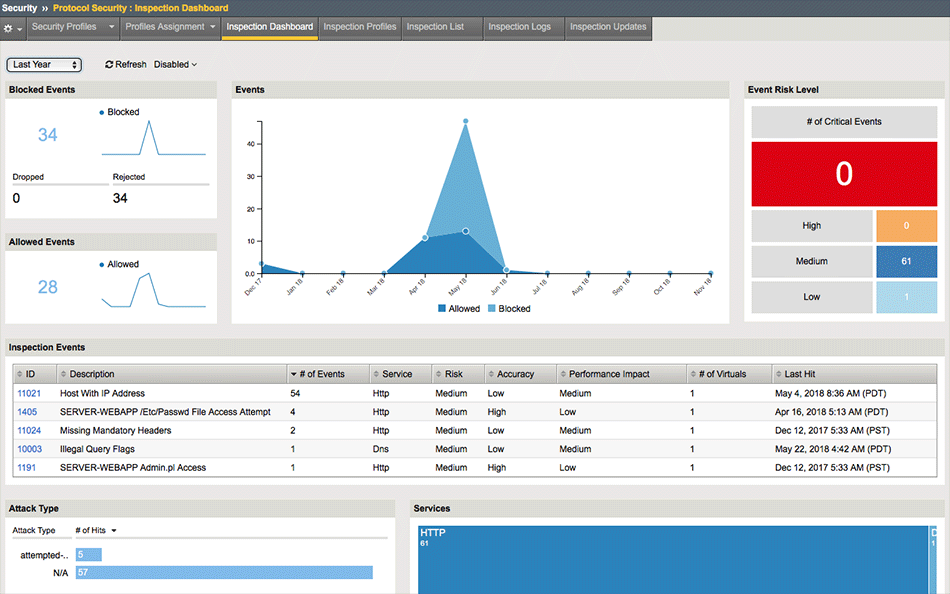
BIG-IP AFM IPS incorpora registro de alta velocidad (HSL) para ofrecer una visibilidad casi en tiempo real del tráfico entrante y ayudar al personal de red a responder rápidamente a los ataques. F5 BIG-IQ Security complementa esta función proporcionando una visión correlacionada de las amenazas y respuestas prácticas. Los datos de registro pueden transmitirse a soluciones de gestión de eventos e información de seguridad (SIEM) de terceros compatibles para su análisis y comparación histórica.
Aprendizaje integrado y sugerencia de reglas
BIG-IP AFM IPS incluye un motor de sugerencias de políticas que permite a los administradores mantenerse al día frente a ataques y vulnerabilidades en constante evolución sin necesidad de supervisar exhaustivamente ni desarrollar reglas. El motor de sugerencias de políticas crea reglas basadas en patrones de tráfico que se pueden aceptar o rechazar, ya sea de forma manual o automática, para añadir protección fácilmente sin necesidad de conocimientos especializados ni sobrecarga operativa. También puede avisar cuando una regla pueda estar generando muchos falsos positivos y deba desactivarse.
Multihilo para un mayor rendimiento y escalabilidad
BIG-IP AFM IPS se basa en la plataforma F5 BIG-IP y está diseñado para el procesamiento multiproceso nativo, lo que facilita el escalado en respuesta a picos de tráfico o al crecimiento planificado sin comprometer los servicios. La arquitectura multiproceso también proporciona alta disponibilidad y permite realizar actualizaciones de software sin interrupciones, de modo que las operaciones de su empresa puedan continuar sin interrupción y se reduzca su exposición al riesgo.
Flexibilidad operativa
La solución IPS de la edición virtual de BIG-IP AFM se puede ejecutar fácilmente en las plataformas AWS, Azure y Google Cloud, así como en entornos de nube privada VMware/KVM, para ofrecer protección en cualquier infraestructura de aplicaciones y en los puntos finales de NFV. Las implementaciones se pueden gestionar mediante F5 BIG-IQ, alojado en una nube pública o privada, para facilitar la gestión y la visibilidad.
La solución IPS de la edición virtual de BIG-IP AFM se ejecuta fácilmente en las plataformas AWS, Azure y Google Cloud, así como en entornos de nube privada VMware/KVM.
Plataforma de consolidación de servicios
BIG-IP AFM IPS permite a los proveedores de servicios consolidar y proteger su infraestructura mediante un IPS integrado con servicios de firewall Gi y de equilibrio de carga en una única plataforma. BIG-IP AFM IPS está optimizado para proteger el núcleo y el perímetro del centro de datos, así como los protocolos subyacentes que hacen posibles los servicios para suscriptores. Para las redes que requieren una gran escalabilidad y rendimiento, el IPS de los dispositivos BIG-IP iSeries y los chasis VIPRION ofrece un rendimiento y una fiabilidad líderes en el sector para garantizar la prestación segura de servicios de red.
Conclusión
La solución IPS de BIG-IP AFM protege la infraestructura DNS frente a ataques de protocolo y vulnerabilidades que pueden afectar al rendimiento. Para los proveedores de servicios, el IPS de BIG-IP AFM protege el perímetro de la red, inspecciona el tráfico y verifica el cumplimiento de los protocolos utilizados por dichos proveedores. A medida que los proveedores de servicios se preparan para ofrecer servicios basados en 5G, aumentan las posibilidades de sufrir ataques, por lo que la protección de la red resulta aún más crucial.
Obtenga más información sobre cómo BIG-IP AFM y BIG-IQ pueden ayudarle a proteger su infraestructura.