El 5G ha redefinido por completo la forma en que se construyen, operan y protegen las redes
Las redes 5G modernas están diseñadas para ofrecer una latencia ultrabaja, una escalabilidad masiva y arquitecturas basadas en servicios nativas de la nube que abarcan la red de acceso radioeléctrico (RAN), el núcleo y el extremo de la red.
Aunque esta arquitectura ofrece una agilidad y escalabilidad sin precedentes, también plantea nuevos retos operativos. El núcleo 5G ya no es un conjunto de elementos de red centralizados, sino una malla dinámica de servicios en contenedores, a menudo desplegados en entornos de varios proveedores, cada uno con su propia implementación, modelo de seguridad y herramientas de visibilidad.
Como resultado, los enfoques de monitorización tradicionales tienen dificultades para ofrecer una visión coherente de lo que ocurre en los planos de control y de usuario. El cifrado oculta datos críticos de señalización, la instrumentación específica de cada proveedor crea silos y las herramientas heredadas basadas en paquetes añaden costes, complejidad y sobrecarga de rendimiento, lo que deja a los operadores con importantes puntos ciegos justo cuando las redes adquieren una mayor relevancia para los resultados empresariales.
El núcleo 5G es una malla distribuida de microservicios que se comunican mediante SBI (interfaces basadas en servicios) cifradas y basadas en HTTP/2. Dado que cada proveedor implementa su propia pila y su propio modelo de seguridad, resulta difícil comprender qué sucede en los planos de control y de usuario.
El reto de la observabilidad del 5G
Las herramientas de monitorización tradicionales se diseñaron para redes estáticas y flujos de paquetes sin cifrar. En las arquitecturas 5G actuales basadas en contenedores, esos supuestos ya no son válidos porque:
- Las cargas de trabajo son dinámicas. Las funciones de red (NF) aumentan y reducen su capacidad continuamente, lo que genera lagunas en la visibilidad y la correlación entre los planos de control y de usuario.
- El tráfico está cifrado de extremo a extremo. Transport Layer Security (TLS) 1.3 y la mensajería SBI basada en HTTP/2 ocultan los metadatos de los que dependen los sistemas de supervisión y seguridad heredados.
- La integración de múltiples proveedores genera dificultades. Cada proveedor ofrece su propia sonda virtual (VTAP) o mecanismo de captura de paquetes, limitado a sus propias funciones de red (NF), formatos y ámbitos operativos.
- La visibilidad fragmentada debilita la seguridad. Sin una visión unificada del comportamiento de los suscriptores, las sesiones y las funciones de red, resulta extremadamente difícil implementar de forma coherente y a gran escala la aplicación de un modelo de confianza cero y la detección de anomalías
Estos desafíos se ven agravados por las características específicas de las redes 5G, como:
- Protocolos y pilas de protocolos específicos y heredados, tanto SBI como no SBI (PFCP, NAS, NGAP, F1-AP)
- Generaciones anteriores de infraestructura física
- Necesidad de supervisión en múltiples dominios, incluidos la infraestructura, la aplicación (función de red), la seguridad, el sistema operativo y la orquestación
- Requisitos de cobertura geográfica y experiencia de usuario que exigen redes amplias, escalables y de alta conectividad
Para proteger estos entornos, los operadores necesitan visibilidad en tiempo real de cada mensaje, sesión y evento de suscriptor, sin añadir sobrecarga ni complejidad operativa. Las políticas deben poder adaptarse al instante a los riesgos y, al mismo tiempo, cumplir los requisitos normativos y de conformidad en constante evolución.
El conocimiento de los abonados es esencial para los casos de uso de seguridad avanzada. También es fundamental para los requisitos de cumplimiento normativo, auditoría e interceptación legal, que dependen de una identificación precisa y coherente de los abonados en los registros y dominios de red.
Desafíos de visibilidad en entornos nativos de la nube
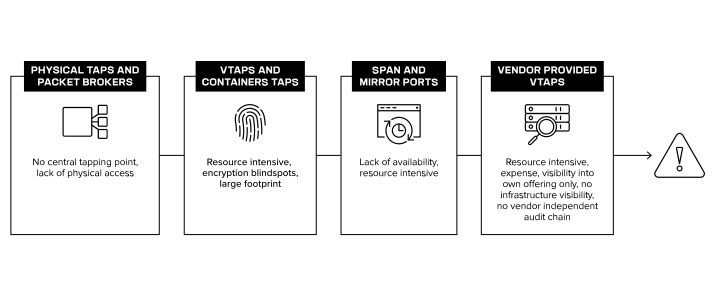
La visibilidad nativa de la nube en entornos distribuidos plantea dificultades inherentes. Las cargas de trabajo son dinámicas, efímeras y suelen estar ocultas tras capas de orquestación, lo que hace que los modelos de supervisión tradicionales centrados en paquetes sean cada vez menos eficaces.
Los métodos tradicionales para obtener visibilidad se diseñaron para infraestructuras estáticas y flujos de tráfico centralizados. En entornos 5G nativos de la nube, estos enfoques generan puntos ciegos, sobrecarga operativa y limitaciones de escalabilidad.
F5 BIG-IP eBPF Observability permite una 5G
más ágil y optimizada
Los entornos 5G modernos requieren una capa de observabilidad uniforme y de alto rendimiento que abarque múltiples proveedores, comprenda tanto los protocolos SBI específicos de 5G como los protocolos que no son SBI y proporcione la inteligencia contextual necesaria para respaldar los flujos de trabajo de seguridad, operaciones y cumplimiento normativo.
F5 BIG-IP eBPF Observability (EOB) ofrece esta capacidad mediante la captura de metadatos detallados a través de agentes ligeros y en contenedores, desplegados en el núcleo 5G, el perímetro y los entornos informáticos de acceso múltiple. Basado en la tecnología eBPF, cada agente observa el tráfico directamente en el nivel del kernel, abarcando tanto el tráfico del plano de control (SBI, NGAP, PFCP) como el del plano de usuario, sin depender de sidecars, intermediarios de paquetes ni TAP específicos de cada proveedor.
A diferencia de los enfoques tradicionales, EOB utiliza un único agente por nodo para proporcionar una visibilidad completa de todos los pods y contenedores de dicho nodo, lo que minimiza la sobrecarga operativa y elimina los puntos ciegos provocados por el cifrado y el escalado dinámico.
La telemetría de estos agentes se transmite en tiempo real a través de un bus de mensajes seguro a plataformas de análisis, garantía del servicio y seguridad. Esto permite establecer un ciclo operativo continuo que observa el comportamiento de la red, analiza el contexto, aplica políticas y se adapta dinámicamente a medida que cambian las condiciones.
Cómo funciona
BIG-IP EOB proporciona una capa de observabilidad unificada a nivel de nodo en entornos 5G nativos de la nube, que abarca el núcleo, el perímetro/MEC y la infraestructura distribuida.
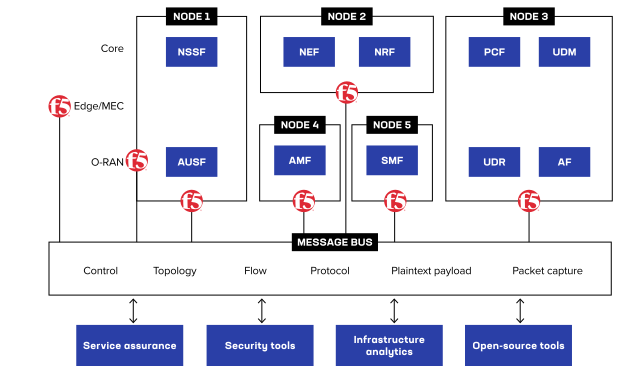
BIG-IP EOB consta de agentes ligeros y en contenedores que pueden desplegarse en cualquier entorno donde se ejecute Kubernetes. Mediante la tecnología eBPF, cada agente observa la actividad de red directamente en el nivel del kernel, lo que proporciona una visibilidad exhaustiva tanto de la señalización del plano de control como del tráfico del plano de usuario, sin depender de sidecars, intermediarios de paquetes ni puntos de captura específicos de un proveedor.
Los agentes de EOB capturan y generan varios tipos de telemetría a partir del tráfico de red y de las comunicaciones internas de los contenedores, entre ellos:
- Paquetes sin procesar (para la resolución de problemas específicos)
- Topología dinámica y relaciones entre servicios
- Metadatos extraídos del tráfico cifrado (incluido TLS 1.3)
- Contexto específico del protocolo (por ejemplo, F1-AP, SBI, DNS, HTTP)
- Registros avanzados de flujos nativos de la nube (CNFlow)
Las plataformas de análisis y las herramientas de terceros pueden solicitar mediante programación únicamente los datos específicos necesarios para un caso de uso determinado, lo que reduce la sobrecarga y, al mismo tiempo, permite mantener una visibilidad con total fidelidad cuando sea necesario.
Toda la telemetría EOB de BIG-IP se transmite de forma continua y en tiempo real a través de un bus de mensajes seguro para su consumo inmediato, lo que permite flujos de trabajo tanto síncronos como asíncronos. Esta arquitectura posibilita un ciclo operativo continuo entre las herramientas de garantía del servicio, seguridad, análisis de infraestructuras y código abierto, sin generar puntos ciegos ni penalizaciones de rendimiento.
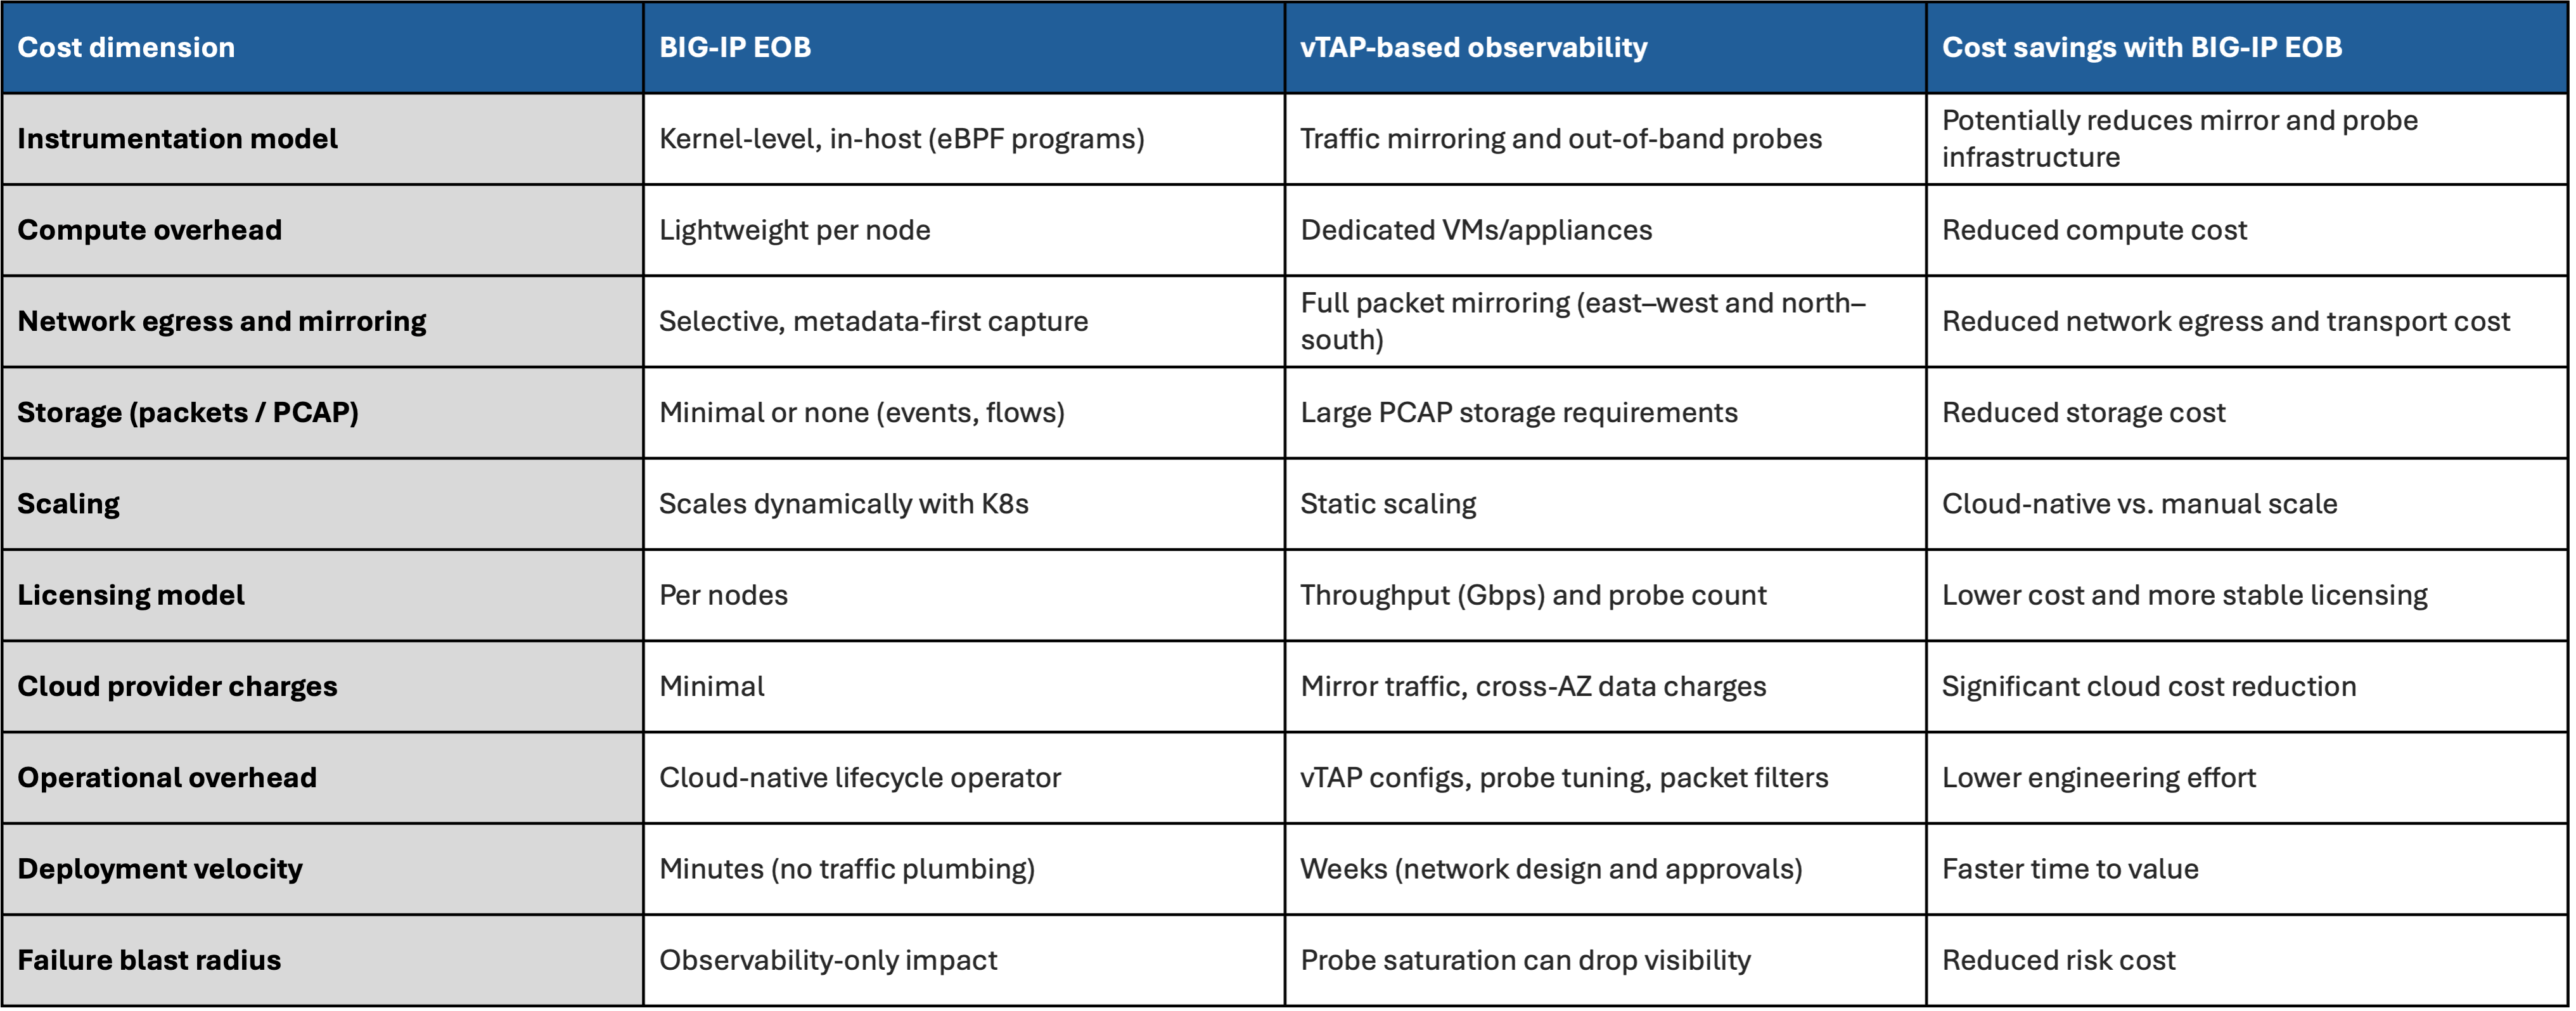
BIG-IP EOB frente a la observabilidad basada en vTAP
La integración de BIG-IP EOB ofrece claras ventajas frente a los métodos tradicionales:
Impacto en el mundo real
En un gran proveedor de servicios de nivel 1, BIG-IP EOB se implementó en un núcleo 5G con soluciones de varios proveedores que anteriormente dependía de múltiples vTAP específicos de cada proveedor. El operador se enfrentaba a datos de telemetría incoherentes, puntos ciegos de visibilidad entre las funciones de red y un consumo excesivo de recursos provocado por sondas de terceros.
Al implementar un único agente BIG-IP EOB por nodo, el operador consiguió una visibilidad unificada e independiente del proveedor en todo el núcleo 5G. La telemetría se transmitió en tiempo real a las plataformas de análisis y seguridad nativas de la nube, incluida F5 BIG-IP Advanced Firewall Manager (AFM), que se ejecutaba como una CNF, lo que permitió obtener información con mayor rapidez y aplicar las políticas de forma más coherente.
Entre las mejoras cuantificables se incluyeron:
- Visibilidad unificada de todas las funciones de red sin dependencia de proveedores
- Menor uso de recursos en comparación con los enfoques tradicionales basados en vTAP
- Tiempos de respuesta más rápidos para la resolución de problemas y la aplicación de políticas
Dado que BIG-IP EOB se basa en estándares abiertos y en una arquitectura en contenedores, se integra a la perfección tanto con las soluciones de F5 como con plataformas de análisis de terceros. La telemetría puede transmitirse a sistemas de gestión de eventos e información de seguridad (SIEM), canalizaciones de inteligencia artificial y aprendizaje automático, o plataformas de garantía del servicio como NETSCOUT o EXFO, lo que permite obtener una visión operativa más amplia sin duplicar la recopilación de datos.
Conclusión
Al combinar una visibilidad profunda a nivel de kernel con un modelo de despliegue ligero y nativo de la nube, BIG-IP EOB permite a los operadores eliminar los puntos ciegos en las cargas de trabajo modernas de 5G y nativas de la nube.
BIG-IP EOB proporciona observabilidad en tiempo real e independiente del proveedor que abarca el núcleo 5G, el extremo de la red y la infraestructura distribuida, y extrae contenido crítico de entornos cifrados y dinámicos sin añadir sobrecarga. Al transmitir telemetría de alta fidelidad a las plataformas existentes de análisis, garantía del servicio y seguridad, EOB ayuda a los operadores a pasar de la resolución reactiva de problemas a una obtención de información más rápida, una aplicación más estricta de las políticas y unas operaciones de red más resilientes a gran escala.
Encontrará más información sobre el producto en f5.com. Para ponerse en contacto con un especialista en ventas, contacte con el equipo de ventas de F5.