
Diagramas de arquitectura DDoS y libro blanco
Introducción
Durante más de 20 años, F5 ha trabajado con sus clientes para proteger sus aplicaciones frente a ataques distribuidos de denegación de servicio (DDoS). Con el tiempo, F5 ha desarrollado funcionalidades esenciales en sus productos para ayudar a las aplicaciones y los servicios a mantener su resiliencia frente a los ataques DDoS. Desde 2018, numerosos ataques de gran repercusión han llevado a proveedores de servicios, proveedores de servicios gestionados (MSP), entidades financieras y empresas a rediseñar sus redes para incorporar protección contra ataques DDoS. A partir de su colaboración con estos clientes, F5 ha desarrollado una arquitectura de referencia de protección contra ataques DDoS que incluye componentes tanto en la nube como en las instalaciones.
La arquitectura de referencia incluye varios niveles de defensa local para proteger las capas de la 3 a la 7. El nivel de defensa de red protege el DNS y las capas 3 y 4. Al quedar libre del ruido de los ataques de red, el nivel de defensa de aplicaciones puede utilizar sus recursos de CPU para proteger las aplicaciones de las capas superiores. Este diseño permite a las organizaciones defenderse frente a todo tipo de ataques DDoS y aporta ventajas en todos sus centros de datos. Por último, el componente en la nube de la solución de protección contra DDoS actúa como mecanismo de respaldo para mitigar los ataques volumétricos.
Las cuatro categorías de ataques DDoS
Aunque el panorama de las amenazas DDoS evoluciona constantemente, F5 ha constatado que los ataques siguen clasificándose en cuatro tipos, con las siguientes características:
- Volumétricos: ataques basados en inundaciones que pueden producirse en las capas 3, 4 o 7. Los ataques en las capas 3 y 4 suelen consistir en tráfico UDP con direcciones falsificadas.
- Asimétrico: tráfico UDP unidireccional o sin estado.
- Computacionales: ataques diseñados para consumir CPU y memoria, normalmente en la capa 7 mediante TCP.
- Basados en vulnerabilidades: ataques que explotan vulnerabilidades del software.
Los mecanismos de defensa han evolucionado para hacer frente a estas distintas categorías, y las organizaciones de gran relevancia han aprendido a implementarlos en configuraciones específicas para maximizar su nivel de seguridad. Gracias a su colaboración con estas empresas y al ajuste preciso de sus componentes, F5 ha desarrollado una arquitectura recomendada de mitigación de DDoS que puede adaptarse a los requisitos específicos de escala del centro de datos y del sector.
Creación de una solución de protección contra DDoS
La siguiente arquitectura de referencia de protección contra DDoS se basa en componentes ampliamente conocidos en el sector. Algunos pueden ser proporcionados por otros fabricantes y proveedores, pero otros son componentes específicos de F5.
Componentes de una arquitectura de protección contra DDoS
La figura 1 relaciona los componentes de la arquitectura de protección contra DDoS con las cuatro categorías de ataques DDoS que mitigan.
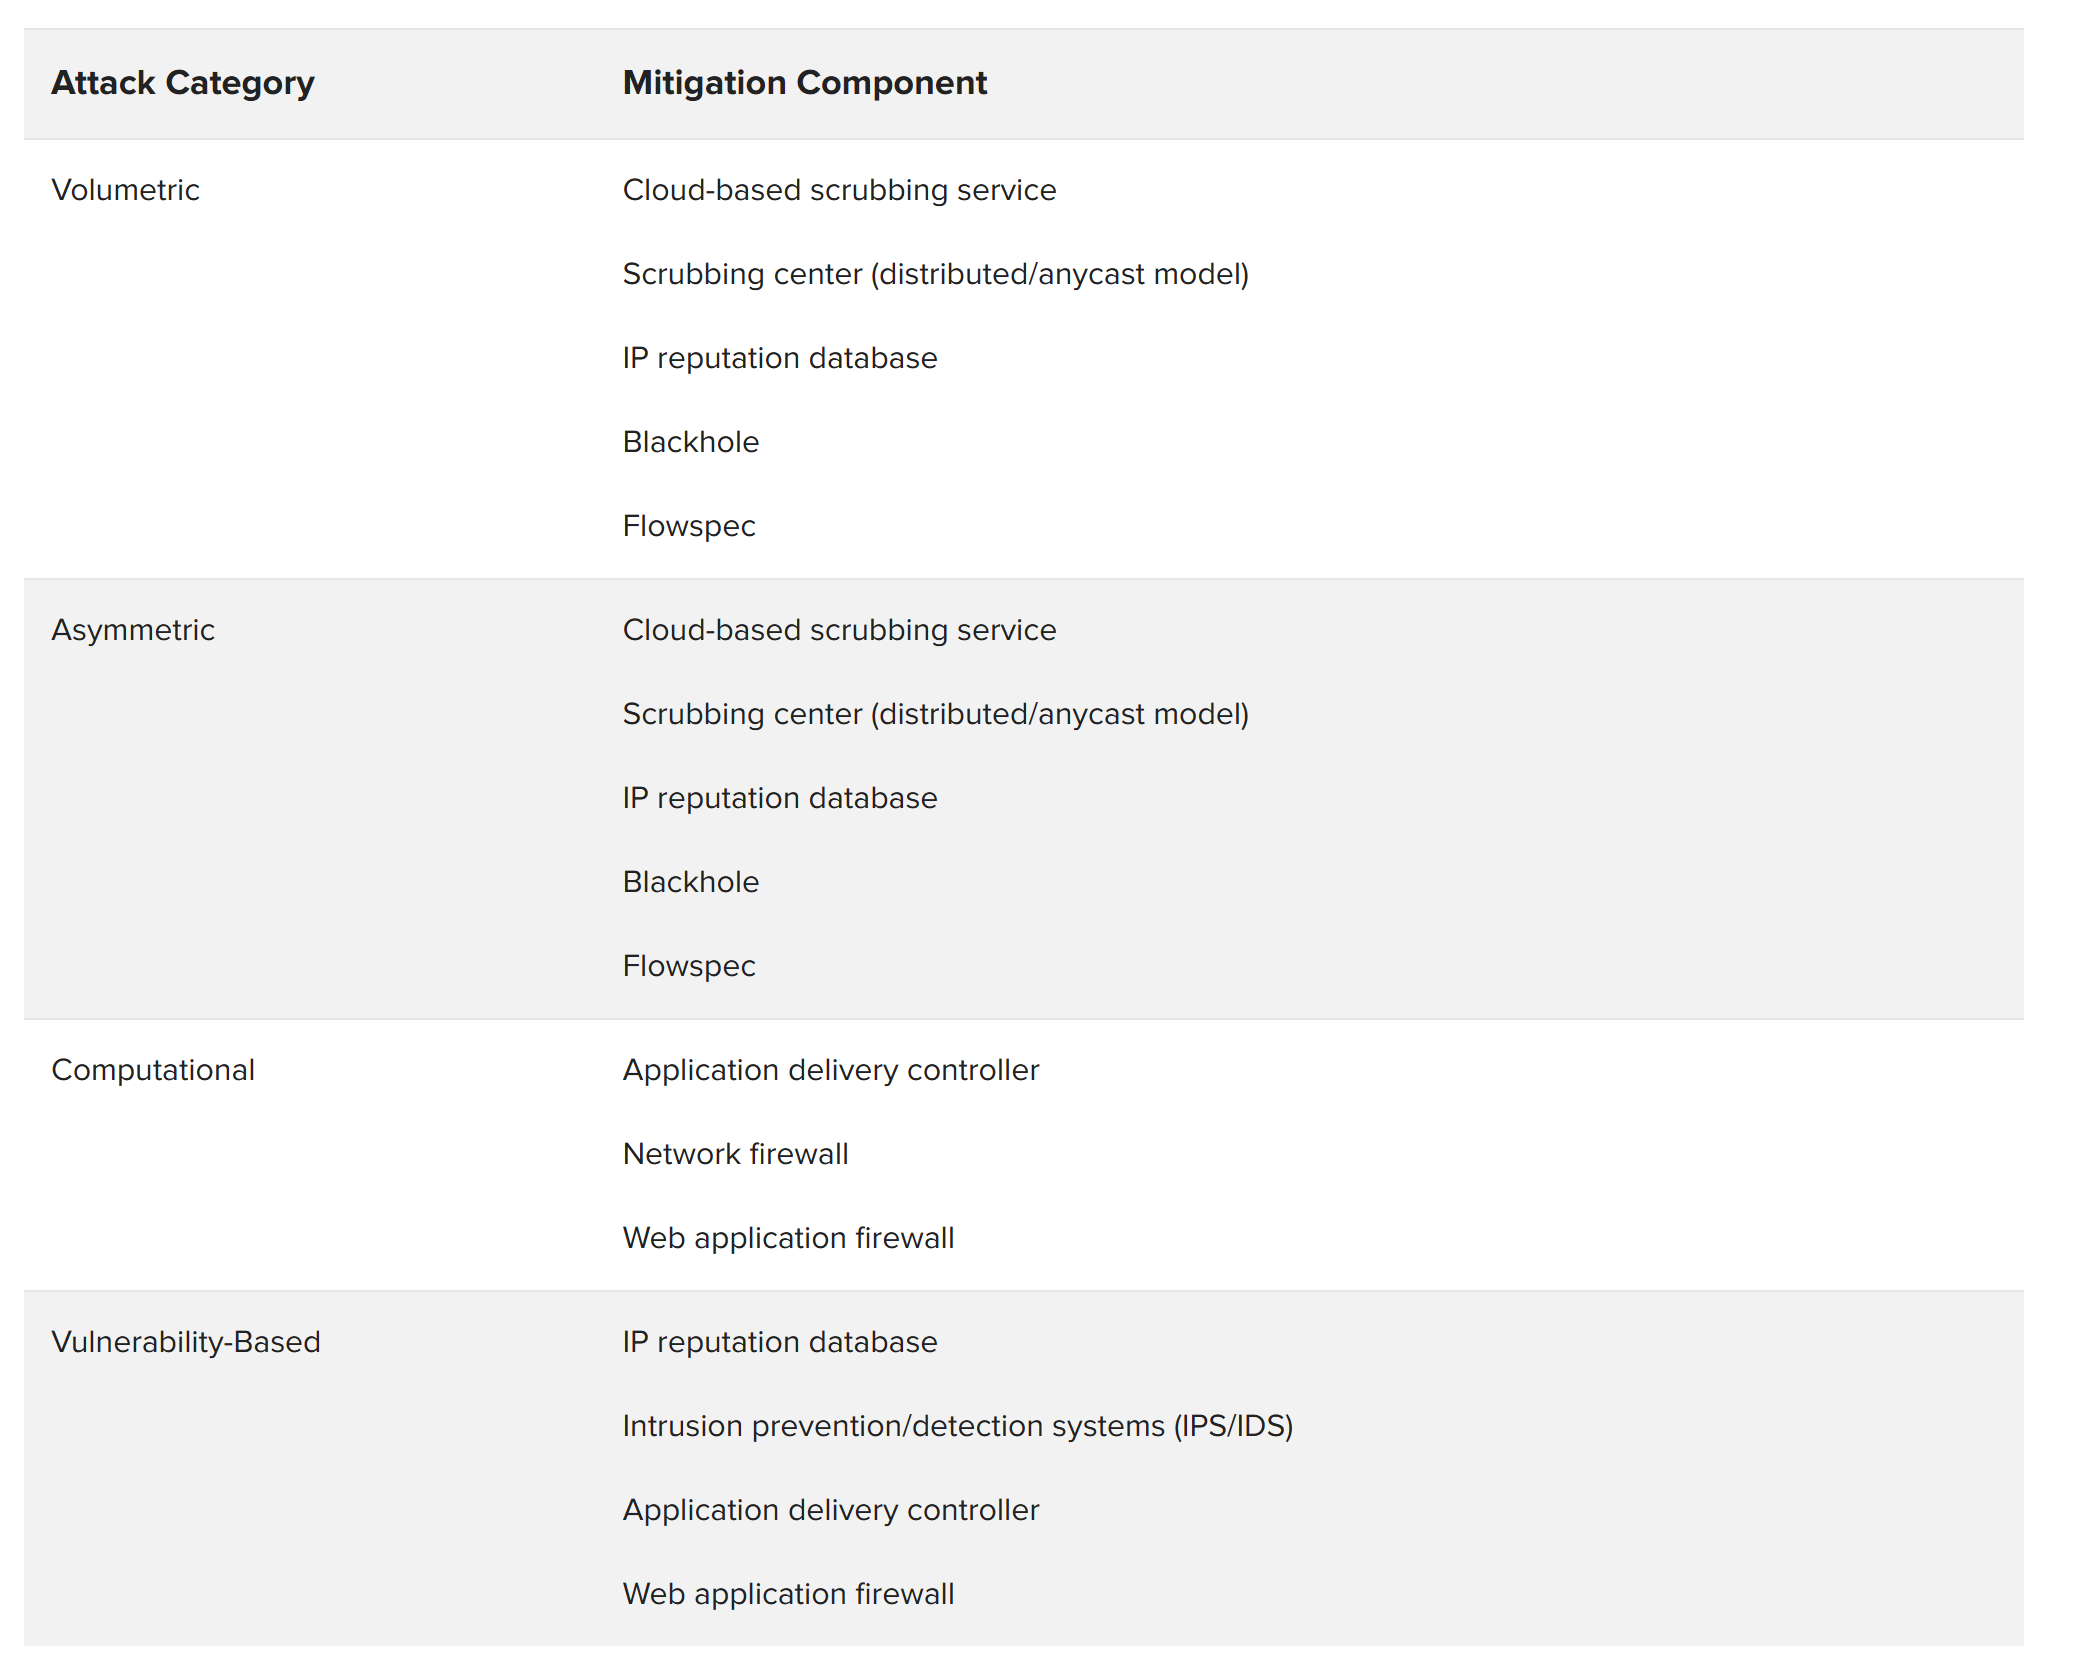
Componentes de una arquitectura de protección contra DDoS
Un servicio de depuración de tráfico DDoS basado en la nube es un componente esencial de cualquier arquitectura de mitigación de DDoS. Cuando un atacante envía 50 Gbps de datos al punto de entrada de 1 Gbps de una organización, ningún equipo instalado en las propias instalaciones podrá resolver el problema. El servicio en la nube, alojado en una nube pública propiamente dicha o en el proveedor de servicios de ancho de banda de la organización, resuelve el problema separando el tráfico claramente malicioso del que probablemente sea legítimo.
Firewall de red con protección frente a DDoS
El cortafuegos de red ha sido durante mucho tiempo la piedra angular de la seguridad perimetral. Sin embargo, muchos cortafuegos de red no son en absoluto resistentes a los ataques DDoS. De hecho, muchos de los cortafuegos más vendidos pueden quedar inutilizados con los ataques más sencillos de capa 4. Una gran capacidad de procesamiento no sirve de nada si el cortafuegos no reconoce ni mitiga el ataque.
Para un dispositivo de control de seguridad basado en las capas 3 y 4, F5 recomienda que los arquitectos elijan un firewall de red de alta capacidad y preparado para hacer frente a ataques DDoS. En concreto, deben buscar una solución capaz de admitir millones (no miles) de conexiones simultáneas y de repeler diversos ataques (por ejemplo, inundaciones SYN) sin afectar al tráfico legítimo.
Controlador de entrega de aplicaciones
Los controladores de entrega de aplicaciones (ADC) proporcionan puntos estratégicos de control en la red. Si se eligen, aprovisionan y controlan adecuadamente, pueden reforzar considerablemente la protección frente a ataques DDoS. Por ejemplo, la arquitectura de proxy completo del ADC de F5 reduce las amenazas computacionales y las basadas en vulnerabilidades mediante la validación de protocolos comunes como HTTP y DNS. Por estos motivos, F5 recomienda utilizar un ADC de proxy completo.
Firewall de aplicaciones web con protección DDoS integrada
El firewall de aplicaciones web es un componente de nivel superior que comprende y aplica la política de seguridad de la aplicación. Este componente puede detectar y mitigar ataques en la capa de aplicación, ya sean inundaciones HTTP volumétricas o ataques basados en vulnerabilidades. Varios proveedores ofrecen firewalls de aplicaciones web. Sin embargo, para lograr una arquitectura DDoS eficaz, F5 recomienda únicamente su propio módulo de firewall de aplicaciones web por los siguientes motivos:
- El firewall de aplicaciones web de F5 puede proporcionar servicios adicionales, como protección contra ataques informáticos y web scraping, así como cumplimiento de la normativa PCI.
- Los clientes de F5 se benefician del uso combinado del ADC y el firewall de aplicaciones web para aplicar simultáneamente políticas de entrega y seguridad de aplicaciones.
- El ADC de F5 descarga e inspecciona el tráfico SSL. Al combinarlo con el firewall de aplicaciones web, los clientes pueden consolidar la terminación SSL y el análisis de seguridad de la carga útil cifrada en un único dispositivo.
Sistemas de detección y prevención de intrusiones
Los sistemas de detección y prevención de intrusiones (IDS/IPS) pueden desempeñar un papel importante en la mitigación de ataques DDoS. F5 recomienda que la funcionalidad IDS/IPS no se implemente únicamente en una sola ubicación (por ejemplo, integrada en un cortafuegos de capa 4). En su lugar, los sistemas IDS/IPS deben implementarse en puntos estratégicos delante de los componentes de back-end que puedan necesitar una protección específica adicional, como una base de datos o un servidor web concreto. Un IPS tampoco sustituye a un cortafuegos de aplicaciones web. Proteger la infraestructura y las aplicaciones es como pelar una cebolla. Un IPS está diseñado para detener los ataques en la capa superior —los protocolos—, mientras que los WAF están diseñados para proteger las capas inferiores (las aplicaciones).
Base de datos de reputación de IP
Una base de datos de reputación de IP ayuda a proteger frente a ataques asimétricos de denegación de servicio al impedir que los atacantes DDoS utilicen escáneres conocidos para sondear una aplicación con vistas a explotarla y penetrar en ella posteriormente. Una base de datos de reputación de IP puede generarse internamente o proceder de un servicio externo de suscripción. Las soluciones de reputación de IP de F5 combinan información de inteligencia de fuentes abiertas (OSINT), datos de F5 y fuentes de terceros para ofrecer una amplia cobertura de dominios maliciosos.
Una arquitectura de protección contra DDoS de varios niveles
F5 recomienda una solución DDoS híbrida, basada en la nube y en las instalaciones. Los ataques volumétricos se mitigarán mediante F5 Silverline DDoS Protection, un servicio prestado a través de la plataforma en la nube F5 Silverline. Silverline DDoS Protection analizará y eliminará la mayor parte del tráfico de ataque.
En ocasiones, una campaña de DDoS puede incluir ataques a la capa de aplicación que deben abordarse en las instalaciones. Estos ataques asimétricos y computacionales pueden mitigarse mediante las capas de defensa de red y de defensa de aplicaciones. La capa de defensa de red se compone de servicios de firewall de red de nivel L3 y L4, así como de un balanceo de carga sencillo hacia la capa de defensa de aplicaciones. La capa de defensa de aplicaciones consta de servicios más sofisticados (y que requieren un uso más intensivo de la CPU), como la terminación SSL y una pila de firewalls de aplicaciones web.
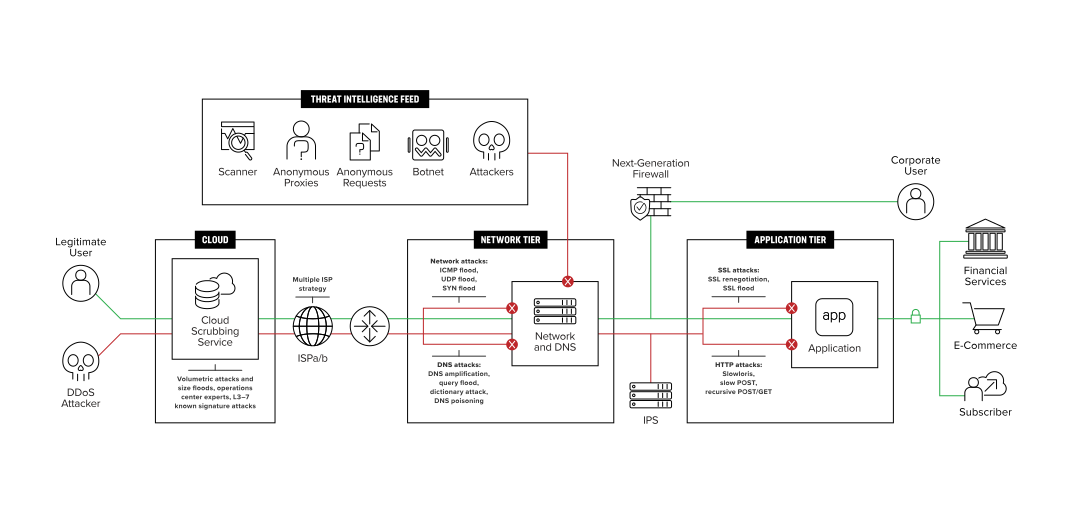
Separar la defensa de la red de la defensa de las aplicaciones ofrece ventajas muy convincentes para la parte local de la arquitectura de protección contra DDoS.
- Los niveles de defensa de red y de aplicaciones pueden escalarse de forma independiente. Por ejemplo, cuando aumenta el uso del firewall de aplicaciones web, se puede añadir otro dispositivo (o blade) al nivel de aplicaciones sin que ello afecte al nivel de red.
- Los niveles de defensa de red y de aplicaciones pueden utilizar distintas plataformas de hardware e incluso diferentes versiones de software.
- Cuando se aplican nuevas políticas en el nivel de defensa de aplicaciones, el nivel de defensa de red puede dirigir solo una parte del tráfico a las nuevas políticas hasta que se hayan validado por completo.
Componentes y funcionalidades de F5
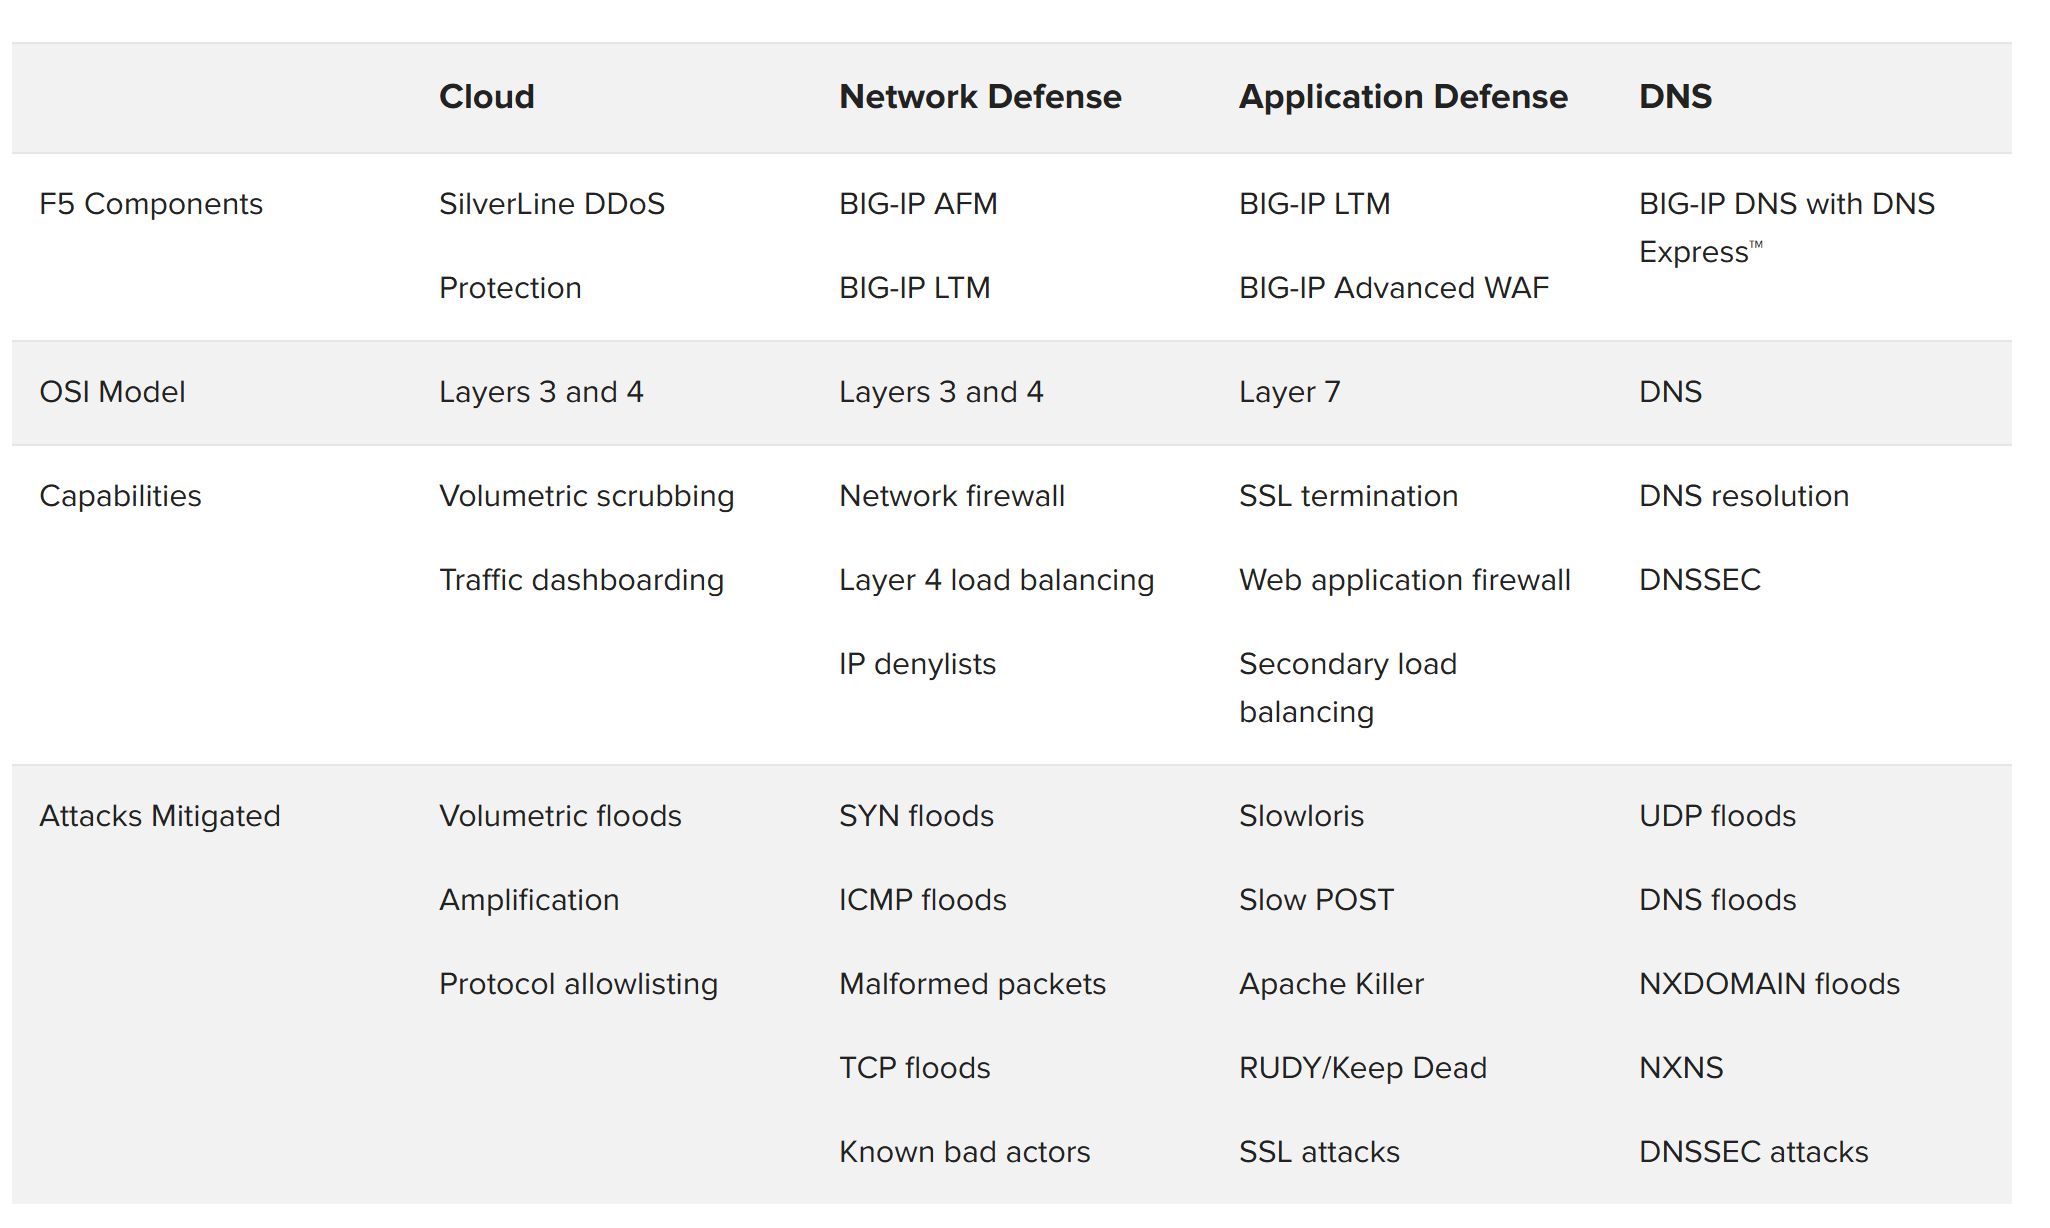
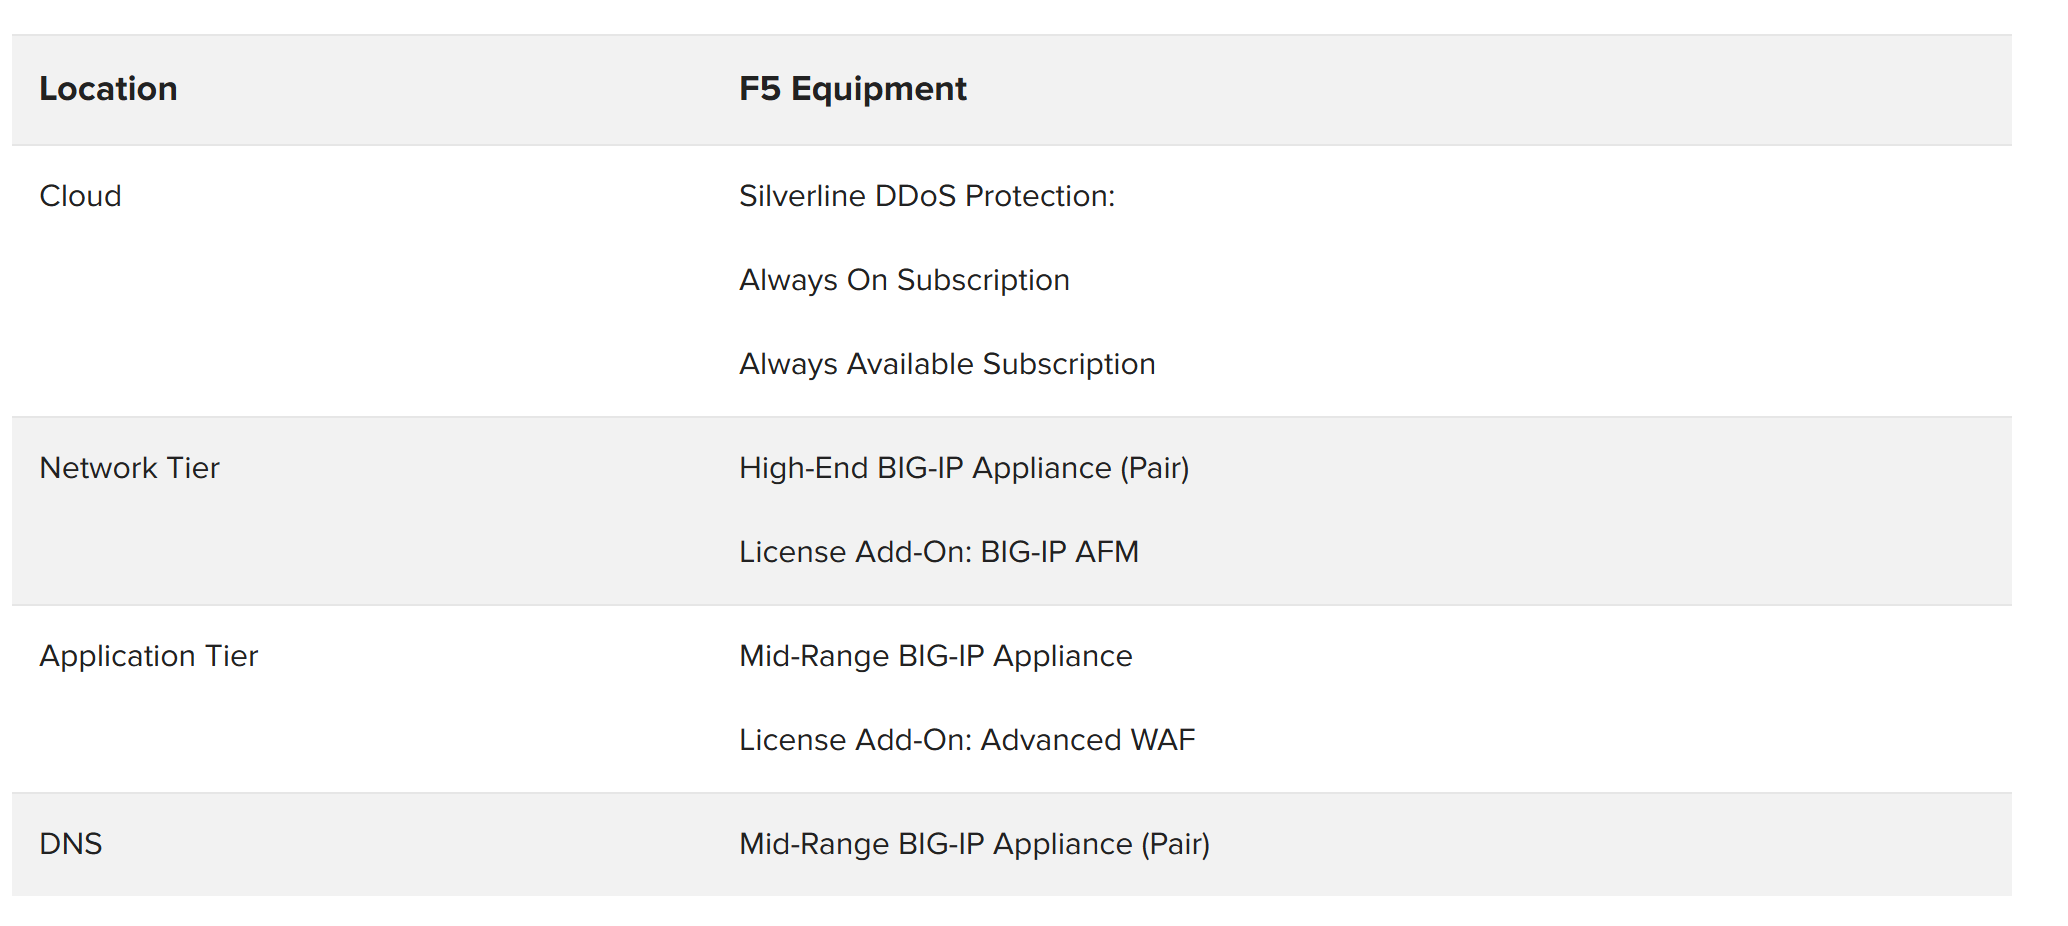
La figura 3 muestra los componentes necesarios para proporcionar funcionalidades específicas. Los componentes de F5 de la arquitectura de referencia de protección contra DDoS incluyen:
- Protección DDoS de Silverline
- BIG-IP® AFM™ (AFM)
- BIG-IP® Local Traffic Manager™ (LTM)
- BIG-IP® DNS™ con DNS Express™
- BIG-IP® Firewall avanzado para aplicaciones web ™ (Advanced WAF)
Enfoque alternativo y consolidado para la protección en las instalaciones
Aunque la arquitectura multicapa es la opción preferida en entornos de gran ancho de banda, F5 entiende que, para muchos clientes, implementar varias capas de protección contra DDoS puede resultar excesivo en un entorno con poco ancho de banda. Estos clientes están implementando un dispositivo perimetral de mitigación de DDoS que integra la entrega de aplicaciones con servicios de firewall de red y de aplicaciones web.
Las prácticas recomendadas que se indican aquí siguen siendo aplicables. Las referencias a las capas de defensa de red y de aplicaciones pueden aplicarse directamente a la única capa consolidada de la arquitectura alternativa.
Uso de la arquitectura de protección contra DDoS para mantener la disponibilidad
La nube para la defensa contra ataques volumétricos
Las organizaciones corren el riesgo de sufrir ataques DDoS volumétricos a gran escala capaces de saturar la capacidad de ancho de banda de entrada expuesta a Internet. Para defenderse de estos ataques, pueden efectuar un cambio de ruta (mediante un anuncio de ruta BGP) para dirigir el tráfico entrante a centros de datos de gran ancho de banda que puedan filtrar el tráfico malicioso y reenviar el tráfico limpio y filtrado al centro de datos de origen de la organización.
Entre los factores que pueden influir en la elección de un proveedor de protección DDoS en la nube se incluyen la ubicación geográfica de los centros de mitigación, la capacidad de ancho de banda, la latencia, el tiempo de mitigación y la relación calidad-precio de la solución. Como se indica en la Figura 4, los ataques DDoS pueden llegar a consumir cientos de Gbps de ancho de banda, lo que pone a la infraestructura en riesgo de quedar completamente saturada.
En algunos casos, las solicitudes entrantes pueden sufrir retrasos adicionales cuando un servicio de depuración en la nube no dispone de un centro de depuración próximo al centro de datos de la organización. Para reducir la posible latencia, los MSP y otras empresas globales deben utilizar servicios de depuración en la nube ubicados estratégicamente en las regiones donde desarrollan operaciones que puedan verse afectadas por ataques.
Capacidad y funcionalidad
Mantener la disponibilidad frente a ataques volumétricos depende tanto de la cobertura mundial —con centros de datos en Norteamérica, Europa y Asia— como de disponer de terabits de capacidad global o cientos de gigabits por centro.
Las organizaciones afirman que el verdadero valor de un servicio de mitigación de ataques en la nube solo se aprecia una vez finalizada la campaña de ataques. Entre las preguntas que determinan su grado de satisfacción se incluyen:
- ¿Fue caro?
- ¿Cuál fue el nivel de falsos positivos?
- ¿Teníamos visibilidad y control sobre la entrega del tráfico legítimo?
Siempre disponible o siempre activo
Las organizaciones pueden utilizar la suscripción Always Available de Silverline DDoS Protection para dirigir el tráfico a través de F5 Silverline cuando se detecte un ataque DDoS. Como alternativa, la suscripción Always On de Silverline DDoS Protection permite dirigir el tráfico a través de F5 Silverline en todo momento para garantizar una mayor disponibilidad de las redes y aplicaciones de la organización.
Modelos de implementación
Silverline DDoS Protection cuenta con dos modelos de implementación principales: el modo enrutado y el modo proxy.
El modo enrutado está destinado a empresas que necesitan proteger toda su infraestructura de red. Silverline DDoS Protection emplea el protocolo de puerta de enlace fronteriza (BGP) para dirigir todo el tráfico a su centro de depuración y protección, y utiliza un túnel de encapsulación de enrutamiento genérico (GRE), una VPN de capa 2 o Equinix Cloud Exchange para devolver el tráfico limpio a la red de origen. El modo enrutado ofrece un diseño escalable para empresas con grandes implementaciones de red. No requiere ninguna configuración específica de las aplicaciones y permite activar o desactivar Silverline DDoS Protection fácilmente.
El modo proxy está destinado a empresas que necesitan proteger sus aplicaciones frente a ataques DDoS volumétricos, pero que no disponen de una red pública de clase C. Se utiliza DNS para dirigir todo el tráfico a los centros de mitigación de F5 Silverline. El tráfico limpio se envía a través de la Internet pública a los servidores de origen de las aplicaciones.
Los métodos de retorno del tráfico utilizados por Silverline DDoS Protection incluyen:
- Túneles GRE.
- Equinix Cloud Exchange.
- VPN de nivel 2.
- Internet pública.
Ataques volumétricos destacados: ataques de amplificación
La figura 4 muestra que, entre 2019 y 2020, el récord del mayor ataque DDoS del mundo se batió varias veces. Para alcanzar tal consumo de ancho de banda, estos ataques utilizaron una combinación de ataques de inundación (por ejemplo, ACK, NTP, RESET, SSDP, SYN y UDP), junto con anomalías TCP, fragmentación UDP y reflexión CLDAP procedentes de miles de puntos de acceso públicos a Internet que, sin saberlo, dirigieron el tráfico hacia la víctima prevista.
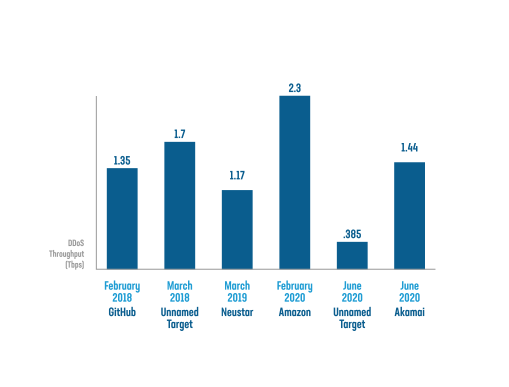
Defensa de redes locales
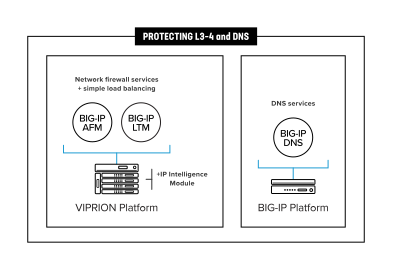
El nivel de defensa de red se articula en torno al cortafuegos de red. Está diseñado para mitigar ataques computacionales, como las inundaciones SYN y las inundaciones por fragmentación ICMP. Este nivel también mitiga los ataques volumétricos hasta que se produce la congestión del punto de entrada (normalmente, entre el 80 % y el 90 % de la capacidad nominal del enlace). Muchas organizaciones integran sus bases de datos de reputación de IP en este nivel y disponen de controles para bloquear direcciones IP según su origen durante un ataque DDoS.
Algunas organizaciones hacen pasar el tráfico DNS por el primer nivel hasta un servidor DNS situado en la DMZ. En esta configuración, si disponen de los controles adecuados en la capa 4, pueden validar los paquetes DNS antes de enviarlos al servidor.
Defensa de la nube privada
Para las organizaciones que siguen una estrategia centrada en la virtualización, puede resultar difícil mitigar los ataques DDoS dirigidos contra su infraestructura virtualizada sin hardware diseñado específicamente para ello. Las soluciones de seguridad virtualizadas que se ejecutan en servidores COTS x86 suelen carecer de las prestaciones de alto rendimiento de los dispositivos personalizados, lo que en muchos casos hace prácticamente imposible mitigar eficazmente los ataques DDoS mediante software.
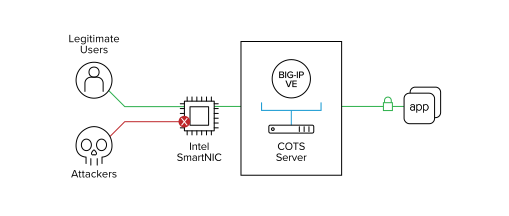
La solución de F5 para este reto utiliza una nueva generación de tarjetas de interfaz de red (NIC), conocidas como SmartNIC, para reforzar la solución de edición virtual (VE) de BIG-IP AFM. Al programar una FPGA integrada de alto rendimiento en estas SmartNIC para detectar y bloquear los ataques DDoS antes de que lleguen a BIG-IP VE y a los servidores de aplicaciones, F5 puede bloquear ataques de una magnitud muy superior —hasta 300 veces mayor— a la que puede afrontar cualquier solución comparable basada únicamente en software, lo que permite mantener las aplicaciones disponibles. Descargar la mitigación de DDoS de BIG-IP AFM VE en una SmartNIC no solo libera ciclos de CPU de la VE para optimizar otras funciones de seguridad (como WAF o SSL), sino que también puede reducir el coste total de propiedad hasta en un 47 %.
Ataques DDoS computacionales en primer plano: mitigación de inundaciones de conexiones TCP y SSL
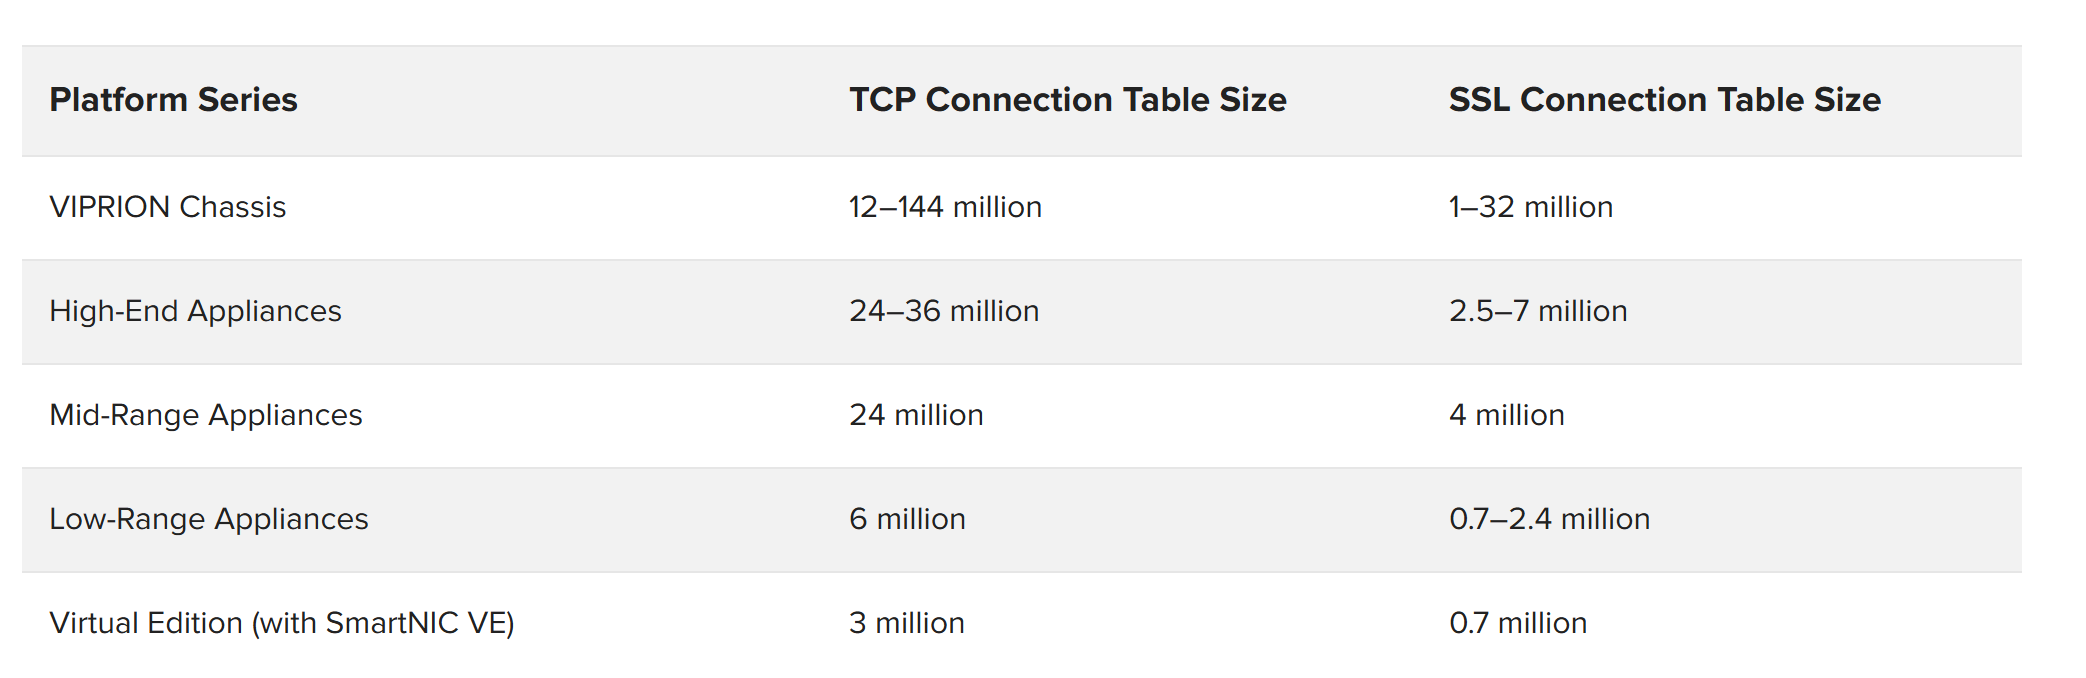
Como ataques de capa 4, las inundaciones de conexiones TCP pueden afectar a cualquier dispositivo con estado de la red, especialmente a los cortafuegos que no son resistentes a ataques DDoS. El ataque está diseñado para consumir la memoria de las tablas de conexiones de flujo de cada dispositivo con estado. A menudo, estas inundaciones de conexiones no contienen datos reales. Pueden ser absorbidas por tablas de conexiones de alta capacidad en la capa de red o mitigadas mediante cortafuegos de proxy completo.
Las inundaciones de conexiones SSL están diseñadas específicamente para atacar los dispositivos que terminan el tráfico cifrado. Debido al contexto criptográfico que debe mantenerse, cada conexión SSL puede consumir entre 50.000 y 100.000 bytes de memoria. Esto hace que los ataques SSL sean especialmente perjudiciales.
F5 recomienda combinar una capacidad adecuada con la técnica de proxy completo para mitigar las avalanchas de conexiones TCP y SSL. La figura 7 muestra la capacidad de conexión de los firewalls de red basados en F5.
Defensa de aplicaciones locales
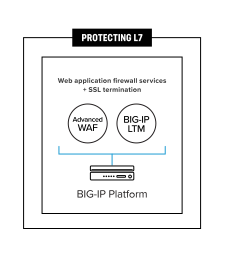
En el nivel de defensa de aplicaciones, F5 recomienda implementar mecanismos de defensa que tengan en cuenta las aplicaciones y hagan un uso intensivo de la CPU, como muros de inicio de sesión, políticas de firewall de aplicaciones web y contextos de seguridad dinámicos mediante F5 iRules. A menudo, estos componentes comparten espacio en el rack con dispositivos IDS/IPS específicos en este nivel.
Aquí también es donde suele llevarse a cabo la terminación SSL. Aunque algunas organizaciones realizan la terminación SSL en la capa de defensa de red, es menos habitual debido al carácter confidencial de las claves SSL y a las políticas que desaconsejan conservarlas en el perímetro de seguridad.
Ataques DDoS asimétricos en primer plano: mitigación de inundaciones de solicitudes GET
Las solicitudes GET y POST recursivas se encuentran entre los ataques más dañinos de la actualidad. Pueden ser muy difíciles de distinguir del tráfico legítimo. Las inundaciones de solicitudes GET pueden saturar bases de datos y servidores, y también pueden provocar una «saturación inversa del canal». F5 detectó a un atacante que enviaba 100 Mbps de consultas GET a un objetivo y generaba 20 Gbps de datos salientes.
Entre las estrategias de mitigación de las inundaciones de solicitudes GET se incluyen:
- La defensa mediante un muro de inicio de sesión.
- Perfiles de protección contra DDoS.
- Aplicación del uso de navegadores reales.
- CAPTCHA.
- iRules de limitación de solicitudes.
- iRules personalizadas.
La configuración y los ajustes de estas estrategias se encuentran en la documentación F5 DDoS Recommended Practices.
Mitigación de DDoS de DNS
DNS es el segundo servicio más atacado después de HTTP. Cuando se interrumpe el servicio DNS, todos los servicios externos del centro de datos (no solo una aplicación) se ven afectados. Este único punto de fallo total, junto con una infraestructura DNS que a menudo carece de recursos suficientes, convierte a DNS en un objetivo tentador para los atacantes.
Sobredimensione los servicios DNS para hacer frente a las avalanchas de consultas
Históricamente, los servicios DNS han estado infradimensionados. Un porcentaje significativo de las implementaciones de DNS está tan infradimensionado que no puede resistir ni siquiera ataques DDoS de pequeña o mediana escala.
Las cachés de DNS se han popularizado porque pueden mejorar el rendimiento percibido de un servicio DNS y ofrecer cierta resistencia frente a los ataques de consultas DNS convencionales. Los atacantes han pasado a utilizar los denominados ataques de «dominio inexistente» (o NXDOMAIN), que reducen rápidamente las ventajas de rendimiento que proporciona la caché.
Para solucionar este problema, F5 recomienda situar delante del servicio de nombres de dominio de BIG-IP DNS el módulo proxy DNS especial de alto rendimiento denominado F5 DNS Express™. DNS Express actúa como un solucionador absoluto delante de los servidores DNS existentes. Carga la información de zona de los servidores y resuelve todas y cada una de las solicitudes o devuelve NXDOMAIN. No es una caché y no puede vaciarse mediante avalanchas de consultas NXDOMAIN.
Considere la ubicación de los servicios DNS
A menudo, el servicio DNS se implementa en un conjunto de dispositivos propio, separado del primer perímetro de seguridad. Esto permite mantener el DNS independiente de las aplicaciones a las que presta servicio. Por ejemplo, si una parte del perímetro de seguridad deja de estar operativa, el DNS puede redirigir las solicitudes a un centro de datos secundario o a la nube. Mantener el DNS separado de las capas de seguridad y de aplicaciones puede ser una estrategia eficaz para garantizar la máxima flexibilidad y disponibilidad.
Algunas grandes empresas con varios centros de datos prestan servicios de DNS fuera del perímetro de seguridad principal mediante una combinación de BIG-IP DNS con DNS Express y el módulo de cortafuegos BIG-IP AFM. La principal ventaja de este enfoque es que los servicios de DNS siguen estando disponibles incluso si la capa de defensa de la red queda fuera de servicio debido a un ataque DDoS.
Independientemente de si el servicio DNS se presta dentro o fuera de la DMZ, tanto BIG-IP DNS como BIG-IP AFM pueden validar las solicitudes DNS antes de que lleguen al servidor DNS.
Casos de uso de la arquitectura de referencia
A continuación se presentan tres casos de uso de la arquitectura de referencia que se corresponden con tres situaciones habituales de los clientes:
- Proveedor de servicios gestionados (telefonía móvil o fija)
- Centro de datos de una gran institución de servicios financieros (FSI)
- Centro de datos empresarial
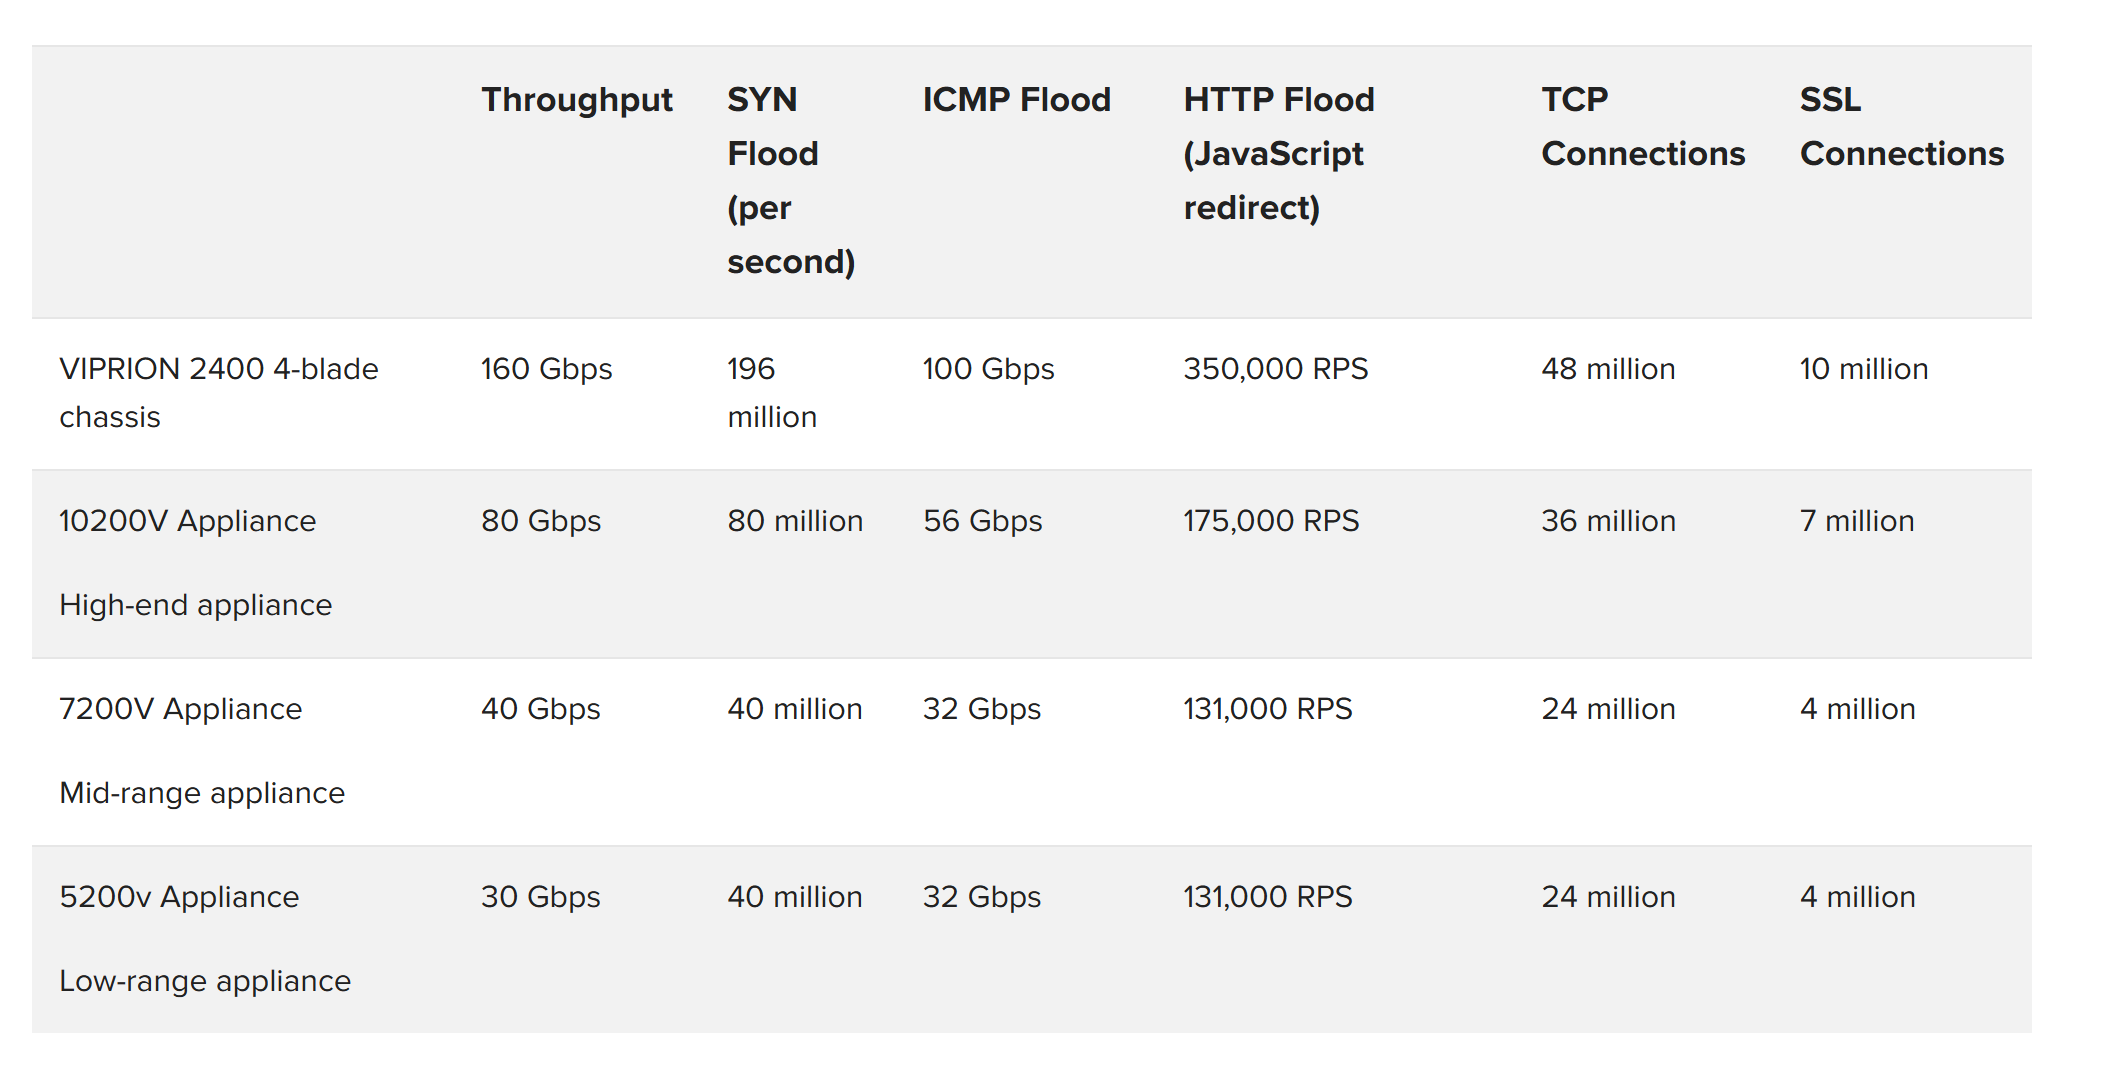
Cada uno de los siguientes casos de uso incluye un diagrama del escenario de implementación, una breve descripción de sus particularidades y los componentes de F5 recomendados para dicho escenario. Consulte también la Figura 14 para obtener información adicional sobre el dimensionamiento.
Arquitectura de referencia de protección contra DDoS para proveedores de servicios gestionados (red móvil o fija)
El caso de uso del centro de datos de un MSP se centra en proporcionar seguridad para diversas aplicaciones y, al mismo tiempo, maximizar el valor de los recursos del centro de datos. El retorno de la inversión (ROI) es fundamental para los MSP, que a menudo prefieren gestionarlo todo desde un único dispositivo, si es posible, y están dispuestos a quedarse sin conexión durante un ataque DDoS.
Para este caso de uso, el MSP está poniendo todos los huevos en la misma cesta. Obtendrá la solución más rentable, pero también se enfrentará al mayor reto en términos de disponibilidad.
Por otro lado, la organización gana eficiencia al concentrar recursos especializados con amplios conocimientos en una única plataforma. F5 ofrece sistemas de alta disponibilidad, escalabilidad y rendimiento superiores, y un soporte de primer nivel mundial que ayudan a reducir aún más el riesgo.
Sin duda, el ahorro económico es la principal ventaja de esta arquitectura consolidada. Una solución DDoS superior utiliza equipos que ya están en funcionamiento para ofrecer a diario aplicaciones que generan ingresos. El entorno consolidado permite ahorrar espacio en los racks, energía y costes de gestión.
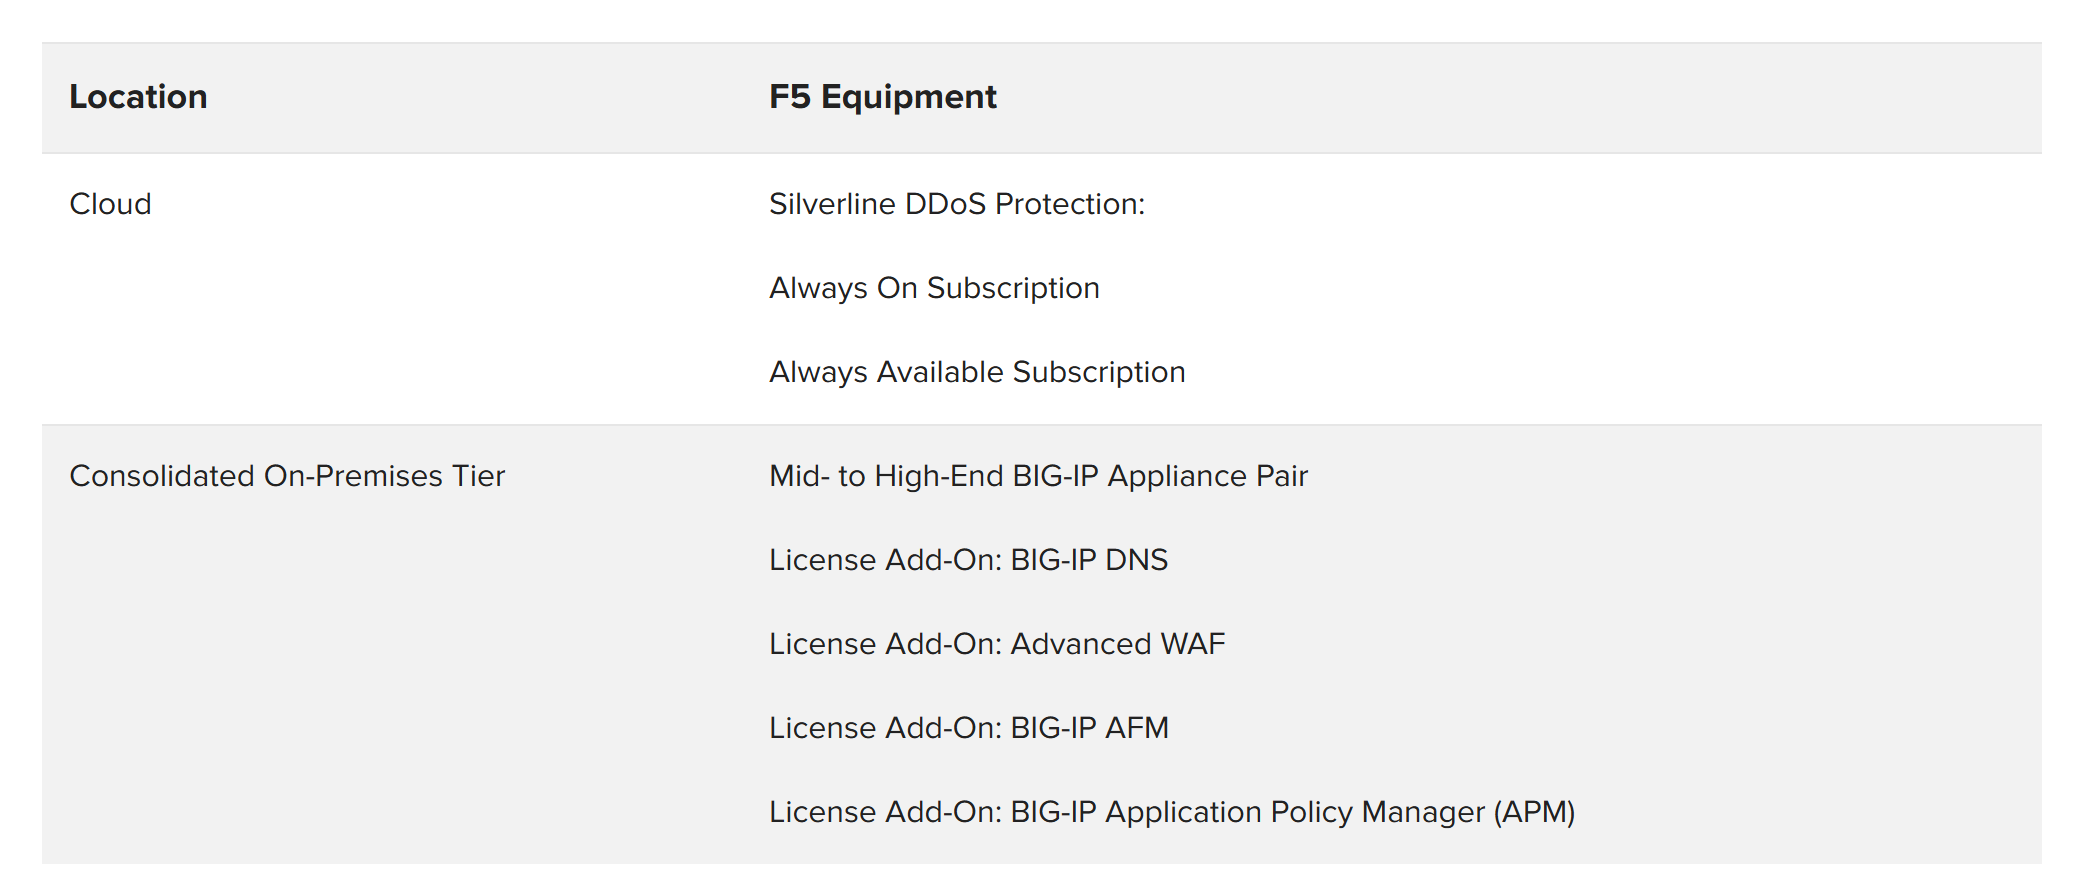
Arquitectura de referencia de protección contra DDoS para grandes entidades financieras
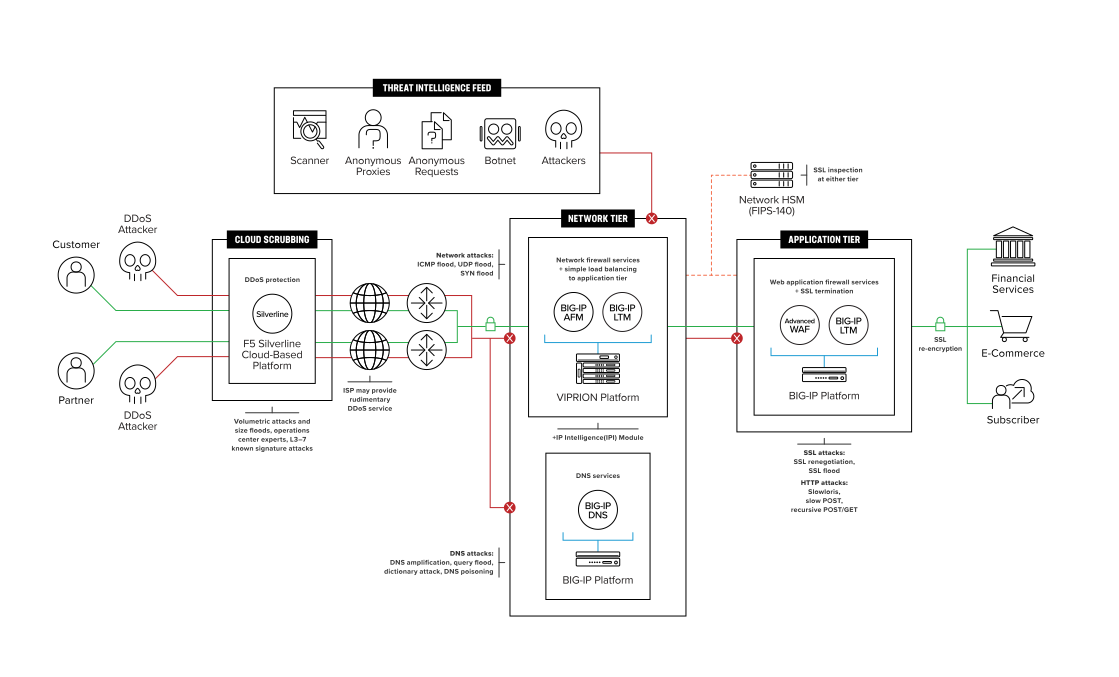
Escenario de una gran institución financiera
El escenario de un gran centro de datos de una entidad de servicios financieros (FSI) es un caso de uso consolidado y ampliamente reconocido para la protección contra DDoS. Por lo general, la FSI contará con varios proveedores de servicios, pero puede prescindir de las soluciones de protección contra DDoS volumétricos de dichos proveedores y optar por otro servicio de depuración. Muchas de estas entidades también pueden disponer de un servicio de depuración en la nube de respaldo como medida de seguridad en caso de que su servicio principal de depuración en la nube no logre mitigar los ataques DDoS volumétricos.
El centro de datos de la entidad financiera suele contar con poco personal corporativo en sus instalaciones, por lo que no es necesario disponer de un firewall de nueva generación.
Las instituciones de servicios financieros (FSI) aplican las políticas de seguridad más estrictas, solo superadas por las de las instituciones militares federales. Por ejemplo, casi todas las FSI deben mantener la carga útil cifrada en todo el centro de datos. Las FSI poseen la clase de activos de mayor valor en Internet (cuentas bancarias), por lo que son objetivos frecuentes no solo de ataques DDoS, sino también de intrusiones informáticas. La arquitectura local de dos niveles permite a las organizaciones de servicios financieros escalar sus exhaustivas políticas de seguridad, que requieren un uso intensivo de la CPU, en el nivel de aplicación, independientemente de su inversión en el nivel de red.
Este caso de uso permite a las entidades financieras crear una solución resistente a los ataques DDoS y, al mismo tiempo, conservar (y, de hecho, aprovechar) los equipos de seguridad de los que ya disponen. Los cortafuegos de la capa de defensa de red siguen cumpliendo su función, y los dispositivos BIG-IP de la capa de defensa de aplicaciones continúan evitando intrusiones.
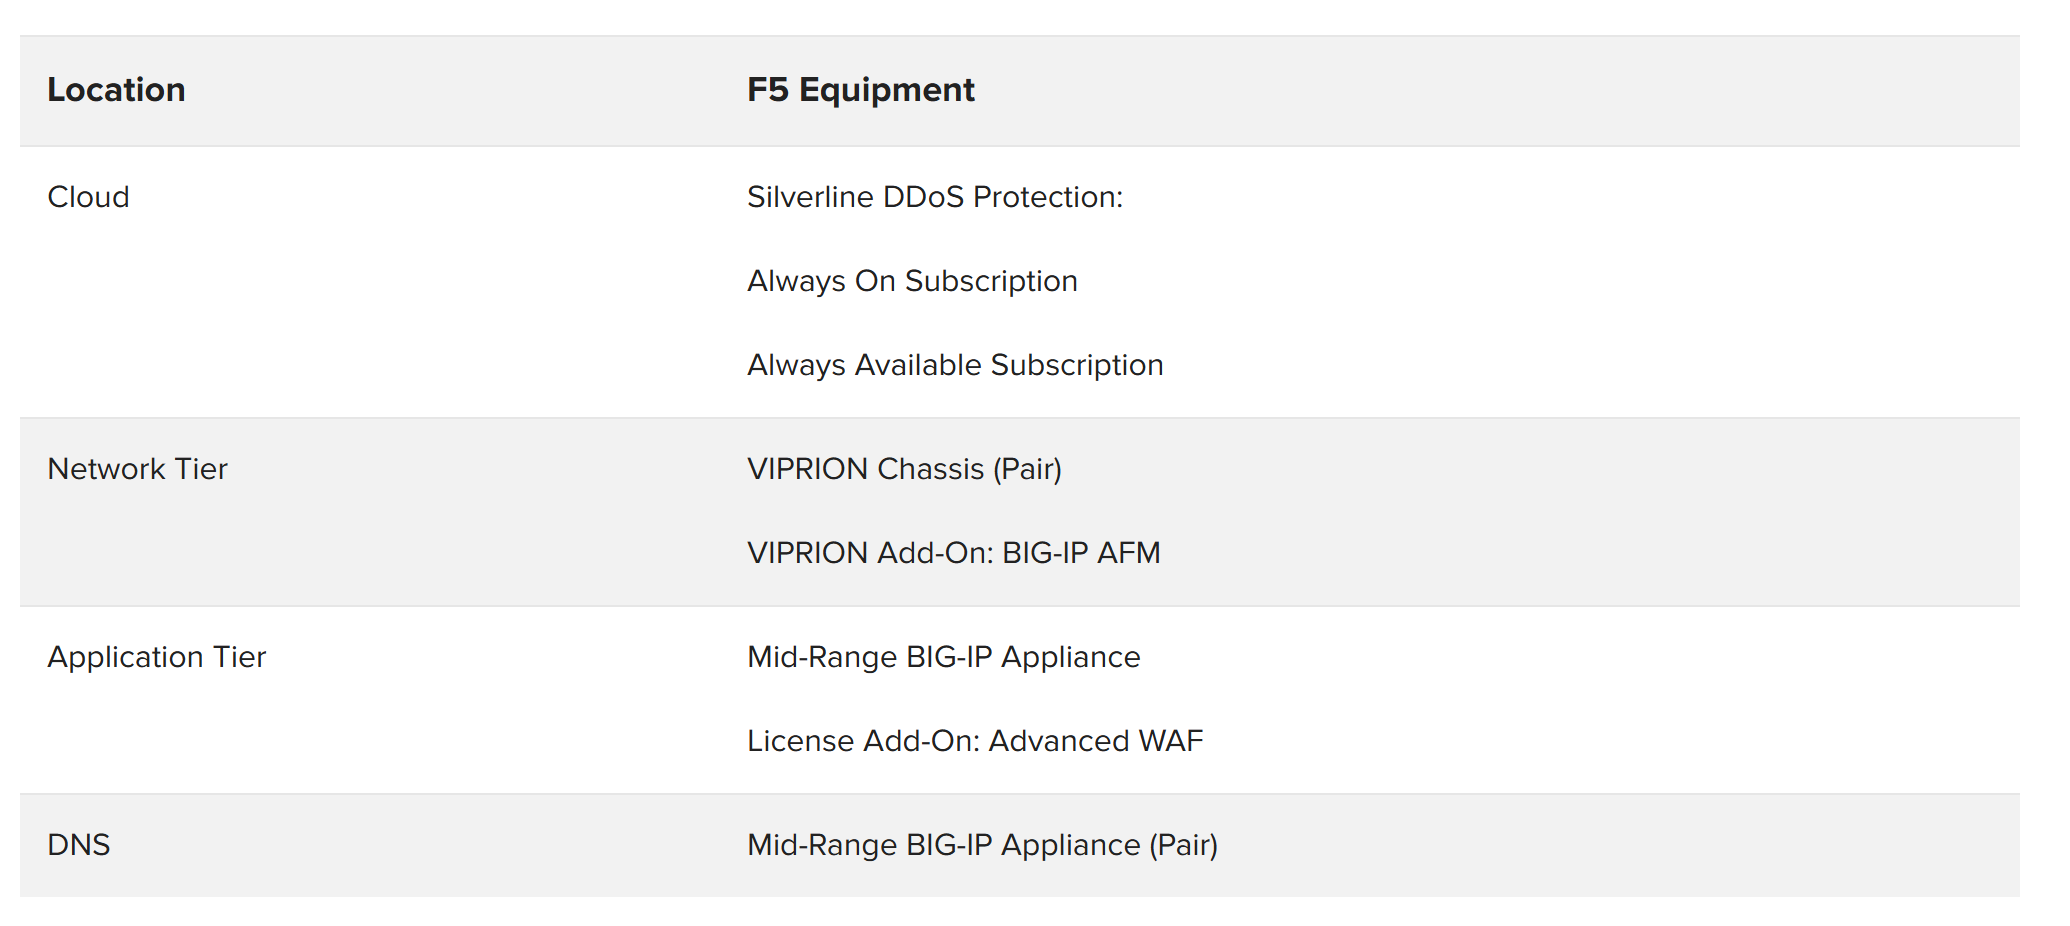
Arquitectura de referencia de Enterprise DDoS Protection
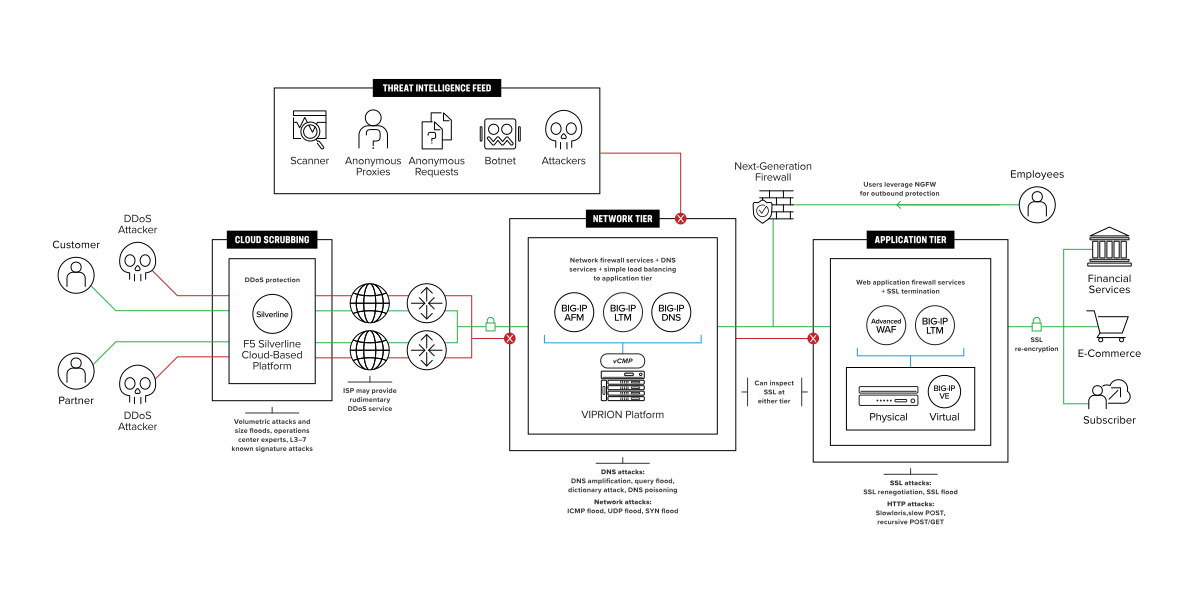
Escenario de cliente empresarial
El escenario de protección anti-DDoS para empresas es similar al de las grandes entidades de servicios financieros (FSI). La principal diferencia es que las empresas sí cuentan con personal dentro del centro de datos y, por tanto, necesitan los servicios de un firewall de nueva generación (NGFW). Pueden verse tentadas a utilizar un único NGFW tanto para el tráfico entrante como para el saliente, pero esto las hace vulnerables a los ataques DDoS, ya que los NGFW no están diseñados para hacer frente a ataques DDoS que evolucionan o emplean múltiples vectores.
F5 recomienda que las empresas se protejan frente a los ataques DDoS volumétricos mediante un servicio de mitigación en la nube como F5 Silverline. En las instalaciones, la arquitectura empresarial recomendada incluye un NGFW de menor tamaño en una ruta independiente del tráfico entrante de las aplicaciones. Al utilizar una capa de defensa de red y otra de defensa de aplicaciones, las empresas pueden aprovechar el escalado asimétrico y añadir más dispositivos WAF de F5 si detectan que los recursos de CPU son limitados.
Los distintos sectores y empresas tienen requisitos diferentes. Al utilizar equipos de F5 en ambos niveles, la arquitectura empresarial permite a los clientes decidir dónde resulta más conveniente descifrar (y, opcionalmente, volver a cifrar) el tráfico SSL. Por ejemplo, una empresa puede descifrar el tráfico SSL en el nivel de defensa de red y replicar el tráfico descifrado en un TAP de red que supervise la presencia de amenazas avanzadas.
Especificaciones de dimensionamiento
La figura 14 muestra las especificaciones de la gama de dispositivos de hardware F5 disponibles para satisfacer las necesidades de escalabilidad de las organizaciones.
Conclusión
Esta arquitectura de referencia recomendada para la protección contra DDoS se basa en la amplia experiencia de F5 en la lucha contra los ataques DDoS junto con sus clientes. Los proveedores de servicios están obteniendo buenos resultados con un enfoque consolidado. Las entidades financieras internacionales están reconociendo que la arquitectura híbrida recomendada ofrece la ubicación ideal para todos sus controles de seguridad. Los clientes empresariales también están reorganizando y rediseñando sus controles de seguridad en torno a esta arquitectura. En un futuro próximo, una arquitectura híbrida de protección contra DDoS seguirá ofreciendo la flexibilidad y la facilidad de gestión que los arquitectos necesitan para combatir las amenazas DDoS actuales.
PUBLICADO EL 1 DE OCTUBRE DE 2020