
Implementación de Amazon CloudFront con la plataforma de servicios gestionados Silverline
F5 Silverline y Amazon CloudFront
Durante la evaluación de diversas ofertas de servicios y soluciones que podrían satisfacer sus requisitos, nuestro cliente, una empresa global de soluciones de TI, llevó a cabo un análisis exhaustivo de las variables implicadas en la implementación y el funcionamiento de una solución que combina una red de distribución de contenidos (CDN), un firewall de aplicaciones web (WAF) y protección contra el fraude, los bots y los ataques distribuidos de denegación de servicio (DDoS). Tras un análisis minucioso y conversaciones internas con varios equipos, nuestro cliente determinó que la mejor solución sería combinar F5 Silverline con la red de distribución de contenidos Amazon CloudFront.
Nuestro cliente eligió esta solución porque ofrecía servicios de seguridad gestionados, una implementación rápida y menores costes de aprovisionamiento, mantenimiento y operación. Los equipos internos del cliente definieron un plan para la evolución del sitio web y se centraron en completar rápidamente cada fase del plan, sin que las operaciones en curso se vieran afectadas de forma significativa.
La facilidad de implementación y las ventajas combinadas de la arquitectura permitieron mejorar continuamente el rendimiento, incorporar controles de seguridad adicionales y disponer de amplias funciones de generación de informes y registro, con capacidad para exportar datos a plataformas SIEM y otras plataformas de análisis de registros. Esto permitió al equipo de nuestro cliente centrarse en lo que mejor sabe hacer: ofrecer una experiencia de cliente fluida y atractiva.
Seguridad gestionada y rendimiento del servicio escalables
Nuestro cliente eligió las soluciones de F5 y AWS para implementar la cuarta fase de su plan (figura 1), principalmente por la flexibilidad de configuración que ofrecía cada servicio, el bajo coste operativo y la posibilidad de ampliar el sistema con el tiempo mediante múltiples iteraciones. Otro factor clave fue la posibilidad de colaborar con los analistas del Centro de Operaciones de Seguridad (SOC) de F5 Silverline, que supervisan continuamente la plataforma Silverline. (Silverline es la plataforma de servicios de seguridad gestionados y basados en la nube de F5). Los analistas del SOC ayudaron a nuestro cliente a definir su estrategia de seguridad y maximizar la usabilidad del sistema. Esto permitió a nuestro cliente ofrecer una experiencia fluida mientras combatía sin descanso el fraude y los abusos.
El reto del rendimiento web
Equilibrar el coste de las operaciones con las mejoras de rendimiento a lo largo de la evolución de una aplicación web, al tiempo que se ofrece una experiencia de cliente rápida, segura y sin fricciones
Las empresas se enfrentan a diversos retos y limitaciones a la hora de definir la arquitectura y diseñar aplicaciones web. Una consideración clave es encontrar el equilibrio entre el coste de adquirir, implementar y gestionar eficazmente la tecnología y el personal, y la necesidad de mejorar continuamente el rendimiento durante todo el ciclo de vida de la aplicación. La siguiente ilustración muestra el análisis que realizó nuestro cliente sobre el equilibrio entre coste y rendimiento necesario para hacer evolucionar una aplicación web.
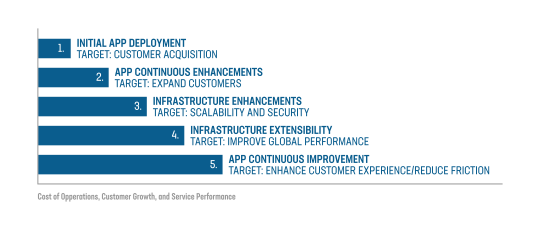
Durante la fase inicial, nuestro cliente se centró en implementar la aplicación y captar clientes. Para alcanzar su objetivo, llevó a cabo los siguientes pasos:
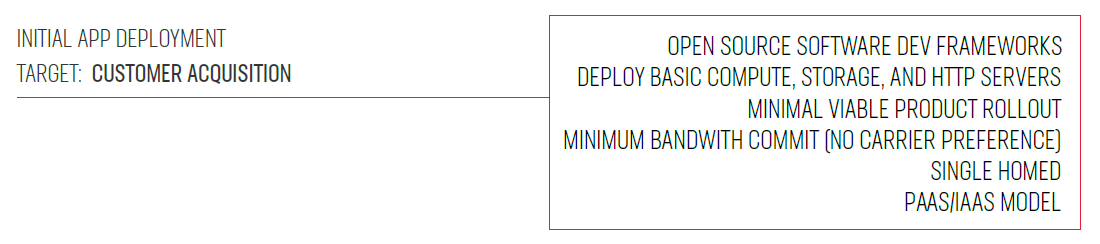
En la segunda fase, el cliente se centró en optimizar y mejorar la solución para captar clientes y prepararse para una mayor expansión.
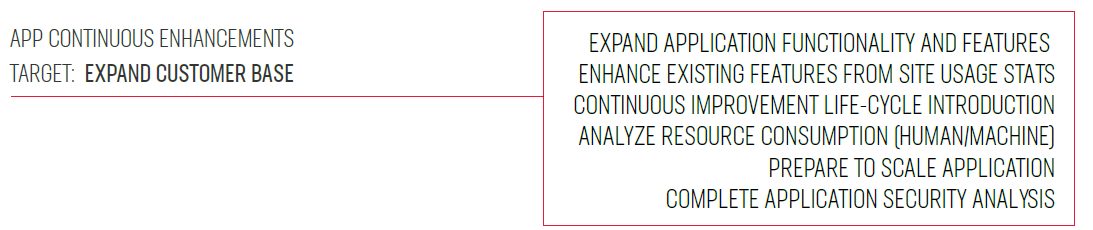
En la tercera fase, nuestro cliente colaboró con nuestro equipo de cuentas de F5 Silverline para implementar los componentes de seguridad gestionados y configurar Amazon CloudFront, a fin de garantizar que la aplicación pudiera escalar y gestionar todo el tráfico generado.
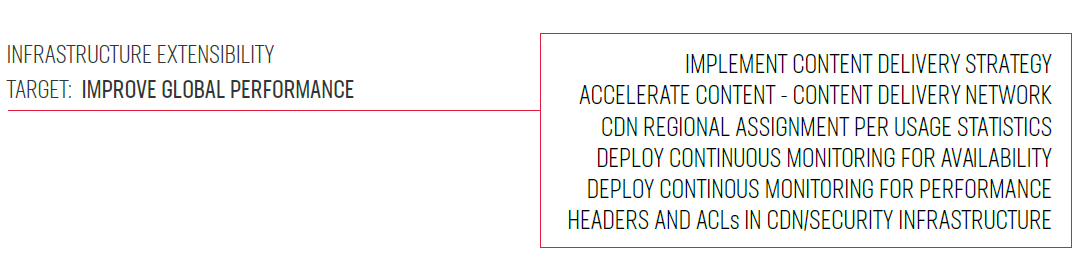
En la cuarta fase, nuestro cliente analizó las solicitudes según el país de origen de sus clientes y determinó que muchos de ellos realizaban transacciones desde países distintos de Estados Unidos. Esta observación, junto con un análisis adicional del aumento de la demanda en Estados Unidos, le llevó a implementar Amazon CloudFront para ampliar su alcance y mejorar el rendimiento global.
En la fase final, los equipos de los clientes se centraron en implementar un entorno híbrido que combinaba servicios de coubicación y plataformas SaaS/IaaS/PaaS para mejorar sus capacidades operativas y su adaptación a unos mercados globales en rápida evolución.
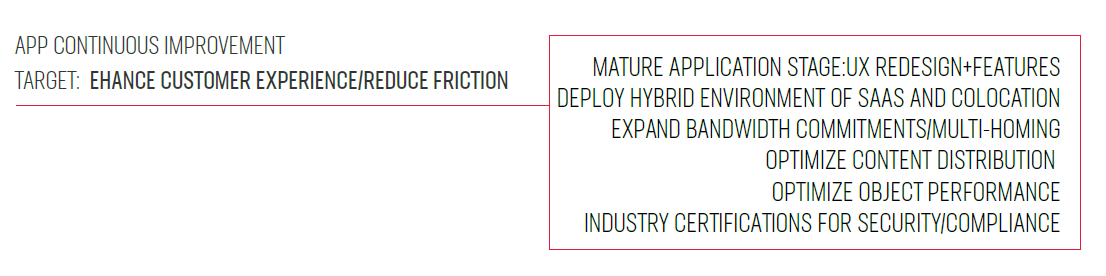
Este documento se centrará en los pasos técnicos que nuestro cliente llevó a cabo para completar la cuarta fase de la integración de Amazon CloudFront con la plataforma de servicios de seguridad gestionados F5 Silverline.
Componentes de servicio para la integración
Requisitos básicos para garantizar una implementación satisfactoria del servicio y la integración del sistema
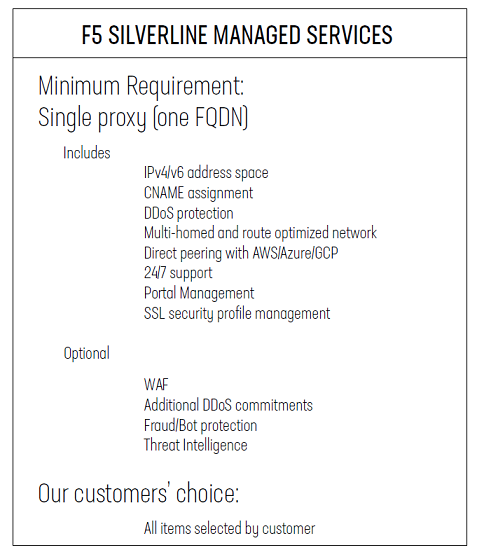
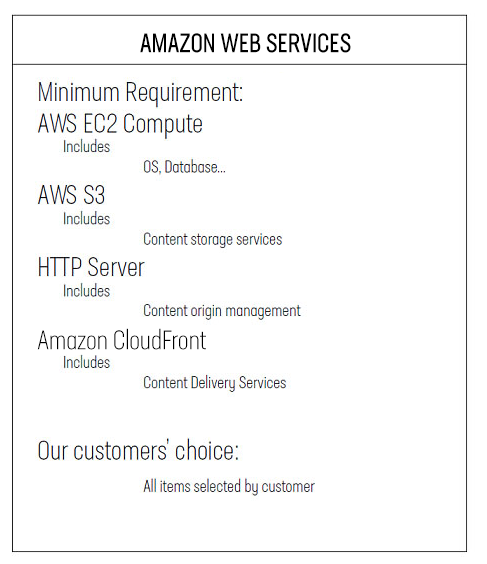
Para preparar la integración de Amazon CloudFront en la plataforma F5 Silverline, nuestro cliente aprovisionó los siguientes elementos con la ayuda del equipo de Silverline:
Arquitectura
Creación de una red segura y escalable que permita a los clientes disfrutar del mejor rendimiento y de la mejor experiencia de interacción a nivel mundial
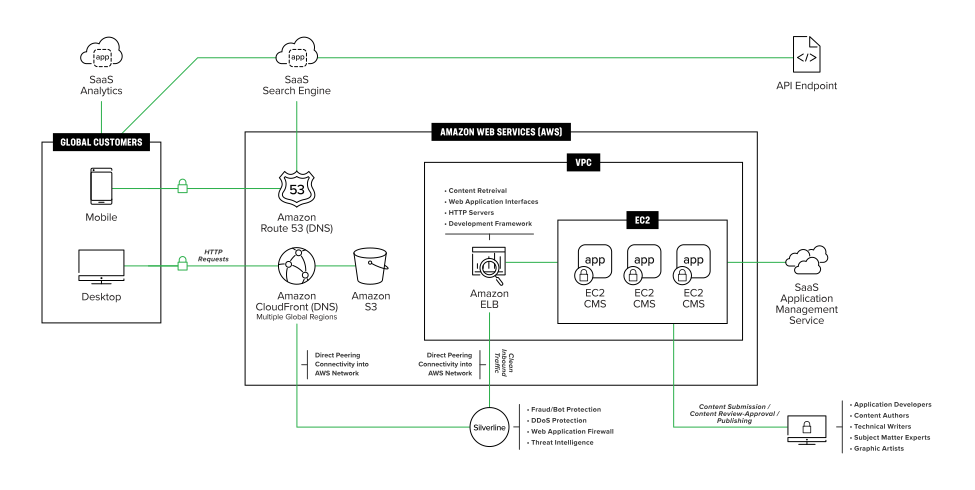
Implementar una red global, rápida y segura con enlaces multihomed y múltiples servicios no es tarea fácil para ninguna organización. Afortunadamente, los clientes pueden beneficiarse de las inversiones conjuntas en infraestructura y servicios que ofrecen F5 y AWS. Esto les permite crear una solución que puede implementarse rápidamente para incorporar aplicaciones con la máxima eficacia y obtener un retorno inmediato de la inversión.
La arquitectura que nuestro cliente decidió implementar se muestra en la siguiente ilustración:
Aprovisionamiento de soluciones
Facilidad de implementación para una integración rápida
Las organizaciones se ven presionadas para implementar aplicaciones que respondan rápidamente a los retos del mercado, con el fin de obtener una ventaja competitiva y/o ahorrar costes. Las implementaciones que pueden realizarse en poco tiempo ofrecen una ventaja considerable frente a aquellas que requieren muchos recursos y costes adicionales. Con F5 y AWS, implementar estas configuraciones es sencillo; si los clientes tienen preparados todos los componentes y datos necesarios para la configuración, puede hacerse en cuestión de minutos.
Una vez completada la tercera fase, nuestro cliente pasó a la cuarta, que consistía en integrar Amazon CloudFront con la plataforma F5 Silverline e incluía los siguientes pasos:
F5 Silverline - Configuración del proxy
Cuando nuestro equipo del SOC de Silverline implementa la cuenta del portal, los clientes pueden iniciar sesión y configurar el objeto raíz del proxy con los ajustes necesarios para el nombre para mostrar del proxy, el FQDN (nombre de dominio completo), la dirección IP del servidor de origen o el CNAME de ELB (registro canónico), los perfiles de inteligencia de amenazas, las políticas de WAF, los certificados SSL y los endpoints de protección contra fraudes y bots. Los clientes revisarán estos pasos con un analista del SOC de Silverline durante la fase de incorporación. También pueden solicitar la ayuda de un analista del SOC para cualquier implementación de proxy.
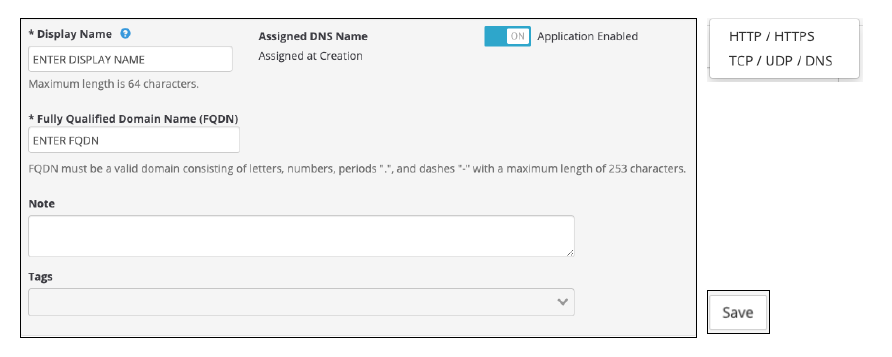
Una vez que el proxy se haya guardado y desplegado en la plataforma Silverline, los clientes recibirán un CNAME único que se utilizará como origen de la red de Amazon CloudFront. Los clientes podrán encontrar el CNAME de este proxy en el panel de configuración principal después del despliegue.

Una vez habilitado el proxy, estará listo para recibir tráfico de inmediato y podrá utilizarse para enrutar las solicitudes de los usuarios desde CloudFront en cuanto se configure dicho servicio.
Amazon CloudFront - Configuración del servicio
Para garantizar una integración fluida, los clientes deben disponer de la siguiente información antes de llevar a cabo la integración con CloudFront.
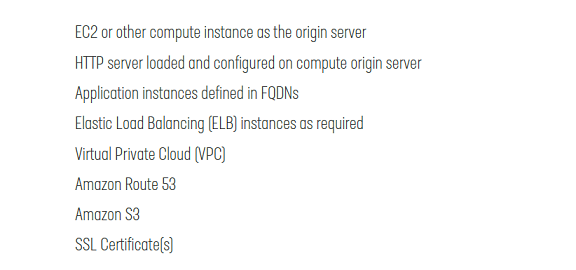
Una vez que estos componentes estén instalados y aprovisionados, los clientes pueden iniciar la configuración de CloudFront accediendo a la consola de administración de AWS. En el menú de la consola, busque y seleccione la subcategoría «Redes y entrega de contenido» / CloudFront. Busque y seleccione el enlace «Distribuciones» y proceda a crear la distribución inicial.
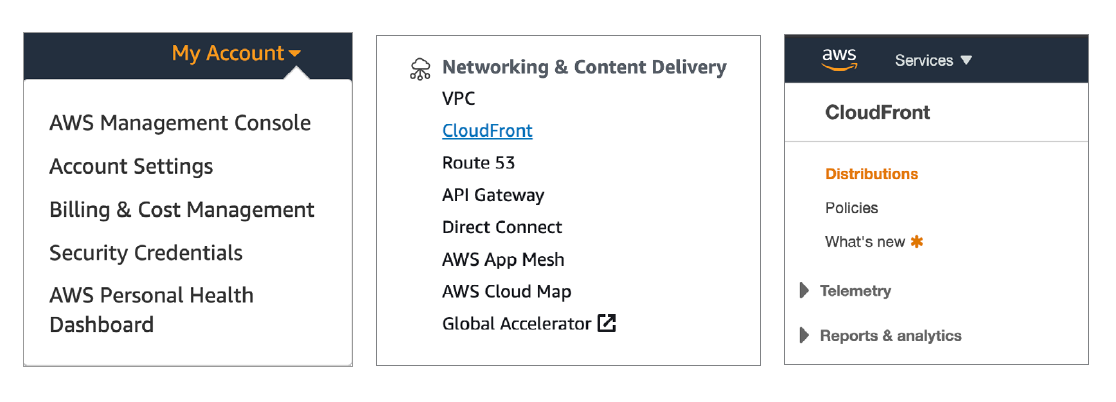
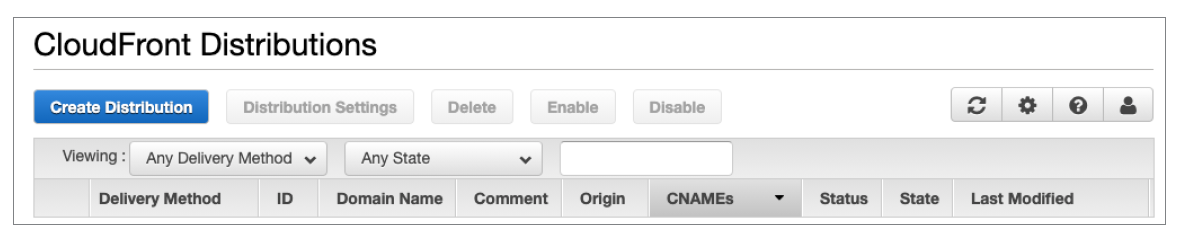
Para iniciar la configuración del objeto, seleccione el control «Create Distribution». Es posible que se le solicite crear un «Specific Deliver Method». Nuestro cliente eligió el método de entrega «Web».
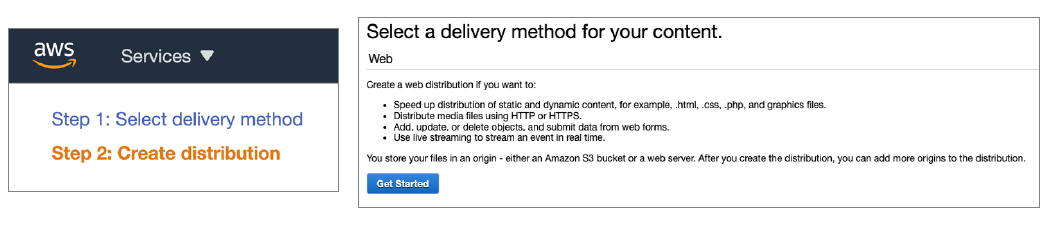
Seleccione el control «Get Started». Los paneles que aparecen a continuación se mostrarán en el navegador. Configure los ajustes de origen tal como se indica:
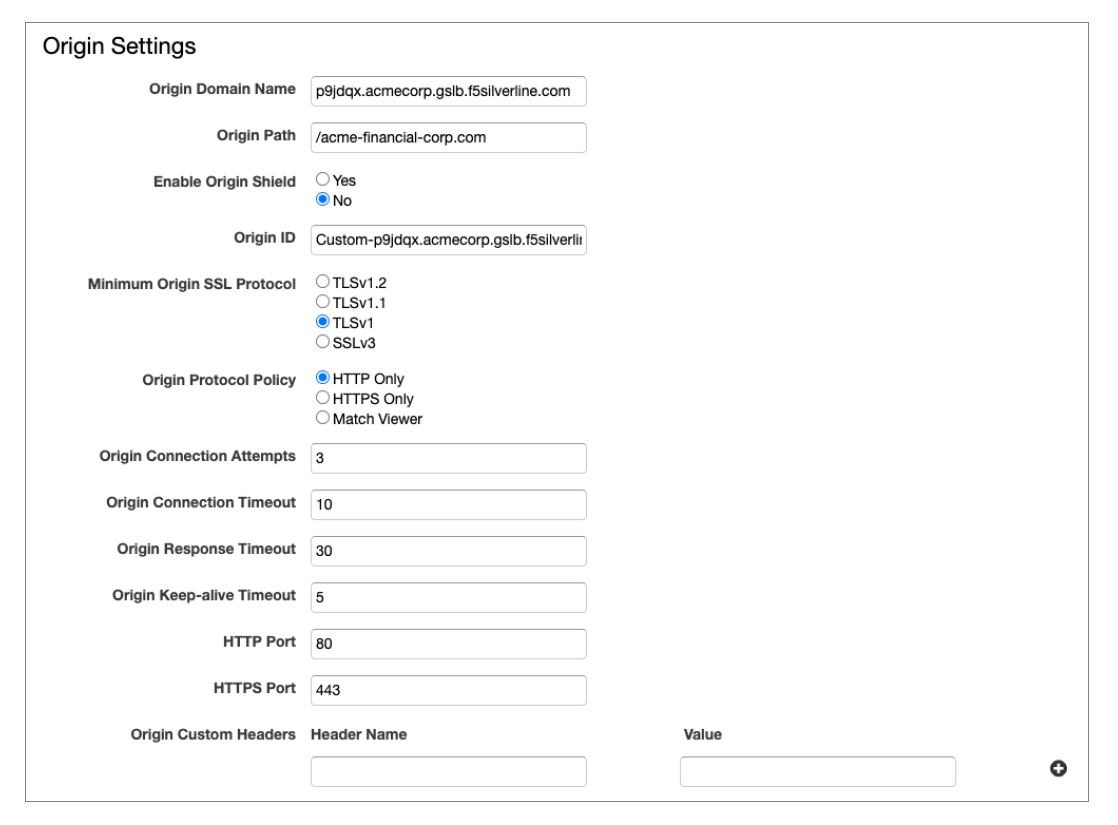
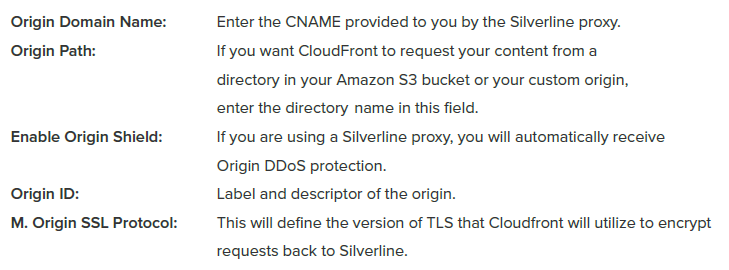
Los intentos de conexión al origen, el tiempo de espera del origen, el tiempo de espera de respuesta del origen, el tiempo de espera de la conexión persistente con el origen y los puertos HTTP y HTTPS deben conservar sus valores predeterminados, salvo que sea necesario modificarlos.
Encabezados personalizados de origen: las claves y los valores de los encabezados personalizados se incluirán en todas las solicitudes al origen. Estos ajustes también pueden utilizarse para filtrar en el proxy de Silverline cualquier solicitud que no proceda de CloudFront.
La configuración predeterminada del comportamiento de la caché puede programarse de acuerdo con las políticas internas definidas por los desarrolladores de la aplicación, los equipos de tecnologías de la información, DevOps y seguridad, así como por otras partes interesadas. Es fundamental comprender el grado de repercusión que cualquier cambio en los valores puede tener en el funcionamiento general de la aplicación. F5 Silverline recomienda adoptar un enfoque gradual, ya que cada ajuste puede introducir variaciones en los costes, la exposición a riesgos de seguridad, el rendimiento y la interacción con el WAF de Silverline o la protección contra bots y fraude. AWS ofrece una excelente documentación desde la consola de administración para ayudar a las organizaciones a comprender cómo aplicar cada control y qué repercusión puede tener en las operaciones existentes. Nuestros analistas del SOC de Silverline también pueden proporcionar información sobre cómo afectarán estos ajustes al proxy y al WAF de Silverline, o a la protección contra bots y fraude.
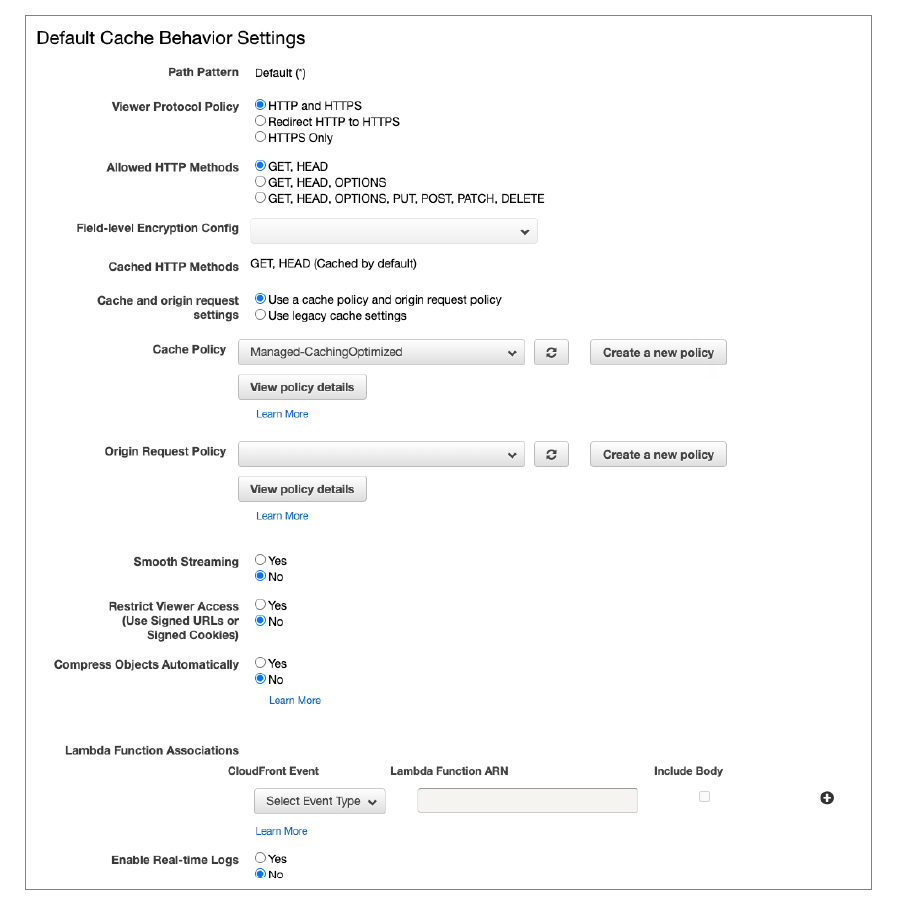
Los ajustes de distribución también pueden tener un impacto considerable en las operaciones. Los ajustes que conviene analizar con más detenimiento son los siguientes:
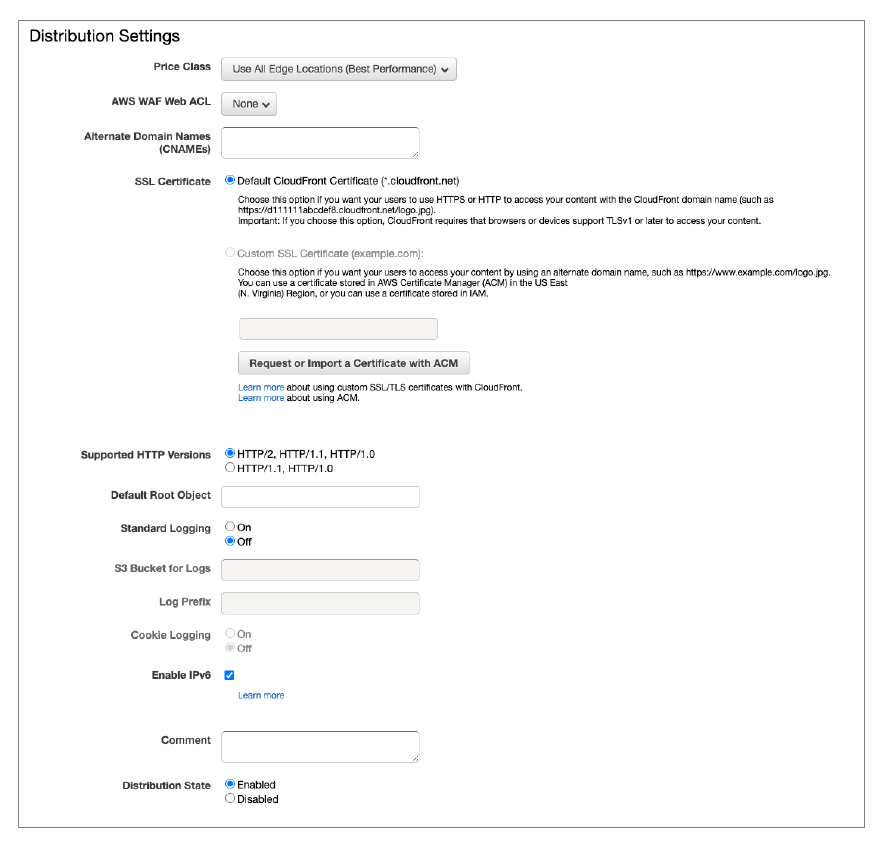
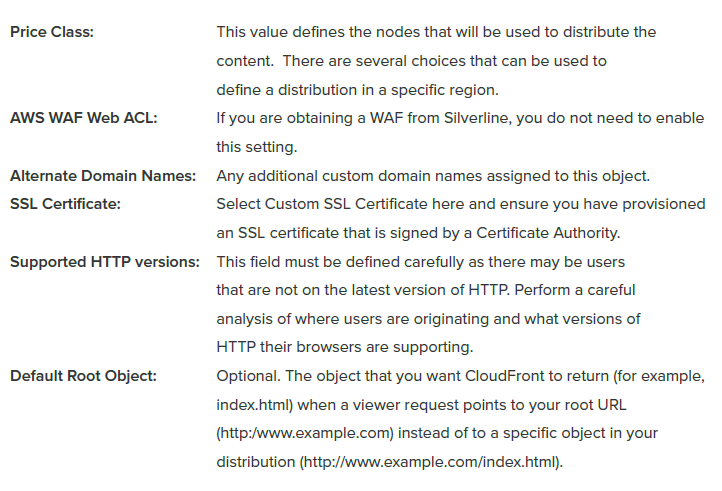
El último paso será crear la distribución.
Este proceso debería tardar unos minutos y, una vez completado, los clientes recibirán un CNAME.
El CNAME emitido por Amazon CloudFront ya se puede utilizar con AWS Route 53 como registro autoritativo de resolución para todo el tráfico dirigido a la aplicación.
Conclusión
Los equipos internos de seguridad, tecnologías de la información, operaciones y desarrollo de nuestro cliente dedicaron mucho tiempo a evaluar la mejor solución para alcanzar sus objetivos de interacción con los clientes y estrategia de marketing. Una vez seleccionada la solución, la implementación se llevó a cabo sin contratiempos y, en cuestión de minutos, los servicios y las aplicaciones estaban operativos en todo el mundo, lo que permitió ofrecer a sus clientes internacionales una experiencia de interacción mucho más fluida y rápida.
PUBLICADO EL 11 DE ENERO DE 2021
Principales ventajas para el cliente
- Seguridad integral
Incluye múltiples capas de protección para mitigar ataques DDoS, contra WAF, de fraude y de bots. - Facilidad de implementación
Implemente de forma rápida y sencilla servicios de F5 y AWS para distribuir y proteger aplicaciones. - Suministro desde la nube, disponibilidad global y cero impacto en el negocio
Mantenga la disponibilidad continua de las aplicaciones aprovechando la plataforma F5 Silverline y el SOC de Silverline con Amazon CloudFront. - Bajo coste de adquisición y propiedad
F5 Silverline permite a los clientes obtener los servicios que necesitan a un precio competitivo y reducir su coste total de propiedad. - Ampliación de personal, expertos en seguridad de guardia y recopilación de conocimientos
Los equipos internos de los clientes pueden colaborar con los expertos de F5 Silverline, disponibles las 24 horas del día, los 7 días de la semana, y acceder a la información más reciente sobre vulnerabilidades proporcionada por los equipos internos de respuesta ante incidentes de seguridad de F5 (F5 SIRT). - Alta disponibilidad, proxies dedicados, direccionamiento del tráfico, supervisión del estado
La plataforma F5 Silverline ofrece un SLA de disponibilidad del 99,999 %, proxies inversos dedicados, distribución del tráfico hacia uno o varios servicios de origen y supervisión continua del estado y la disponibilidad del back-end. - Ancho de banda y enrutamiento/Interconexión directa
F5 Silverline y Amazon cuentan con interconexión directa y ofrecen un excelente ancho de banda y conectividad de peering a escala mundial, lo que se traduce en un rendimiento superior para nuestros clientes.