
F5 y los servicios de acceso directo/acceso remoto de Windows Server 2012
Introducción
Para Windows 8 y Windows Server 2012, Microsoft ha agrupado dos tecnologías de acceso remoto presentes en versiones anteriores de Windows Server, DirectAccess y VPN Server, bajo una misma plataforma de gestión denominada simplemente Remote Access. Las tecnologías de F5 se pueden implementar para gestionar el tráfico y equilibrar la carga de estos servicios.
Presentado originalmente en Windows Server 2008 R2 y Windows 7, DirectAccess supuso un cambio con respecto a la tecnología de acceso remoto anterior. A diferencia de las VPN tradicionales, en las que el usuario debe iniciar manualmente las conexiones, DirectAccess utiliza una conexión transparente a nivel del sistema. Esto significa que los sistemas remotos unidos al dominio establecerán de forma automática y segura una presencia en la red corporativa al arrancar.
VPN, anteriormente conocida como Servicios de acceso remoto (RAS), se introdujo en Windows NT e incluye las tecnologías VPN tradicionales de Windows, como IKEv2, SSTP, PPTP y L2TP. Los clientes de Windows Server 2012 pueden implementar DirectAccess, VPN o ambas soluciones, y a menudo resulta conveniente implementar las dos. DirectAccess proporciona acceso remoto a los clientes con Windows 7 o una versión posterior que estén unidos a un dominio y cuenten con los permisos adecuados, mientras que VPN ofrece acceso remoto a los equipos que no estén unidos a un dominio o que aún no ejecuten Windows 7.
Una de las novedades de DirectAccess en Windows Server 2012 es la compatibilidad con el equilibrio de carga tanto de área local como de área extensa. F5 BIG-IP Local Traffic Manager (LTM) se puede utilizar para proporcionar equilibrio de carga de área local, mientras que F5 BIG-IP Global Traffic Manager (GTM) puede proporcionar equilibrio de carga de área extensa (también conocido como global).
Ventajas de utilizar productos F5 con DirectAccess y VPN
Los productos de F5 pueden desempeñar un papel importante en una implementación de Acceso remoto de Windows Server 2012.
- Alta disponibilidad Gracias al conocimiento de los servicios DirectAccess/VPN reales, BIG-IP LTM puede garantizar que los usuarios siempre sean dirigidos a un servidor DirectAccess/VPN que esté preparado para aceptar nuevas conexiones, evitando así situaciones en las que un usuario sea enviado a un servidor inactivo o con un rendimiento deficiente. Además, BIG-IP LTM ofrece funcionalidad de persistencia entre servicios. Esto resulta ventajoso al gestionar tráfico como el protocolo de túnel punto a punto (PPTP), incluido en todas las versiones del cliente de Windows desde Windows 95 R2, lo que le proporciona una cobertura extraordinariamente amplia en los equipos cliente. Cada cliente que se conecta a DirectAccess mediante PPTP crea dos flujos independientes pero necesarios —la conexión de control y la conexión de datos— y, al equilibrar la carga, ambos flujos de cada cliente deben enviarse al mismo servidor PPTP para evitar que se interrumpa la conexión. BIG-IP LTM cuenta con la inteligencia necesaria para enviar ambos flujos de un cliente concreto al mismo servidor, garantizando así que la conexión no se interrumpa.
- Escalabilidad Mediante la gestión inteligente del tráfico, BIG-IP LTM puede distribuir el caudal entre un conjunto de servidores DirectAccess/VPN ubicados en varios sitios, lo que permite al sistema escalar para dar servicio a un número de usuarios mucho mayor del que podría gestionar de otro modo.
- Rendimiento BIG-IP LTM puede mejorar el rendimiento de diversas formas, desde optimizaciones de TCP y la descarga de SSL hasta la supervisión del rendimiento de los servidores. El resultado es un acceso más rápido y la mejor experiencia de red posible para los usuarios. En particular, la descarga del cifrado SSL/TLS de BIG-IP LTM puede liberar a los servidores DirectAccess/VPN de grandes cargas de trabajo. Al finalizar la conexión SSL con el cliente y enviar el tráfico sin cifrar a los servidores, BIG-IP LTM libera recursos de CPU de los servidores para atender a los clientes.
- Seguridad El mismo dispositivo BIG-IP LTM que gestiona el tráfico de los servidores DirectAccess/VPN es un cortafuegos de red con certificación ICSA que cumple los estándares de seguridad de los centros de datos, lo que permite a las empresas implementarlo tanto como controlador de entrega de aplicaciones (ADC) como dispositivo de seguridad perimetral.
Arquitectura
Analizar detenidamente la arquitectura de red adecuada para DirectAccess/VPN es un paso fundamental en el proceso de implementación. Se pueden utilizar numerosas opciones y topologías, y lo aquí expuesto no pretende ser una lista exhaustiva que abarque todas las implementaciones, sino simplemente un repaso de los principales criterios de decisión y de algunas topologías recomendadas. Entre los criterios que suelen influir en las topologías de implementación se incluyen la escala, los requisitos de seguridad, los presupuestos y los acuerdos de nivel de servicio (SLA). Dado que estas consideraciones suelen determinar una arquitectura concreta o descartar otras, es aconsejable consultar a los equipos de F5 y Microsoft antes de la implementación.
Para garantizar una alta disponibilidad, F5 recomienda encarecidamente implementar dispositivos BIG-IP LTM mediante un modelo de implementación activo/en espera o un grupo de dos o más dispositivos que se respalden activamente entre sí, lo que puede denominarse modelo activeN. Ambos modelos permiten la conmutación por error de BIG-IP LTM sin interrumpir las conexiones de red. En los diagramas siguientes, un único icono de BIG-IP LTM representa un par de conmutación por error o un grupo activeN.
Un front-end de servidor DirectAccess/VPN
Para proporcionar entrega de aplicaciones y equilibrio de carga para DirectAccess, las organizaciones suelen implementar BIG-IP LTM delante de sus servidores DirectAccess/VPN como front-end formal. Entre otras funciones, este dispositivo BIG-IP se encarga de supervisar la disponibilidad de los servicios DirectAccess/VPN y de distribuir entre los servidores las conexiones entrantes de los clientes.
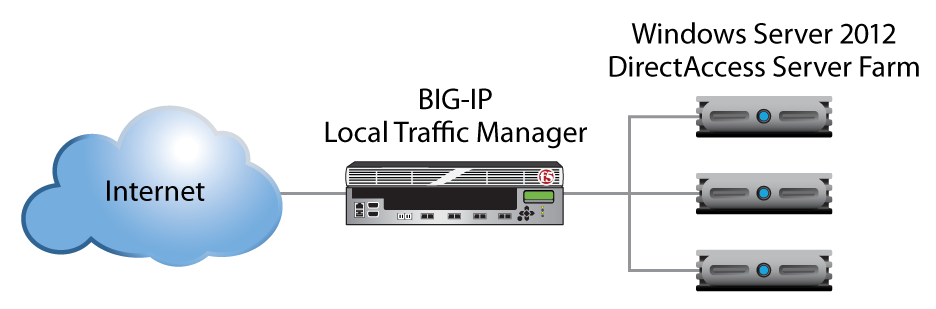
Granja de servidores de DirectAccess de Windows Server 2012
Un enfoque por capas con servidores DirectAccess/VPN
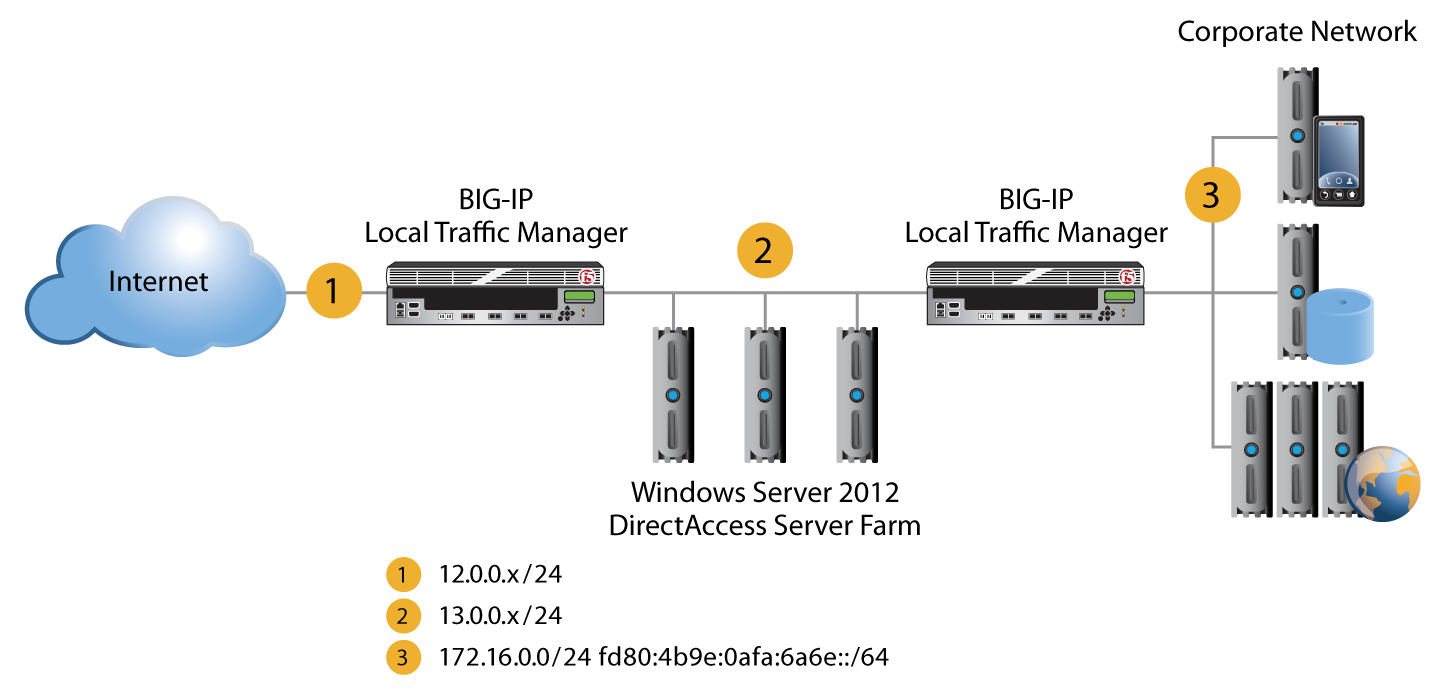
Aunque no es necesario para el equilibrio de carga básico de DirectAccess/VPN, colocar dispositivos BIG-IP LTM entre la granja de DirectAccess y la red corporativa también ofrece importantes ventajas. En concreto, esta configuración permite un escenario de «administración remota» en el que los clientes o servidores de la red interna pueden iniciar conexiones de administración con los clientes de DirectAccess conectados de forma remota. Además, se puede equilibrar la carga de las granjas internas de servidores de aplicaciones y aplicarles otras operaciones útiles de gestión del tráfico.
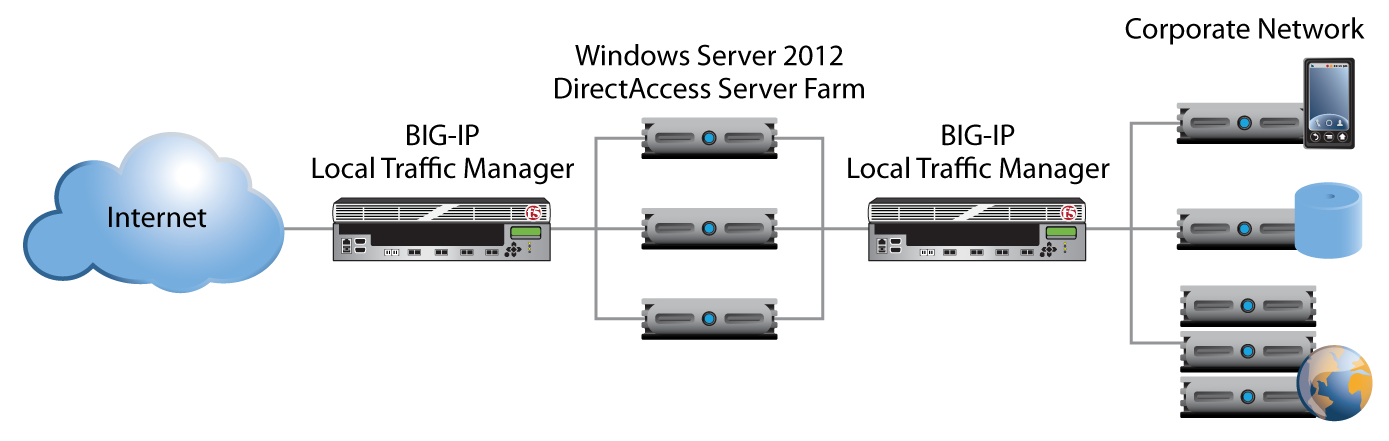
Implementaciones de dispositivos BIG-IP LTM dobles frente a individuales (en pareja)
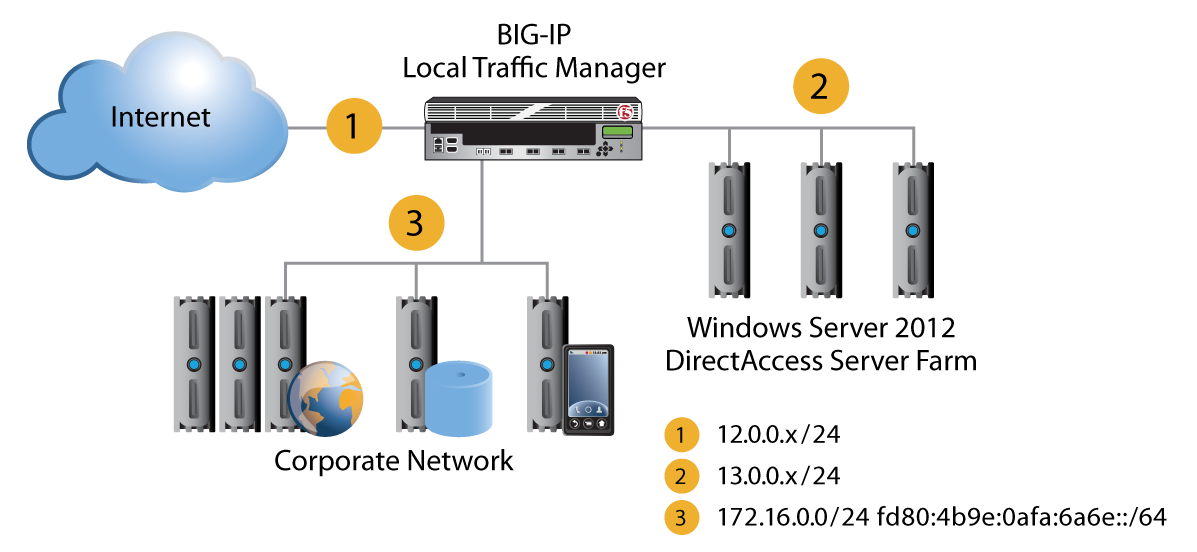
Disponer de un dispositivo BIG-IP LTM delante de la granja de DirectAccess/VPN se considera un requisito para lograr una disponibilidad óptima, y se recomienda encarecidamente contar con otro dispositivo en el lado de la red corporativa de la granja. Esto no implica necesariamente utilizar dispositivos BIG-IP LTM independientes. El modelo por capas puede implementarse fácilmente reutilizando el mismo dispositivo BIG-IP LTM para las funciones externas e internas. Consulte la Figura 3.
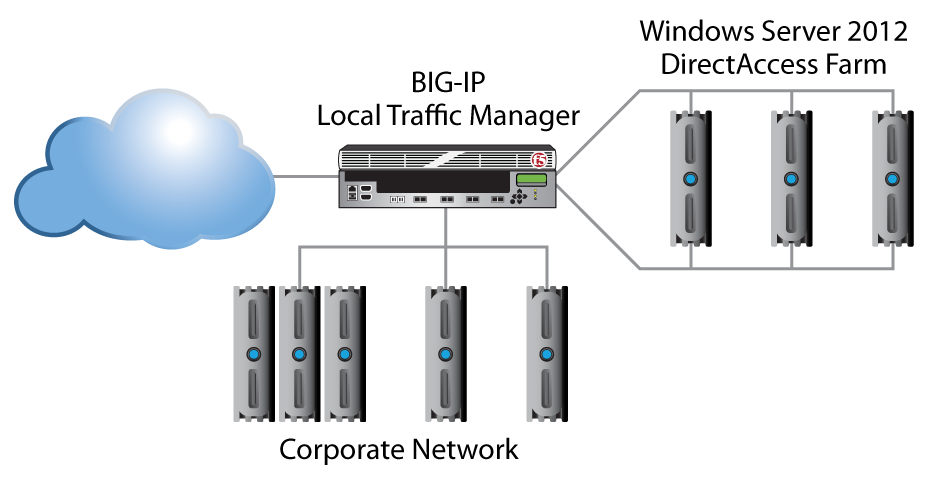
Granja de DirectAccess de Windows Server 2012 BIG-IP Red corporativa
Implementaciones de DirectAccess/VPN con interfaz doble frente a interfaz única
Además de elegir un enfoque de front-end o por capas, las organizaciones también deben decidir si implementan sus servidores de DirectAccess/VPN con dos interfaces de red o con una única tarjeta de interfaz de red (NIC).
Implementación con doble interfaz
DirectAccess admite una configuración enrutada de doble interfaz que separa la red externa de la red corporativa. Esta configuración permite una implementación segmentada y es necesaria para utilizar los protocolos de acceso Teredo disponibles en el conjunto de DirectAccess. El protocolo Teredo, diseñado para ser ligero y seguro, es compatible con la traducción de direcciones de red (NAT).
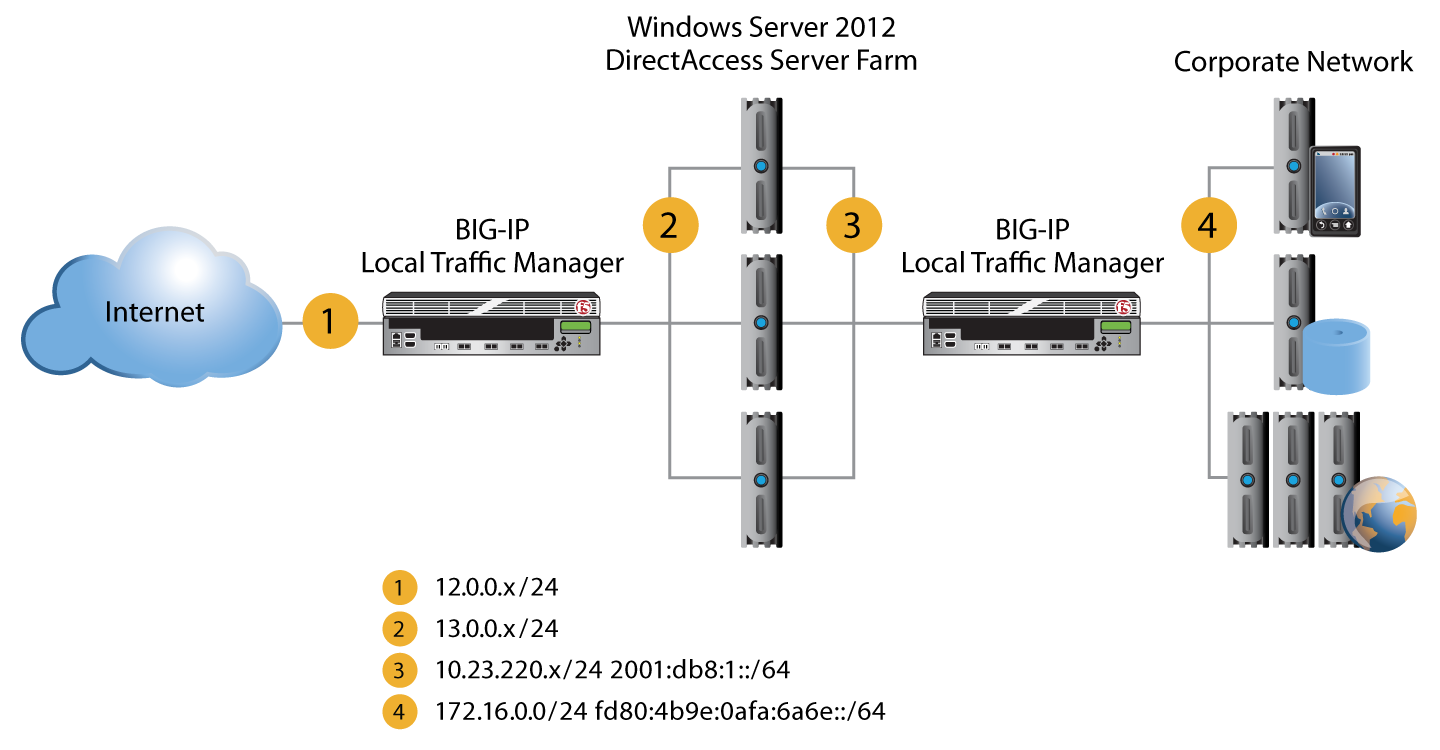
Implementación con una única interfaz
DirectAccess también admite modelos de implementación con una única interfaz, en los que cada servidor de DirectAccess solo tiene una tarjeta de interfaz de red (NIC). Red corporativa.
Implementación en un único sitio frente a una implementación multisitio
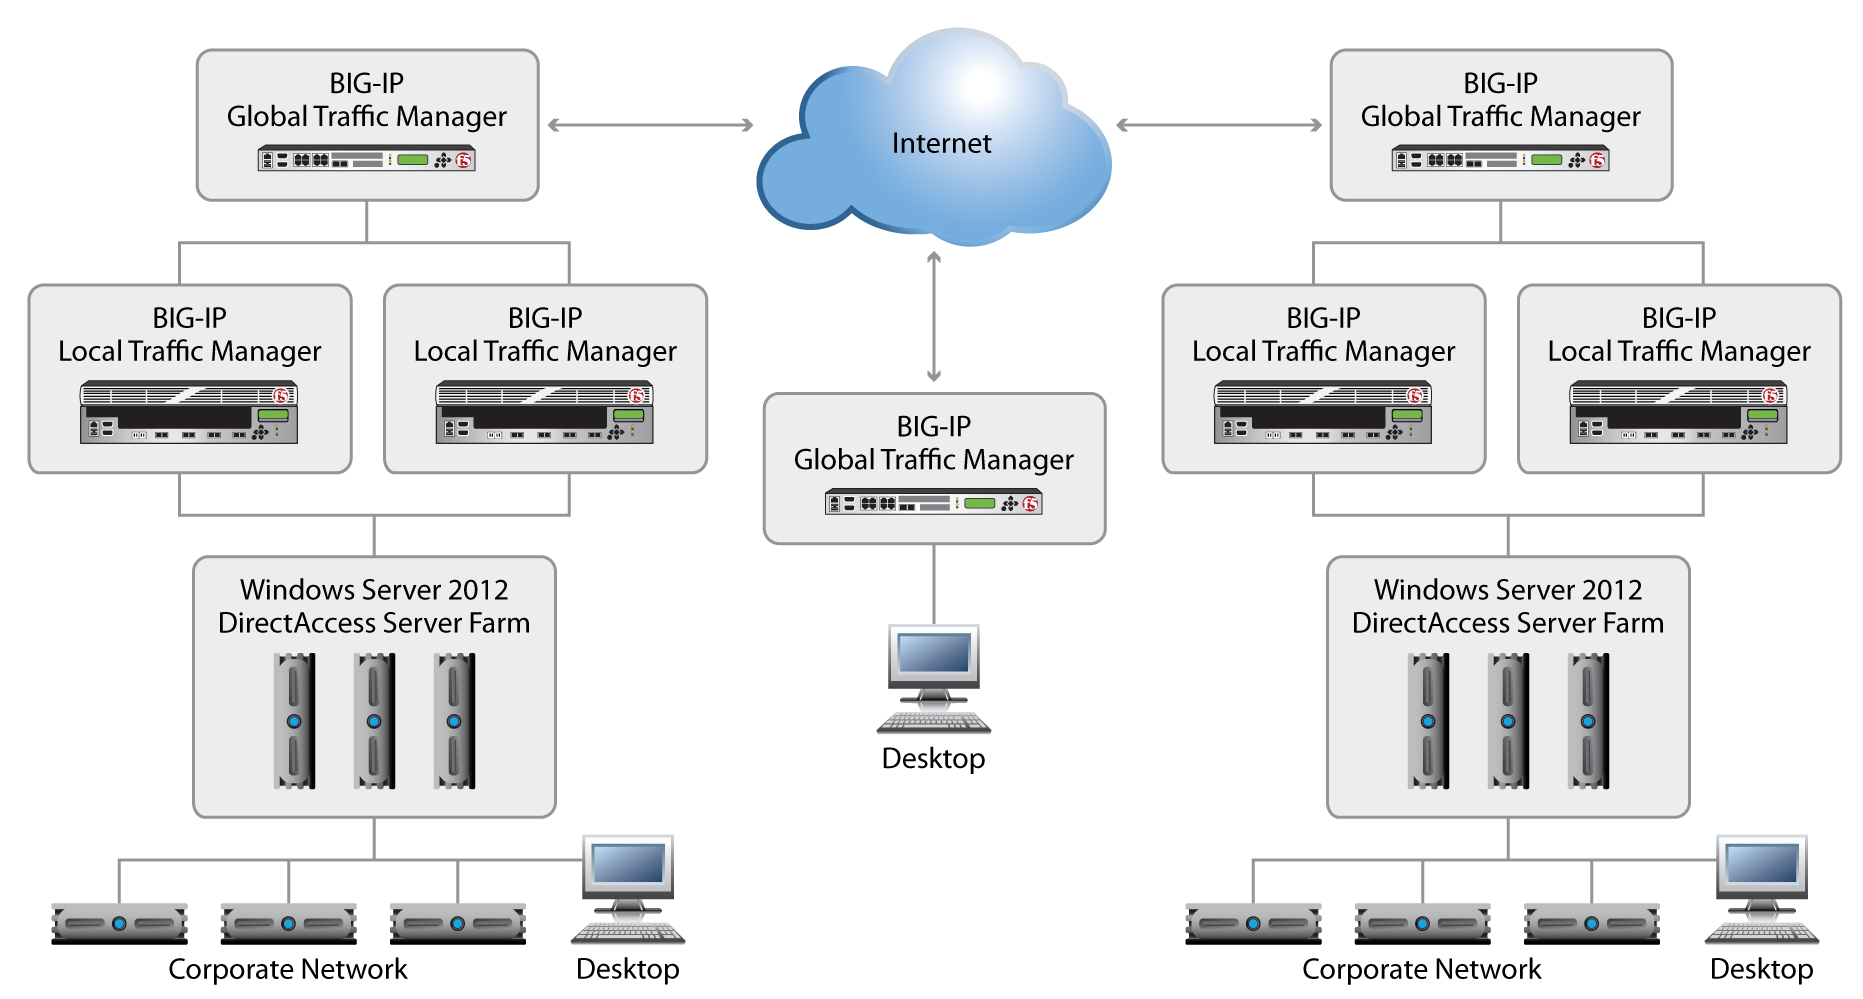
Las implementaciones con grandes bases de usuarios multinacionales o con requisitos de resiliencia a nivel de sitio pueden optar por una implementación multisitio. En tal caso, F5 BIG-IP GTM puede implementarse junto con BIG-IP LTM para proporcionar gestión del tráfico de área extensa y balanceo de carga basado en el contexto.
BIG-IP GTM es un dispositivo de gestión global del tráfico que amplía las ventajas de la plataforma BIG-IP mediante la supervisión del estado de los sitios, la gestión del tráfico procedente del exterior del sitio (incluidas las solicitudes de clientes remotos) y la provisión de funciones de recuperación ante desastres a nivel de sitio. Entre las funciones de BIG-IP GTM se incluyen la detección de la ubicación geográfica y el direccionamiento de los usuarios remotos a la granja de DirectAccess más cercana geográficamente. BIG-IP GTM también garantiza la conmutación por error a nivel de sitio hacia los centros de datos activos cuando se producen interrupciones planificadas o imprevistas.
Conclusión
Independientemente de la topología de configuración que mejor se adapte a la arquitectura y las necesidades de una organización, los productos F5 pueden desempeñar un papel importante en una implementación de DirectAccess/VPN de Windows Server 2012. BIG-IP LTM y BIG-IP GTM pueden trabajar conjuntamente para proporcionar resiliencia tanto a nivel de servidor como de sitio para DirectAccess y los servicios de acceso remoto. Mediante la gestión inteligente del tráfico teniendo en cuenta el servicio, el contexto y el usuario, la persistencia del servicio y unas capacidades de rendimiento inigualables, la plataforma BIG-IP maximiza la disponibilidad y garantiza la escalabilidad. Las sofisticadas tecnologías de optimización basadas en hardware y la descarga de las tareas de cifrado y descifrado aumentan el rendimiento del sistema y la capacidad de los servidores, al tiempo que mejoran la experiencia del usuario. Además de ser un ADC, BIG-IP LTM es un cortafuegos de red con certificación ICSA que también funciona como dispositivo de seguridad perimetral y puede reforzarse aún más con otros módulos de gestión de políticas y seguridad de la familia BIG-IP. Al implementar productos BIG-IP con DirectAccess/VPN, las organizaciones pueden maximizar las ventajas generales y la seguridad de sus inversiones en acceso remoto.
PUBLICADO EL 5 DE SEPTIEMBRE DE 2012