
Seguridad de la plataforma F5 BIG-IP
Introducción
A medida que los ataques contra aplicaciones y redes evolucionan y se vuelven más complejos y difíciles de combatir, garantizar la seguridad de los datos se ha convertido en uno de los problemas más acuciantes para las organizaciones de todos los tamaños. Las filtraciones y brechas de seguridad de gran repercusión pueden dañar la reputación de una organización y afectar drásticamente a su actividad.
Desde la creación de la plataforma F5 BIG-IP, la seguridad ha sido un factor primordial en todas las decisiones de diseño y arquitectura. Cada nueva versión o producto posterior ha incluido una configuración predeterminada más segura, ha incorporado más funciones relacionadas con la seguridad y se ha sometido a procesos más rigurosos de pruebas, garantía y certificación de seguridad. A medida que aumentan las amenazas de seguridad, se aplican continuamente las prácticas recomendadas a los productos nuevos y adquiridos para garantizar que las redes, las aplicaciones y los datos permanezcan protegidos. En la actualidad, los productos de F5 funcionan como puntos de control estratégicos para gestionar el flujo de información crítica de una organización, al tiempo que mejoran la entrega de aplicaciones web mediante mejoras tanto de rendimiento como de seguridad.
Al evaluar su postura general de seguridad, una organización debe tener en cuenta dos factores estructurales: un ciclo de vida de desarrollo de software seguro y las funciones de seguridad inherentes a su red de entrega de aplicaciones. Al abordar ambos frentes, F5 ofrece liderazgo y productos para afrontar los nuevos retos de seguridad actuales, ayudando a las organizaciones a proteger identidades, aplicaciones y datos confidenciales, al tiempo que minimiza el tiempo de inactividad de las aplicaciones y maximiza la productividad de los usuarios finales.
Ciclo de vida de desarrollo de software seguro
Aunque son muchos los factores que intervienen en un sistema verdaderamente seguro, sus cimientos se sustentan en dos pilares: el diseño y la programación. El ciclo de vida de desarrollo de software seguro (SDLC) de F5 ayuda a garantizar que todos los productos se desarrollen conforme a los estándares de seguridad más exigentes y se sometan a pruebas rigurosas antes de su lanzamiento.
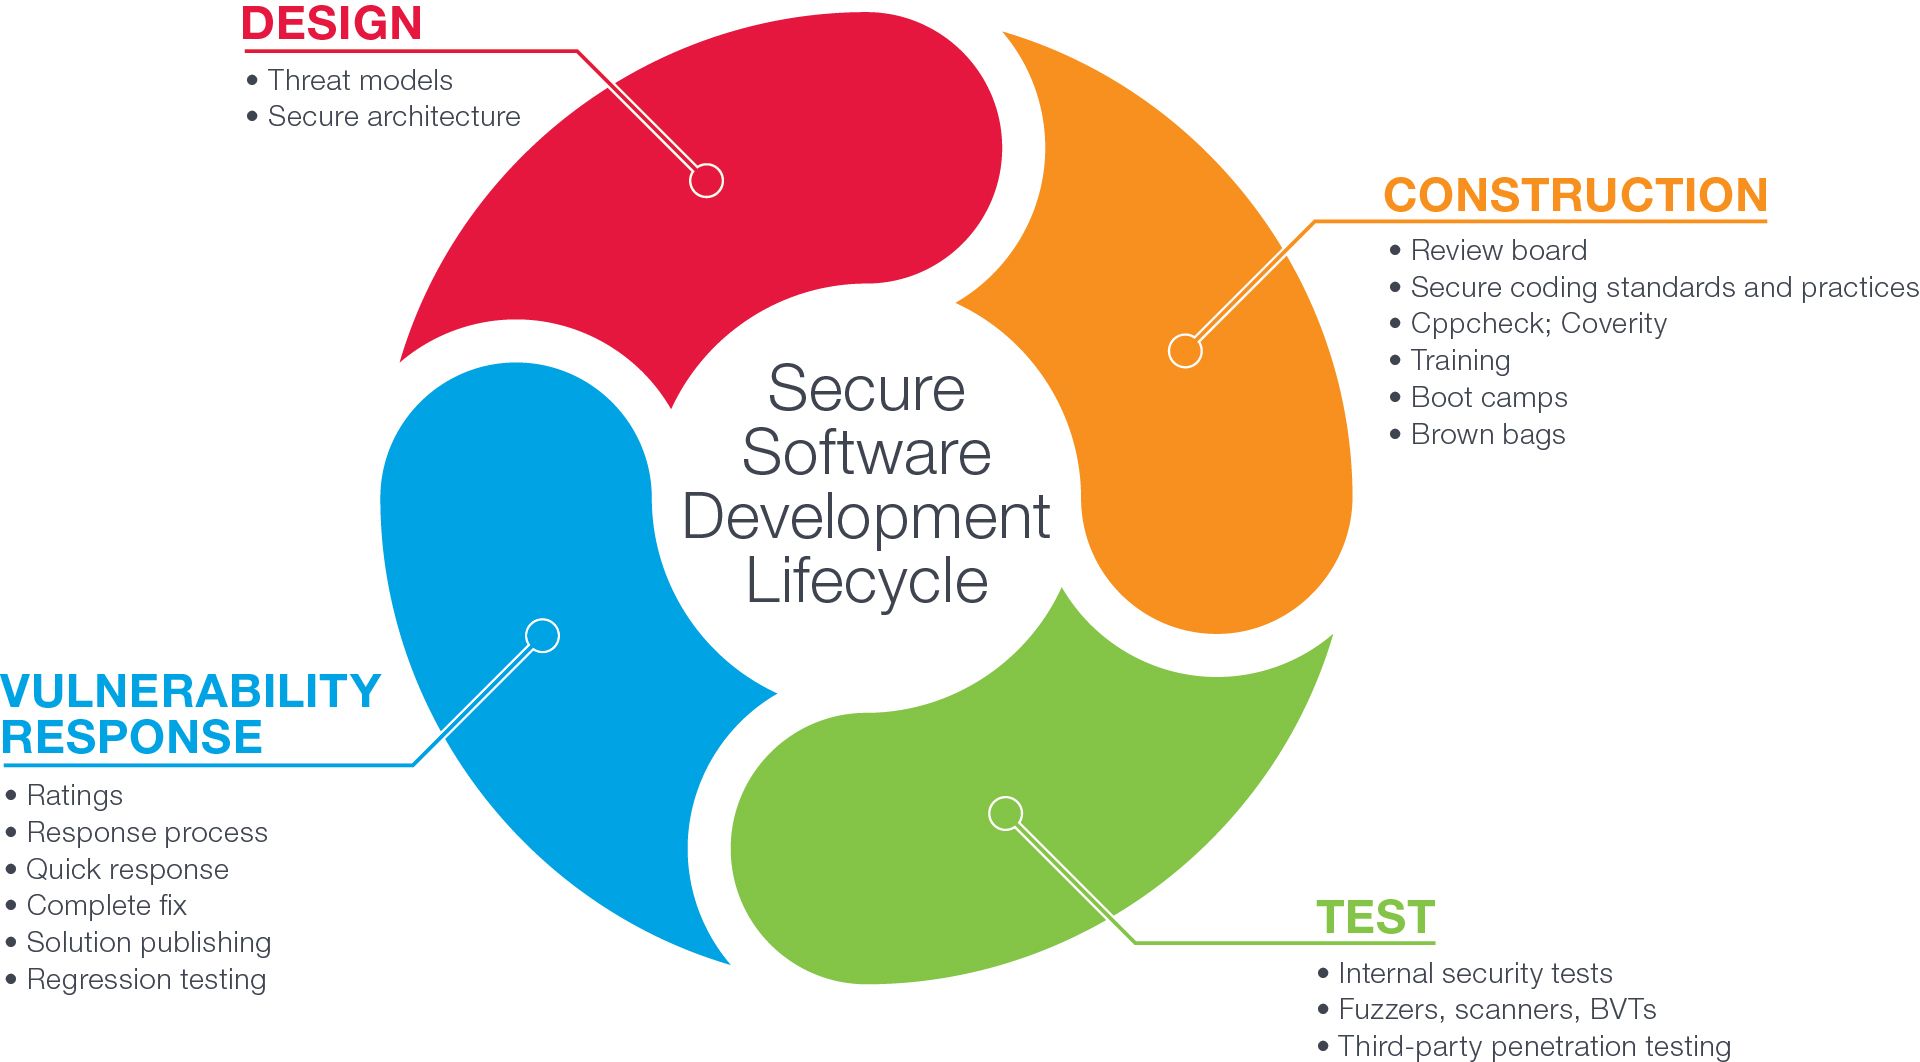
Diseño
Una seguridad sólida comienza en las primeras fases del proceso de desarrollo del producto. Antes de escribir una sola línea de código, el equipo de Desarrollo de Productos de F5 lleva a cabo una evaluación exhaustiva del modelado de amenazas. Los arquitectos evalúan cada nueva funcionalidad para determinar qué vulnerabilidades podría crear o introducir en el sistema.
Una vulnerabilidad que requiere una hora para corregirse en la fase de diseño puede requerir diez horas en la fase de programación y mil horas una vez comercializado el producto, por lo que es fundamental detectar las vulnerabilidades en las primeras etapas del proceso. Los temas habituales que se tratan durante una evaluación del modelo de amenazas incluyen la definición y revisión de los límites de seguridad, la reducción de la superficie de ataque y las prácticas recomendadas para el diseño y la implementación de funciones relacionadas con la seguridad.
Construcción
Una vez finalizados los diseños, comienza la programación. Todo el personal de desarrollo de F5 ha recibido una formación exhaustiva sobre el proceso de escritura de código seguro. Sin embargo, cuando se trata de vulnerabilidades de software y de red, hasta el más mínimo error puede tener enormes repercusiones. Los desarrolladores de F5 realizan revisiones periódicas del código con el equipo de seguridad y también utilizan herramientas de análisis estático de código para identificar problemas habituales. Los estándares de programación y las prácticas recomendadas ayudan a los desarrolladores a evitar errores de seguridad comunes.
Pruebas
Las pruebas de seguridad, que requieren mucho tiempo y trabajo, suponen una tarea de gran envergadura para cualquier organización. En F5, los equipos de seguridad y desarrollo colaboran para ayudar a garantizar un alto nivel de seguridad en cada producto de software que se lanza al mercado.
Pruebas internas
Los equipos internos de seguridad realizan pruebas de penetración actuando como atacantes que intentan comprometer la plataforma BIG-IP. Además, F5 somete todos los programas a pruebas de fuzzing. Estas pruebas evalúan cómo gestionan los programas las entradas malformadas, como un paquete de red más largo o más corto de lo esperado, o una entrada con datos incorrectos. La mayoría se gestionarán correctamente, pero algunas podrían provocar una excepción y otras podrían dejar al descubierto una vulnerabilidad grave. Las pruebas de penetración y de fuzzing permiten que los dispositivos F5 sean lo más seguros posible frente a ataques de denegación de servicio (DoS), así como frente a ataques basados en código.
Además, gracias a sus relaciones con instituciones académicas, F5 amplía continuamente su base de conocimientos para abarcar diversos tipos de errores, como:
- Desbordamientos de búfer y ataques de corrupción de pila que aprovechan una lógica no segura de manipulación de cadenas.
- El uso incorrecto de las funciones de gestión dinámica de memoria.
- Problemas relacionados con los números enteros, incluidos los desbordamientos de enteros, los errores de signo y los errores de truncamiento.
- Introducción de vulnerabilidades de cadena de formato.
- Vulnerabilidades de E/S, incluidas las condiciones de carrera.
Análisis y pruebas de terceros
F5 utiliza una sofisticada aplicación de análisis de terceros que examina cada noche el código fuente en busca de diversos fallos críticos. Durante la compilación, la aplicación de análisis de código busca errores y defectos de seguridad, errores que impiden la compilación, errores que provocan bloqueos, como fugas y daños en la memoria, y comportamientos impredecibles de la aplicación introducidos por código nuevo. El análisis del código fuente también puede detectar fallos no críticos, como problemas de integridad de los datos y cuellos de botella en el rendimiento.
Desde hace años, F5 también colabora con empresas externas para realizar pruebas adicionales de diversos tipos:
- Pruebas de caja negra: pruebas de aplicaciones y plataformas sin más conocimiento del producto que aquel al que un atacante podría acceder a través de documentos públicos.
- Pruebas de caja gris: pruebas de aplicaciones y plataformas con información parcial, como el diseño interno o el acceso a la documentación de las estructuras de datos internas y de los algoritmos utilizados. Los encargados de realizar pruebas de caja gris necesitan documentos tanto generales como detallados que describan las aplicaciones.
- Pruebas de caja blanca (también conocidas como pruebas de caja transparente, caja de cristal o pruebas estructurales): pruebas de las estructuras internas o del funcionamiento de una aplicación, en contraposición a sus funcionalidades. Las pruebas de caja blanca requieren conocimientos avanzados del sistema, así como habilidades de programación.
Las herramientas de pruebas de seguridad evolucionan con el tiempo y se introducen nuevos productos. F5 colabora estrechamente con varios proveedores asociados para incorporar nuevos protocolos, ampliar la cobertura de las pruebas y actualizar las herramientas en función de la evolución de los modelos de amenazas y de los exploits descubiertos recientemente. Una vez que el software BIG-IP supera varias pruebas, F5 lo utiliza en su propio entorno de productos para garantizar que está realmente listo para su lanzamiento.
Respuesta ante vulnerabilidades
A pesar de los modelos de amenazas, la programación segura, la formación y los diversos tipos de pruebas, las vulnerabilidades pueden producirse. Cuando se detecta una vulnerabilidad en producción, es fundamental responder a tiempo.
La política de respuesta ante vulnerabilidades de F5 se actualiza periódicamente para reflejar los requisitos de los clientes y las prácticas del sector. Al centrarse en responder a los incidentes de seguridad, tanto si se detectan internamente como mediante pruebas de terceros o a raíz de la notificación de un cliente, F5 realiza un seguimiento de las vulnerabilidades e informa sobre ellas al menos una vez por semana para garantizar que se prioricen correctamente y se responda a ellas de manera oportuna.
La estrecha colaboración con investigadores de seguridad y otros profesionales y organizaciones, como National Vulnerability Database, MITRE CVE, CERT Coordination Center, Redhat, OpenSSL e ISC, permite a F5 divulgar vulnerabilidades de forma responsable y proporcionar medidas de mitigación, parches y protección frente a exploits. Durante el último año, F5 ha publicado más de 350 avisos de seguridad, desde artículos informativos sobre amenazas emergentes (por ejemplo, inyecciones de scripts y troyanos) hasta contenidos sobre protección frente a malware y ataques DDoS, para garantizar que el público tenga acceso a la información de seguridad más reciente.
Seguridad en la plataforma BIG-IP
Diseñada específicamente para ofrecer una seguridad reforzada y robusta, la plataforma BIG-IP incluye varias funciones clave que permiten a las organizaciones mejorar su nivel de seguridad:
- Modo dispositivo
- Bóveda segura
- Linux con seguridad mejorada (SELinux)
- Certificaciones de seguridad
- Protección contra ataques DoS
La plataforma BIG-IP y F5 TMOS están diseñados para que el hardware y el software trabajen conjuntamente a fin de proteger las aplicaciones y los datos empresariales, al tiempo que optimizan la entrega de aplicaciones en toda la red.
Modo de dispositivo
Diseñado originalmente para empresas de sectores que manejan datos sensibles, como la sanidad y los servicios financieros, el modo Appliance se utiliza actualmente en empresas de todos los ámbitos. Al activar el modo Appliance, las organizaciones pueden ejercer un mayor control sobre sus redes y aplicaciones mediante la aplicación de las siguientes restricciones:
- Eliminar el acceso al shell de Bash.
- Limite el acceso administrativo a la utilidad de configuración y a TMSH. Los administradores pueden utilizar estas utilidades jerárquicas de línea de comandos para gestionar y configurar fácilmente el sistema BIG-IP, así como para consultar estadísticas y datos de rendimiento.
- Deshabilite el inicio de sesión de root para impedir que el usuario root inicie sesión en el dispositivo por cualquier medio, incluida la consola serie.
- Refuerce los permisos de archivos del directorio personal de la cuenta root (/root) para numerosos archivos y directorios. De forma predeterminada, los archivos nuevos solo pueden ser leídos y modificados por el usuario, y todos los directorios están mejor protegidos.
- Impedir que el subsistema Always-On Management (AOM), que proporciona administración fuera de banda para el sistema BIG-IP, acceda al host. El AOM solo podrá reiniciar el host mediante un comando de restablecimiento de hardware.
Cabe señalar que, una vez habilitado el modo de dispositivo, no se puede deshabilitar; en su lugar, las organizaciones deben obtener una nueva licencia y realizar una instalación limpia del software. Los administradores pueden comprobar que un dispositivo se está ejecutando en modo de dispositivo desde la pantalla Licencia de la utilidad de configuración de la interfaz gráfica de usuario de BIG-IP.
Almacén seguro
Las claves privadas SSL se encuentran entre los activos más valiosos de una red, y muchas organizaciones exigen que estén protegidas más allá de la simple protección del sistema de archivos. La función Secure Vault, disponible en todos los dispositivos de hardware F5, protege las claves privadas SSL mediante una clave maestra almacenada en un dispositivo de seguridad de hardware, de modo que, aunque el archivo de la clave privada SSL se recuperase de un servidor de copias de seguridad comprometido o tras una infección de malware, el atacante no podría utilizarlo.
Cada dispositivo BIG-IP incluye una clave de unidad única y una clave maestra compartida, ambas claves simétricas AES de 256 bits. La clave de unidad única se almacena en una EEPROM de hardware diseñada a medida en cada dispositivo físico. Esta clave de unidad cifra la clave maestra, que, a su vez, cifra las claves privadas SSL, descifra los archivos de claves SSL y sincroniza los certificados entre dispositivos BIG-IP. En una configuración de alta disponibilidad (HA), las claves maestras siguen la configuración, por lo que todas las unidades comparten la misma clave maestra, aunque cada una conserva su propia clave de unidad. La clave maestra se sincroniza mediante el canal seguro establecido por el Administrador de certificados. Las frases de contraseña cifradas con la clave maestra no se pueden utilizar en sistemas distintos de las unidades para las que se generó dicha clave.
La compatibilidad con Secure Vault también puede utilizarse en los invitados de vCMP (Virtual Clustered Multiprocessing). vCMP permite ejecutar varias instancias del software BIG-IP en un mismo dispositivo, cada una con su propia clave de unidad y su propia clave maestra. La clave de unidad del invitado se genera y almacena en el host, lo que garantiza la compatibilidad con el hardware, y está protegida por la clave maestra del host, que, a su vez, está protegida por la clave de unidad del host almacenada en el hardware.
Linux con seguridad mejorada
Utilizado tanto en los procesos de desarrollo de F5 como en los entornos de producción de los clientes, Security Enhanced Linux (SELinux) reduce la cantidad de software encargado de aplicar las políticas de seguridad y permite separar la aplicación de las decisiones de seguridad de la propia política de seguridad. Por ejemplo, un perfil de SELinux puede indicar al kernel de TMOS que impida que un proceso específico ejecute en cualquier momento el shell bash, protegiendo así el sistema frente a vulnerabilidades como Shellshock, que pueden permitir a un atacante hacerse con el control de un servidor web o un router.
SELinux también refuerza la seguridad al proporcionar un control de acceso obligatorio (MAC) que complementa el sistema de control de acceso discrecional (DAC) de Linux. El MAC consta de etiquetas de usuario, rol y dominio para los sujetos, etiquetas de recursos para los objetos y relaciones entre sujetos y objetos definidas mediante políticas. Los controles de SELinux restringen el acceso de los programas de usuario y los servidores del sistema a los archivos y recursos de red. Limitar los privilegios al mínimo necesario para funcionar reduce o elimina la capacidad de estos programas y demonios para causar daños debido a vulnerabilidades desconocidas, como desbordamientos de búfer o errores de configuración. Dado que funciona de forma independiente de los mecanismos de control (discrecional) de Linux, el MAC no contempla el concepto de superusuario root y, por tanto, no comparte las conocidas deficiencias del sistema DAC tradicional de Linux.
Certificaciones de seguridad
Las organizaciones federales y del sector financiero (FSI) están sujetas a normativas adicionales que exigen certificaciones de seguridad como Common Criteria y FIPS 140-2. Estas y otras certificaciones de seguridad de Estados Unidos y del resto del mundo garantizan que el producto certificado cumple las normas en ámbitos como la autenticación, la auditoría, la criptografía, la gestión y las comunicaciones seguras. Las normas y los requisitos de certificación cambian y evolucionan al mismo ritmo que el mundo de la seguridad; por ese motivo, la mayoría de las certificaciones son específicas de una versión concreta del producto.
Para mantenerse al día de los cambios en materia de seguridad, las prácticas recomendadas y la evolución de los estándares, F5 participa en la Conferencia Internacional de Módulos Criptográficos (ICMC) y en las conferencias internacionales de Common Criteria (ICCC), con el fin de proporcionar a las organizaciones una seguridad sólida y, al mismo tiempo, simplificar el cumplimiento normativo. El Programa de Validación de Módulos Criptográficos (CMVP) del Instituto Nacional de Estándares y Tecnología (NIST) marca la hoja de ruta de F5 en materia de criptografía.
Criterios Comunes (CC)
Muchos productos de F5 han obtenido la certificación Common Criteria, una certificación de garantía reconocida mundialmente y utilizada por organismos gubernamentales y empresas de todo el mundo. Veintiséis países son signatarios de un Acuerdo de Reconocimiento Mutuo, que garantiza que, una vez certificado un producto, este pueda comercializarse como tal en cualquiera de los países signatarios o en todos ellos.
Estándares Federales de Procesamiento de la Información (FIPS)
Desarrollados por el NIST, los Estándares Federales de Procesamiento de la Información (FIPS) se utilizan en los sistemas informáticos no militares de los organismos gubernamentales y contratistas públicos de Estados Unidos. La serie FIPS 140 comprende estándares de seguridad informática del Gobierno estadounidense que definen los requisitos de los módulos criptográficos, incluidos los componentes de hardware y software, para su uso por parte de los departamentos y organismos del Gobierno federal de Estados Unidos.
Los productos F5 compatibles con FIPS 140-2 utilizan módulos de seguridad de hardware (HSM) certificados según FIPS 140-2 para cumplir este requisito. Un HSM es un dispositivo físico seguro diseñado para generar, almacenar y proteger claves criptográficas digitales de gran valor. Se trata de un criptoprocesador seguro que suele presentarse en forma de tarjeta de expansión (u otro tipo de hardware) con protección integrada contra manipulaciones. El sistema BIG-IP incluye un acelerador criptográfico/SSL FIPS, una opción de HSM diseñada específicamente para procesar tráfico SSL en entornos que requieren soluciones compatibles con el nivel 2 de FIPS 140-1.
Los dispositivos F5 BIG-IP cumplen con el nivel 2 de FIPS 140-2. Esta clasificación de seguridad indica que, una vez que los datos confidenciales se importan en el HSM, la plataforma incorpora técnicas criptográficas para garantizar que no puedan extraerse en formato de texto sin cifrar. Los dispositivos BIG-IP también incluyen revestimientos o precintos que permiten detectar manipulaciones para disuadir la alteración física. El exclusivo marco de gestión de claves de la plataforma BIG-IP permite disponer de una infraestructura segura y altamente escalable, capaz de gestionar mayores niveles de tráfico y a la que las organizaciones pueden añadir fácilmente nuevos servicios.
Además, el acelerador criptográfico/SSL FIPS utiliza tarjetas inteligentes para autenticar a los administradores, conceder derechos de acceso y compartir responsabilidades administrativas, lo que proporciona un medio flexible y seguro para aplicar la seguridad de la gestión de claves.
Protección contra ataques DoS
Un ataque DoS es un intento de impedir que los usuarios previstos puedan acceder a un equipo o recurso de red, con el fin de interrumpir o suspender, temporal o indefinidamente, los servicios de un host conectado a Internet. Un ataque distribuido de denegación de servicio (DDoS) procede de una fuente de ataque con más de una dirección IP única, a menudo miles de ellas.
Los arquitectos de F5 han desarrollado múltiples estrategias para prevenir y mitigar los ataques DoS. Los equipos de desarrollo han lanzado funcionalidades y presentado solicitudes de patente para técnicas destinadas a proteger los datos empresariales y garantizar la seguridad de los elementos fundamentales de una aplicación (red, DNS, SSL y HTTP). Las funcionalidades de software ofrecen una amplia gama de medidas de protección, como limitar la frecuencia de distintos tipos de solicitudes, determinar si hay demasiados paquetes o quién inició la solicitud, aplicar métodos heurísticos y evitar la suplantación de identidad.
Aprovechando las capacidades de seguridad intrínsecas de la gestión inteligente del tráfico y la entrega de aplicaciones, la plataforma BIG-IP protege y garantiza la disponibilidad de la infraestructura de red y de aplicaciones de una organización, incluso en las condiciones más exigentes.
Conclusión
Aunque los ataques contra redes, aplicaciones y datos siguen aumentando, las organizaciones que confían en la plataforma BIG-IP pueden tener la certeza de que la seguridad de sus sistemas protegerá sus activos más valiosos.
F5 garantiza la seguridad de la plataforma BIG-IP mediante su riguroso proceso de ciclo de vida de desarrollo de software seguro, diseñado para detectar y corregir vulnerabilidades antes del lanzamiento del producto. Además, la plataforma BIG-IP cuenta con varias funciones de seguridad clave, como el modo dispositivo, Secure Vault, SELinux, certificaciones de seguridad y protección contra ataques de denegación de servicio (DoS), que ayudan a garantizar la integridad de las aplicaciones críticas y los datos empresariales.
El volumen y la complejidad de las amenazas de seguridad seguirán evolucionando sin duda. Al mismo tiempo, F5 continuará diseñando soluciones de seguridad específicas para ayudar a las organizaciones a prevenir, mitigar y responder a los ataques, al tiempo que defienden su reputación y protegen su negocio.
PUBLICADO EL 29 DE JULIO DE 2016