
F5 iApps: llevando la entrega de aplicaciones más allá de la red
Introducción
Las empresas actuales exigen un mayor nivel de conocimiento y gestión de las aplicaciones dentro de la red. Los centros de datos están diseñados para proporcionar aplicaciones y servicios, pero siguen gestionándose como grandes redes, mientras que los distintos componentes de red se administran como dispositivos aislados e independientes. Por ejemplo, un router tradicional se gestiona como si su única función fuera enrutar tráfico IP de forma aislada. Sin embargo, las aplicaciones dependen por completo de ese router para funcionar según lo previsto. En la actualidad, la mayoría de las empresas consideran las redes corporativas y de los centros de datos como una serie de objetos individuales que deben gestionar distintos grupos, pero carecen de una visión global de cómo se relacionan esos componentes entre sí, con el resto de la infraestructura y de cómo funcionan en conjunto para proporcionar aplicaciones a los usuarios.
Gestionar toda la infraestructura como componentes individuales dificulta la labor de TI, ya que requiere coordinar demasiados elementos entre distintos grupos para gestionar y controlar adecuadamente la entrega de aplicaciones a los usuarios y a otros servicios del centro de datos. Como resultado, los departamentos de TI suelen disponer de complejas hojas de cálculo que detallan qué hace cada componente en el ámbito de la red, pero no contienen información sobre cómo se vinculan esos componentes con las aplicaciones. Esta visión compleja y aislada de la infraestructura supone un reto para la gestión del centro de datos, la resolución de problemas y los modelos ágiles, como el aprovisionamiento de autoservicio, ya que no permite comprender cómo se combinan los componentes de la infraestructura para entregar una aplicación.
Cambio de enfoque hacia las aplicaciones
Aunque esta visión anticuada del centro de datos sigue influyendo en la gestión de muchas organizaciones, las aplicaciones están evolucionando y adquiriendo un papel protagonista. Este cambio ha obligado a los departamentos de TI empresariales a adoptar una gestión centrada en las aplicaciones, en lugar de partir de dispositivos y objetos y ensamblar componentes para ofrecer la aplicación. Este cambio se debe en gran medida al impulso hacia la adopción de la computación en la nube y el software como servicio (SaaS), donde la aplicación se convierte en el componente más importante y la infraestructura pasa a ser un producto básico.
Sin embargo, hoy en día gestionar aplicaciones es mucho más complejo que hace tan solo cinco años. En el back-end, las aplicaciones pueden alojarse ahora en cualquier lugar, ya sea dentro o fuera del centro de datos empresarial. Los administradores pueden desplegar aplicaciones entre distintos proveedores de servicios en la nube, ejecutarlas como aplicaciones SaaS e incluso distribuirlas geográficamente entre centros de datos situados en distintos continentes. Además, con la virtualización, los centros de datos están abandonando el modelo de correspondencia uno a uno entre servidor y aplicación; los recursos disminuyen mientras los servicios siguen creciendo. Las propias aplicaciones también están evolucionando hacia un modelo con muchos más datos y dependen de la comunicación entre aplicaciones mediante API, lo que aumenta los requisitos de recursos del sistema y de la red. Sin embargo, pese a esta rápida consumerización de las TI empresariales, donde la aplicación es la protagonista, la infraestructura fundamental no se ha adaptado. Gestionar la entrega de aplicaciones no consiste únicamente en ocuparse de los componentes de red, sino también en tener en cuenta el contexto y comprender cómo interactúan los usuarios con las aplicaciones en tiempo real.
iApps: la era de las aplicaciones
F5 iApps es un nuevo y potente conjunto de funcionalidades del sistema BIG-IP que ofrece una forma mejor de diseñar la entrega de aplicaciones en el centro de datos. iApps se basa en un enfoque integral y centrado en las aplicaciones para gestionar y entregar aplicaciones dentro, fuera y más allá del centro de datos. La tecnología iApps proporciona un marco dentro del sistema BIG-IP que ofrece una visión contextual y estadísticas avanzadas sobre los servicios de aplicaciones que sustentan el negocio. Gracias a ella, el personal de aplicaciones, seguridad, redes, sistemas y operaciones puede unificar, simplificar y controlar de forma más eficaz los servicios de entrega de aplicaciones.
iApps abstrae los numerosos componentes individuales necesarios para entregar una aplicación y agrupa estos recursos en plantillas asociadas a aplicaciones específicas. Esto evita que los administradores tengan que gestionar componentes independientes en la red.
La mayoría de los departamentos de TI de las empresas delegan las responsabilidades de gestión de las distintas partes de la red en diferentes equipos: el equipo de redes gestiona las direcciones IP, el enrutamiento y el DNS; el equipo de servidores se encarga de los servidores físicos y virtuales, las compilaciones de los sistemas operativos y la gestión antivirus; y los equipos de aplicaciones y seguridad son responsables de la interacción con las API, los estándares de las aplicaciones y los derechos de acceso. Como resultado, normalmente no hay un único equipo de TI que pueda responder a la pregunta: «¿Qué componentes son necesarios para prestar el servicio de correo electrónico en su organización y cómo está configurado cada uno de ellos?». Sencillamente, hay demasiados elementos en juego sin coordinar.
iApps cambia este enfoque al gestionarlo todo desde una perspectiva centrada en las aplicaciones. Con iApps, los nodos, los monitores de aplicaciones y los pools —componentes de los servicios de entrega de aplicaciones— pueden agruparse y gestionarse como parte de un flujo de trabajo de aplicaciones. Esto permite a los administradores de aplicaciones y redes definir fácilmente los componentes de infraestructura necesarios para entregar las aplicaciones correctamente mediante la automatización de tareas de gestión clave.
Además de configurar y gestionar servicios de entrega de aplicaciones, iApps puede definir tareas de automatización, como el despliegue de recursos adicionales de entrega de aplicaciones. iApps se sirve de numerosos componentes del sistema BIG-IP para gestionar todos los aspectos de la entrega de aplicaciones, desde la aplicación de reglas de equilibrio de carga para la infraestructura de seguridad AAA mediante el motor iRules de F5 hasta la presentación de datos de diagnóstico y visibilidad de las aplicaciones en iHealth, el portal de soporte de F5 orientado al cliente.
Con iApps, todos los componentes de los servicios de entrega de aplicaciones se agrupan y se tratan como extensiones de la aplicación. Por ejemplo, una nueva aplicación de SharePoint necesitará monitores de estado específicos que comprueben el estado del front-end web, la búsqueda y los componentes de base de datos de SharePoint. Tradicionalmente, esos componentes tendrían que asignarse y gestionarse de forma individual, lo que dejaría margen para errores y aumentaría drásticamente el tiempo de implementación. Con una iApp para SharePoint, todos esos elementos pasan a ser componentes de la propia aplicación y pueden implementarse y gestionarse desde una única ubicación centralizada.
Componentes unificados de iApps
Internamente, iApps se compone de varios componentes independientes, cada uno de ellos responsable de gestionar una parte de la infraestructura de entrega de aplicaciones. En conjunto, estos componentes forman parte del controlador de entrega de aplicaciones (ADC) unificado BIG-IP.
Servicios de aplicaciones de iApps
iApps agrupa los componentes de las aplicaciones para su entrega mediante la creación de servicios de aplicaciones iApps que pueden aplicarse a cualquier parte de la aplicación durante el proceso de entrega. Por ejemplo, un servicio de aplicaciones iApps para SharePoint podría asociarse inicialmente a una política de BIG-IP Local Traffic Manager (LTM) y a un conjunto de iRules relacionadas con SSL. Posteriormente, los administradores podrían asociar una política de acceso de BIG-IP Access Policy Manager (APM) a ese mismo servicio de aplicaciones iApps para SharePoint con solo marcar una casilla de iApps y, a continuación, redistribuirlo por toda la red. Los servicios de aplicaciones iApps reducen los costes operativos al proporcionar visibilidad de toda la infraestructura de entrega de aplicaciones y vincular las dependencias de las aplicaciones y de la red en un único sistema unificado.
Del mismo modo que la programación orientada a objetos cambió la forma de escribir las aplicaciones, los servicios de aplicaciones iApps cambian el paradigma de cómo se sitúan los servicios habituales de entrega de aplicaciones «delante» de la aplicación. Los servicios de aplicaciones iApps pueden aplicarse a cualquier parte de la cadena de entrega de aplicaciones en cualquier momento del proceso, lo que permite a la organización elegir qué partes de la aplicación se ven afectadas por cada componente de servicio y en qué momento, todo ello en función del contexto. Las políticas de iApps no se limitan a crear configuraciones de equilibrio de carga. Como parte de toda la plataforma ADC unificada BIG-IP, las políticas de iApps también pueden incluir ajustes de configuración para módulos y funciones avanzados del sistema BIG-IP, como la asignación de una política de acceso de usuarios a la aplicación mediante BIG-IP APM.
Plantillas de iApps
El acceso a las plantillas es una de las ventajas más atractivas de iApps. Aunque las plantillas de aplicaciones están disponibles en BIG-IP LTM desde la versión 10, su uso se limitaba a la fase de implementación inicial de nuevas aplicaciones. Además, no se podían utilizar posteriormente para modificar la configuración en ejecución.
Las plantillas de iApps son flexibles y fáciles de usar para implementar y gestionar servicios de aplicaciones; actúan como una interfaz única para crear, gestionar y supervisar aplicaciones en todos los módulos del sistema BIG-IP. Cuando un administrador crea una nueva configuración de iApps mediante una plantilla existente, la configuración resultante se utiliza en todos los dispositivos BIG-IP de un clúster de servicios de dispositivos y proporciona la información necesaria para F5 Analytics.
Además de la configuración y la gestión del sistema BIG-IP, las plantillas de iApps también permiten que varios grupos de TI definan todos los ajustes necesarios para implementar y gestionar una aplicación. Un equipo multidisciplinar de arquitectos puede definir los parámetros de la aplicación —desde el equipo de redes, que proporciona la información de las direcciones IP, hasta el equipo de aplicaciones, que configura una política de almacenamiento en caché y compresión, y el equipo de seguridad, que define las políticas de acceso para usuarios y regiones— e incorporar los procedimientos en una plantilla de iApps. A continuación, pueden entregar la plantilla al equipo de operaciones de TI para implementarla en dispositivos BIG-IP de prueba o producción. Una vez establecidas, las plantillas de iApps pueden ser modificadas por el grupo correspondiente y reutilizadas en toda la organización a medida que evolucionen las necesidades empresariales y de TI.
Otra ventaja clave de iApps es que elimina la barrera del «experto en la materia» a la hora de implementar una nueva aplicación en el ADC y en toda la infraestructura. Los propietarios de las aplicaciones ya no tienen que plantearse la implementación de dispositivos BIG-IP LTM individuales para garantizar la disponibilidad ni de dispositivos BIG-IP ASM para la seguridad. Con iApps, los propietarios de las aplicaciones solo tienen que añadir esos servicios como parte de la configuración de la aplicación iApps, y la plataforma BIG-IP implementará el servicio adecuado y todos los componentes asociados a él. Los propietarios de las aplicaciones suelen dedicar mucho tiempo a configurar las aplicaciones que se suministrarán mediante dispositivos del sistema BIG-IP. Con las plantillas de iApps, ese trabajo inicial puede reutilizarse en toda la organización. Las plantillas personalizables de iApps ayudan a las organizaciones a reducir los gastos operativos, ya que permiten ajustar las políticas de las aplicaciones una sola vez, probarlas una sola vez y, después, reutilizar ese trabajo exportando las configuraciones y compartiéndolas con otros dispositivos BIG-IP y otras organizaciones de TI.
Ecosistema de iApps
Las políticas de configuración de iApps están diseñadas para poder transferirse entre sistemas BIG-IP y entre usuarios. Las plantillas de iApps se pueden exportar para cada aplicación y reutilizar en toda la red de aplicaciones. Además, se pueden exportar y compartir a través del ecosistema de iApps en DevCentral, el sitio de la comunidad de F5, donde los administradores y desarrolladores de sistemas BIG-IP pueden crear, modificar y compartir sus propias plantillas de iApps para otras aplicaciones o adaptar las plantillas de iApps existentes.
F5 publica periódicamente plantillas oficiales de iApps para nuevas aplicaciones a través del ecosistema iApps en DevCentral. De este modo, se aprovecha el trabajo de ingeniería realizado para nuevas aplicaciones por socios de F5 como Microsoft, IBM y Oracle, así como las plantillas de aplicaciones específicas para sectores verticales como el financiero, el gubernamental y el sanitario.
Analítica de F5
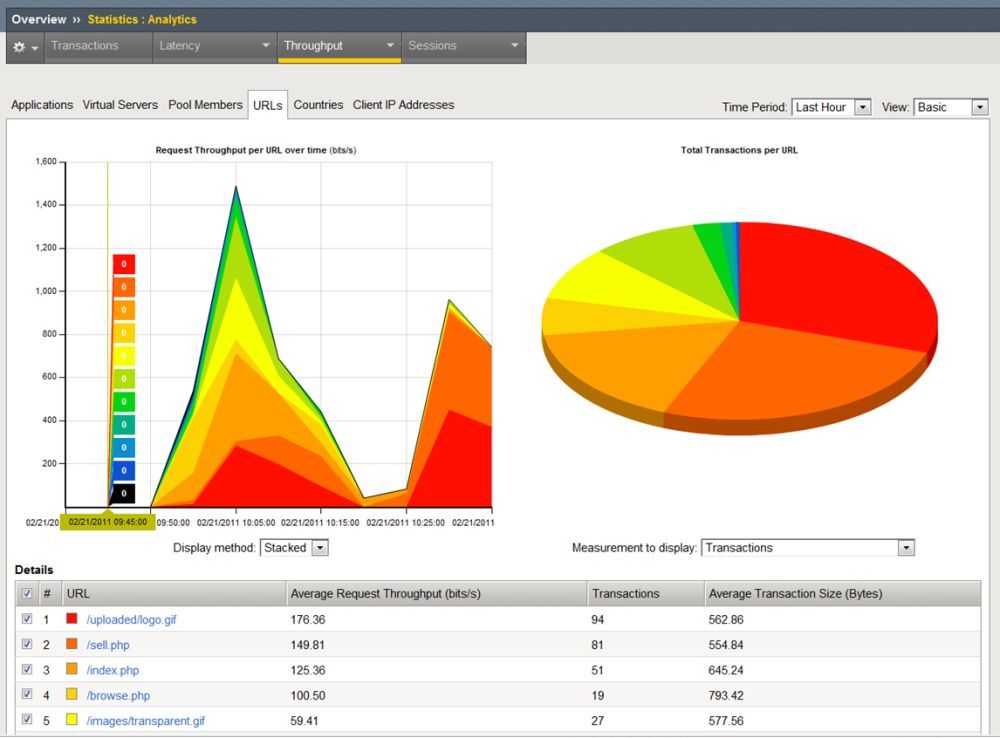
La mayor parte de una política de iApps está orientada a configurar los componentes de gestión del tráfico necesarios para ofrecer aplicaciones. Sin embargo, la plataforma BIG-IP también incluye herramientas para supervisar las aplicaciones y proporciona estadísticas de rendimiento de las aplicaciones en tiempo real. Asimismo, ofrece información de diagnóstico y resolución de problemas, como el tiempo de respuesta de las aplicaciones, la latencia de red y las estadísticas de conexión de toda la aplicación, los servidores virtuales, los grupos y los nodos.
A diferencia de las herramientas de supervisión tradicionales, F5 Analytics recopila datos de rendimiento en el ámbito de la aplicación y vincula la información a la propia aplicación, en lugar de a componentes individuales de la infraestructura. Los propietarios de las aplicaciones pueden supervisar el rendimiento desde la aplicación, pasando por los servidores de aplicaciones, hasta llegar a la red. Esto permite a las organizaciones supervisar con precisión el rendimiento de la aplicación en tiempo real en función de la respuesta de la aplicación, las condiciones de la red y el contexto del usuario.
F5 Analytics aprovecha los datos estadísticos y de registro del sistema BIG-IP. Toma estos datos y les da formato de objeto JSON, que posteriormente se exporta para que lo utilicen consumidores de datos como F5 BIG-IQ o aplicaciones como Splunk.
Con F5 Analytics, puede configurar varias categorías de datos para su exportación. Para consumidores de datos como Splunk, puede configurar el punto de conexión de red al que se envían los datos.
Clústeres de servicios de dispositivos
Los dispositivos de hardware de los centros de datos suelen funcionar en pares redundantes, ya sea en modo activo/en espera (un sistema se encarga del 100 % de las tareas, mientras que otro espera a que el primero deje de estar operativo para asumirlas) o activo/activo (ambos sistemas distribuyen la carga de trabajo entre los dispositivos). Ambas configuraciones redundantes constituyen una práctica recomendada para cualquier implementación de hardware de misión crítica, pero presentan un importante defecto de diseño: esta arquitectura redundante se basa en el fallo completo del dispositivo.
Un enfoque mejor consiste en crear una arquitectura tolerante a fallos basada en lo que hace el dispositivo en cada momento durante la entrega de aplicaciones, en lugar de en si todo el dispositivo está operativo o inactivo. Los dispositivos BIG-IP permiten implementar una arquitectura escalable y tolerante a fallos en el nivel de aplicación, lo que proporciona protección mediante conmutación por error para las configuraciones de aplicaciones entre dispositivos. Los clústeres de servicios de dispositivos BIG-IP funcionan con dos opciones de configuración diferentes: los modos Sync-Only y Sync-Failover.
Solo sincronización
El modo Sync-Only de los clústeres de servicios de dispositivos BIG-IP permite que varios dispositivos de hardware y software BIG-IP compartan dinámicamente configuraciones y plantillas de entrega específicas de las aplicaciones. Esto evita que un administrador tenga que actualizar manualmente las configuraciones completas de los dispositivos cada vez que se produce un cambio. Dado que las políticas de aplicaciones de BIG-IP están separadas de las configuraciones de hardware, los administradores pueden sincronizar la información de las aplicaciones y de la red entre los dispositivos, en lugar de duplicar un archivo de configuración completo de BIG-IP. Esto permite al departamento de TI utilizar distintos dispositivos BIG-IP con configuraciones diferentes y, al mismo tiempo, sincronizar entre ellos configuraciones y políticas específicas de las aplicaciones. Por ejemplo, las políticas de BIG-IP Application Security Manager (ASM) se pueden sincronizar entre dispositivos BIG-IP sin que ello afecte a otras políticas de aplicaciones de cada dispositivo ni obligue al equipo de seguridad a instalar manualmente políticas individuales de BIG-IP ASM en cada dispositivo.
Sincronización-conmutación por error
Además de la sincronización entre dispositivos, las configuraciones de las aplicaciones permiten conmutar por error el tráfico activo y en tiempo real entre dispositivos, trasladando el concepto activo/activo a la capa de aplicación. El modo de sincronización y conmutación por error de los clústeres de servicios de dispositivos BIG-IP amplía el concepto 1:1 de activo/activo a N:1, de modo que tantos dispositivos activos como sean necesarios pueden compartir la carga de las aplicaciones en función de las limitaciones y la disponibilidad de los recursos. Esto es muy similar al concepto de distribución de datos de RAID 5, en el que el número de discos puede determinarse según las necesidades y la redundancia.
A medida que se necesitan más recursos de entrega de aplicaciones, los administradores pueden añadir dispositivos BIG-IP activos a un clúster de servicios de dispositivos. El clúster asume parte de la carga global de entrega de aplicaciones sin necesidad de añadir un segundo dispositivo dedicado en espera por si el nuevo dispositivo deja de estar operativo. Con los clústeres de servicios de dispositivos BIG-IP, cada nuevo dispositivo del grupo aporta cierto grado de redundancia al estar disponible para asumir la carga adicional de las aplicaciones si uno de los dispositivos deja de estar operativo. Cuantos más dispositivos BIG-IP formen parte de un clúster de servicios de dispositivos, más eficazmente podrá distribuirse la carga de las aplicaciones entre todos los dispositivos disponibles.
Punto estratégico de control
Dos principios fundamentales de iApps son la visibilidad y el control. iApps ofrece niveles sin precedentes de ambos en toda la infraestructura; sin embargo, el grado de visibilidad y control que proporciona depende de su ubicación en un punto estratégico en el que toda la lógica de entrega de aplicaciones pueda aplicarse dinámicamente a todo el tráfico bidireccional de las aplicaciones mediante una capa de intermediación coordinada entre los usuarios, las aplicaciones y los datos. Esta capa ofrece una interfaz y un conjunto de servicios coherentes que pueden utilizarse para todas las aplicaciones y los datos, independientemente de su ubicación actual. Gracias a una comprensión inteligente del contexto —quién accede a qué, desde dónde y por qué—, esta capa determina la conexión óptima entre los usuarios, las aplicaciones y los datos. Además, proporciona un conocimiento profundo del contexto para informar a los componentes subyacentes de las aplicaciones y los datos sobre los requisitos actuales de recursos, así como para indicar a la infraestructura que se adapte en tiempo real a fin de garantizar un acceso optimizado a las aplicaciones y los datos.
Este flujo estratégico de información de las aplicaciones pasa a formar parte de una configuración de iApps. La configuración inicial con una plantilla de iApps se basa en cómo debería entregarse la aplicación en una arquitectura ideal; la aplicación se gestiona durante todo el ciclo de vida de la entrega mediante plantillas de iApps y clústeres de servicios de dispositivos BIG-IP, que determinan el qué y el dónde. F5 Analytics aporta el porqué y remite esa información al departamento de TI para su análisis. iApps se encuentra en puntos de control estratégicos, el único lugar que permite una gestión de la entrega de aplicaciones tan granular y amplia.
Conclusión
A medida que las organizaciones han adoptado modelos de nube y SaaS más modulares, la gestión de las aplicaciones ha cobrado más importancia que la creación de infraestructura. Muchas de las ventajas de adoptar un modelo más ágil no están relacionadas con la gestión de la infraestructura; sin embargo, gestionar las implementaciones, el rendimiento y la disponibilidad de las aplicaciones en entornos de nube y SaaS suele resultar difícil porque la aplicación sigue estando vinculada a la infraestructura. iApps vincula el control, la visibilidad y la gestión de las aplicaciones con la infraestructura necesaria para ofrecer dichas aplicaciones y servicios más allá del centro de datos.
iApps admite la arquitectura que transforma una red, de un recurso estático compuesto por elementos aislados, en un conjunto unificado, flexible y resiliente de recursos directamente asociados a una aplicación o servicio. Esta transformación permite agilizar el despliegue, la integración y la gestión de la red, así como obtener visibilidad en la capa de aplicación. iApps ofrece un control completo de toda la infraestructura de entrega de aplicaciones al adaptar la red a la aplicación. El rápido despliegue y las capacidades de gestión desde un único punto resultantes reducen los costes operativos. Con F5 iApps, las organizaciones pueden crear un catálogo común y altamente reutilizable de servicios de seguridad, aceleración y disponibilidad en un punto de control estratégico, lo que aumenta considerablemente la agilidad y la eficiencia organizativas de los dispositivos F5 BIG-IP.
PUBLICADO EL 14 DE DICIEMBRE DE 2017