F5 Workforce AI Security para gestionar y supervisar el uso de la IA
Gestiona y supervisa con confianza el uso de la IA por parte de tu plantilla
El uso de la IA está aumentando tanto la productividad como los riesgos de seguridad
En algún lugar de su organización, un plazo está a punto de vencer y un empleado está a punto de pegar datos confidenciales en una herramienta de IA para terminar una presentación. En cuestión de segundos, la información sensible puede quedar fuera de los controles autorizados, sin que ninguna política evalúe lo que se ha enviado ni ningún registro de auditoría deje constancia del intercambio. En muchos casos, el incidente ni siquiera quedará registrado en ningún sistema de seguridad o gobernanza. Esto no ocurre porque los empleados ignoren los controles, sino porque la mayoría de ellos nunca se diseñaron teniendo en cuenta cómo se utiliza realmente la IA.
Por tanto, la cuestión no es si se utilizará la IA, sino si puede saber cómo se utiliza, gobernarla y garantizar que cumpla la normativa sin empujar a los equipos hacia soluciones alternativas más arriesgadas.
A medida que se acelera la adopción de la IA, también aumentan los puntos ciegos de seguridad, especialmente debido a la IA en la sombra, es decir, el uso no autorizado de herramientas de IA fuera de la visibilidad o el control del departamento de TI. Este informe técnico analiza las carencias de los controles tradicionales, por qué la IA en la sombra está más extendida de lo que muchos responsables creen y cómo soluciones como F5 Workforce AI Security ofrecen una vía escalable para adoptar la IA de forma responsable y segura.
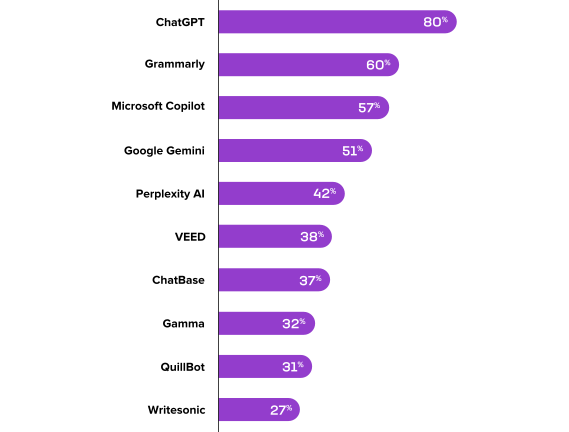
Aplicaciones de IA más populares
Por qué las arquitecturas de seguridad heredadas se quedan cortas ante la IA
La mayoría de las arquitecturas de seguridad empresarial se diseñaron para proteger dos elementos: los usuarios humanos y los datos confidenciales. Sin embargo, la IA introduce un tercer actor: agentes de IA autónomos que operan a la velocidad de las máquinas, a menudo utilizando credenciales humanas e interactuando con sistemas mediante herramientas y entornos distribuidos. Este cambio invalida muchos de los supuestos fundamentales en los que se basan los controles de seguridad tradicionales, que no se diseñaron para regular a qué pueden acceder estos agentes, qué decisiones pueden tomar ni qué información pueden exponer. Como resultado, incluso las organizaciones con una buena protección se enfrentan a una nueva clase de riesgo que sus herramientas actuales de DLP, CASB e IAM no están preparadas para abordar.
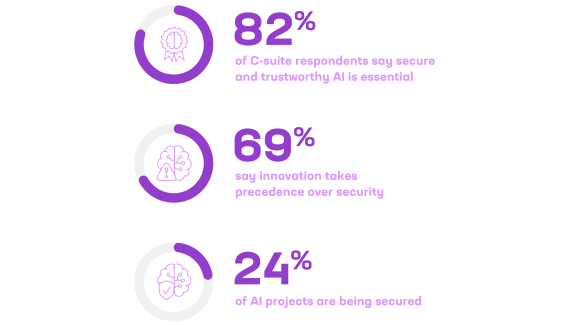
Fuente: «Securing AI: What Matters Now», IBM/AWS
Entre las deficiencias específicas de los sistemas tradicionales de seguridad empresarial en relación con el uso de la IA se incluyen:
- Prevención de pérdida de datos (DLP) son soluciones que nunca se diseñaron para comprender la intención de los prompts, el contexto del modelo ni las respuestas generadas por la IA. Pueden indicar que los datos han salido del sistema, pero no por qué, cómo ni qué ha hecho el modelo con ellos. Como resultado, las interacciones que incorporan contenido sensible en prompts de texto libre, flujos conversacionales, cadenas de herramientas o resultados suelen eludir por completo la detección. Incluso con políticas de DLP implantadas, las infracciones persisten: el código fuente representa el 46 % de los incidentes detectados; los datos regulados, el 35 %; y la propiedad intelectual, el 15 %.
- Agentes de seguridad de acceso a la nube (CASB) no se diseñaron para analizar prompts, interpretar datos sensibles incluidos en texto libre ni rastrear acciones de IA encadenadas entre distintas herramientas y modelos. Aunque los CASB y sus equivalentes modernos, como las plataformas ASE, pueden bloquear o permitir el acceso a aplicaciones de IA a grandes rasgos, no ofrecen visibilidad alguna sobre lo que ocurre una vez concedido el acceso. Bloquear por completo las herramientas de IA suele dar lugar al uso de IA en la sombra; permitir el acceso sin controles contextuales deja a las empresas sin visibilidad. F5 Workforce AI Security complementa a los CASB al operar en la capa de interacción con la IA, proporcionando visibilidad en tiempo real de los prompts, el comportamiento de los modelos y la actividad de los agentes, tanto en herramientas de IA autorizadas como no autorizadas.
- La gestión de identidades y accesos (IAM) se diseñó para autenticar a usuarios humanos, no para controlar a agentes de IA que actúan en nombre de un usuario. Aunque la IAM puede confirmar quién inició una sesión, no puede controlar qué se envía a un modelo de IA, cómo un agente encadena distintas herramientas ni qué acciones se llevan a cabo como respuesta. Una vez que un agente de IA comienza a operar con credenciales válidas, la IAM pierde visibilidad sobre su comportamiento posterior, lo que deja a las organizaciones expuestas a acciones involuntarias o no autorizadas iniciadas por el modelo.
DLP, CASB e IAM operan cada uno dentro de perímetros bien definidos: redes, aplicaciones e identidades de usuario. Sin embargo, el uso de la IA atraviesa todos estos ámbitos a la vez, a menudo al margen de los flujos de trabajo autorizados. Las instrucciones se originan en los navegadores, los datos confidenciales fluyen hacia modelos externos y los agentes de IA actúan con credenciales prestadas. El resultado es, en el mejor de los casos, una visibilidad parcial y, en el peor, puntos ciegos totales. Las arquitecturas tradicionales sencillamente no se diseñaron para controlar este tipo de interacción, por lo que las empresas necesitan una nueva capa de control que comprenda cómo funciona realmente la IA.
Incluso las organizaciones maduras con arquitecturas de seguridad por capas suelen carecer de los controles y la visibilidad necesarios para comprender cómo utilizan la IA sus empleados. Confiar en herramientas de seguridad heredadas no es suficiente, ya que el panorama de riesgos se amplía a medida que se acelera el uso de la IA.
Depender de soluciones de prevención de pérdida de datos (DLP) para proteger las interacciones con la IA resulta especialmente preocupante para las organizaciones. A pesar del crecimiento de dos dígitos, del 24 % al 42 % en 2024, estas soluciones siguen planteando importantes riesgos de fuga de datos.
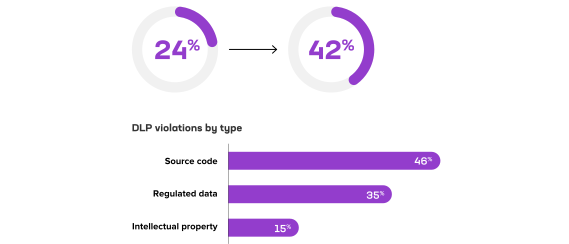
Fuente: «Aplicaciones de IA en la empresa», Netskope, 2024
El problema de la IA en la sombra: riesgos reales para la plantilla
Quizá el riesgo de la IA más extendido y menos reconocido sea el auge de la IA en la sombra, es decir, el uso no autorizado o no gestionado de la IA por parte de los empleados. Estos comportamientos no suelen surgir de una intención maliciosa, sino del deseo de ser más productivos, resolver problemas con mayor rapidez o experimentar con nuevas herramientas.
Lamentablemente, estas buenas intenciones generan riesgos importantes cuando los equipos de seguridad carecen de visibilidad, contexto y control.
Según el informe de 2025 de Menlo Security:
- El 69 % de los empleados utiliza herramientas de IA gratuitas a través de cuentas personales
- El 57 % de los empleados introduce datos confidenciales
Sin una gobernanza adecuada, esto significa que el uso de IA en la sombra puede:
- Exponer información sanitaria protegida (PHI), información de identificación personal (PII) o propiedad intelectual confidencial a modelos externos
- Infringir las políticas internas de clasificación de datos y cumplimiento normativo
- Introducir contenido sensible en herramientas de IA que conservan los datos introducidos para entrenar el modelo
Este tipo de incidentes no es infrecuente. El uso de IA en la sombra está aumentando en todos los departamentos:
- Marketing: uso de ChatGPT o Copilot para generar ideas para campañas, redactar textos publicitarios y crear borradores de contenido
- Asuntos jurídicos y cumplimiento normativo: anonimización de contratos o revisión de facturas mediante Copilot o LLM privados
- Ingeniería: uso de LLM internos o modelos de código abierto para la generación de código, los flujos de RAG y la automatización
F5 Workforce AI Security asigna el uso a los distintos roles y aplica las políticas de seguridad pertinentes para permitir un uso seguro, conforme y responsable de la IA a gran escala.
Fuente: Informe de 2025 de Menlo Security
Cómo F5 Workforce AI Security permite una adopción segura de la IA por parte de los empleados
F5 Workforce AI Security se ha diseñado específicamente para abordar los retos de gobernanza que plantea la adopción de la IA. Las herramientas tradicionales se centran en los datos estáticos y los derechos de acceso. Workforce AI Security controla las interacciones dinámicas que hacen que la IA conlleve riesgos: las instrucciones que envían los empleados, el contexto que las acompaña, las herramientas que utilizan los agentes de IA y las acciones que estos llevan a cabo.
La solución se sitúa en la ruta del tráfico de IA y lo inspecciona en tiempo real. Los equipos de seguridad pueden eliminar la información confidencial antes de que llegue a un modelo, aplicar políticas en función de quién realiza la solicitud y qué intenta hacer, y mantener registros trazables de lo sucedido y sus motivos. Controla lo que los modelos ven y hacen, no solo dónde residen los datos. Entre sus principales ventajas se incluyen:
Descubra: obtenga una visibilidad completa
- Detecta la actividad de IA en herramientas públicas, integradas e internas
- Mapea el uso por usuario, departamento, dispositivo y servicio o modelo
- Genere registros de auditoría detallados para el cumplimiento normativo y la respuesta ante incidentes
Protección: mitigue los riesgos en tiempo real
- Intercepta las instrucciones no seguras y oculta los datos confidenciales antes de que lleguen a los modelos
- Aplicar políticas dinámicas en función del rol del usuario, el servicio o modelo y el contexto del prompt
- Redirija la IA en la sombra a instancias privadas aprobadas (por ejemplo, Amazon Bedrock) a través de un portal seguro
Habilitar: escalar de forma segura y responsable
- Establezca medidas de protección sin limitar la productividad
- Integrarse perfectamente con herramientas SIEM, IAM/SSO y MDM/SASE
- Permita que los usuarios trabajen en portales seguros y personalizados con la marca de la empresa, conectados a modelos de confianza y manteniendo los controles empresariales
Adaptar: Evolucione la gobernanza con el tiempo
- Analizar los datos de uso para perfeccionar las políticas y la formación sobre IA
- Identificar patrones emergentes, usos no autorizados o lagunas en las políticas
- Impulsar la mejora continua de las prácticas de gobernanza
F5 Workforce AI Security ayuda a las organizaciones a obtener en cuestión de minutos una visibilidad integral del uso de la IA en toda la empresa, sin necesidad de reconfigurar las herramientas existentes. Al reducir la exposición de datos confidenciales, permite un uso responsable de la IA y garantiza el cumplimiento de unos requisitos normativos en constante evolución.
Del caos al control
Las empresas ya no tienen que elegir entre innovación y riesgo. La IA puede adoptarse de forma segura y a gran escala, pero solo con modelos de gobernanza que se ajusten a la realidad de su uso.
F5 Workforce AI Security proporciona a las organizaciones visibilidad en tiempo real, aplicación dinámica de políticas e integración con las infraestructuras tecnológicas existentes. Ofrece a los CISO las herramientas necesarias para que las políticas de IA funcionen realmente en la práctica, con auditabilidad, escalabilidad y flexibilidad integradas.
Más información sobre F5 Workforce AI Security.
PUBLICADO EL 4 DE SEPTIEMBRE DE 2026