
La nube híbrida hecha realidad: F5, Azure y Azure Stack
Introducción
Hoy en día, muchos departamentos de TI se ven presionados por los equipos directivos para abandonar la naturaleza estática de los centros de datos internos tradicionales y adoptar arquitecturas más dinámicas y centradas en la nube, aumentando así la agilidad, la flexibilidad y la escalabilidad, al tiempo que reducen los costes operativos. Y dado que tanto las nubes públicas como las privadas tienen sus ventajas e inconvenientes, alrededor del 71 %1 (https://www.f5.com/resources/white-papers/hybrid-cloud-realized-f5-azure-and-azure-stack#footnote01) de las empresas implementan modelos híbridos para aprovechar más ventajas y neutralizar muchos de los inconvenientes. Sin embargo, casi todas estas organizaciones lo hacen utilizando infraestructuras en la nube y servicios de aplicaciones heterogéneos, lo que aumenta drásticamente la complejidad para los equipos multidisciplinares encargados de diseñar y mantener estas implementaciones.
Casos de uso destacados de la nube híbrida
Conectar dos (o más) entornos de nube distintos para crear una nube híbrida no solo aporta ventajas en términos de agilidad, flexibilidad y escalabilidad, sino que también permite implementar toda una serie de casos de uso especializados que, de otro modo, serían mucho más difíciles —o imposibles— de llevar a cabo. Podría decirse que los más habituales son:
Alta disponibilidad (HA) y recuperación ante desastres (DR)
Establecer y mantener una copia de seguridad de una nube privada con alta disponibilidad y redundancia geográfica para evitar la interrupción de aplicaciones esenciales resulta muy costoso y probablemente duplicaría la inversión necesaria para operar una única nube privada. No solo se necesitaría el doble de hardware físico, sino también un centro de datos independiente, con su propio suministro eléctrico, sistema de refrigeración y personal, ubicado en una zona geográfica distinta.
Como alternativa, los entornos de alta disponibilidad (HA) y recuperación ante desastres (DR) pueden alojarse en la nube pública por una fracción del coste. Los datos de las aplicaciones se almacenan cada vez que se realiza una copia de seguridad desde la nube privada, mientras que las aplicaciones y los recursos de red permanecen inactivos hasta que se necesitan, por ejemplo, en caso de desastre o fallo de la nube privada. Si es necesario, estas aplicaciones y recursos se ponen en marcha y se habilitan utilizando los datos almacenados, lo que garantiza la disponibilidad de las aplicaciones y la continuidad del negocio.
Desarrollo y pruebas de aplicaciones
Desarrollar una nueva aplicación en una nube privada puede resultar considerablemente más caro que hacerlo en la nube pública. Requiere una inversión de capital inicial para ejecutar la carga de trabajo, sin garantía alguna de que vaya a funcionar o a tener aceptación en el mercado actual. Por estos motivos, las empresas siguen el lema «fracasa rápido y barato» y utilizan la capacidad bajo demanda de la nube pública para desarrollar, probar y ejecutar nuevas aplicaciones en producción. Una vez que se considera que las aplicaciones son fiables desde el punto de vista operativo o que han logrado una amplia adopción entre los usuarios, pueden migrarse a la nube privada, que puede ser más segura y, a largo plazo, más económica en términos operativos. Como alternativa, podrían permanecer en la nube pública, desplegadas en un entorno a más largo plazo y más rentable, mediante el uso de instancias reservadas más económicas y opciones similares.
Desbordamiento a la nube
Considerado a menudo la funcionalidad más deseable de la nube híbrida, el desbordamiento a la nube es probablemente la más difícil de implementar en la práctica y suele convertirse en la gran obsesión de muchas estrategias de nube híbrida. Con el desbordamiento a la nube, una aplicación se ejecuta principalmente en la nube privada. Cuando la demanda supera la capacidad, las solicitudes adicionales se redirigen a una réplica exacta que se ejecuta en la nube pública sobre una infraestructura alquilada. Sin embargo, se trata de una situación temporal, diseñada para gestionar picos de tráfico inesperados de corta duración. Cuando los periodos de mayor tráfico se prolongan, las empresas pueden ampliar la capacidad de su nube privada.
Configurar un entorno de nube híbrida para el desbordamiento a la nube es una tarea intrínsecamente difícil y compleja. Requiere una relación sinérgica entre ambos entornos, así como una orquestación a prueba de fallos que garantice que la redirección se produzca de forma autónoma y fluida, con un impacto mínimo o nulo en la experiencia de los usuarios finales. La dificultad aumenta aún más para los equipos responsables de la configuración y la gestión cuando la infraestructura, los servicios y las herramientas utilizados para ejecutar y dar soporte a las aplicaciones son diferentes en cada entorno.
Homogeneidad: la clave del éxito de la nube híbrida
No debería sorprenderle saber que no todas las nubes son iguales. Cada una cuenta con su propia infraestructura, servicios de red y aplicaciones, herramientas para desarrolladores e interfaz de usuario, además de elementos diferenciadores respecto a otras nubes de la competencia. Por ejemplo, para los usuarios de Sharepoint, Exchange, SQL Server u otras tecnologías de Microsoft, es mucho más fácil migrar a Microsoft Azure que trasladarse a AWS o Google Cloud. Estas diferencias entre plataformas y servicios generan incompatibilidades entre las nubes y hacen que la creación de entornos de nube híbrida resulte sumamente compleja.
Sin embargo, Microsoft ha avanzado considerablemente en la creación de nubes híbridas al ofrecer recursos y servicios equivalentes tanto en entornos de nube pública como privada mediante Azure y Azure Stack, respectivamente. Azure Stack, presentado recientemente, ofrece a los usuarios muchas de las características y ventajas de la nube pública, junto con el control y la seguridad de un centro de datos propio.
Compararemos tres modelos comunes de nube híbrida de alto nivel para demostrar cómo este nuevo enfoque, combinado con los servicios avanzados de aplicaciones de F5, simplifica drásticamente el desarrollo y el funcionamiento de la nube híbrida.
Modelo 1: plataformas en la nube y servicios de aplicaciones no homogéneos
Nuestro primer ejemplo es un entorno de nube híbrida que utiliza Azure con servicios de aplicaciones nativos de Azure para la parte de nube pública, mientras que para el componente de nube privada se emplean VMware y los servicios de aplicaciones de F5, como se muestra en la figura 1.
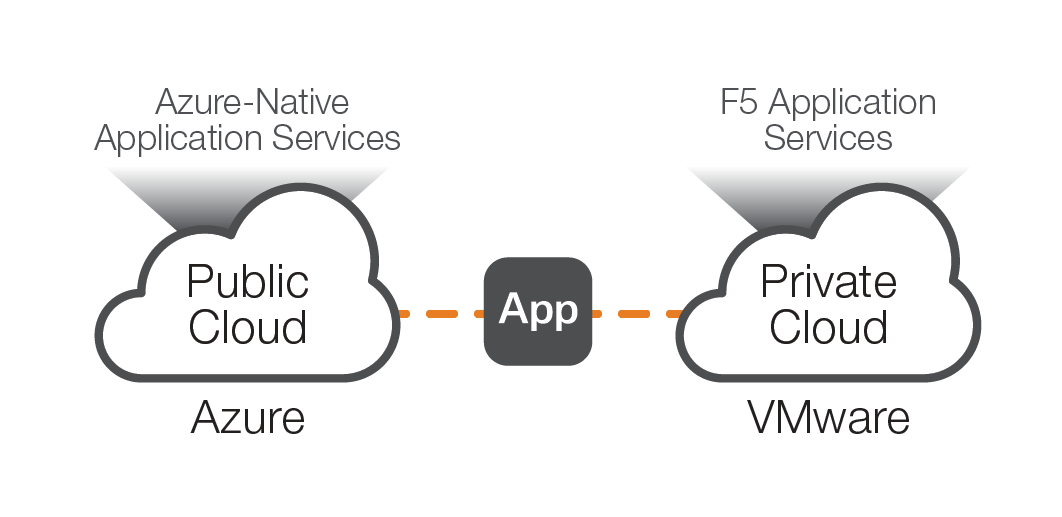
La evidente falta de coherencia entre los distintos entornos hace que este sea el modelo más difícil de implementar y gestionar. En el caso de uso de alta disponibilidad y recuperación ante desastres (HA/DR) mencionado anteriormente, habría que configurar cada aplicación por separado para que funcionase de forma idéntica en cada nube. Dadas las diferencias entre las máquinas virtuales, las API y los recursos de red subyacentes, es poco probable que sea una tarea sencilla. Estas diferencias reducen la portabilidad general de la aplicación debido a la compleja infraestructura necesaria para ponerla en funcionamiento en cada nube, lo que en la práctica duplica el trabajo requerido para obtener resultados similares. Además, cada plataforma cuenta con su propia interfaz de portal y sus propias herramientas para desarrolladores y administradores, por lo que este modelo se vuelve rápidamente tan complejo que deja de ser viable.
Y eso teniendo en cuenta únicamente las diferencias entre plataformas. Si a esto se añade el efecto de unos servicios de aplicaciones distintos, con interfaces, herramientas de administración y requisitos de configuración dispares, la complejidad aumenta exponencialmente. Y los problemas de gestión no son el único inconveniente: las diferencias entre funcionalidades impiden configurar las aplicaciones con los mismos servicios en cada nube, lo que supone un riesgo adicional. Por ejemplo, unos servicios de seguridad distintos requieren conjuntos de reglas y políticas de cortafuegos independientes. Esto puede crear brechas de seguridad que provoquen la interrupción de las aplicaciones o la pérdida de datos de clientes como consecuencia de posibles ciberataques.
Modelo 2: plataformas en la nube no homogéneas con servicios de aplicaciones homogéneos
Esta configuración es similar a la del Modelo 1, pero cada entorno de nube cuenta con el respaldo de los servicios de aplicaciones de F5, tal como se muestra en la figura 2.
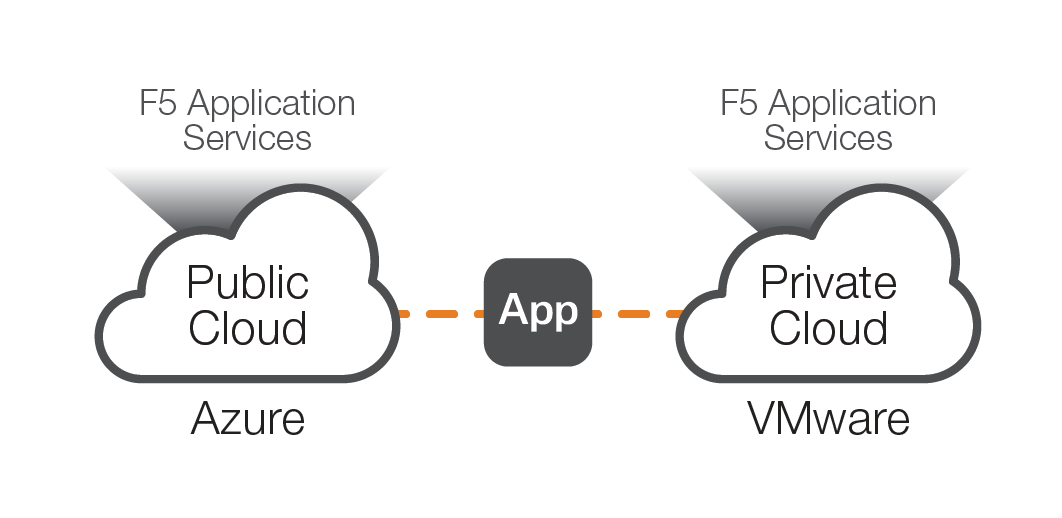
Con unos servicios de aplicaciones coherentes, todos los servicios, configuraciones y políticas de F5 pueden replicarse en distintos entornos y gestionarse desde un único panel, lo que reduce la carga de los administradores de sistemas. En lugar de tener que aprender y compaginar dos conjuntos distintos de funcionalidades, interfaces y terminología, se puede implementar un único conjunto estandarizado de servicios con numerosas funcionalidades en todo el entorno de nube híbrida. Además, estos servicios son independientes de la nube (es decir, funcionan de forma idéntica en todas las nubes), lo que elimina el temor a la dependencia de un proveedor que puede asociarse al uso de servicios nativos de la nube. Sin embargo, este modelo no aborda los problemas relacionados con las diferencias entre las infraestructuras de las plataformas, que deberán tenerse en cuenta.
Modelo 3: plataformas en la nube y servicios de aplicaciones homogéneos
Este último modelo supone una mejora incremental adicional: toma la configuración descrita en el Modelo 2 y sustituye la nube privada de VMware por Microsoft Azure Stack, como se muestra en la figura 3.
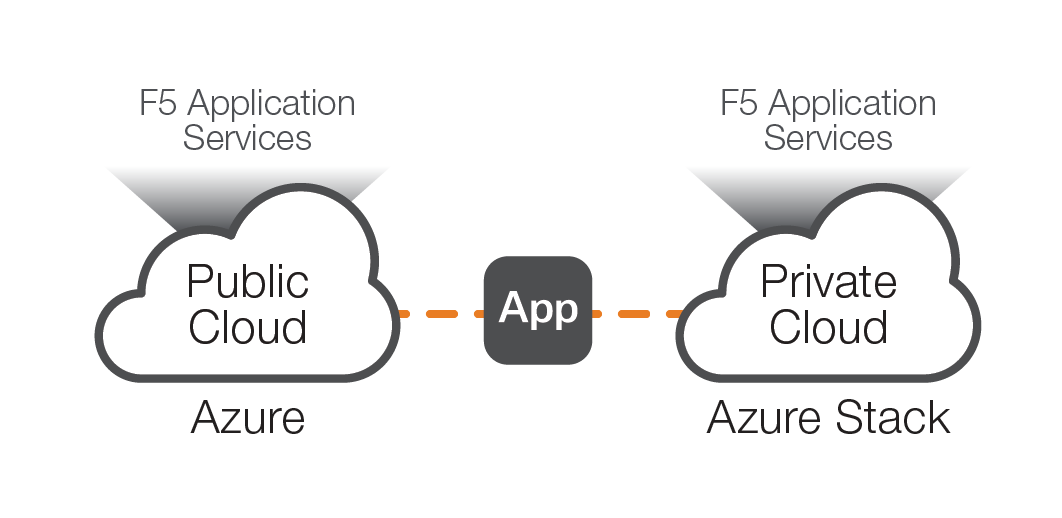
Para quienes no estén familiarizados con Azure Stack, esta plataforma en la nube está diseñada como una extensión (o simplemente otra región) de Azure en la nube privada, con servicios, herramientas e infraestructura virtual idénticos. Su valor reside en la posibilidad de transferir fácilmente cargas de trabajo entre entornos de nube híbrida sin necesidad de refactorizar las aplicaciones. Asimismo, la uniformidad de las herramientas de Azure y de la interfaz del portal reduce la complejidad de la gestión. Como propietario de una aplicación, puede desarrollarla y probarla en Azure y, a continuación, trasladarla de forma rápida y fluida a Azure Stack para implementarla en producción (o viceversa), al tiempo que proporciona a ambas instancias los mismos servicios de aplicaciones F5 de nivel empresarial.
En comparación con el Modelo 1, este modelo de nube híbrida combina las ventajas de unos servicios de aplicaciones y una infraestructura de nube coherentes, al tiempo que reduce a la mitad el número de variables del sistema, de cuatro a dos, lo que mejora considerablemente la portabilidad de las aplicaciones y reduce la carga de gestión de TI. La unificación de las plataformas y los servicios de aplicaciones permite a los operadores de red y a los responsables de TI considerar su arquitectura de nube híbrida como una única entidad homogénea, en lugar de como dos estructuras monolíticas independientes.
La nube verdaderamente híbrida: F5 para Azure y Azure Stack
Al ejecutarse de forma idéntica en ambas plataformas, la edición virtual (VE) de BIG-IP de F5 mejora la equivalencia entre las arquitecturas de Azure y Azure Stack mediante la replicación de los servicios de aplicaciones complementarios. Los desarrolladores no solo pueden desarrollar una aplicación en un entorno y trasladarla a otro, sino que también pueden replicar pilas completas listas para producción, incluidas las mismas configuraciones, políticas y servicios de aplicaciones de BIG-IP. Esto evita tener que dedicar innumerables horas a refactorizar y probar aplicaciones, y permite a los desarrolladores centrarse en lo que mejor saben hacer: escribir código.
La seguridad de las aplicaciones y sus datos suele ser motivo de preocupación para los desarrolladores que trasladan aplicaciones a la nube pública, pero no tiene por qué ser así. Un desarrollador puede crear una aplicación en su entorno de Azure Stack mientras un arquitecto de seguridad configura los ajustes necesarios en el firewall de aplicaciones web (WAF) de F5. La pila completa puede replicarse en Azure con la certeza de que la aplicación estará protegida por el mismo WAF líder del sector. Al utilizar políticas y conjuntos de reglas idénticos, no habrá brechas de seguridad ni vulnerabilidades que, de otro modo, podrían surgir al emplear distintos WAF.
Y, dado que Azure Stack es compatible con Azure Resource Manager (ARM), la amplia selección de plantillas de ARM de F5 permite automatizar la implementación y configuración de instancias de BIG-IP VE en ambos entornos, lo que reduce considerablemente los tiempos de puesta en marcha y mejora la eficiencia de la nube híbrida. En definitiva, todo el trabajo que F5 ha realizado para lograr una integración tan estrecha con Azure beneficia ahora tanto a los clientes de Azure como a los de Azure Stack.
Conclusión
Hay muchas razones por las que una organización puede optar por invertir en una estrategia de nube híbrida, y otras tantas formas de implementarla. Al diversificar y utilizar múltiples plataformas de nube y proveedores de servicios de aplicaciones heterogéneos, las empresas hacen que la implementación y el funcionamiento de una arquitectura de nube híbrida resulten exponencialmente más complejos.
Al estandarizar los servicios avanzados de aplicaciones de F5 en todos los entornos de nube y aprovechar al mismo tiempo la naturaleza homogénea de las plataformas en la nube Azure y Azure Stack de Microsoft, las organizaciones de TI pueden crear una arquitectura verdaderamente híbrida que permita trasladar las aplicaciones entre ecosistemas con total facilidad. El uso de los mismos servicios de gestión del tráfico y seguridad de BIG-IP para las aplicaciones permite a los responsables de redes y seguridad optimizar la disponibilidad de las aplicaciones para los usuarios finales, al tiempo que protegen las aplicaciones y sus datos mediante funciones y políticas de seguridad coherentes.
Y en este capítulo relativamente temprano de la historia de la computación en la nube, muchas organizaciones de TI se ven presionadas a tomar decisiones difíciles sobre su estrategia a largo plazo para la nube: si debe basarse íntegramente en la nube pública, íntegramente en la nube privada o en una combinación de ambas. Los servicios de aplicaciones de F5 para Azure y Azure Stack mitigan las repercusiones de esta decisión al crear una solución integral que permite migrar en cualquier momento toda una cartera de aplicaciones entre entornos de nube para adaptarse a los cambios en las necesidades empresariales.
NOTA AL PIE:
1 Informe sobre el estado de la nube de RightScale de 2018
PUBLICADO EL 9 DE MAYO DE 2018