
Introducción a la nube privada: avance al ritmo de su negocio
Introducción
Aunque la nube está transformando el desarrollo y el despliegue de aplicaciones —lo que permite a las organizaciones mejorar la flexibilidad, automatizar procesos y reducir el tiempo de comercialización—, siguen existiendo grandes interrogantes. Una de las cuestiones más importantes que debe abordar una organización es cómo puede aprovechar al máximo las herramientas más inteligentes y la escalabilidad ilimitada que ofrece la nube. Una forma en que las empresas aprovechan las ventajas de la nube es mediante el despliegue de su propia nube privada, un modelo informático que fomenta la agilidad y permite a las organizaciones mantener el control de su infraestructura, a la vez que mejora la seguridad de sus aplicaciones y sus datos.
Las ventajas de una nube privada
Algunas de las principales ventajas de implementar una nube privada son el autoservicio de infraestructura, la escalabilidad y la tenencia múltiple. Veamos brevemente cada una de ellas antes de profundizar en cómo funciona una nube privada y qué más puede aportar a su empresa.
El concepto de autoservicio es uno de los principales factores que impulsan la adopción de la nube privada. El autoservicio permite a las organizaciones implementar aplicaciones utilizando la infraestructura disponible en ese momento, sin necesidad de instalar hardware físico adicional. En su lugar, el equipo puede solicitar recursos y disponer de ellos de inmediato sin intervención manual.
Otra característica fundamental de las infraestructuras de nube privada es una mayor escalabilidad. Esto significa que la aplicación puede diseñarse de modo que, cuando necesite recursos adicionales, como capacidad de computación o almacenamiento, estos estén disponibles de inmediato —y, a menudo, de forma automática— para aumentar la capacidad de la aplicación.
Por último, la tenencia múltiple significa que la aplicación puede comportarse como si fuera el único inquilino de los recursos que utiliza. Dicho de otro modo, no es necesario coordinar los cambios en los recursos con otros equipos de desarrollo de aplicaciones. El acceso a estos recursos permite a los equipos de desarrollo de aplicaciones iterar y realizar cambios de forma independiente entre sí y también del equipo de infraestructura.
Aprovisionamiento de aplicaciones: centro de datos frente a nube privada
El concepto de aprovisionamiento de autoservicio, que constituye el núcleo de la nube privada, implica que los recursos de infraestructura están disponibles bajo demanda gracias a su abstracción o virtualización. Cuando los equipos de desarrollo pueden aprovisionar sus propios recursos informáticos, de almacenamiento y de red mediante interfaces gráficas de usuario y API, pueden innovar y desarrollar con mayor rapidez, independientemente del ritmo de aprovisionamiento de la infraestructura física. Al abstraer los recursos virtuales de los físicos, las herramientas de automatización permiten que los equipos de desarrollo sean más ágiles.
Implementación en el centro de datos
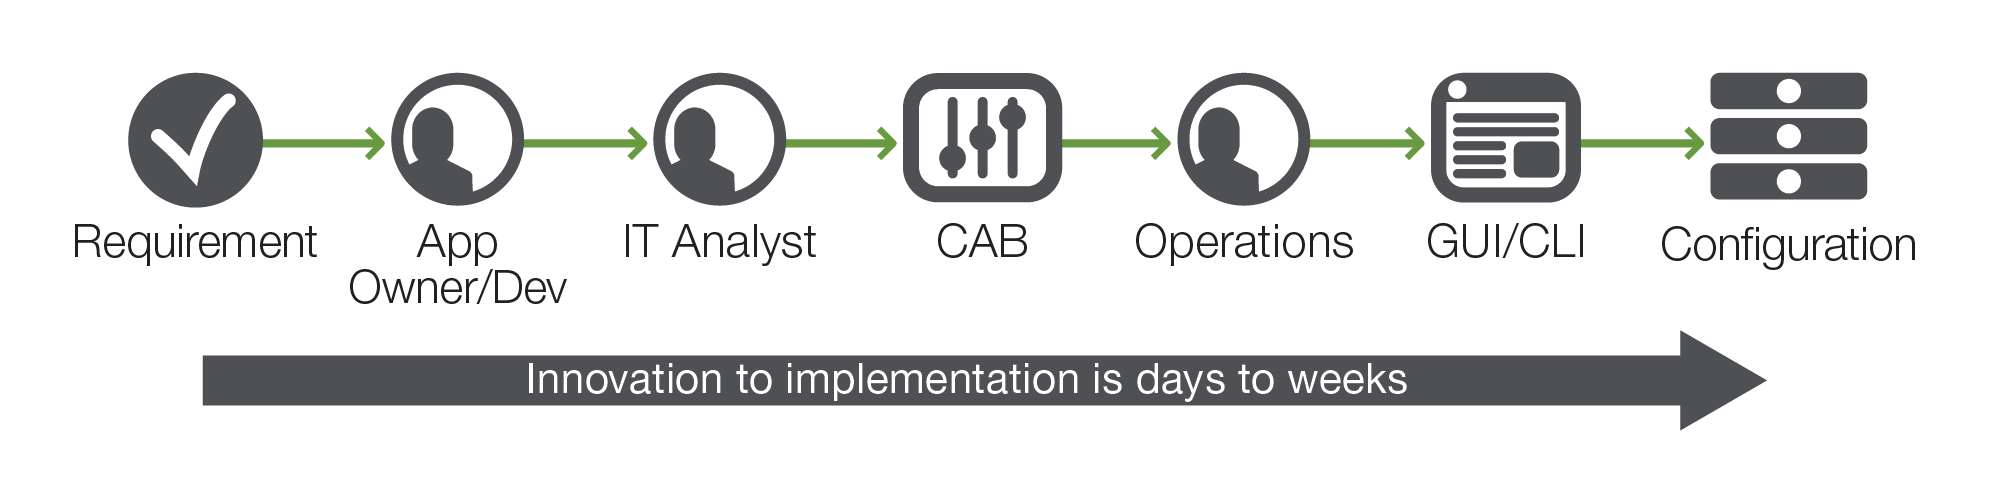
Compare este enfoque con el proceso de despliegue habitual en los centros de datos tradicionales, que requiere mucho tiempo y trabajo (como se muestra en la Figura 1). El responsable de una aplicación recopila los requisitos y colabora con un analista de TI para modificar una aplicación existente o introducir una nueva. Una vez finalizados el desarrollo y las pruebas, un analista prepara un conjunto de cambios para incorporarlos a la infraestructura. La mayoría de los cambios afectarán a recursos compartidos, como servidores, instancias de sistemas operativos, instancias de aplicaciones, cortafuegos y almacenamiento. Para mitigar los efectos imprevistos de los cambios, existe un Comité Asesor de Cambios (CAB) encargado de gestionar y aprobar todos los cambios en la infraestructura. Una vez aprobados, un equipo de operaciones implementa los cambios.
Sin embargo, muchas operaciones de TI tienen cientos o miles de solicitudes de cambio pendientes de forma simultánea que el CAB debe gestionar, asegurándose de que no se produzcan efectos adversos. Por ejemplo, supongamos que un conjunto de cortafuegos se acerca al final de su vida útil y, por tanto, debe sustituirse por modelos más recientes antes de que finalice el soporte. Al mismo tiempo, otro grupo está migrando una aplicación a un conjunto de protocolos diferente porque un proveedor externo va a dejar de admitir los protocolos existentes, lo que requiere una serie de cambios en la configuración de los cortafuegos. Simultáneamente, un cliente empresarial está cambiando sus direcciones IP, lo que también exige una serie de cambios en la configuración de los cortafuegos. Por motivos de seguridad, estos tres cambios (sustitución de los cortafuegos, cambio de los protocolos de la aplicación y cambio de las direcciones IP del cliente) no deben implementarse simultáneamente. El CAB es responsable de coordinar cambios como estos y de garantizar que sean seguros y eficaces. Aunque trabaja para garantizar la seguridad de la organización, el CAB también puede convertirse en un cuello de botella para la implantación de cambios.
Despliegue en la nube privada
Los entornos de nube privada pueden mejorar este proceso de cambio mediante la virtualización de los recursos informáticos, la red y el almacenamiento. Una vez virtualizados todos los componentes, para realizar cambios solo es necesario actualizar el componente virtual, no los componentes físicos. Dado que los componentes están virtualizados y, por tanto, separados, se puede modificar o añadir una aplicación sin que ello afecte a las demás. El aprovisionamiento de componentes ya no requiere intervención física; solo es necesario modificar los recursos virtuales. Las herramientas de automatización pueden incluso permitir que los equipos de desarrollo aprovisionen sus propios recursos sin la intervención del equipo de infraestructura.
Aprovisionamiento de autoservicio
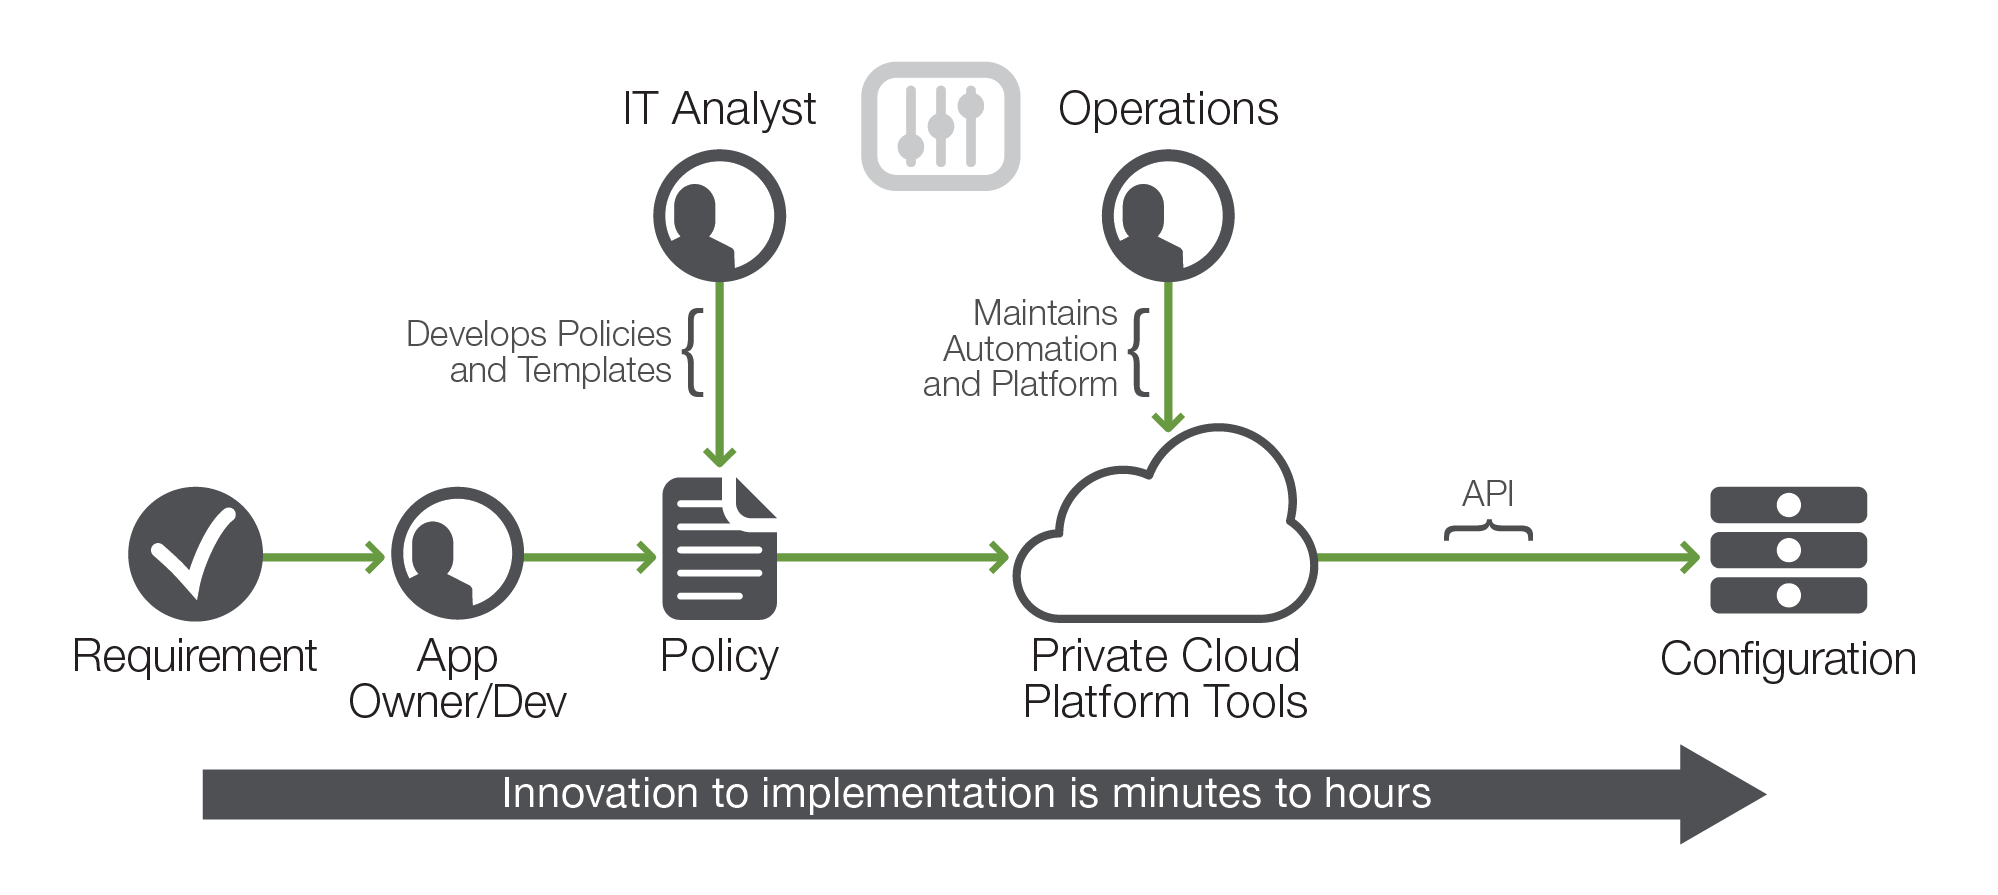
El aprovisionamiento de autoservicio (o flexible) permite crear y eliminar instancias de aplicaciones, así como todos los servicios de seguridad y entrega de aplicaciones proporcionados por un controlador de entrega de aplicaciones (ADC), sin la intervención del equipo de infraestructura (como se muestra en la figura 2). Dado que cada equipo puede trabajar de forma independiente, no es necesario coordinar los cambios a través de un comité asesor de cambios (CAB). En su lugar, las políticas rigen las prácticas de despliegue, de modo que los equipos obtienen su propia infraestructura virtual del equipo de operaciones y, a continuación, realizan el despliegue a su propio ritmo.
Para automatizar aún más el proceso de aprovisionamiento de autoservicio, se puede especificar todo el conjunto de recursos —incluidos los ajustes de computación, red, almacenamiento y ADC— como una plantilla en un archivo de texto que puede almacenarse en un repositorio de código fuente. Una plantilla contiene las definiciones de un conjunto de recursos y sus configuraciones, lo que se conoce como una pila. Este enfoque de «infraestructura como código» garantiza que cualquier despliegue pueda repetirse fácilmente. El uso de plantillas no solo agiliza los despliegues y reduce los errores, sino que también simplifica las pruebas, ya que la pila puede evaluarse como una unidad en un entorno de pruebas.
Escalabilidad mejorada
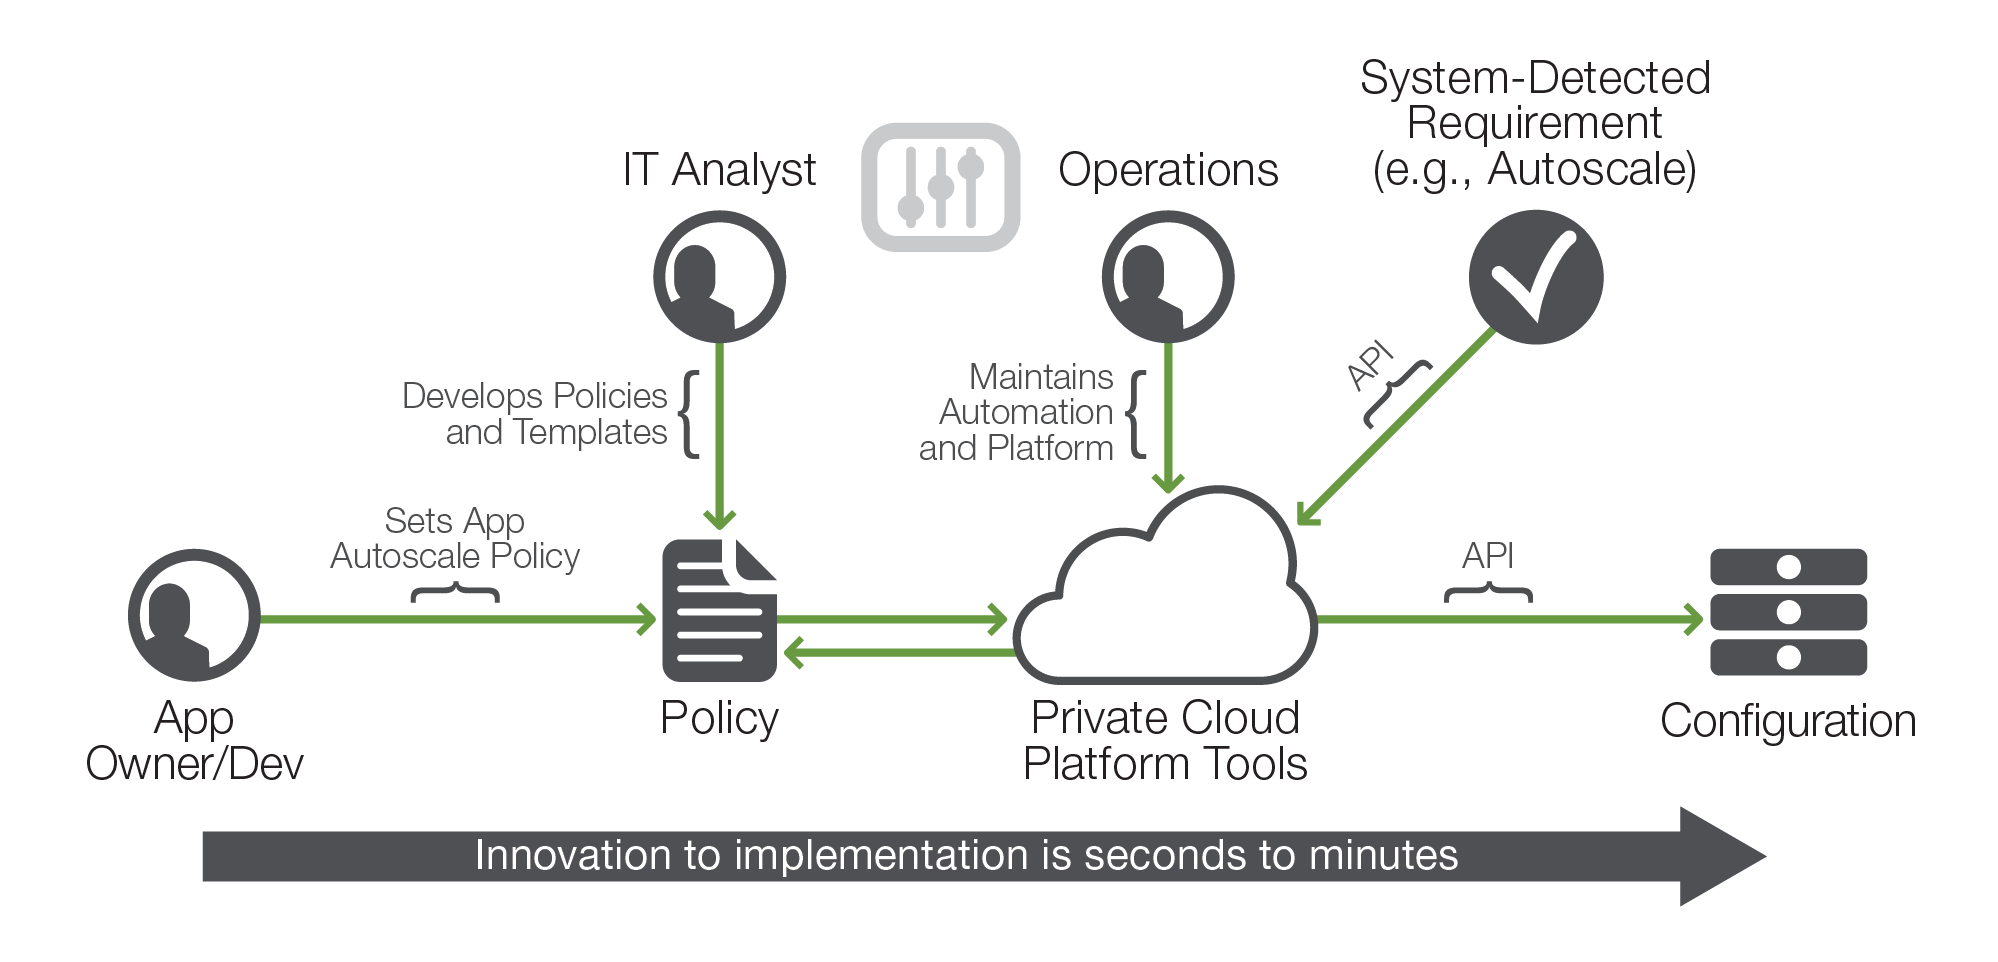
El siguiente paso para potenciar la automatización se centra en la elasticidad: el aprovisionamiento lógico automático de recursos sin intervención humana. Si la aplicación es escalable en varias instancias, el número de instancias puede aumentar o disminuir automáticamente en función de la carga (véase la figura 3 a continuación). La elasticidad lleva el aprovisionamiento lógico a un nivel en el que los recursos pueden aprovisionarse y eliminarse automáticamente mediante API. Del mismo modo que un material elástico se estira y se contrae para adaptarse a las necesidades de quien lo lleva, los recursos elásticos se amplían y se reducen para satisfacer las necesidades de la aplicación. Esta flexibilidad mejora la eficiencia operativa y permite garantizar que las aplicaciones funcionen siempre a pleno rendimiento sin necesidad de aprovisionar recursos en exceso.
Multitenencia flexible
Recuerde que una de las ventajas de una nube privada es la posibilidad de realizar cambios rápidamente y con independencia de otros equipos. Los entornos de centros de datos tradicionales presentan numerosas interdependencias entre componentes y recursos. Sin embargo, en una nube privada es posible dedicar todos los recursos a una sola aplicación, lo que permite al equipo responsable de dicha aplicación asumir el control total sin temor a afectar a otras aplicaciones.
Los recursos virtualizados de computación, red, almacenamiento y ADC hacen que esto sea posible. El entorno de nube crea la ilusión de que los recursos están disponibles de inmediato y dedicados a la aplicación. No es necesario recurrir a un CAB ni coordinar las configuraciones con otros equipos y aplicaciones. La tenencia múltiple permite que cada equipo gestione su propia aplicación y sus recursos al ritmo adecuado para el negocio, con independencia del ritmo y las iniciativas de los demás equipos de aplicaciones.
El papel del ADC en una nube privada
El ADC es un componente clave de cualquier pila tecnológica, ya que la implementación de una aplicación plantea varias cuestiones que los desarrolladores de la aplicación no siempre abordan. Entre estas cuestiones multidisciplinares se incluyen:
- ¿Qué conjunto de protocolos TLS es adecuado para los usuarios finales y el nivel de seguridad previsto?
- ¿Cómo se identificarán y mitigarán los ataques DDoS?
- ¿Qué estrategia de balanceo de carga es la más adecuada?
- ¿Cómo se gestionará el malware del lado del cliente?
- ¿Cuál es la mejor manera de prevenir los ataques de inyección SQL y de scripting entre sitios (XSS)?
- ¿Cómo se identificará y autenticará a los usuarios?
Responder a estas preguntas suele requerir conocimientos especializados en un ámbito ajeno al equipo que desarrolla el código de la aplicación. Mediante plantillas, los expertos en la materia —como los miembros del equipo tradicional de NetOps de TI, que pueden aprovechar sus conocimientos sobre ADC— pueden crear una definición de recursos de ADC, lo que permite a los desarrolladores de aplicaciones centrarse en crear sus aplicaciones. Una vez creadas, cada equipo de desarrollo de aplicaciones puede utilizar las plantillas para desplegar una pila como parte de cada aplicación.
¿Qué tipo de nube privada es el más adecuado para mi organización?
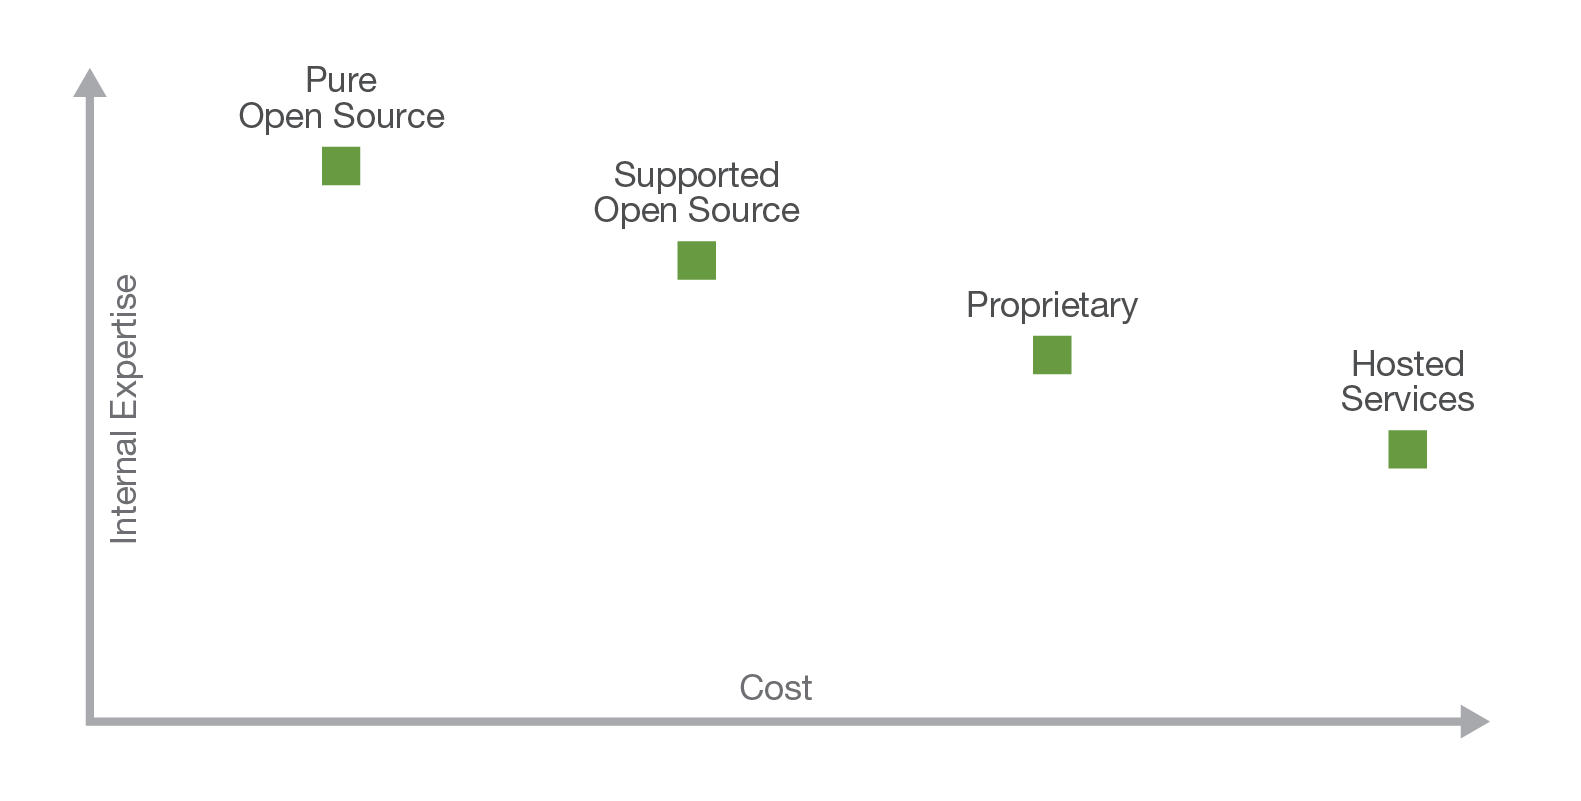
Existe una amplia variedad de entornos de nube privada, desde soluciones totalmente de código abierto hasta sistemas propietarios. La opción más adecuada para su organización depende de varios factores, como el presupuesto, la experiencia interna en la gestión de un entorno de nube privada, las cuestiones de integración y mantenimiento, y el grado de adaptación al cambio.
Las soluciones íntegramente de código abierto, como su nombre indica, pueden implementarse sin ningún coste inicial de adquisición de licencias, aparte de los costes de hardware y mano de obra (tiempo). OpenStack es uno de los principales entornos de nube privada de código abierto y puede descargarse e instalarse de forma gratuita. El reto, por supuesto, es que el equipo encargado de instalarlo y mantenerlo debe adquirir y conservar conocimientos especializados sobre OpenStack, que ha evolucionado rápidamente, pero cuya implementación sigue siendo compleja. Esto se aplica a cualquier solución íntegramente de código abierto: su organización debe dominar la tecnología para utilizarla de la forma más eficaz posible.
Para reducir la carga que supone mantener conocimientos especializados internamente (y los riesgos de no disponer de ellos), algunas empresas ofrecen soporte para proyectos de código abierto. Estas ofertas comerciales tienen un coste económico, que puede verse compensado por el hecho de que el proveedor garantice que se han resuelto los problemas de integración, pruebas y validación, y que haya alguien con quien contactar en caso de que surja algún problema.
Como alternativa, varias empresas ofrecen plataformas propietarias de nube privada. Estas proporcionan pilas totalmente integradas y probadas con soporte técnico específico, aunque suelen costar más que las soluciones basadas en OpenStack. Sin embargo, si su organización ya está familiarizada con la tecnología y la interfaz del proveedor, utilizar una de estas soluciones propietarias puede reducir la curva de aprendizaje.
Y, por último, algunos proveedores ofrecen servicios alojados que permiten a las organizaciones aprovechar la nube privada de código abierto (o soluciones propietarias) sin necesidad de disponer de hardware ni de espacio en un centro de datos. Estas opciones suelen ser las más caras, pero requieren menos recursos internos.
Además de encontrar una solución de nube privada que ofrezca las funcionalidades adecuadas, las organizaciones deben buscar una solución con el nivel de soporte apropiado. La posición de su organización en el espectro entre coste y experiencia interna puede orientarle a la hora de elegir la oferta que mejor se adapte a sus necesidades.
Conclusión
Una nube privada permite a los equipos de desarrollo iterar con independencia de la velocidad de aprovisionamiento de la infraestructura y responder mejor a las necesidades empresariales. Las dependencias entre equipos pueden reducirse mediante la tenencia múltiple y el aprovisionamiento flexible de recursos virtuales. Las plantillas permiten desplegar una pila de aplicaciones completa —incluidos los recursos informáticos, la red, el almacenamiento y el ADC— como un paquete integral y reproducible. En resumen, una nube privada permite a los equipos de la organización avanzar al ritmo del negocio.
Existe una amplia variedad de ofertas de nube privada, con distintos costes y niveles de conocimientos internos necesarios. Sea cual sea la nube que implemente, dotarla de los servicios adecuados y encontrar el equilibrio óptimo entre coste y conocimientos debe ser una de sus principales prioridades.
Obtenga más información sobre cómo una arquitectura de nube privada puede ayudar a su organización a ganar agilidad y eficiencia, al tiempo que mantiene el control sobre su infraestructura, en Soluciones en la nube | Nube privada.
PUBLICADO EL 6 DE JUNIO DE 2017