
La infraestructura de DNS dinámico
Introducción
El sistema de nombres de dominio (DNS) es uno de los pilares técnicos de Internet, pero se enfrenta a importantes retos de crecimiento y seguridad. Internet depende del DNS; cuando este no funciona, Internet tampoco. Las organizaciones actuales no solo dependen del DNS de Internet, sino también de sus propios sistemas DNS, y cuando estos fallan, sus aplicaciones dejan de funcionar.
El problema del crecimiento
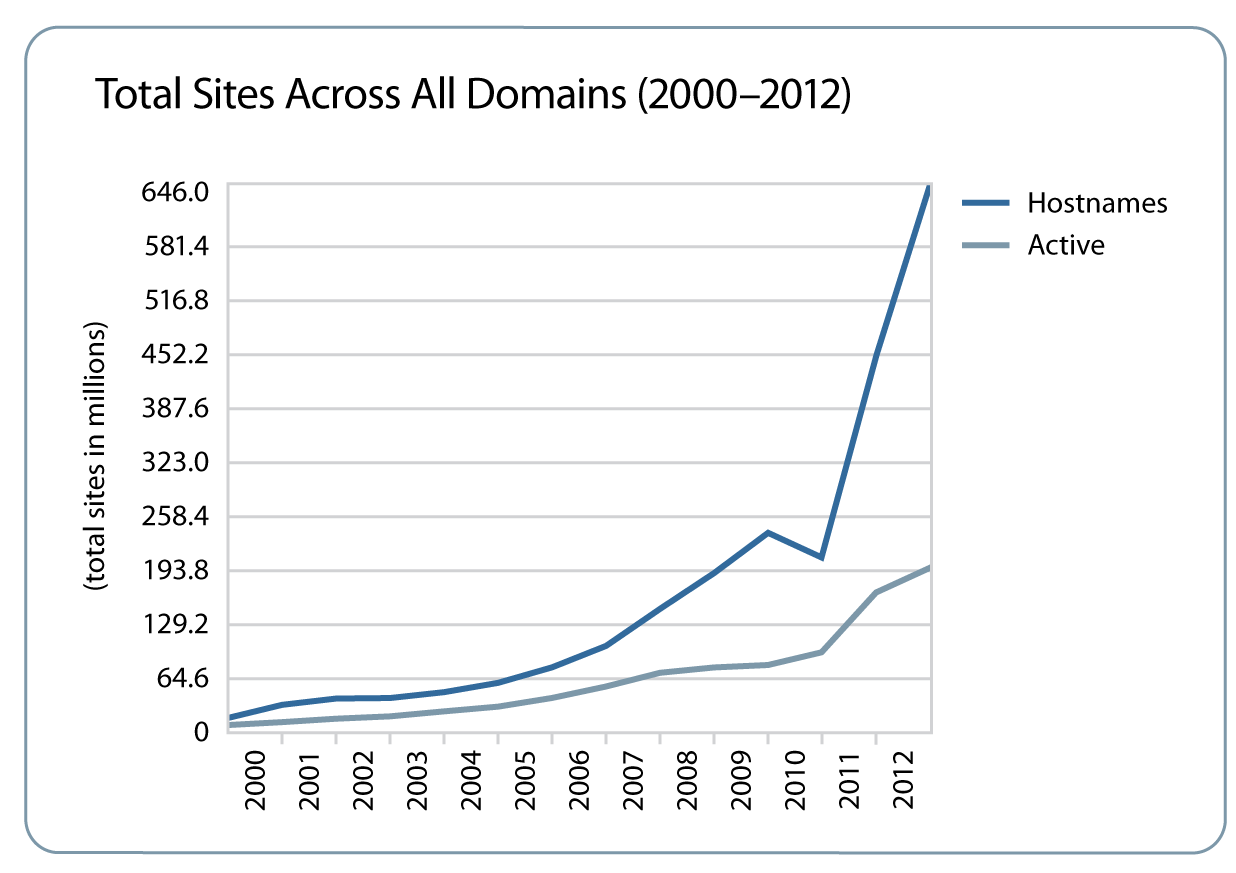
A medida que los smartphones se generalizaron durante la última década, el número de usuarios de Internet aumentó más de un 500 %, hasta superar los 2.600 millones. Forrester1 prevé que, para 2016, habrá más de 1.000 millones de smartphones en uso en todo el mundo, y que la consiguiente proliferación de aplicaciones para smartphones en redes 4G de evolución a largo plazo (LTE) provocará un aumento exponencial del tráfico DNS.
El crecimiento de los sitios de entretenimiento, las redes sociales, las búsquedas y las compras en línea también está ejerciendo presión sobre el DNS. En los últimos cinco años, el volumen de consultas DNS ha aumentado más de un 200 %; la carga media diaria de consultas durante el primer trimestre de 2011 alcanzó la asombrosa cifra de 57.000 millones.
A medida que los sitios y las aplicaciones incorporan más contenido y se vuelven más sofisticados, aumenta la carga sobre el DNS. Por ejemplo, en una página web moderna, cada imagen, botón para añadir, widget, enlace, icono y demás contenido incrustado tiene una posible dirección IP que debe consultarse. No es raro que una sola página requiera que el navegador realice más de dos docenas de consultas DNS diferentes. Una página principal como cnn.com requiere más de cien consultas DNS. Una web más amplia y compleja implica un aumento constante de las solicitudes DNS.
El problema de la seguridad
Casi todos los clientes dependen del DNS para acceder a los servicios que necesitan, lo que convierte al DNS en el servicio más crítico —y público— de todos. Las interrupciones del DNS afectan a todos los servicios externos del centro de datos, no solo a una aplicación concreta. Este único punto de fallo total, junto con una infraestructura DNS históricamente infradimensionada, especialmente en los centros de datos de Internet y empresariales, convierte al DNS en un objetivo muy tentador para los atacantes. Se ha convertido en el segundo vector de ataque más utilizado en los ataques distribuidos de denegación de servicio (DDoS), después de HTTP, lo que obliga a las organizaciones a buscar a contrarreloj defensas eficaces.
Igualmente significativo es el hecho de que los ataques que causan mayores pérdidas económicas, como el phishing y los ataques de intermediario (MITM), comienzan con la manipulación de las respuestas DNS. La tecnología de extensiones de seguridad del sistema de nombres de dominio (DNSSEC) pretende abordar estos problemas, pero la sobrecarga y la complejidad adicionales que conlleva están suponiendo una carga añadida para las organizaciones, que ya trabajan contrarreloj para resolver los problemas derivados del rápido crecimiento y de la defensa frente a ataques DDoS.
Incluso las medidas de seguridad tradicionales, como los bloqueadores de la barra de herramientas del navegador, dependen de los servicios DNS, por lo que, cuando estos se interrumpen, las medidas de seguridad pueden fallar. El mismo problema se da, en cierta medida, con los certificados SSL de los sitios web.
Las organizaciones deben replantearse sus soluciones de DNS para asegurarse de que cumplen los requisitos de rendimiento y seguridad de la Internet actual y futura.
La solución completa de F5 para el balanceo de carga global, local y en la nube
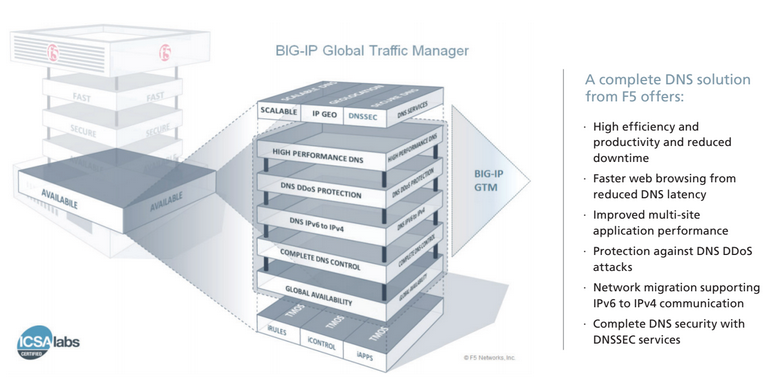
Las organizaciones que afrontan los retos del crecimiento y la seguridad llevan más de 10 años confiando en F5 Networks para el DNS y la distribución global de aplicaciones. F5 BIG-IP Global Traffic Manager (GTM) ha sido tradicionalmente la tecnología de distribución de aplicaciones multisitio más flexible y con mayor rendimiento. Ahora F5 amplía los límites tecnológicos con una arquitectura de proxy completo para DNS dinámico que ofrece una solución integral para el balanceo de carga global, local y en la nube.
Soluciones globales de DNS entrante
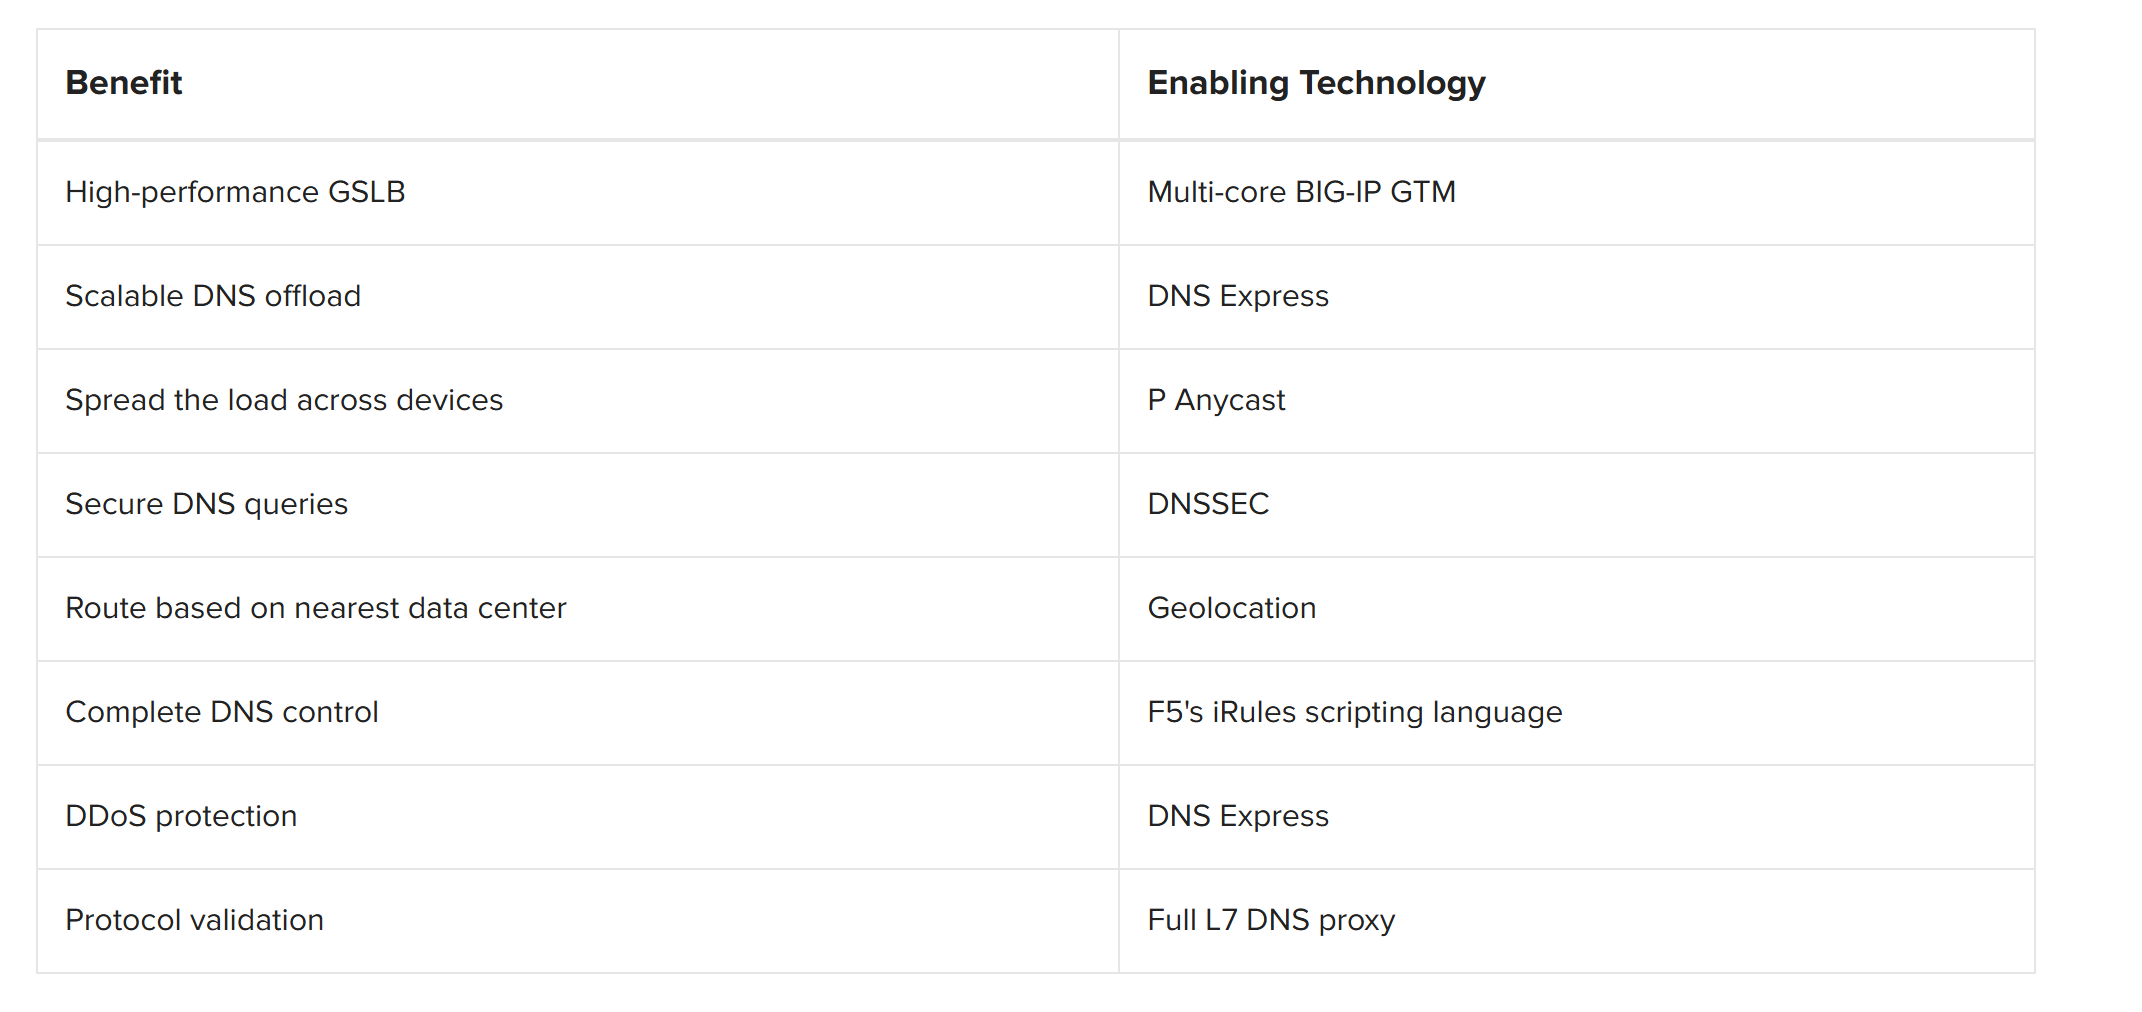
Para las organizaciones globales con varios centros de datos y una infraestructura DNS existente, BIG-IP GTM ofrece una amplia gama de servicios, desde el equilibrio de carga global de servidores (GSLB) hasta el servicio de zona completo con la exclusiva tecnología DNS Express de F5. La firma DNSSEC garantiza que los clientes no sean redirigidos de forma malintencionada.
DNS local: control y agilidad para la empresa
Para la empresa, BIG-IP GTM puede actuar como centro neurálgico para la resolución de nombres DNS salientes, el almacenamiento en caché y la resolución, así como la validación DNSSEC. DNS Express amplía, protege y acelera la resolución de zonas locales.
Equilibrado en la nube: equilibrado de carga de centros de datos virtuales
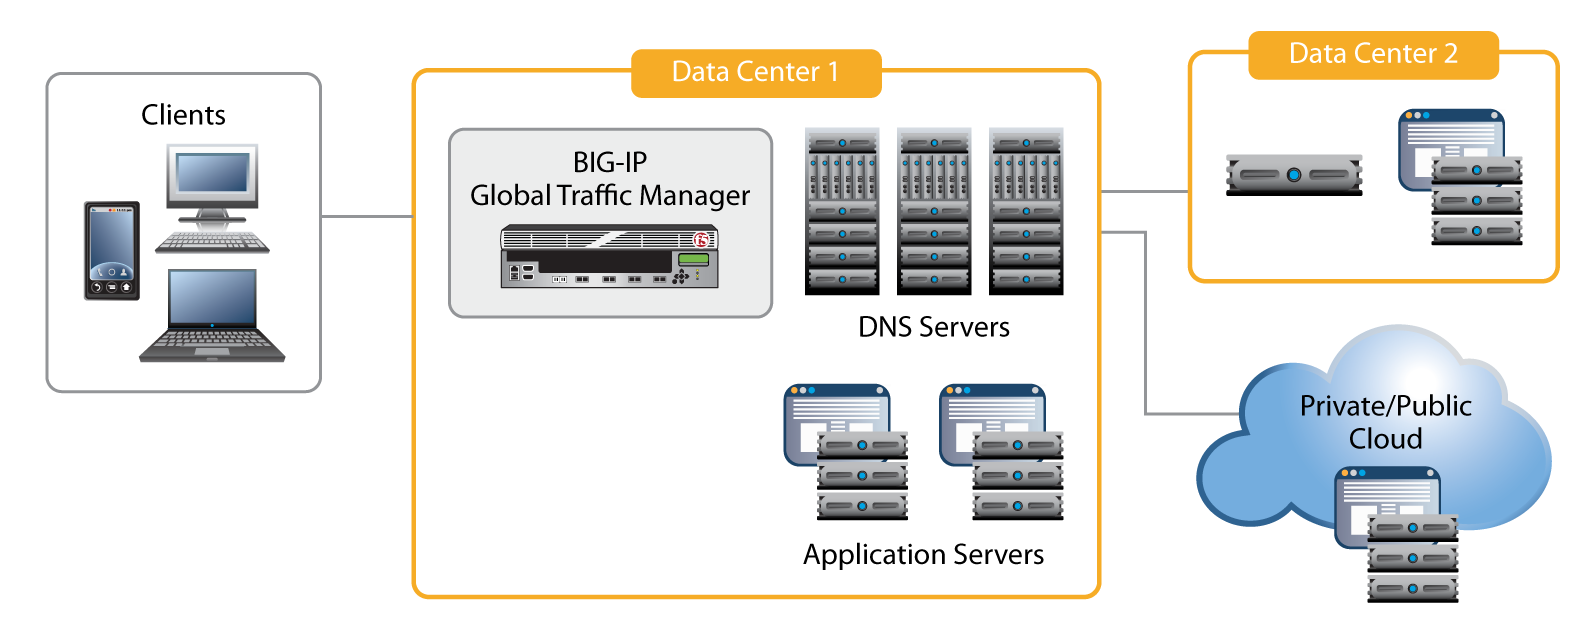
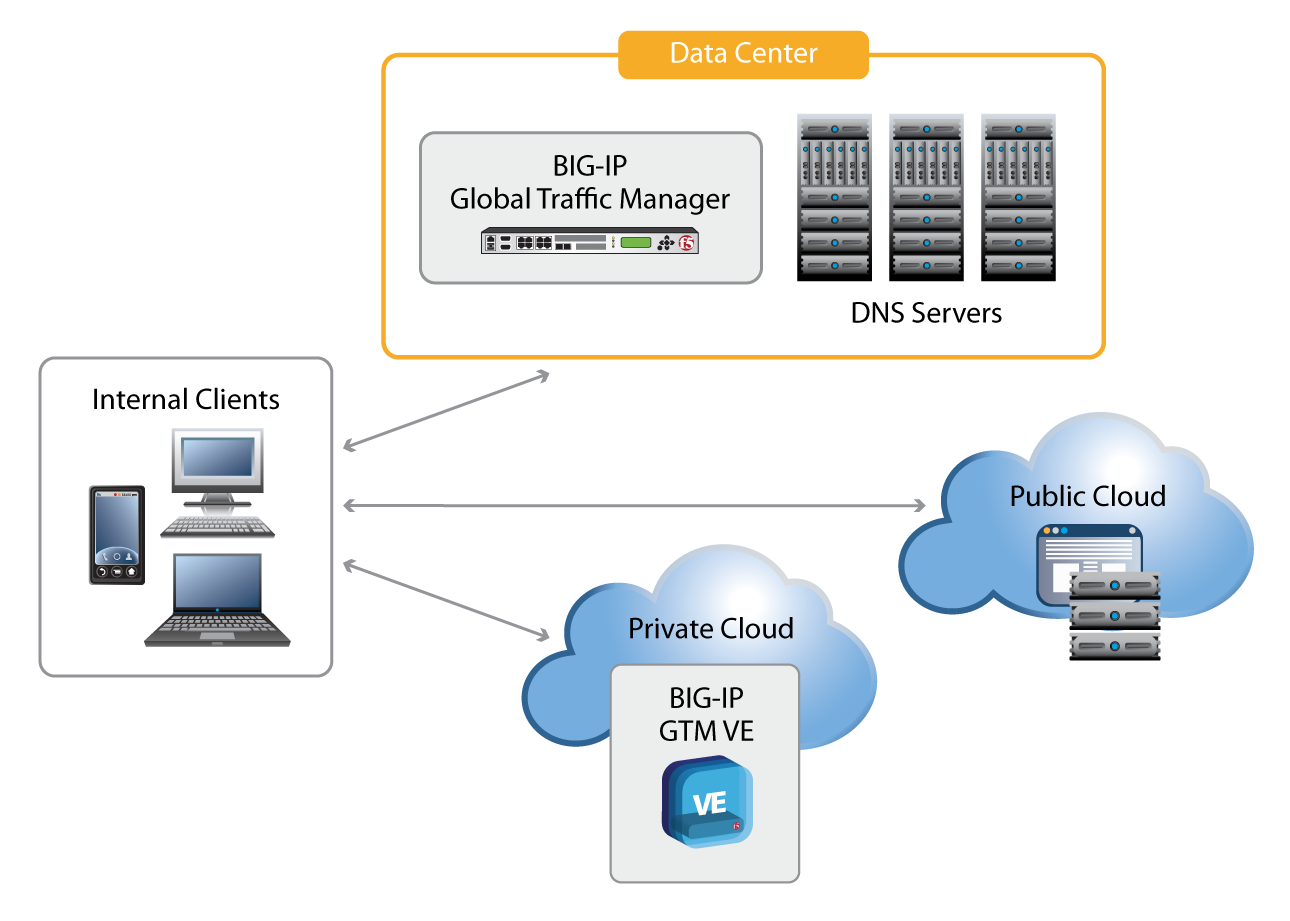
Para las organizaciones con cualquier combinación de centros de datos físicos y virtuales, BIG-IP GTM ofrece la agilidad necesaria para controlar cómo se trasladan los nombres entre ellos y dentro de ellos. Con BIG-IP GTM Virtual Edition (VE) en entornos de nube pública y privada, las organizaciones pueden poner en marcha nuevas implementaciones cuando lo deseen y ofrecer una disponibilidad global flexible de las aplicaciones.
Soluciones para la infraestructura global de centros de datos
Equilibrado global de carga de servidores
El GSLB mediante DNS se utiliza como método de distribución de carga desde que el DNS comenzó a incluir varias direcciones IP en cada respuesta. Incluso hoy en día, muchos sitios siguen utilizando la técnica de respuestas DNS por turnos (round-robin) para intentar distribuir el tráfico entre servidores y aplicaciones.
Aunque es sencillo y útil, el balanceo de carga DNS básico mediante round-robin presenta dos importantes deficiencias. En primer lugar, los servidores DNS convencionales desconocen el estado de los servidores de aplicaciones. Si un nombre está asociado a las direcciones de cuatro servidores de aplicaciones y el tercero no está disponible, se rechazará el 25 % de las conexiones atendidas. En segundo lugar, la técnica convencional de round-robin no tiene en cuenta el perfil del usuario que consulta el nombre. Es decir, no permite asignar a los usuarios centros de datos cercanos.
BIG-IP Global Traffic Manager ofrece desde 2002 una solución de GSLB que aborda estas deficiencias y muchas otras. Los sitios de Internet y los centros de datos empresariales han confiado en BIG-IP GTM para disponer de un balanceo de carga global de servidores avanzado que garantiza una alta disponibilidad de las aplicaciones y una experiencia de usuario satisfactoria. En el ámbito empresarial, BIG-IP GTM tiene en cuenta el estado de la aplicación subyacente y solo proporciona direcciones de servidores en buen estado. En el caso de sitios de Internet globales con varios centros de datos, BIG-IP GTM puede emplear sofisticados métodos de balanceo de carga que implementan la lógica de negocio de cada aplicación. El método puede ser tan sencillo como una lista de preferencias basada en prioridades que distribuya la carga mediante proporciones estáticas o dinámicas; basarse en la proximidad del cliente; o ser tan complejo como utilizar múltiples factores y datos de entrada para elegir el recurso óptimo para los clientes. Muchas organizaciones utilizan actualmente datos de geolocalización para conectar a los usuarios con el centro de datos más cercano. Los usuarios sufren menos conexiones fallidas y disfrutan de una experiencia más completa, mientras que los centros de datos obtienen un mejor balanceo de carga global de servidores.
DNS Express para la infraestructura global de centros de datos
Históricamente, BIG-IP GTM proporcionaba GSLB mediante una resolución DNS inteligente, pero no autoritativa. La nueva función DNS Express mejora este enfoque al ofrecer una resolución DNS autoritativa de alto rendimiento y de primer nivel. Para ello, transfiere la información de zona de los servidores DNS existentes a su propia memoria RAM y, a continuación, responde directamente a todas las consultas. DNS Express convierte a BIG-IP GTM en un servidor autoritativo sin necesidad de una nueva infraestructura de gestión.
Cuando se utiliza detrás de DNS Express, los servidores DNS pasan a ser meros puntos de almacenamiento y control administrativo para la gestión de DNS. Esto significa que se necesitan menos servidores. Al igual que otros productos de F5, BIG-IP GTM es un firewall de red certificado por ICSA Labs, por lo que puede instalarse en una DMZ o incluso fuera del perímetro del firewall.
Las tecnologías de F5 permiten proteger el DNS
Protección contra ataques DDoS de DNS
BIG-IP GTM ofrece un conjunto de servicios de seguridad que proporciona protección contra ataques DDoS en el perímetro de seguridad DNS. Por ejemplo, BIG-IP GTM mitiga fácilmente las típicas inundaciones UDP distribuidas al escalar el rendimiento muy por encima del de un servidor DNS convencional. Del mismo modo, ante ataques de consultas más avanzados, la función DNS Express puede superar el rendimiento de un servidor DNS convencional, ya que conserva todas las entradas de zona válidas incluso durante un ataque DDoS NXDOMAIN.
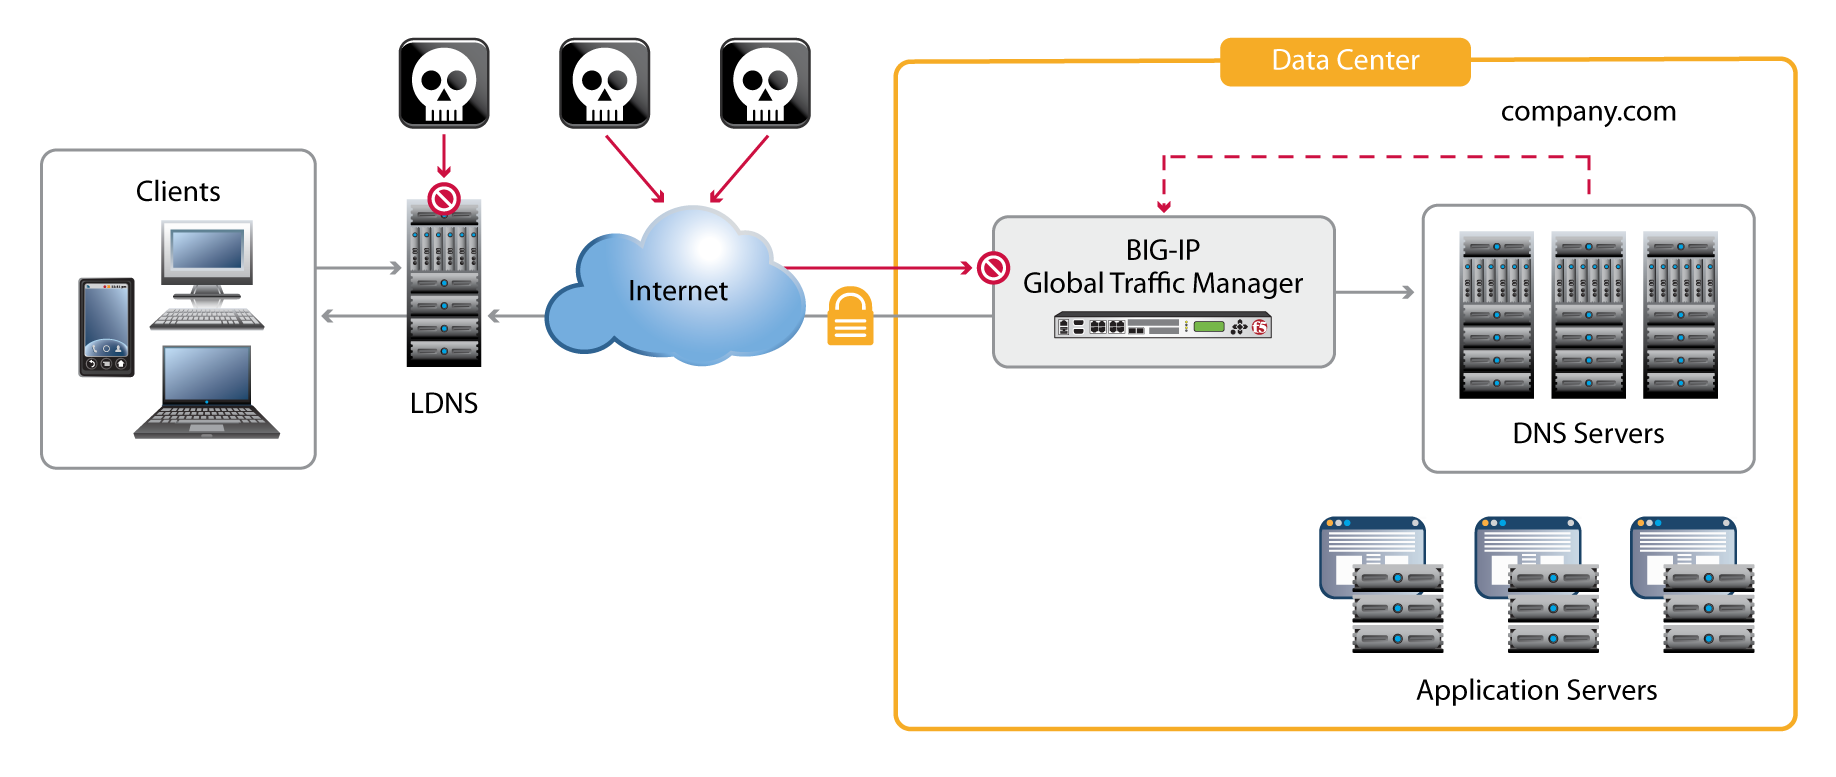
Desde 2002, cuando se produjeron los primeros ataques importantes contra la infraestructura global de DNS, la tecnología IP Anycast se ha convertido en una defensa crucial frente a numerosos tipos de ataques DDoS. IP Anycast mitiga los ataques DDoS distribuyendo la carga —ya sea tráfico legítimo o un ataque de red— entre varios dispositivos, normalmente ubicados en distintos centros de datos de diferentes partes del mundo. Esto frustra a las redes de bots globales, ya que nunca pueden concentrar toda su potencia de ataque en un único objetivo.
Todos los productos de F5 basados en TMOS, incluido BIG-IP GTM, incorporan una funcionalidad de firewall de red certificada por ICSA Labs que mitiga los ataques de red. La nueva arquitectura de proxy completo de BIG-IP versión 11 permite a BIG-IP GTM realizar una validación nativa del protocolo para todas las consultas DNS. Al finalizar ambos extremos del diálogo DNS, BIG-IP GTM puede eliminar rápidamente cualquier solicitud DNS no válida.
Control y agilidad totales del DNS
DNS Express está revolucionando la forma en que se sirven las respuestas DNS; sin embargo, F5 sigue mejorando su solución convencional de equilibrio de carga de servidores DNS. La versión 11.1 de BIG-IP GTM introdujo una auténtica funcionalidad de proxy completo en línea, mediante la cual BIG-IP GTM actúa como proxy de las solicitudes del cliente DNS y de las respuestas del servidor DNS para proporcionar el máximo control.
Esta nueva arquitectura de proxy completo proporciona a las organizaciones el control necesario para ofrecer un conjunto integral de servicios de rendimiento y seguridad de DNS, entre los que se incluyen el almacenamiento en caché, la resolución y la firma y validación DNSSEC.
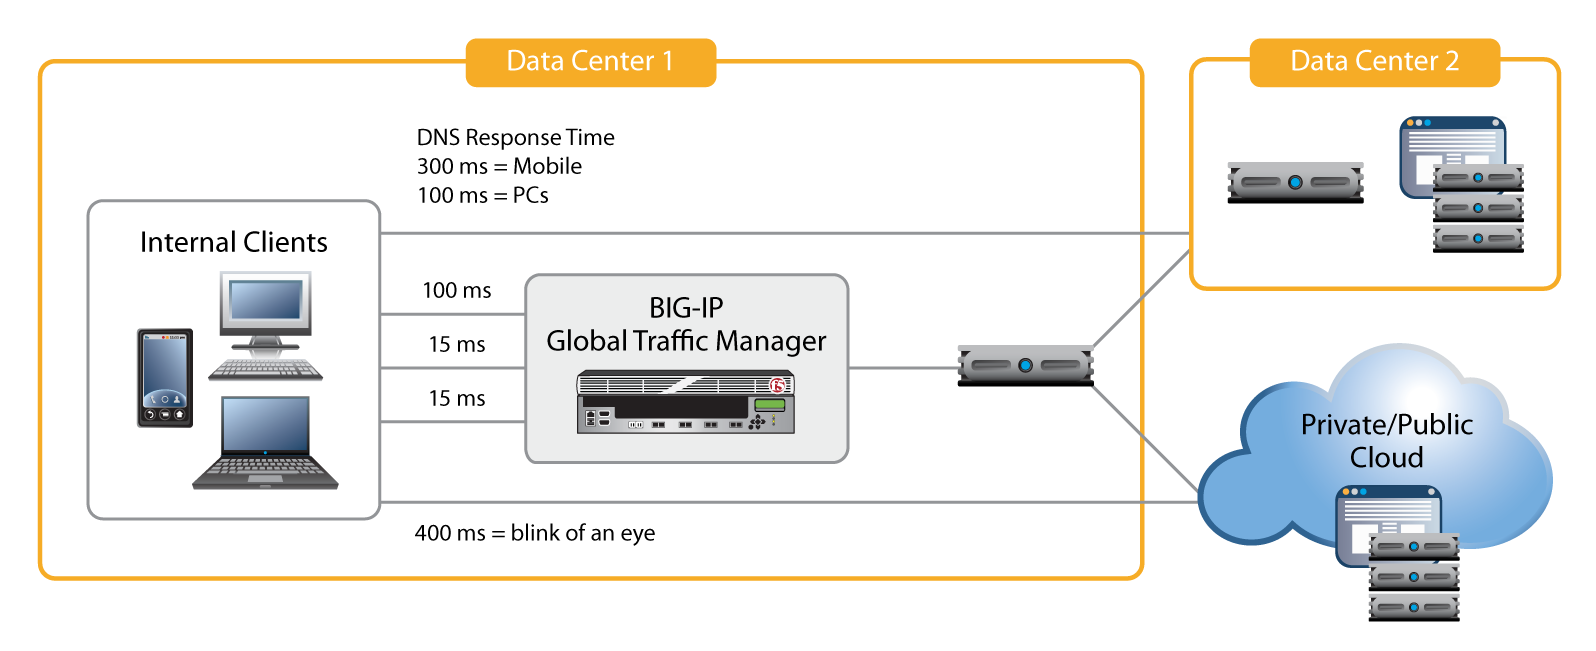
Mejor rendimiento mediante el almacenamiento en caché de varios servidores
Su arquitectura de proxy completo permite que, mediante el almacenamiento en caché y la resolución de DNS, BIG-IP GTM actúe como una caché transparente no solo para un único servidor DNS, sino para todo un conjunto de servidores DNS. El almacenamiento en caché transparente desde un único punto de control ofrece una respuesta más rápida, ya que la caché de BIG-IP GTM puede llenarse más rápidamente que las cachés individuales de cada solucionador DNS. Esto se traduce en un mayor rendimiento general y, en última instancia, en una mejor experiencia de usuario.
Protección de la conectividad de los clientes mediante la firma DNSSEC
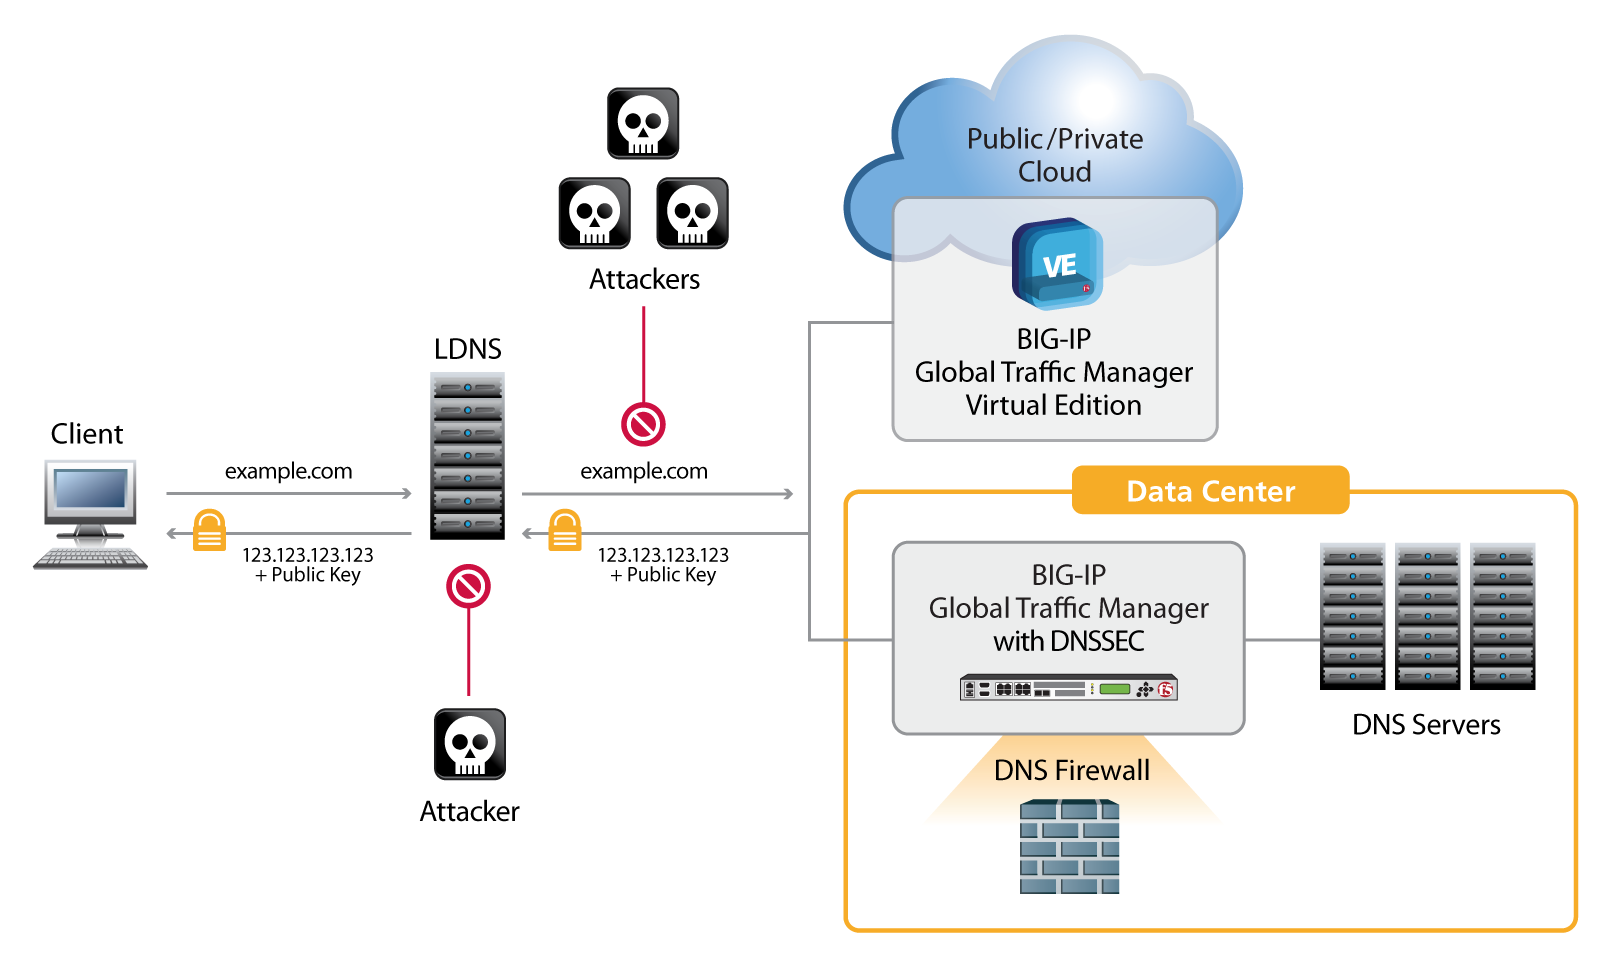
Dado que el DNS suele ser el primer paso que da un cliente al conectarse al centro de datos de una organización, los ataques que secuestran las respuestas DNS (como los ataques de phishing y de intermediario, o MITM) son la forma más sencilla de comprometer los activos. La suplantación de respuestas DNS siempre ha sido un método popular entre los atacantes, y el envenenamiento de caché contra servidores de nombres recursivos es mucho más fácil de lo que la comunidad informática pensaba inicialmente. En 2008, el investigador de seguridad Dan Kaminsky reveló un fallo en el diseño de los identificadores de mensajes DNS y, como consecuencia, organizaciones con estrictos requisitos de seguridad, como el Departamento de Defensa de Estados Unidos, convirtieron la protección del DNS en una prioridad y en un requisito obligatorio para el cumplimiento normativo.
La solución DNSSEC de F5 protege frente a toda la gama de ataques de envenenamiento de caché, lo que mitiga las amenazas de phishing y de intermediario (MITM). Garantiza a los clientes de las organizaciones que realmente se están conectando a su centro de datos y no a un proxy de phishing. Para lograr la máxima seguridad, las claves de firma DNSSEC de F5 pueden almacenarse en módulos de seguridad de hardware (HSM) de nivel 3 conforme a FIPS 140-2 y protegidos contra manipulaciones.
F5 combina seguridad y agilidad
La adopción de DNSSEC ha sido difícil y lenta para muchas empresas del sector de la resolución de nombres. En concreto, algunas soluciones de equilibrio de carga global de servidores son incompatibles con DNSSEC. La mayoría sigue la implementación de referencia inicial y firma estáticamente toda la zona una vez al mes para, a continuación, servir las respuestas firmadas previamente. Sin embargo, las soluciones con firma estática presentan algunos problemas (véase el recuadro lateral).
La infraestructura de DNS dinámico de F5 ofrece un enfoque superior.2 (https://www.f5.com/resources/white-papers/the-dynamic-dns-infrastructure#footnote02) Con BIG-IP GTM, DNSSEC y GSLB pueden coexistir porque BIG-IP GTM firma las respuestas en tiempo real, lo que permite aprovechar todas las ventajas de GSLB y, al mismo tiempo, proteger las respuestas mediante criptografía asimétrica robusta.
Cuando se utiliza con DNS Express, BIG-IP GTM firma las respuestas a todas las consultas que atiende, incluidas las que responde a partir de la información de sus propias zonas, de otros servidores DNS locales (que podrían no utilizar DNSSEC) y del propio sistema de resolución con caché de BIG-IP GTM. BIG-IP GTM también es lo suficientemente inteligente como para no firmar ninguna respuesta que ya haya sido firmada por otro servidor. F5 ofrece la única solución completa de GSLB y DNSSEC, y puede proteger las claves de firma mediante protección de claves por hardware de nivel 3 conforme a FIPS 140-2 y resistente a manipulaciones.
Problemas con las zonas firmadas estáticamente
- Los administradores no pueden realizar pequeños cambios en la zona hasta que se vuelva a firmar toda la zona
- Las zonas firmadas estáticamente no pueden utilizar la supervisión del estado de las aplicaciones para garantizar una alta disponibilidad
- Las técnicas avanzadas de clasificación de clientes, como la geolocalización, no son compatibles con un entorno firmado estáticamente
- Las implementaciones de GSLB invalidan el DNSSEC estático para tomar decisiones de enrutamiento
Rendimiento y seguridad para el DNS local empresarial
Los servicios de DNS local (LDNS) resuelven las consultas de nombres salientes en nombre de los clientes empresariales. Al proporcionar este servicio básico, el LDNS puede convertirse en un punto de control central desde el que los administradores de la empresa pueden gestionar el rendimiento, la escalabilidad y la seguridad.
- Rendimiento. Una vez que se han rellenado, la caché y el sistema de resolución de BIG-IP GTM pueden reducir las consultas DNS salientes en un 80 %, lo que se traduce en un mayor rendimiento y una mejor experiencia de usuario.
- Escalabilidad. La arquitectura multinúcleo de BIG-IP GTM puede escalar junto con DNS Express para satisfacer las necesidades incluso de los centros de datos empresariales más grandes.
- Seguridad. BIG-IP GTM proporciona una solución de validación DNSSEC de alto rendimiento y fácil integración, que descarga los servicios con un uso intensivo de criptografía de otros clientes internos y servicios DNS.
Validación DNSSEC de alto rendimiento para el DNS local
La funcionalidad de proxy completo de BIG-IP GTM puede ayudar a una organización a validar las respuestas DNSSEC realizando la validación para cualquier combinación de funciones de resolución, almacenamiento en caché y respuesta DNS. BIG-IP GTM no solo puede aceptar y resolver cada consulta, sino que también puede validar las respuestas DNSSEC.
La validación mediante BIG-IP GTM protege la comunicación y evita que el cliente tenga que realizar operaciones criptográficas que requieren muchos recursos computacionales, mientras que el almacenamiento en caché mejora el rendimiento de las consultas posteriores. Cuando varios clientes solicitan la misma resolución DNS, todos los clientes posteriores reciben la respuesta ya almacenada en caché y validada.
Las soluciones DNSSEC tienen el potencial de proteger por fin Internet. Ahora que se ha firmado la raíz del dominio .com, existe por fin una infraestructura global que permite a los clientes verificar, por ejemplo, que un correo electrónico de su banco procede realmente de su banco. A medida que Internet supere las dificultades iniciales de DNSSEC, la adopción de esta tecnología clave se hará realidad para muchas más entidades, no solo para los organismos federales que están obligados a utilizarla.
Dado que la validación DNSSEC puede requerir tantos recursos computacionales, las grandes empresas necesitarán la combinación adecuada de almacenamiento en caché y rendimiento para garantizar que los clientes internos funcionen sin problemas.
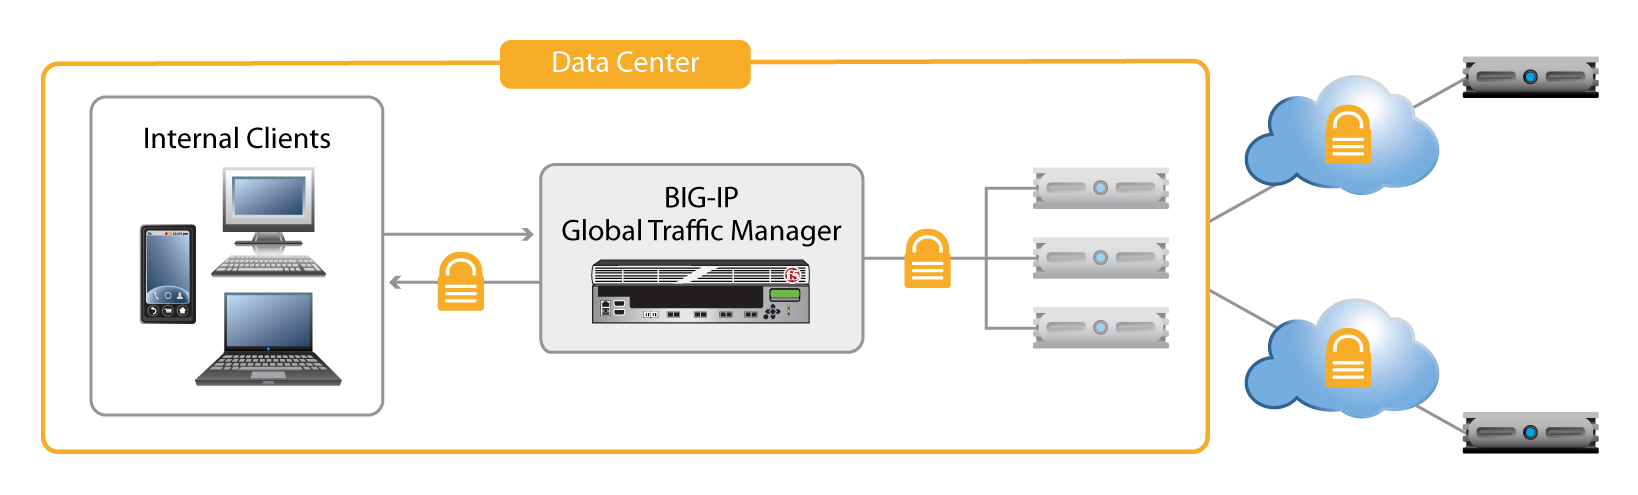
El hardware criptográfico integrado de alto rendimiento de BIG-IP GTM descarga el procesamiento de la validación DNSSEC. BIG-IP GTM puede realizar la validación DNSSEC incluso para clientes heredados que no solicitan DNSSEC, lo que lo convierte en una solución de seguridad transparente y lista para usar para toda la empresa.
Monitorización dinámica del estado del DNS
BIG-IP GTM incluye un nuevo monitor de estado de las aplicaciones que comprueba cada cinco segundos el estado de los servicios DNS. El monitor verifica que los servidores activos y disponibles respondan correctamente a las consultas. A continuación, puede evaluar cualquier aspecto de la respuesta o simplemente comprobar si se recibe alguna respuesta.
La flexibilidad del monitor de estado de DNS permite que pueda actuar eficazmente como monitor de ruta. Por ejemplo, un administrador puede comprobar si un nombre externo no se resuelve. Al señalar este fallo, el monitor alerta a la organización de que existe un problema de resolución de nombres en algún punto entre el servidor de la empresa e Internet.
“Una solución de validación DNSSEC de alto rendimiento será sumamente importante a medida que cada vez más sitios implementen DNSSEC.”
Cricket Liu, vicepresidente de Arquitectura en Infoblox
Equilibrado de carga en la nube con servicios DNS y GSLB
Gestión sencilla y robusta del DNS en la nube
Actualmente, los centros de datos se encuentran en plena transformación. Algunas organizaciones están consolidando sus centros de datos, mientras que otras utilizan nuevos centros de datos virtuales e implementaciones en la nube para gestionar el crecimiento. Otras recurren a una combinación de alojamiento mediante servicios gestionados y software como servicio (SaaS) a través de Internet para ofrecer aplicaciones virtuales. BIG-IP GTM proporciona soluciones compatibles con todas estas arquitecturas.
Gestión sencilla y robusta del DNS en la nube:
- Amplía la gestión de consultas y el almacenamiento en caché a las implementaciones en la nube.
- Garantiza que las consultas DNS se dirijan de forma eficiente a la nube más adecuada.
- Aumenta la productividad gracias al almacenamiento en caché de DNS, que agiliza las respuestas de las aplicaciones.
BIG-IP GTM VE en entornos virtuales
Con BIG-IP GTM, las organizaciones pueden disponer de un único punto de control para el DNS entrante y el equilibrio de carga global de servidores en implementaciones en la nube. La edición virtual (VE) de BIG-IP GTM puede implementarse en entornos VMware vSphere, Microsoft Hyper-V y Citrix XenServer3 (https://www.f5.com/resources/white-papers/the-dynamic-dns-infrastructure#footnote03) para ofrecer los mismos servicios que la versión física. BIG-IP GTM VE dentro del entorno virtual puede proporcionar LDNS para aplicaciones virtuales, mientras que un dispositivo físico BIG-IP GTM independiente puede garantizar la disponibilidad externa.
Equilibrado global de carga de servidores del centro de datos virtual
Los mismos principios que hacen de GSLB una solución tan atractiva siguen siendo aplicables a los entornos virtuales. BIG-IP GTM permite a las organizaciones implementar fácilmente una disponibilidad global y flexible de las aplicaciones, dirigiendo a los usuarios a aplicaciones alojadas en centros de datos virtuales. El monitor de estado de DNS garantiza la disponibilidad de las aplicaciones virtuales. La inteligencia DNS nativa de BIG-IP GTM dirige a los usuarios a las aplicaciones en la nube con mayor disponibilidad y entre distintas nubes para las implementaciones virtuales.
Facilitar la evolución hacia los servicios IPv6
A medida que las organizaciones migran a IPv6, los sistemas heredados, los requisitos de los clientes y la compatibilidad influyen en la rapidez con la que se lleva a cabo la migración. Para complicar aún más la situación, algunas redes solo utilizan IPv6, pero también necesitan acceder a recursos IPv4, como hosts de Internet y servidores heredados que no admiten IPv6. Muchas organizaciones tienen subredes que sencillamente no pueden admitir una pila dual y necesitan una solución que salve esta brecha.
La arquitectura de proxy completo de F5 ofrece una solución única y convincente que aprovecha puntos de control estratégicos de la red para salvar la brecha entre los clientes IPv6 y los servidores IPv4.
La traducción de direcciones de red mediante la puerta de enlace NAT64 de BIG-IP Local Traffic Manager (LTM) proporciona un proxy de IPv6 a IPv4 para la entrega de aplicaciones. La puerta de enlace DNS64 de BIG-IP GTM simula automáticamente la dirección IPv6 e invoca el proxy NAT64.
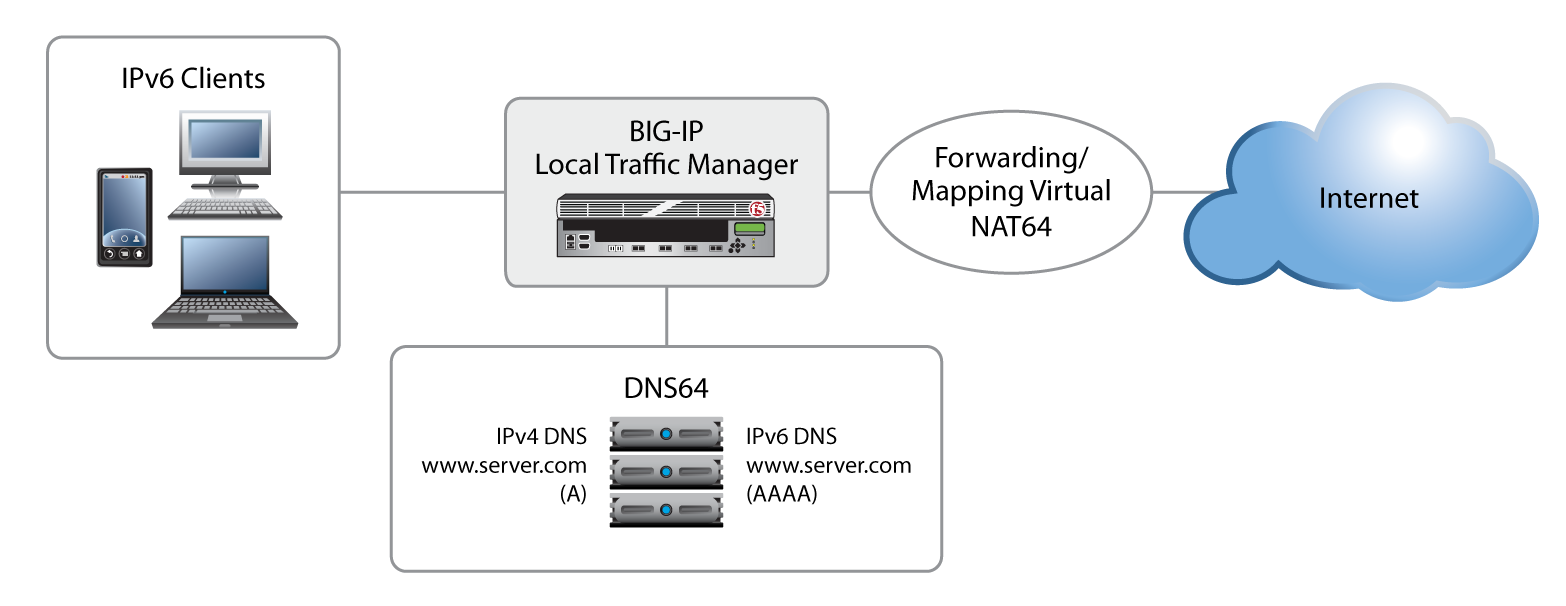
Las organizaciones utilizan DNS64 y NAT64 para crear nuevas redes exclusivamente IPv6 que sigan teniendo acceso a la infraestructura IPv4, sin necesidad de implementar pilas duales en sus redes. Los puntos de control estratégicos de F5 en la red son los componentes esenciales que hacen posibles estas soluciones.
BIG-IP GTM salva la brecha entre IPv6 e IPv4 mediante:
- Ofrecer compatibilidad esencial con dispositivos móviles LTE
- Compatibilidad con clientes exclusivamente IPv6 que acceden tanto a IPv6 como a IPv4
- Combinación de NAT64 y DNS64 para proporcionar una traducción automática
Conclusión
F5 ofrece soluciones DNS de alto rendimiento desde 2002. Con su conjunto más reciente de tecnologías DNS, F5 se mantiene a la vanguardia de la distribución global de aplicaciones. DNS Express, para zonas autoritativas y locales, ofrece el mejor rendimiento en la prestación de servicios DNS y añade protección contra ataques DDoS dirigidos al DNS. La nueva arquitectura de proxy completo de BIG-IP GTM permite a las organizaciones maximizar la agilidad mediante la resolución DNS, el rendimiento gracias al almacenamiento en caché y la seguridad integral del DNS mediante la firma y la validación. Para las organizaciones que están migrando a servicios en la nube, BIG-IP GTM VE aporta flexibilidad en la nube privada y los entornos virtuales. Y para las organizaciones que están migrando a IPv6, DNS64 en BIG-IP GTM conecta eficazmente los entornos IPv6 e IPv4 durante la transición.
Tanto si las organizaciones disponen de una infraestructura global de centros de datos, de centros de datos empresariales o de una combinación de ambos junto con servicios de nube privada o híbrida, las soluciones basadas en BIG-IP GTM les ayudan a proteger, escalar y ofrecer sus aplicaciones en todo el mundo.
1 Campinas, Wilian. Se prevé que el número de teléfonos inteligentes en el mundo alcance los 1.000 millones en 2016, según las estimaciones de una consultora. 13 de febrero de 2012.
2 Vea el vídeo sobre la solución DNSSEC de F5: http://vimeo.com/37677275
3 BIG-IP GTM VE es compatible con Microsoft Hyper-V para Windows Server 2008 R2 (solo para entornos de laboratorio), Citrix XenServer 5.6 y VMware vSphere Hypervisor 4.0, 4.1 y 5.0.
PUBLICADO EL 24 DE OCTUBRE DE 2016